
 #1

 bhavsec/autopentest-ai
Agentic Pentesting MCP 服务器,用于发现、利用和报告 Web 应用程序漏洞。
 j3ers3/searpy
🥀 搜索引擎工具包,URL采集、Favicon哈希值查找真实IP、子域名查找
 nccgroup/gtfoblookup
GTFOBins(https://github.com/GTFOBins/GTFOBins.github.io)、LOLBAS(https://github.com/LOLBAS-Project/LOLBAS)、WADComs(https://wadcoms.github.io)和…
 cybrly/badsuccessor
利用 Windows Server 2025 的 dMSA 权限提升漏洞,枚举可写 OU,将权限提升至任意域用户,提取凭据,并在经授权的 AD 安全评估中实现域接管。
 nomi-sec/nvd-exploit-list-ja
🔍NVD漏洞利用 & JVN(Japan Vulnerability Notes) 的简要描述
 rix4uni/wordlist
用于模糊测试、DNS枚举、参数发现和默认凭据的自定义字典精选集合,以及用于nuclei技术字典的Go生成器。
 bishopfox/pwn-pulse
用于Pulse Connect Secure SSL VPN任意文件读取漏洞(CVE-2019-11510)的利用工具
 nullt3r/udpx
基于Go语言的单包UDP扫描器,用于跨网络快速发现45+种服务,支持自定义探测、CIDR扫描和JSONL输出。
 sirbugs/endext
从JavaScript文件中提取所有可能的端点、URL和路径,使用可自定义的正则表达式模式,用于Web应用程序侦察和API发现。
 thumpbo/cve-2025-30208-exp
CVE-2025-30208-EXP
 mpgn/heartbleed-poc
:broken_heart: Hearbleed 漏洞利用工具,用于检索敏感信息 CVE-2014-0160 :broken_heart:
 wipi-hunter/pifinger
📡🔍搜索 WiFi Pineapple 痕迹并计算无线网络安全评分 🍍
 fazmin/cve-intel
Local CVE triage engine aggregating 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) into 0-100 risk scores, with CLI, REST API, MCP server and…
 moniik/poc_salesforce_lightning
仅限学术用途。以访客权限攻击 Salesforce Lightning。
 dirsoooo/recon
Recon 是一个脚本,用于对目标执行全面侦察,使用主要工具搜索漏洞。基于 @ofjaaah 和 @Jhaddix 的方法论创建。
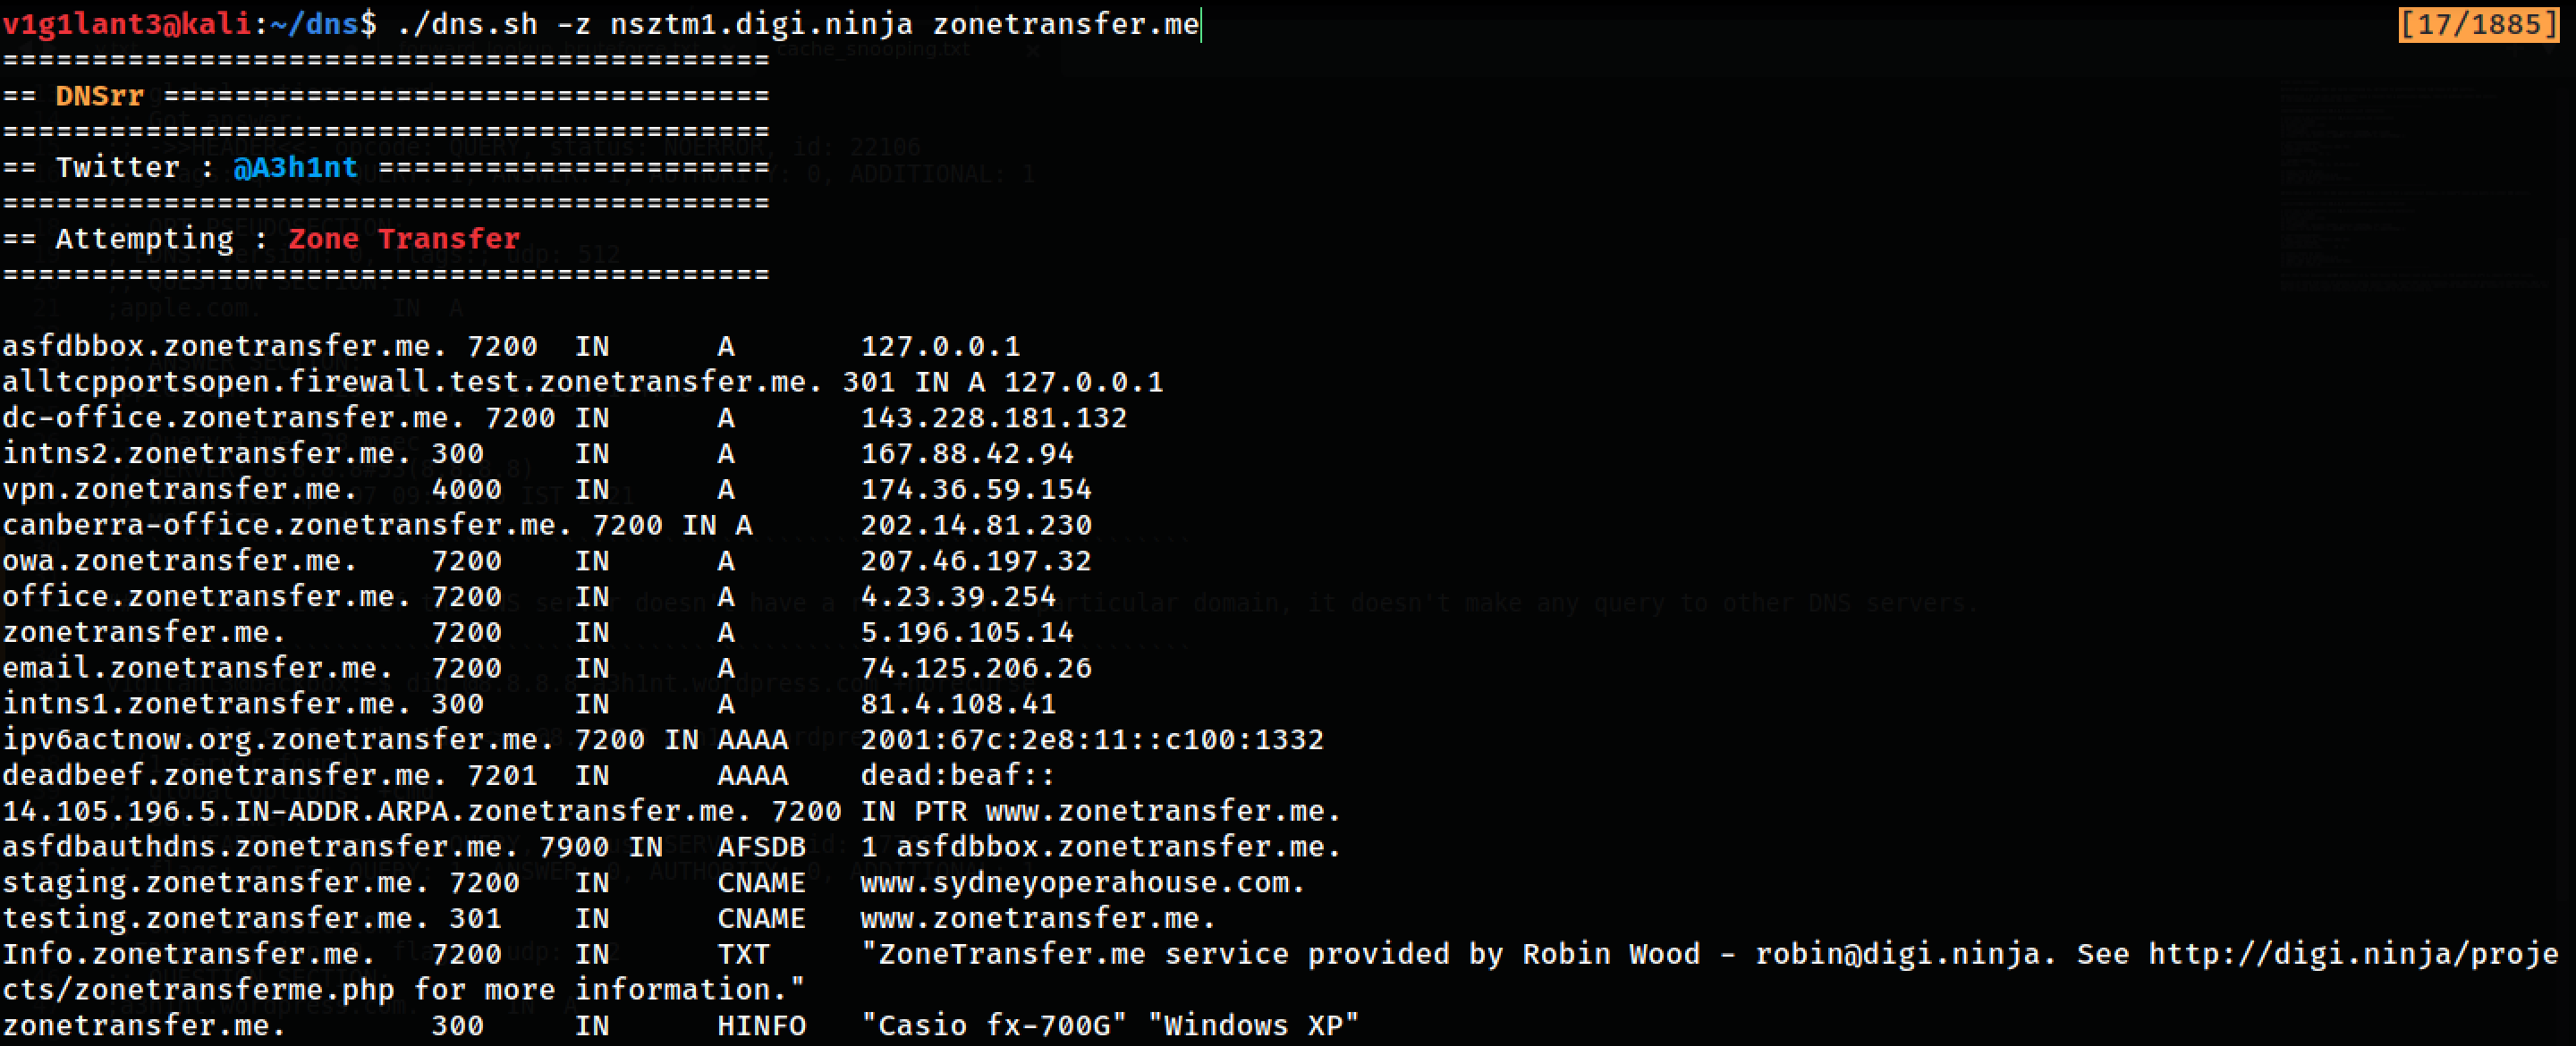 a3h1nt/dnsrr
基于Bash的DNS枚举工具,执行正向/反向暴力破解、缓存窥探和区域传输,以提取DNS记录和子域名。
 akabe1/oauthscan
Burp Suite 扩展,用于验证 OAUTHv2 和 OpenID 安全性









