
 #1
 spiderlabs/scavenger
scavenger 是一个多线程后渗透扫描工具,用于搜索系统,查找最常用的文件和文件夹,以及包含敏感信息的“有趣”文件。
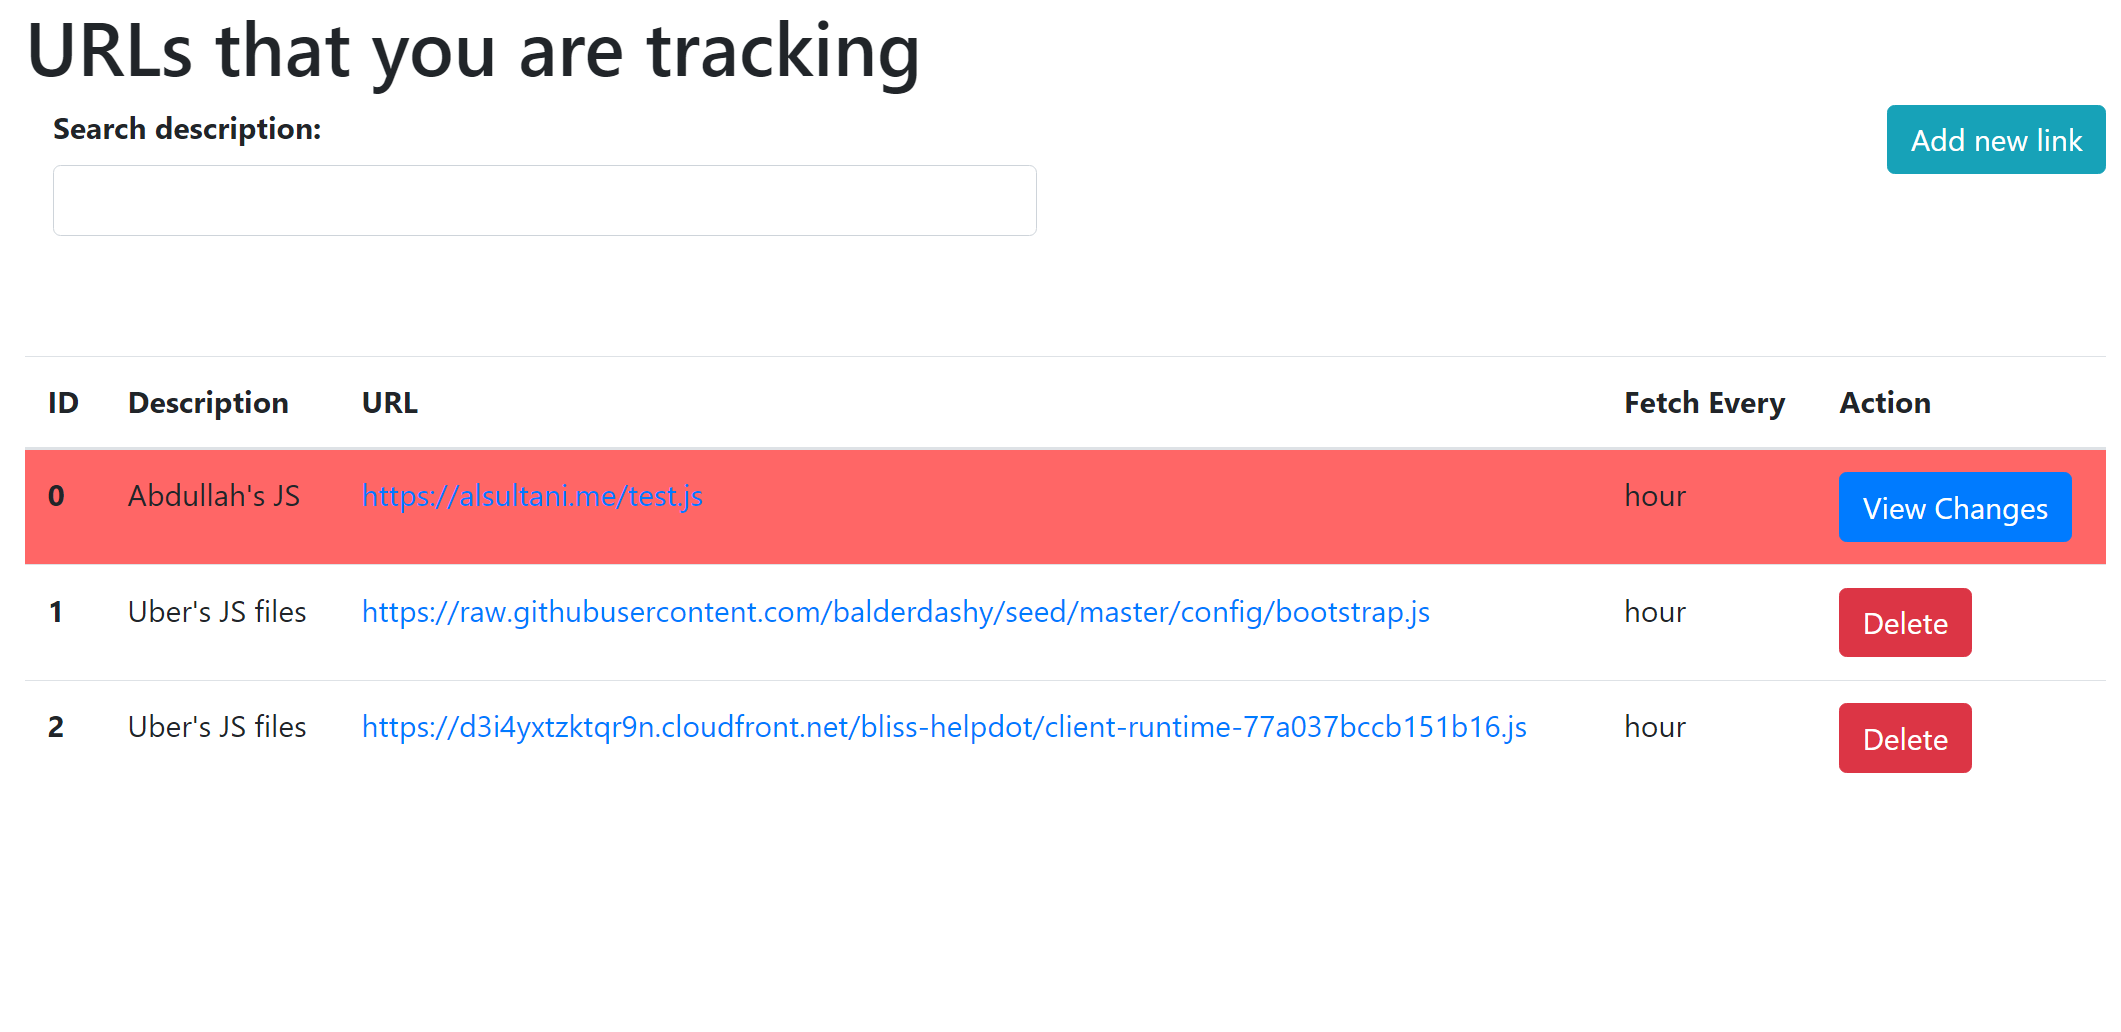 al-sultani/url-tracker
Change monitoring app that checks the content of web pages in different periods.
 jiangsir404/poc-s
POC-T强化版本 POC-S , 用于红蓝对抗中快速验证Web应用漏洞, 对功能进行强化以及脚本进行分类添加,自带dnslog等, 平台补充来自vulhub靶机及其他开源项目的高可用POC

 y0oshi/project-deep-focus
异步网络侦察引擎,用于大规模服务发现和指纹识别。识别未受保护的服务(RTSP摄像头、VNC、FTP)并提供实时终端仪表盘,带有认证状态检测。
 arno0x/ntlmrelaytoews
针对 Exchange Web 服务的 NTLM 中继攻击
 revoltsecurities/shodanx
ShodanX是一个利用Shodan dorks收集目标信息的工具⚡。
 hoodoer/js-tap
JavaScript 信标和 C2,用于 XSS 有效载荷或后利用植入,针对 Web 应用服务器或桌面软件,以监视用户并维持持久性。包含浏览器扩展、Electron 应用以及 Node/Bun 应用植入程序。
 y0oshi/project-eyes-on
Project Eyes On 是一个由 Y0oshi (@rde0) 开发的高速多线程监控工具,用于定位全球开放的IP摄像头。它将Google Dorking与目录抓取统一到一个单一的OSINT引擎中。
 trimstray/otseca
开源安全审计工具,用于搜索和导出系统配置。它允许你生成HTML或RAW-HTML格式的报告。
 0liverflow/cve2poc
CVE2PoC是一个工具,帮助渗透测试人员、漏洞猎人和安全研究人员快速找到与CVE ID相关的公开漏洞利用或PoC。
 hood3drob1n/bingoo
BinGoo!一个基于Linux bash的Bing和Google Dorking工具

 liamg/scout
🔭 轻量级URL模糊测试器和爬虫:发现Web服务器中未公开的文件、目录和虚拟主机
 fuckjsonp/fuckjsonp-rce-cve-2022-26809-sql-xss-fuckjsonp
警惕 一种针对红队的新型溯源手段!
 darksight-analytics/tgspyder
用于结构化Telegram OSINT数据收集的CLI工具。从公共/私人群组抓取成员、消息、邀请链接和用户元数据,导出为CSV用于调查工作流程。
 aleksamcode/wifi-password-stealer
一个简单的Windows和Linux击键注入工具,用于窃取存储的WiFi数据(SSID和密码)。









