


CVE2PoC 是一款帮助渗透测试人员、漏洞猎人和安全研究人员快速查找与某个 CVE ID 相关的公开漏洞利用、概念验证(PoC)和安全公告的工具。
CVE2PoC 可以使用 pipx 或 uv 安装。
pipx install git+https://github.com/0liverFlow/cve2poc
uv tool install git+https://github.com/0liverFlow/CVE2PoC
uvx git+https://github.com/0liverFlow/CVE2PoC
CVE2PoC 的使用方法非常简单。你只需指定一个 CVE ID 即可使用。
请参考下方的帮助菜单和演示部分,以更好地了解该工具的功能。
usage: cve2poc.py [-h] [-x] [-d] [-f FILE] [-o OUTPUT] [-l LANGUAGE] [--limit LIMIT] [-t] [--labs CVE ID]
                  [--bugbounty-reports CVE ID] [--mitigations CVE ID] [--cve2cpe CVE ID] [--cpe2cve CPE] [-s FILE]
                  [--api-keys] [--no-banner]
                  [cve]

A simple yet powerful tool to quickly find PoCs related to a CVE ID

positional arguments:
  cve                               CVE ID

options:
  -h, --help                        show this help message and exit
  -x , --examine                    Examine an exploit's README file
  -d, --description                 Display a CVE ID description
  -f FILE, --file FILE              Specify a file containing a list of CVE IDs
  -o OUTPUT, --output OUTPUT        Output directory to store the reports
  -l LANGUAGE, --language LANGUAGE  Filter PoCs by programming language
  --limit LIMIT                     Number of PoCs to display
  -t , --threads                    Number of concurrent threads
  --labs CVE ID                     Search pre-built docker environments and Hands-on labs related to a CVE ID
  --bugbounty-reports CVE ID        Search Bug Bounty reports related to a CVE ID
  --mitigations CVE ID              Remediation steps to fix a vulnerability
  --cve2cpe CVE ID                  Retrieve CPEs related to a CVE ID
  --cpe2cve CPE                     Retrieve CVEs related to a CPE
  -s FILE, --save FILE              Output file to save CPE2CVE results
  --api-keys                        Configure your GitHub and NVD API keys (Not required)
  --no-banner                       Remove banner
运行以下命令搜索与某个 CVE ID 相关的公开漏洞利用:
cve2poc <CVE ID>
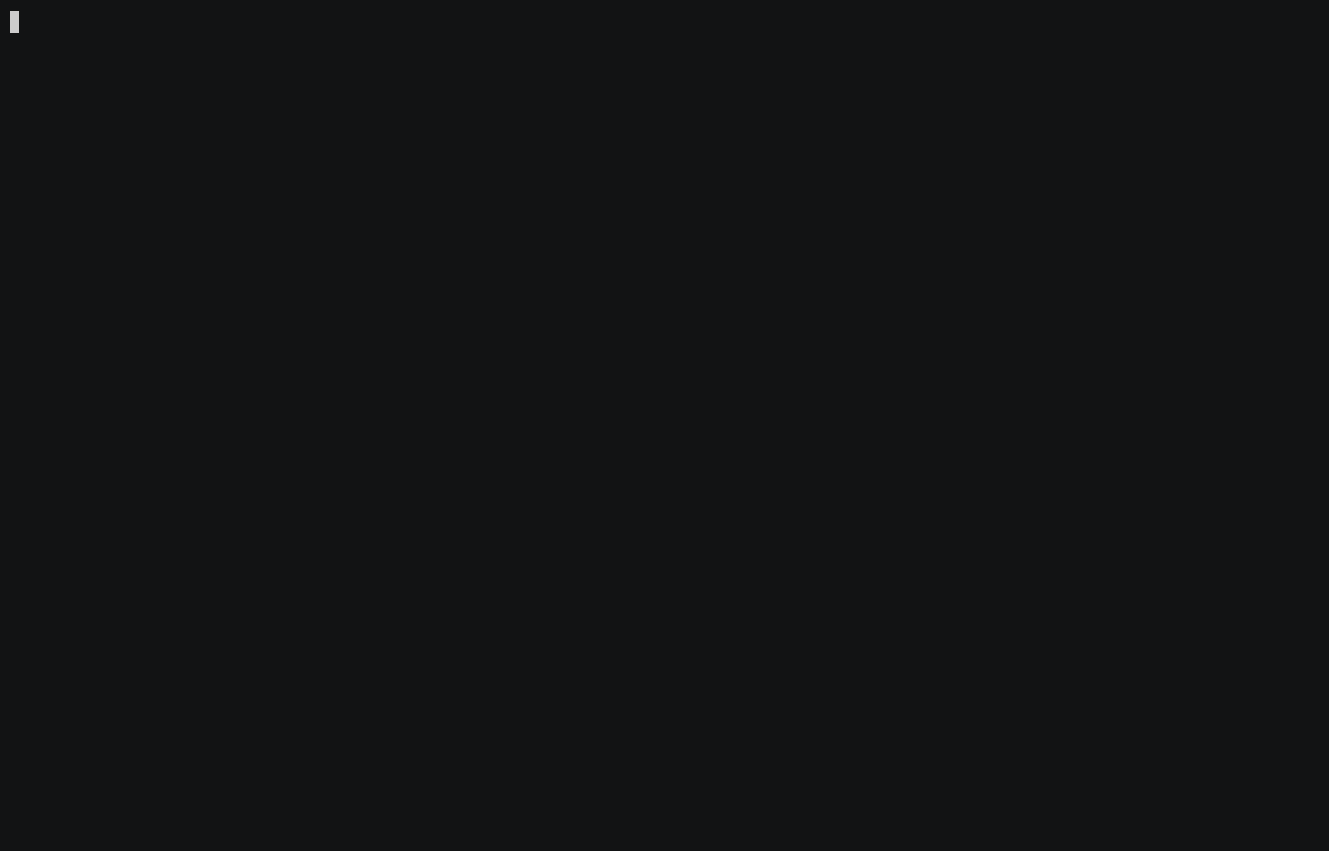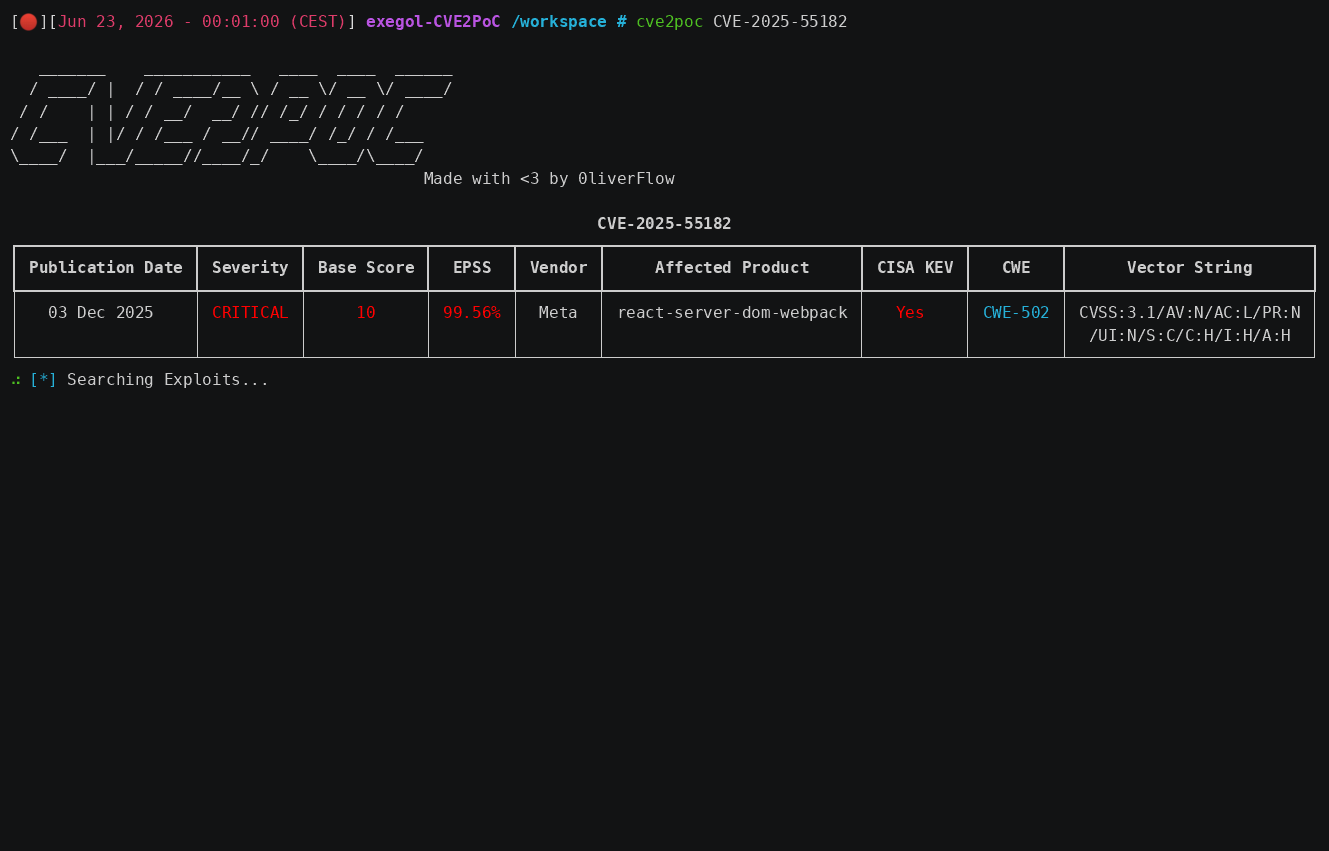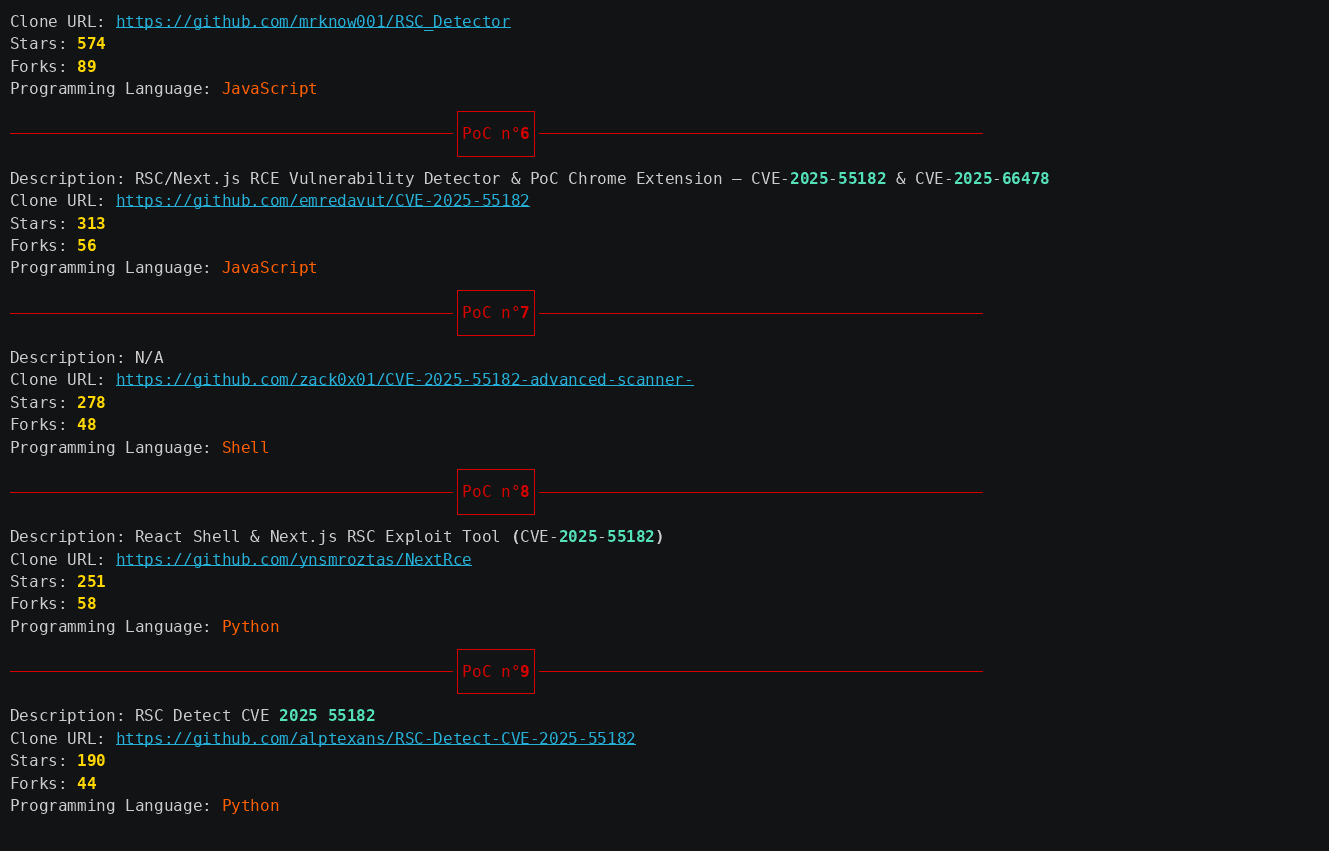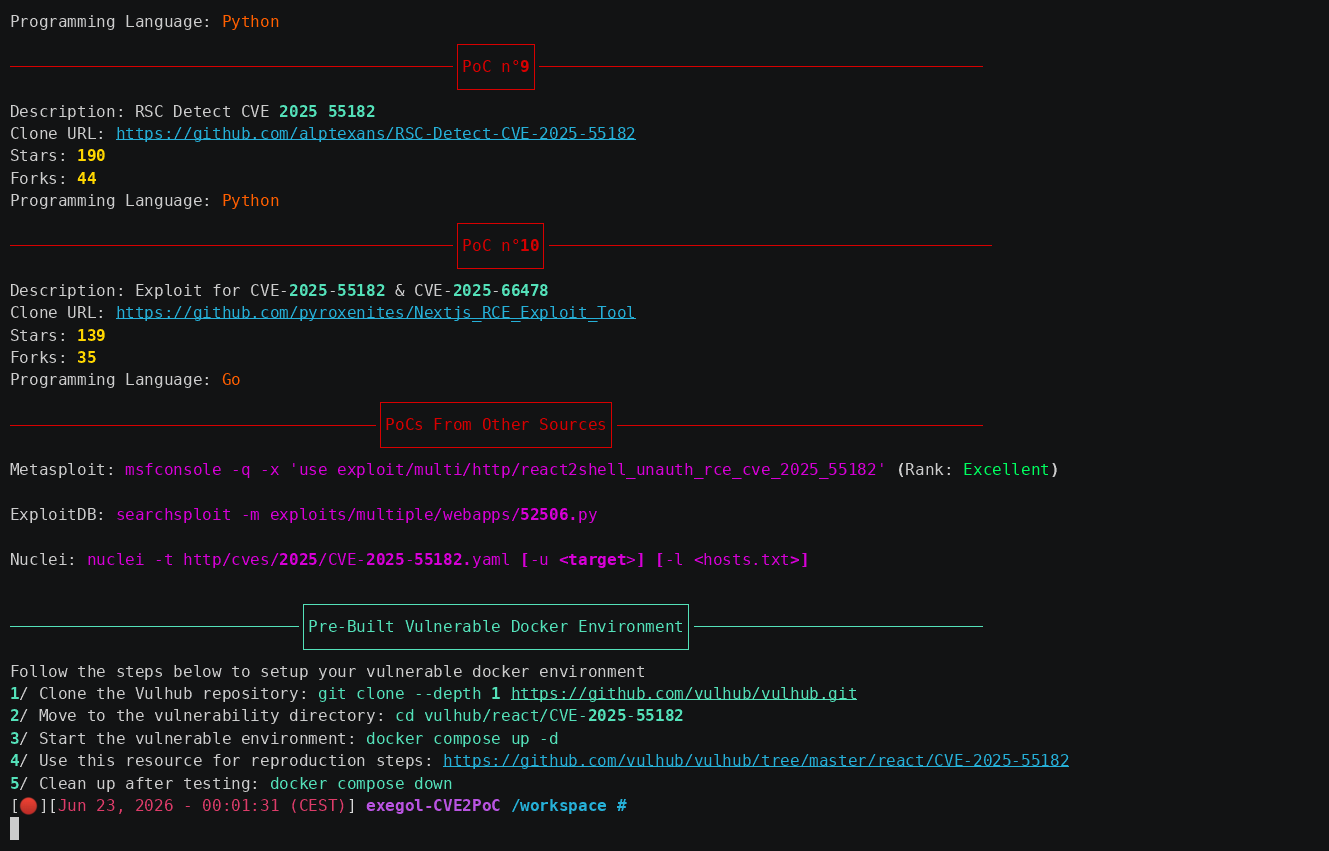
默认情况下,该工具将返回前 10 个漏洞利用,按其 star 数和 fork 数排序。
此外,它还会搜索与指定 CVE ID 相关的 Metasploit 模块、Nuclei 模板和 Exploit-DB 漏洞利用。
要搜索多个 CVE,请使用 -f 标志指定一个包含 CVE ID 列表的文件(每行一个 CVE):
cve2poc -f <file>
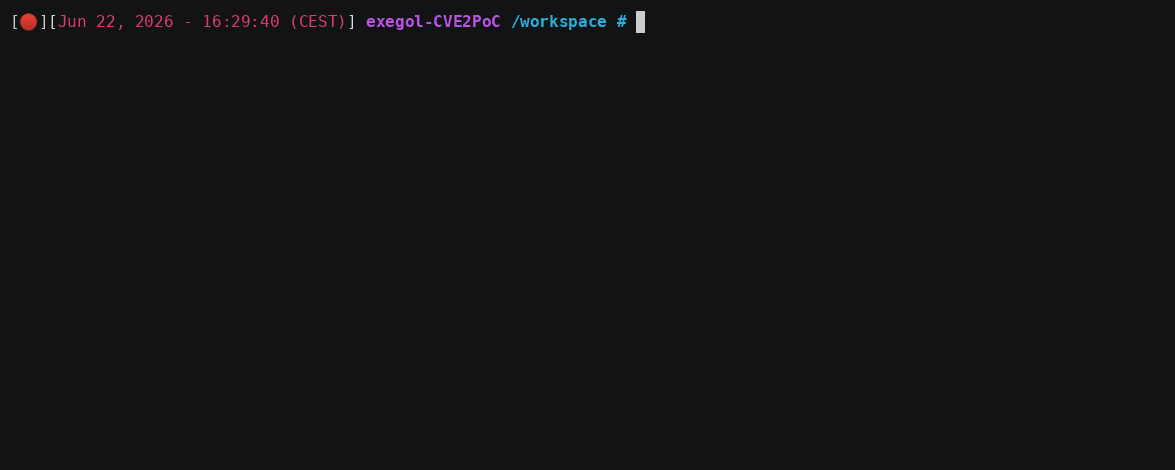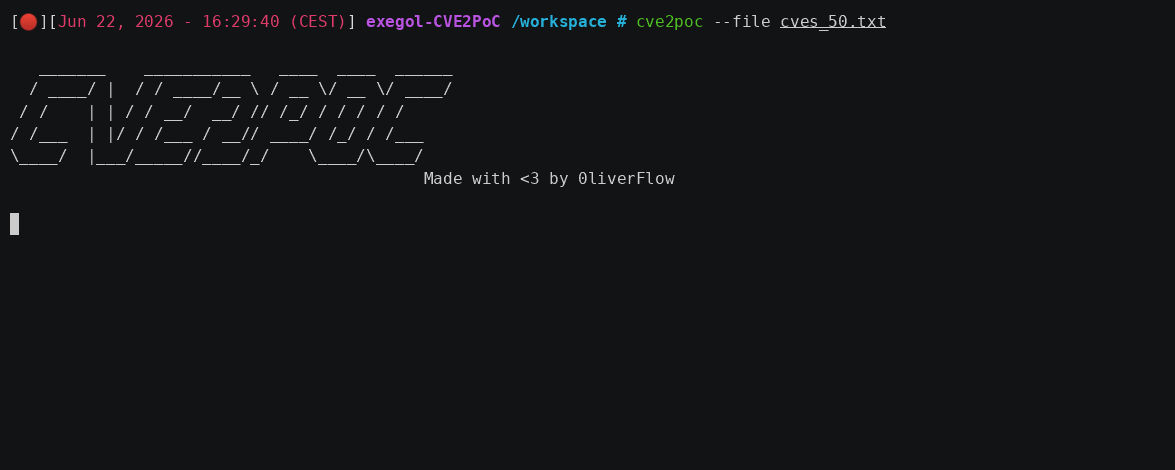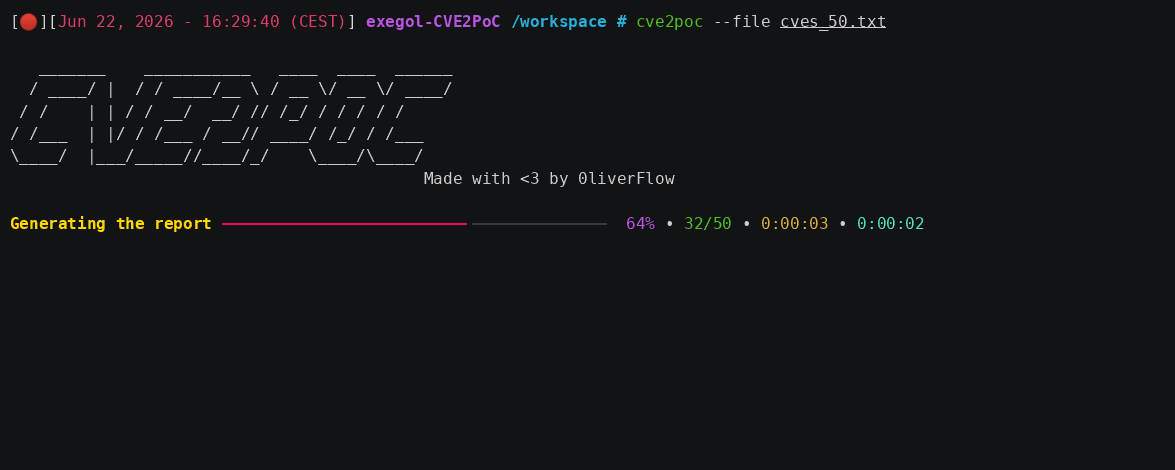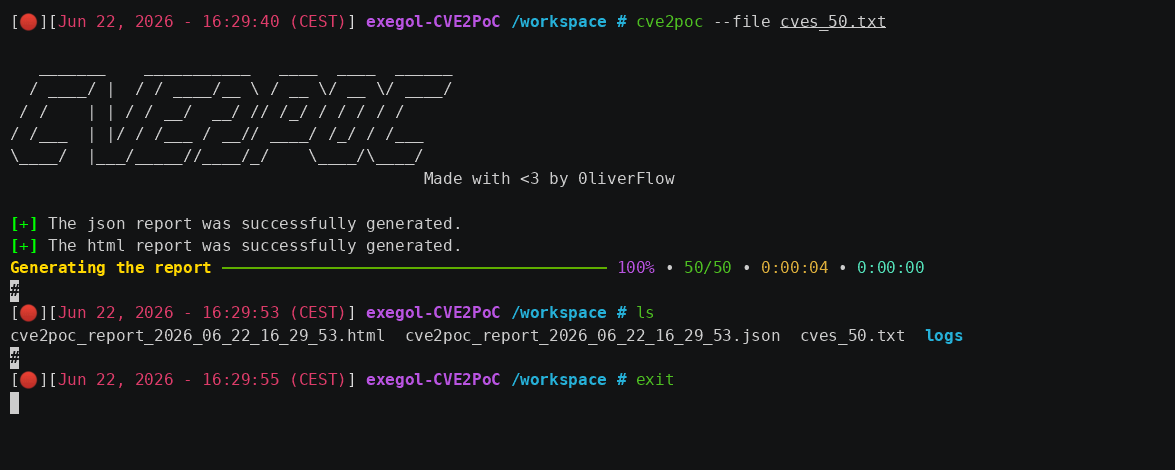
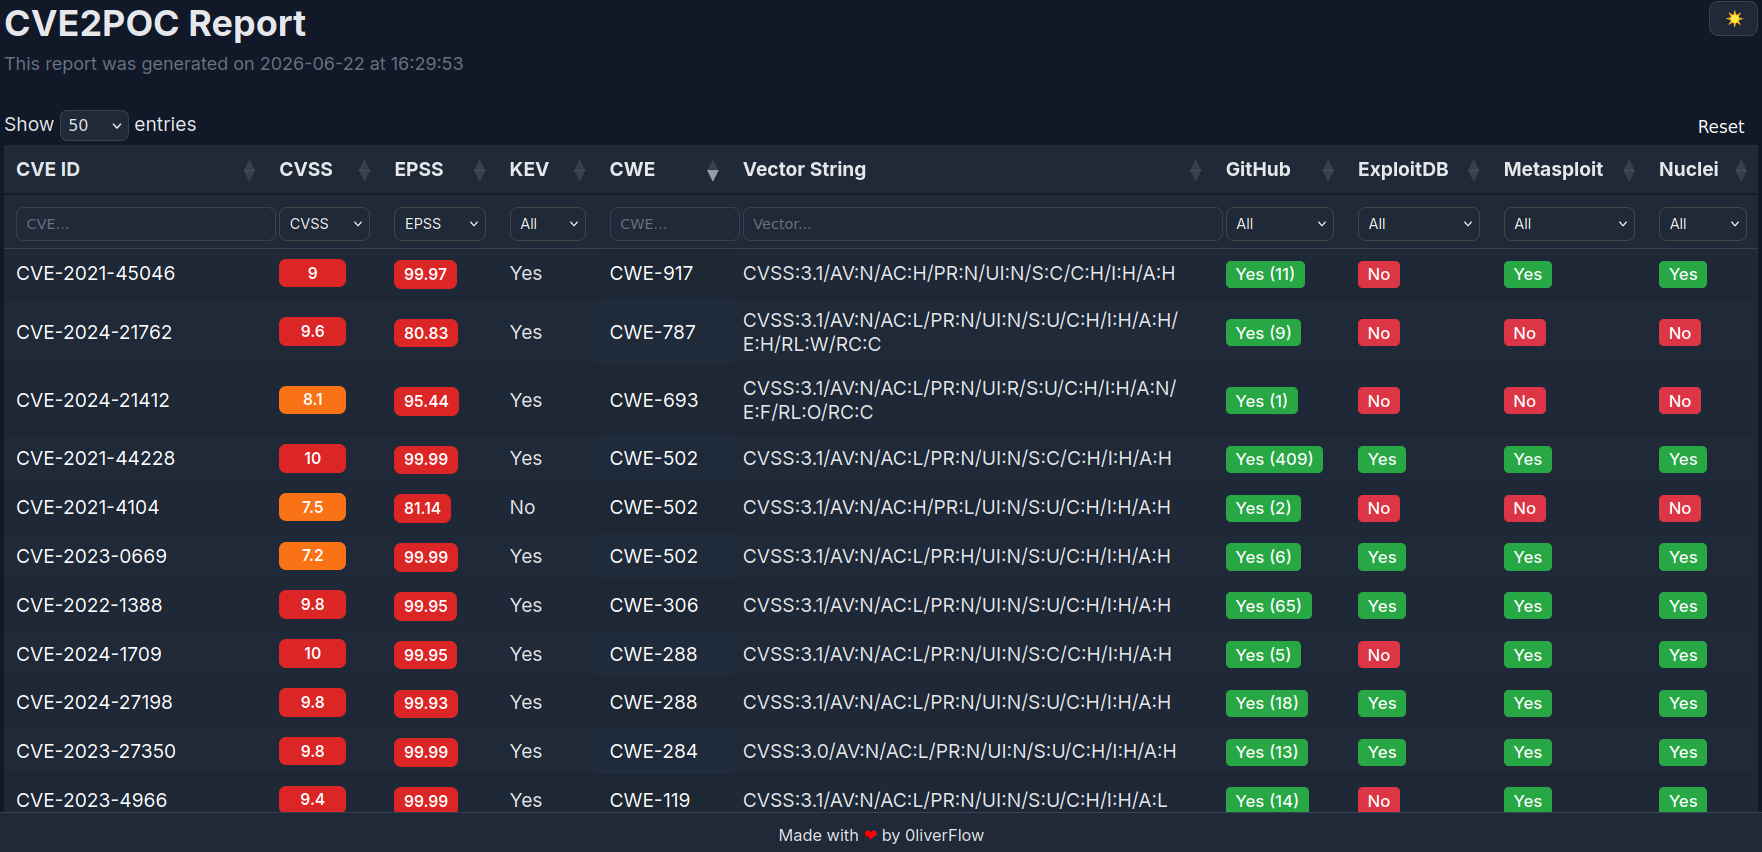
默认情况下,CVE2PoC 会在当前目录中自动生成详细的 JSON 和 HTML 报告。
要使用其他输出目录,请使用-o标志。
要测试此功能,请使用提供的示例文件。
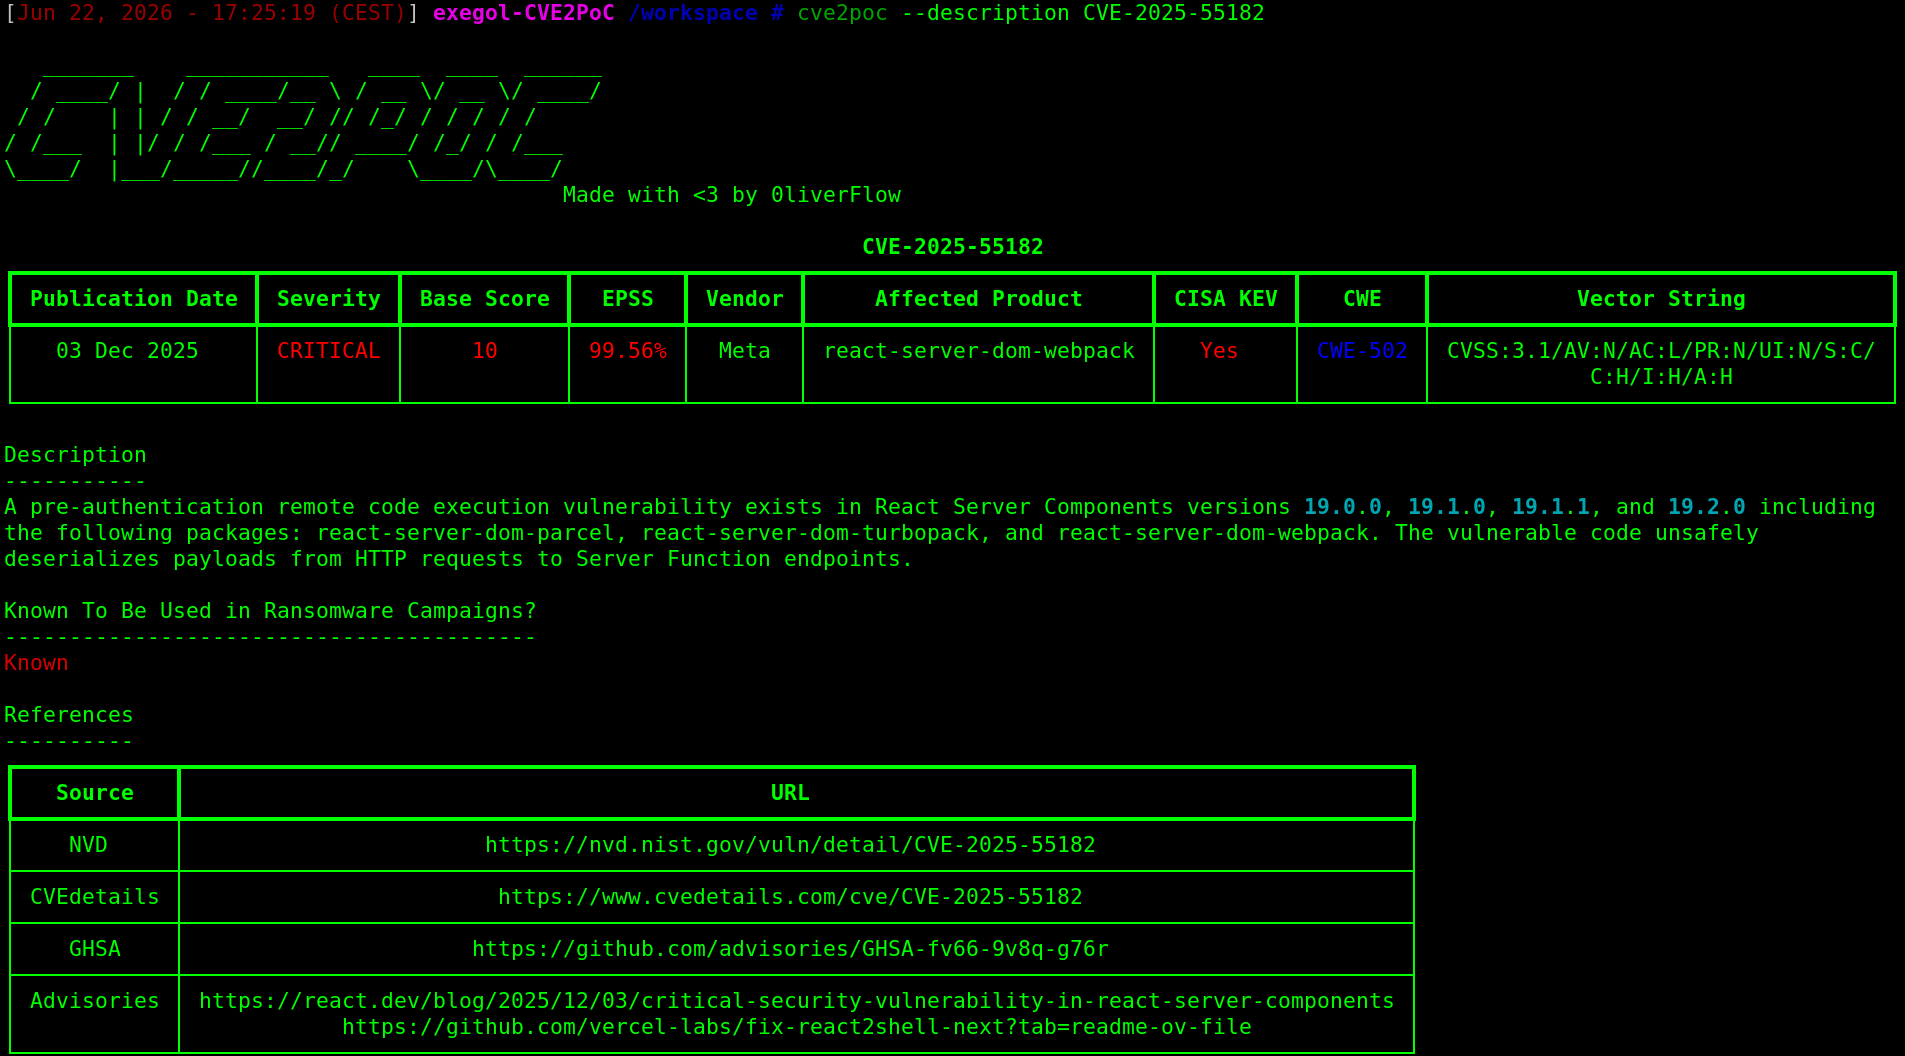
以下命令返回 CVE ID 描述,以及用于更好地理解该漏洞的附加参考信息:
cve2poc --description <CVE ID>
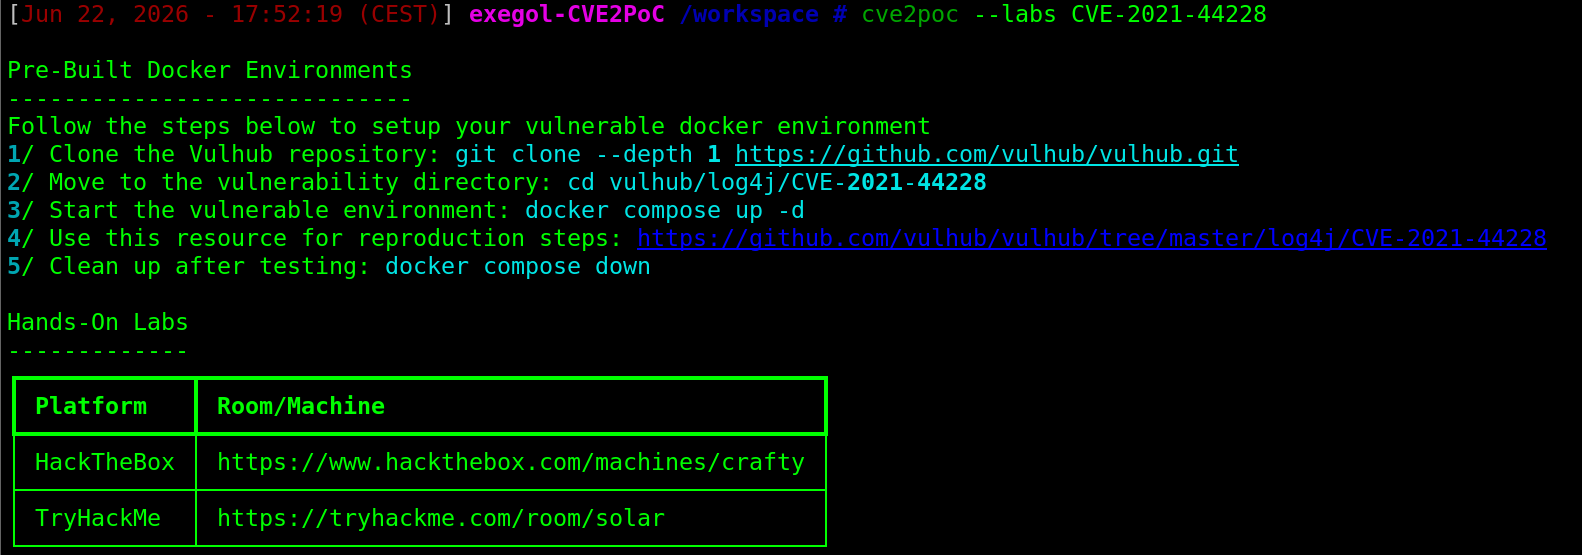
CVE2PoC 可用于查找即用型 Docker 环境和动手实验,以便在将漏洞利用用于真实环境之前安全地理解和测试它们,从而降低生产环境中断的风险。
cve2poc --labs <CVE ID>
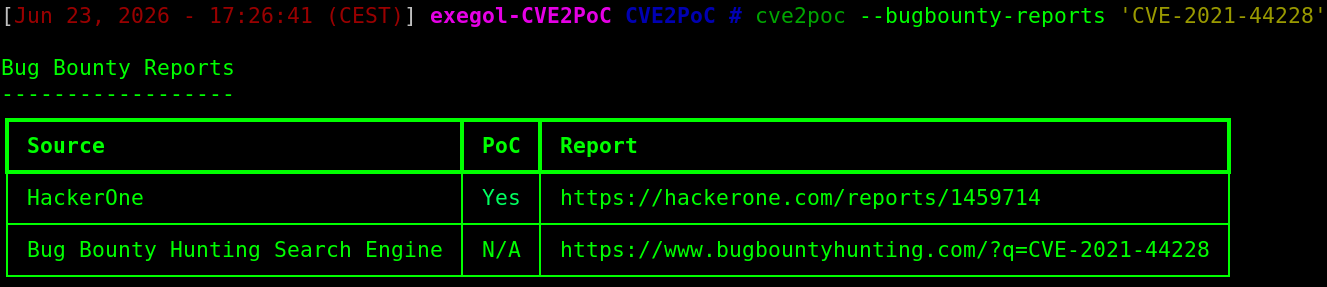
漏洞赏金报告有助于更好地理解 CVE 在真实场景中是如何被利用的。它们还可能包含 PoC,可帮助你复现该漏洞。
cve2poc --bugbounty-reports <CVE ID>
要快速识别漏洞的修复步骤,请使用以下命令:
cve2poc --mitigations <CVE ID>
CVE2PoC 具有一项功能,可帮助你搜索以特定编程语言编写的 PoC。要使用它,请运行以下命令:
cve2poc <CVE ID> --language <Programming Language>
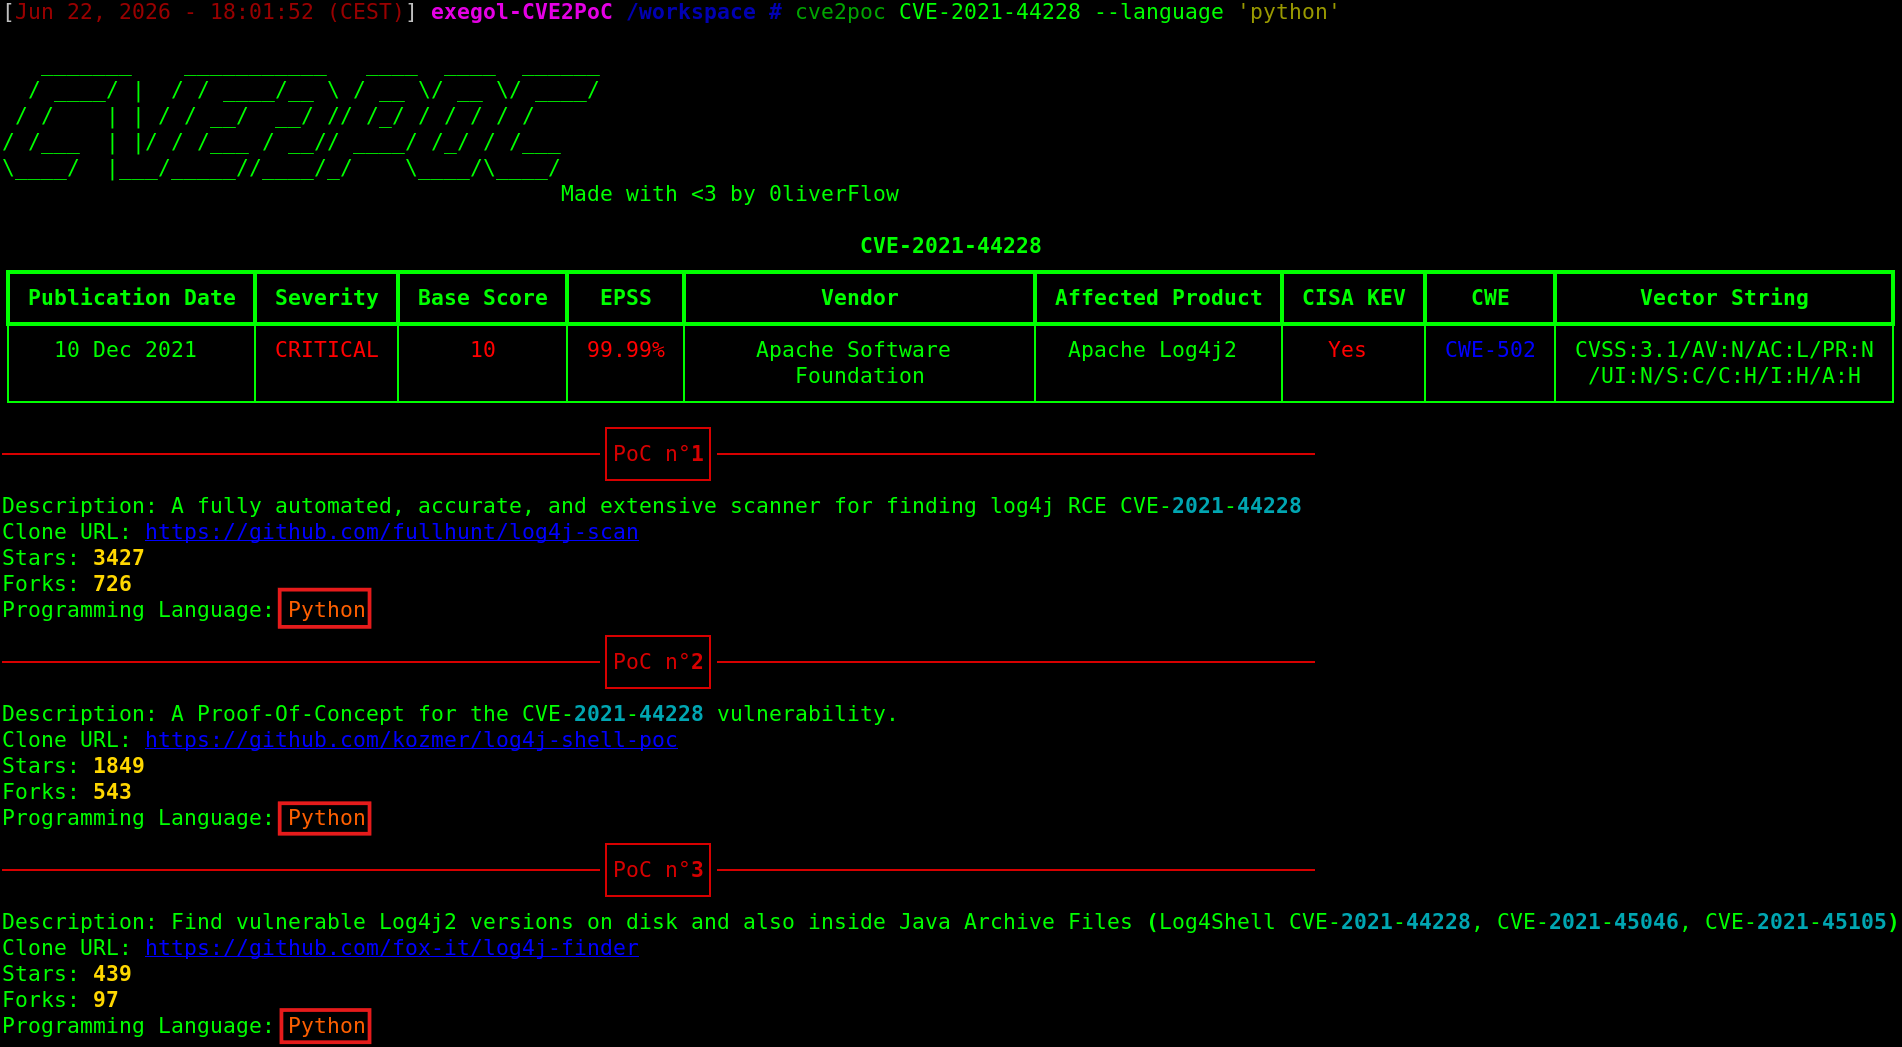
默认情况下,CVE2PoC 返回在 GitHub 上找到的前 10 个漏洞利用。不过,你可以使用 --limit 标志来显示更多或更少的漏洞利用:
cve2poc <CVE ID> --limit <N>
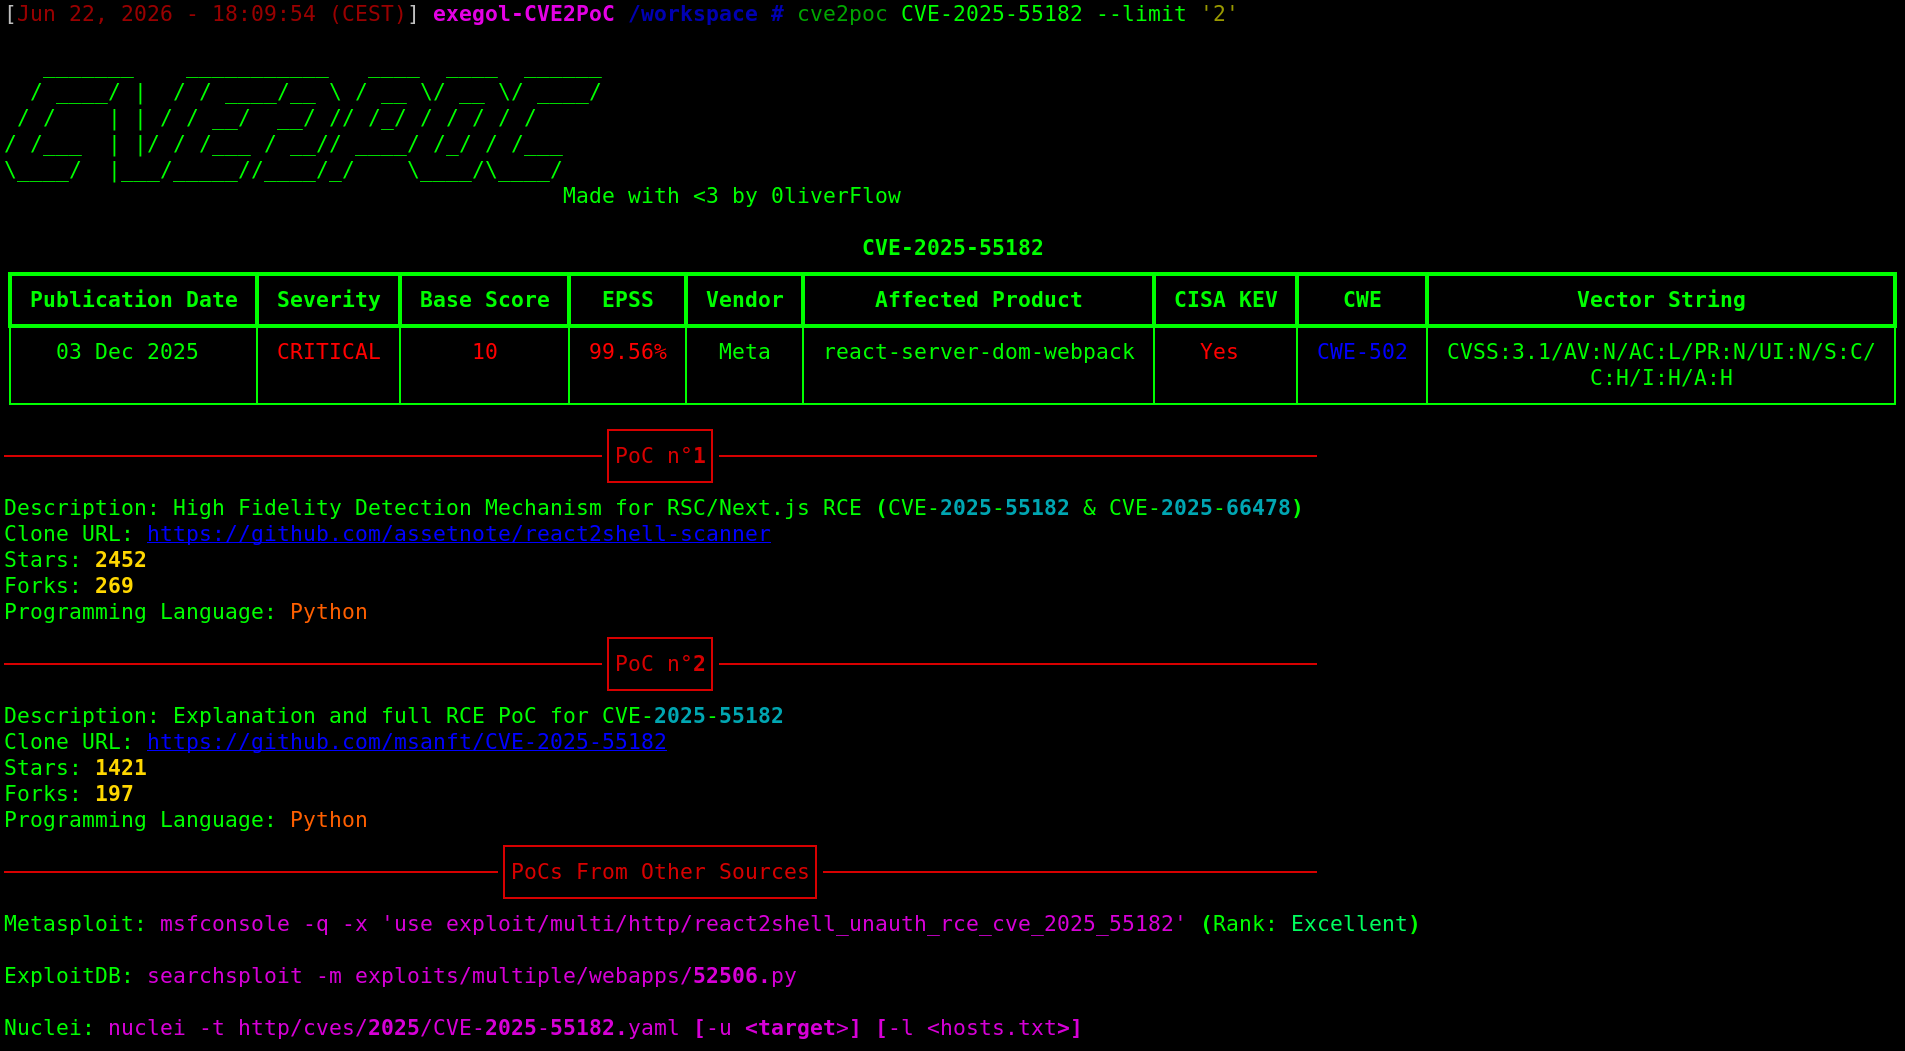
N 必须大于或等于 1。

CVE2PoC 具有类似 searchsploit -x 的功能,允许你直接从终端读取漏洞利用的 README 文件。当你需要在不使用浏览器的情况下快速了解漏洞利用的工作原理时,这尤其方便。
要查看漏洞利用文档,请使用以下命令:
cve2poc --examine <GitHub Clone URL>
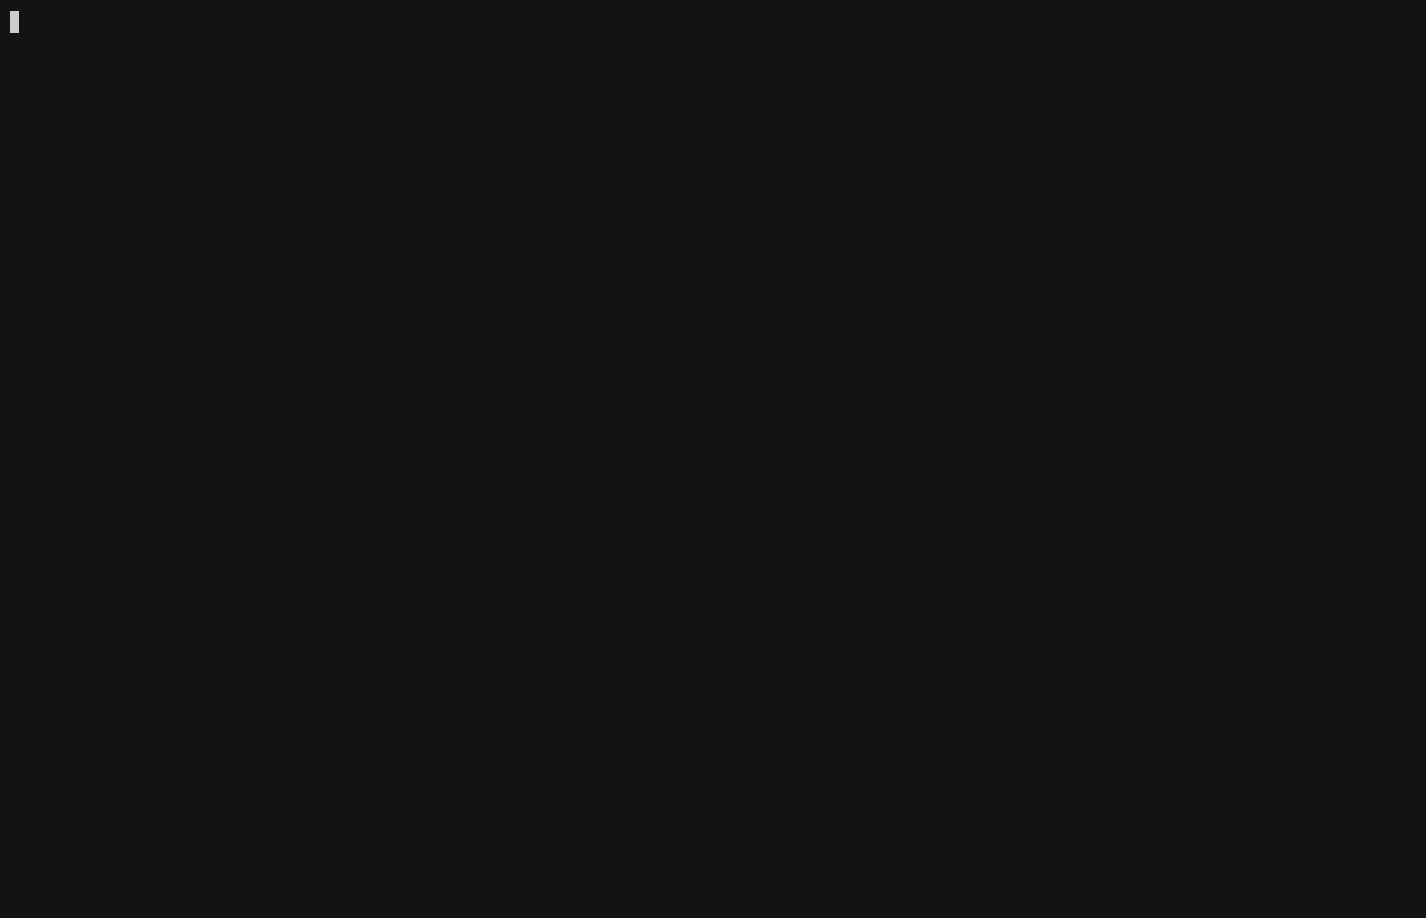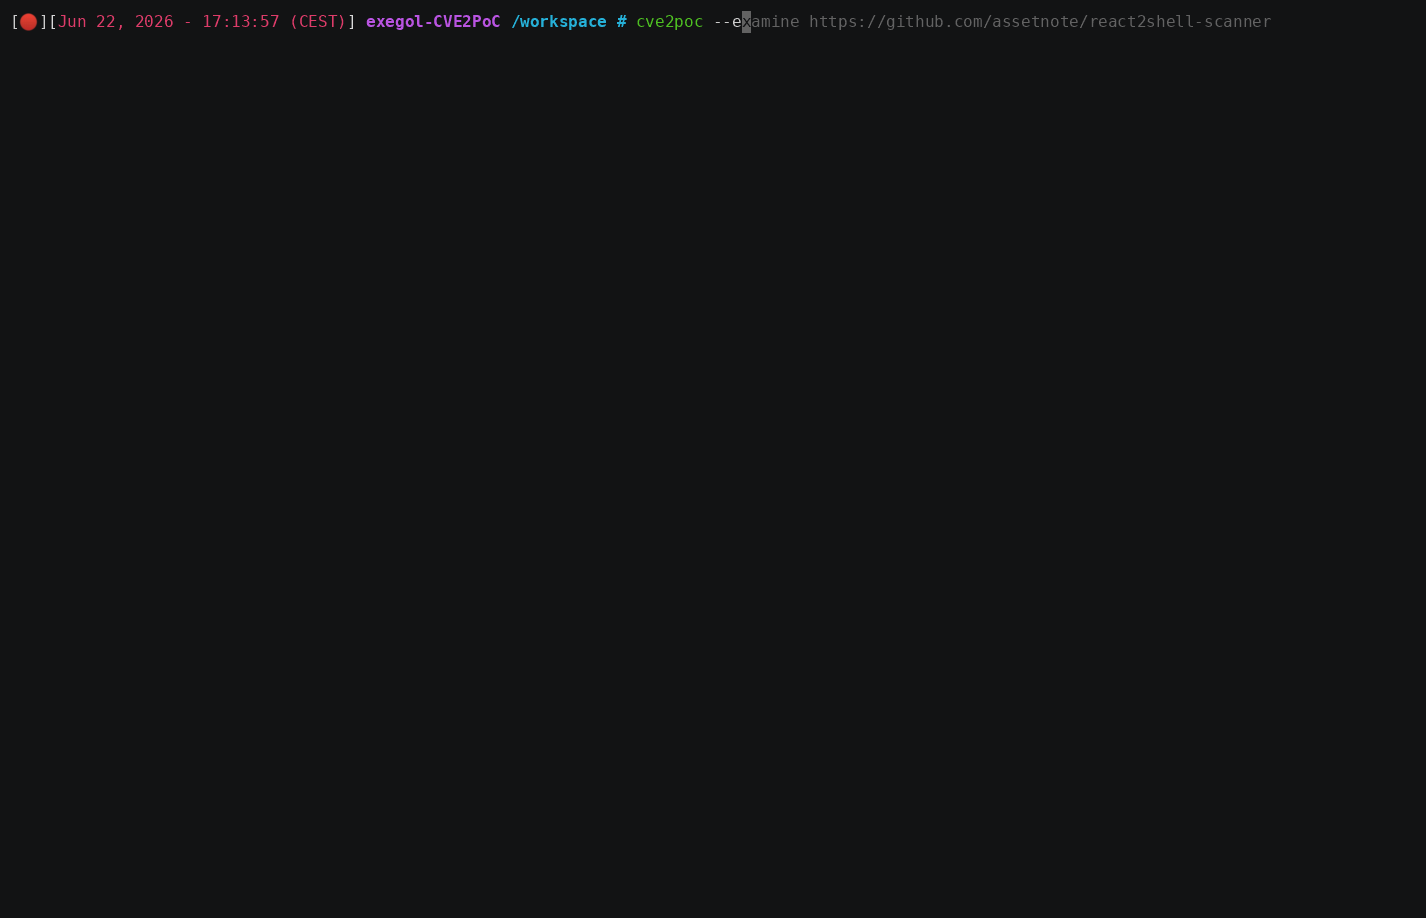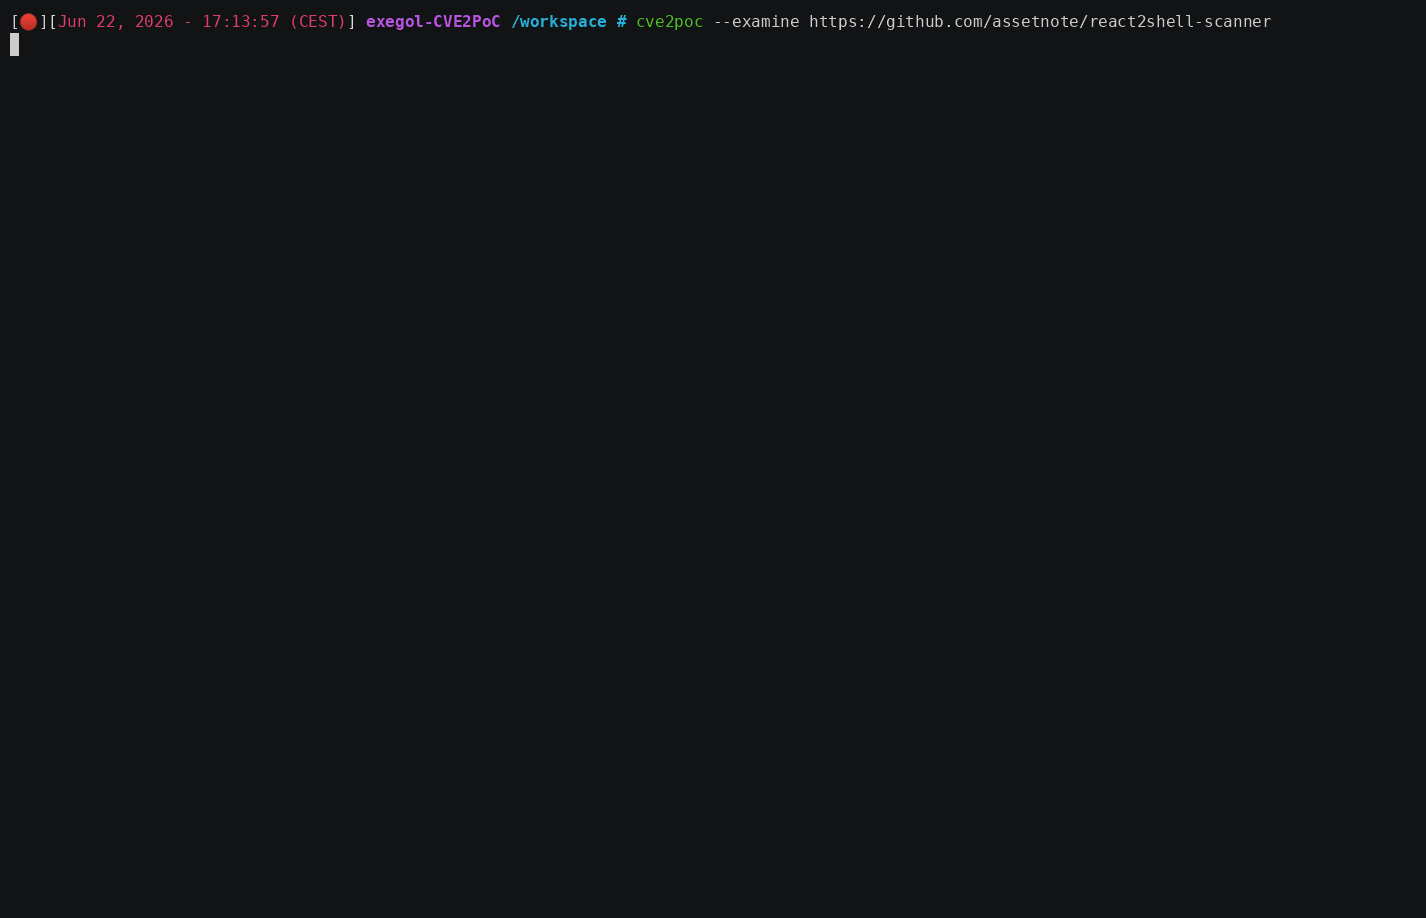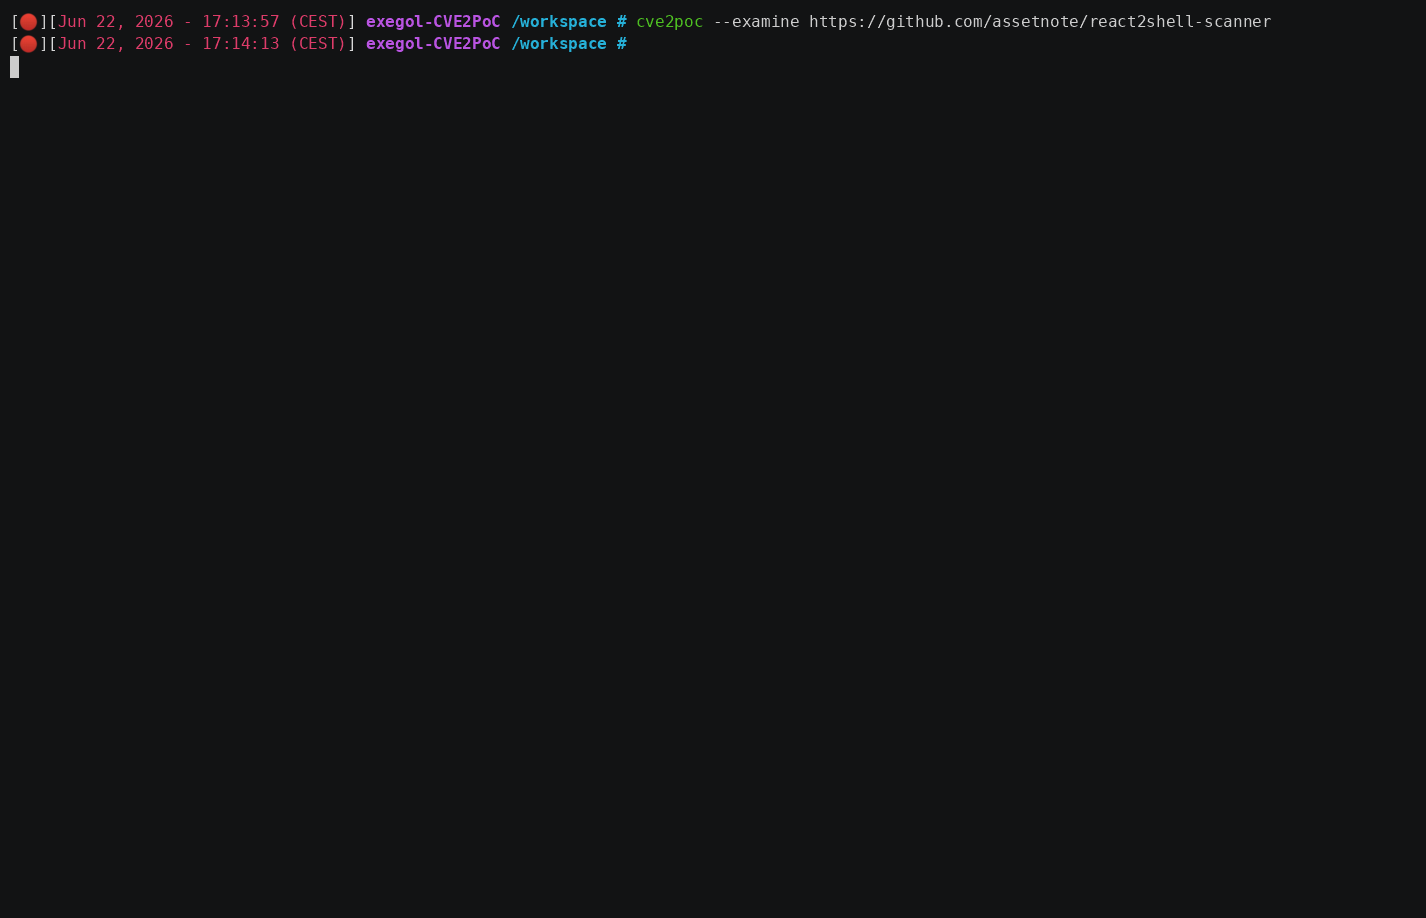
GitHub Clone URL 是 CVE2PoC 为每个 PoC 返回的 URL。
要检索与某个 CPE 相关的 CVE ID,请运行以下命令:
cve2poc --cpe2cve <CPE>
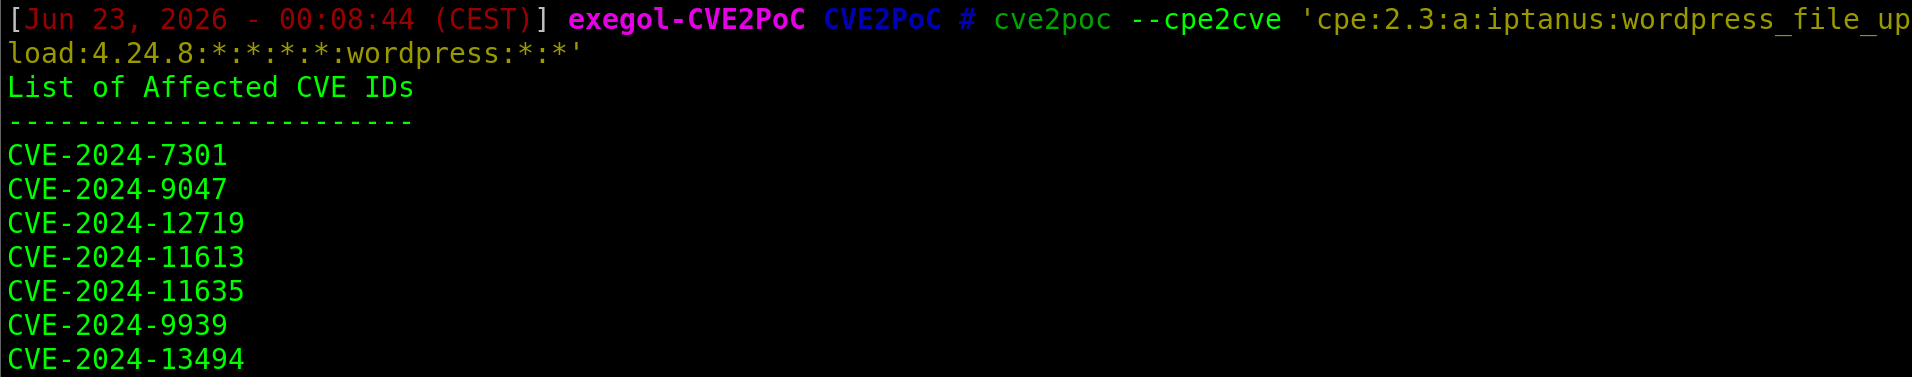
要检索与某个 CVE ID 相关的 CPE,请运行以下命令:
cve2poc --cve2cpe <CVE ID>
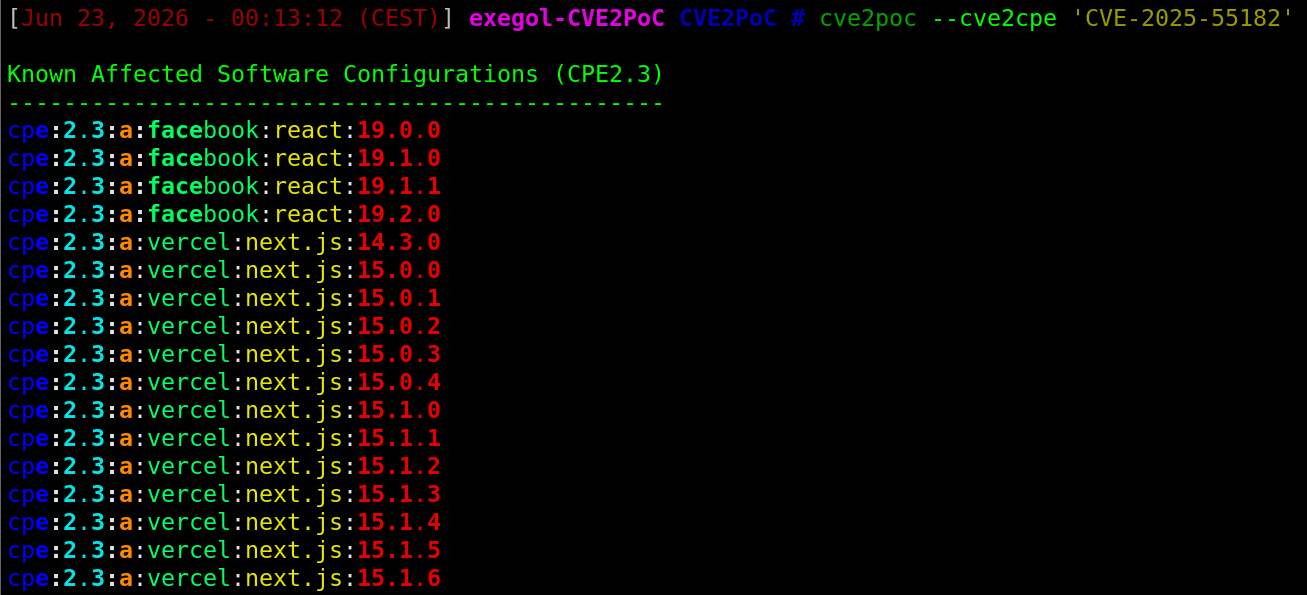
CVE2PoC 使用 argcomplete 通过 argparse 自动执行 Tab 补全。
sudo apt install python3-argcomplete

# For Bash
register-python-argcomplete cve2poc >> ~/.bashrc
source ~/.bashrc

# For Zsh
register-python-argcomplete cve2poc >> ~/.zshrc
source ~/.zshrc
CVE2PoC 使用 ruff 进行代码检查和格式化。
# Run linter
uv run ruff check .

# Run linter with auto-fix
uv run ruff check --fix .

# Run formatter
uv run ruff format .
衷心感谢 CVE2PoC 所依赖的以下来源:
本工具仅用于教育、研究及经授权的安全测试目的。请仅在您拥有或已获得明确评估许可的系统上使用它。作者对因使用本工具而导致的任何滥用或损害不承担责任。




