
 #1

 rvrsh3ll/bof_collection
各种 Cobalt Strike BOF
 lsecqt/offensivecpp
该仓库包含在特定攻击场景中可能派上用场的 C/C++ 代码片段。
 digitalbond/redpoint
Nmap NSE 脚本,用于 ICS/SCADA 发现与枚举——BACnet、EtherNet/IP、CoDeSys、Fox、Modicon、Omron、S7——通过协议查询进行安全评估。
 m4cs/babysploit
👶 BabySploit 初学者渗透测试工具包/框架 使用Python编写 🐍
 trustedsec/cve-2019-19781
这是一款针对 Citrix ADC(NetScaler)漏洞发布的工具。我们之所以披露它,是因为其他人已经先发布了利用代码。
 yunemse48/403bypasser
自动执行HTTP 403访问控制绕过技术,通过头部操作、路径混淆和HTTP方法转换,用于Web应用程序安全测试。
 mazen160/firefox-security-toolkit
一款将Firefox浏览器转变为渗透测试套件的工具
 xaitax/cve-2024-6387_check
CVE-2024-6387_Check 是一款轻量级高效工具,用于识别运行易受攻击的 OpenSSH 版本的服务器
 tomnomnom/unfurl
从 stdin 提供的 URL 中提取片段
 reverseclabs/awspx
一个基于图的工具,用于可视化AWS环境中的有效访问和资源关系。
 hackerest/pwneye
你的 ONVIF 和 RTSP 摄像机伴侣,用于发现和入侵现实世界中的安防摄像头 🎥
 raikia/uhoh365
一个脚本,用于检测电子邮件地址在 Office365 中是否有效(用户/电子邮件枚举)。该脚本无需进行任何登录尝试,不受限速限制,对于社会工程学评估中确定哪些邮箱存在、哪些不存在极为有用。
 wslyvh/paperweight
Paperweight 会扫描你的收件箱,绘制你的数字足迹图谱,然后帮助你重新掌控并删除你的数据。本地优先,开源。
 maldev-academy/dumpbrowsersecrets
从现代Chromium和Gecko内核浏览器(Chrome、Microsoft Edge、Firefox、Opera、Opera GX和Vivaldi)中提取浏览器存储的数据,如刷新令牌、Cookie、已保存的凭证、信用卡信息、自动填充条目、浏览历史记录和书签。
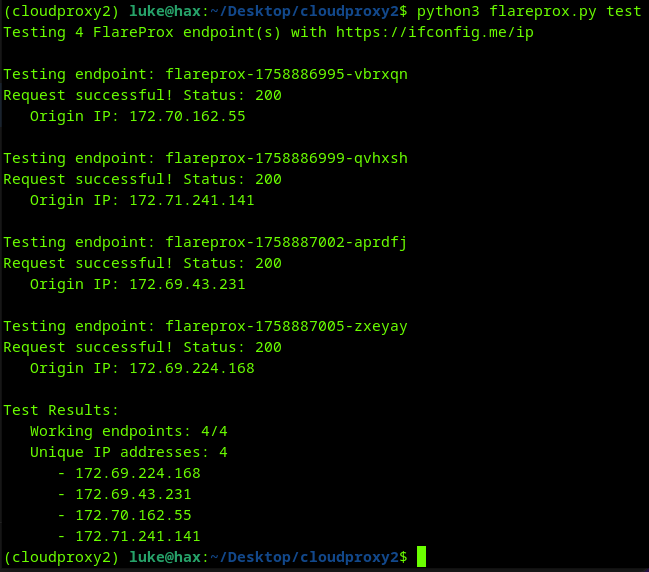 mrturvey/flareprox
使用 Cloudflare 创建 HTTP 直通代理以实现唯一 IP 轮换,类似于 fireprox

 chiefautism/privacy-parser
OpenAI 隐私过滤器的逆向版本。相同的 1.5b 模型,返回结构化的 PII 片段而非进行掩码处理









