Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/xaitax/cve-2024-6387_check
侦察漏洞扫描器漏洞利用信息收集网络安全渗透测试
GitHubxaitax/cve-2024-6387_check

CVE-2024-6387_Check

CVE-2024-6387_Check 是一款轻量级高效工具,用于识别运行易受攻击的 OpenSSH 版本的服务器

查看仓库
526100315个月前Kitploit 审核通过
分享

CVE-2024-6387_Check

image

📜 描述

CVE-2024-6387_Check 是一款轻量、高效的工具,旨在识别运行存在漏洞的 OpenSSH 版本的服务器,特别是针对最近发现的 regreSSHion 漏洞(CVE-2024-6387)。该脚本支持对多个IP地址、域名和CIDR网络范围进行快速扫描,以检测潜在漏洞并确保基础设施安全。

🌟 功能特点

  • 快速扫描:快速扫描多个IP地址、域名和CIDR范围,检查CVE-2024-6387漏洞。
  • Banner获取:无需认证即可高效获取SSH banner。
  • 宽限时间检测:可选检测服务器是否通过 LoginGraceTime 设置缓解了漏洞。
  • IPv6支持:完全支持基于直接地址或主机名解析的IPv6地址扫描。
  • 多线程:使用线程进行并发检查,大幅缩短扫描时间。
  • 详细输出:提供清晰、带表情符号编码的输出,总结扫描结果。
  • 端口检查:识别关闭的端口,并给出无响应主机的摘要。
  • 已修复版本检测:识别并排除已知的已修复版本,避免误报。
  • DNS/主机名解析:解析并显示IP地址对应的主机名。

🚀 使用方法

python CVE-2024-6387_Check.py <targets> [--ports PORTS] [--timeout TIMEOUT] [--list FILE] [--grace-time-check [SECONDS]] [--dns-resolve] [--use-help-request]

命令行参数

  • <targets>:IP地址、域名、包含IP地址的文件路径,或CIDR网络范围。
  • --timeout TIMEOUT:设置连接超时秒数(默认:1秒)。
  • --list FILE:包含待检查IP地址列表的文件。
  • --ports PORTS:指定要检查的端口号,用逗号分隔(默认:22)。
  • --use-help-request:启用发送 HELP 请求,当初始SSH banner获取失败时使用。
  • --grace-time-check [SECONDS]:识别版本后等待的秒数,用于检查 LoginGraceTime 缓解措施(默认:120秒)。
  • --dns-resolve:解析并显示IP地址对应的主机名。

示例

单个IP

python CVE-2024-6387_Check.py 192.168.1.1

从文件读取IP

python CVE-2024-6387_Check.py -l ip_list.txt

多个IP和域名

python CVE-2024-6387_Check.py 192.168.1.1 example.com 192.168.1.2

CIDR范围

python CVE-2024-6387_Check.py 192.168.1.0/24

使用多个端口

python CVE-2024-6387_Check.py 192.168.1.1 example.com --ports 22,2222

检查 LoginGraceTime 缓解措施

python CVE-2024-6387_Check.py 192.168.1.1 --grace-time-check

使用自定义时间检查 LoginGraceTime 缓解措施

python CVE-2024-6387_Check.py 192.168.1.1 --grace-time-check 150

启用 HELP 请求

python CVE-2024-6387_Check.py 192.168.1.1 --use-help-request

启用 DNS/主机名解析

python CVE-2024-6387_Check.py 192.168.1.1 --dns-resolve

✨ 功能详解

宽限时间检测

该工具支持检查 LoginGraceTime 缓解措施。当使用 --grace-time-check 选项时,脚本会在获取SSH banner后等待指定时间,观察连接是否保持打开状态。如果连接保持打开,则表明 LoginGraceTime 可能已设为 0 作为一种缓解措施。

IPv6支持

该工具完全支持IPv6地址。你可以直接扫描IPv4和IPv6地址,或通过主机名解析进行扫描。

已修复版本检测

工具能识别某些已知的已修复 OpenSSH 版本,并将其从漏洞报告中排除,确保结果更准确。

DNS/主机名解析

使用 --dns-resolve 选项时,脚本会解析IP地址对应的主机名并在输出中显示。该功能有助于更清晰地识别扫描主机。

HELP 请求处理

工具包含一个选项,用于处理那些不立即返回 banner 的限制性 SSH 服务。使用 --use-help-request 选项时,如果初始 SSH banner 获取失败,脚本会发送一个 "HELP" 请求,从而提高“缓解”检测的几率。

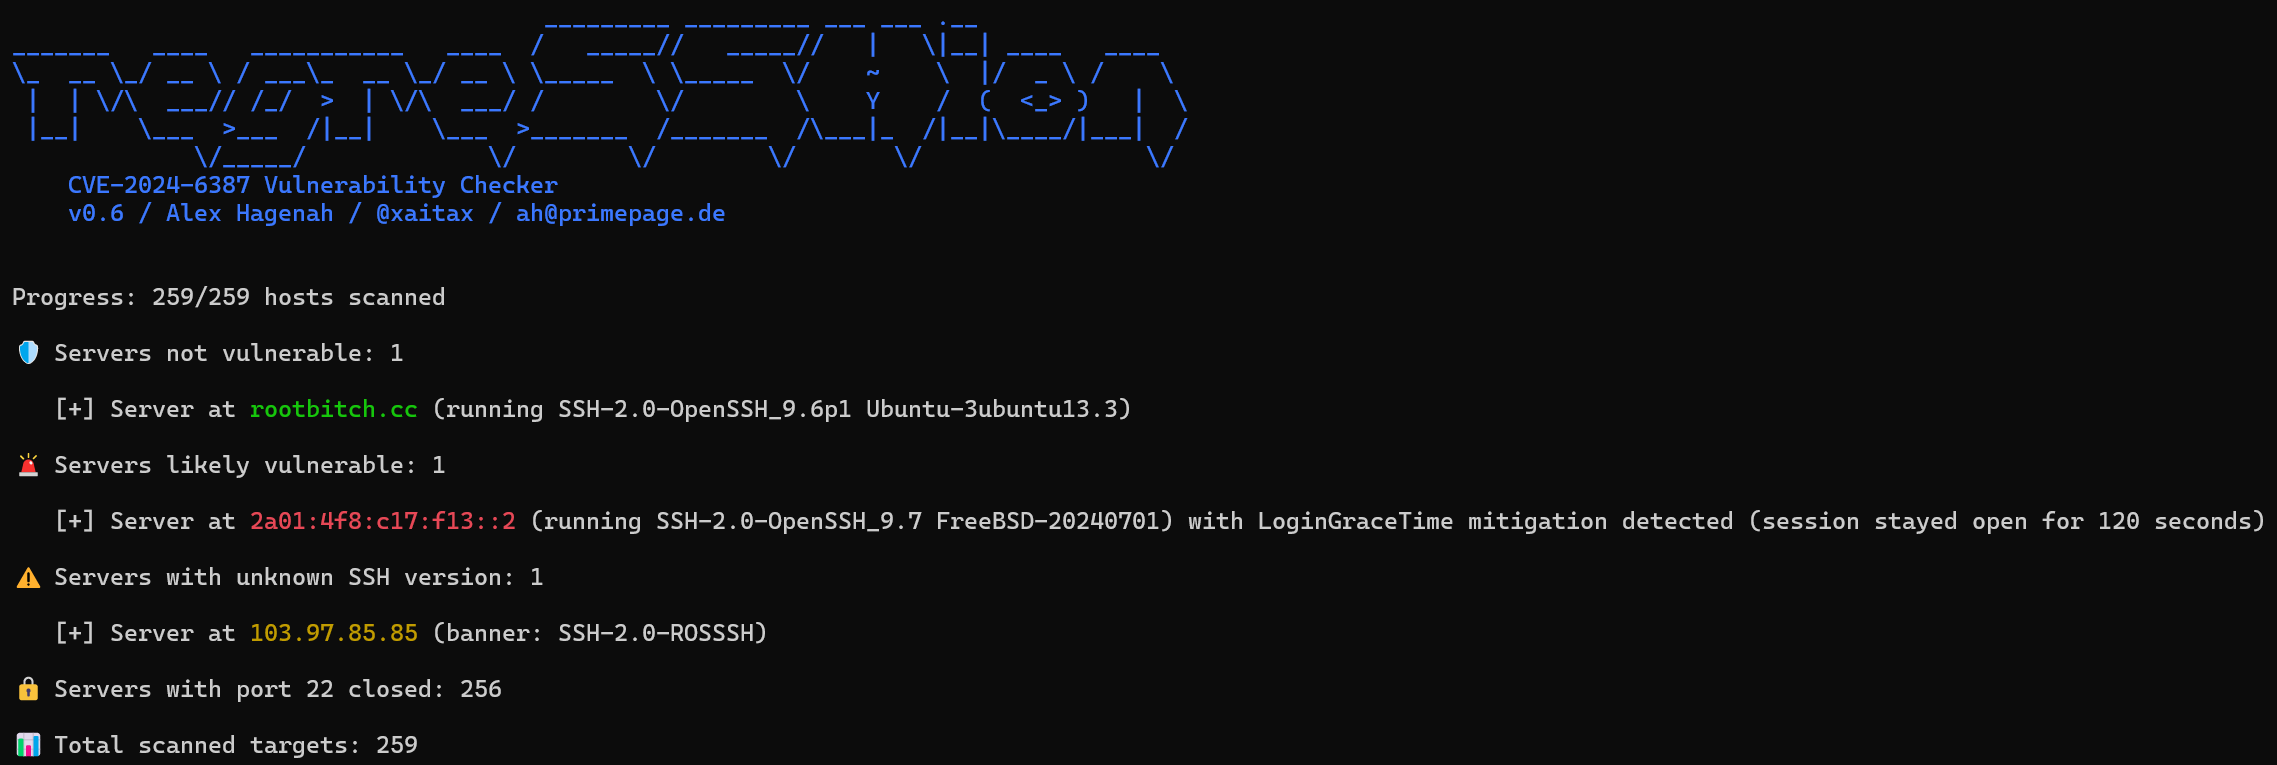
输出

脚本将提供扫描目标的摘要:

  • 🚨 存在漏洞:运行存在漏洞 OpenSSH 版本的服务器。
  • 🛡️ 无漏洞:运行无漏洞 OpenSSH 版本的服务器。
  • ⚠️ 未知:运行未知 SSH 版本的服务器。
  • 🔒 端口关闭:端口22(或指定端口)关闭的服务器数量。
  • 📊 总计扫描:扫描的目标总数。
🛡️ 无漏洞服务器: 2

   [+] somedomain.cloudapp.azure.com 上的服务器 (运行 SSH-2.0-OpenSSH_8.2p1 Ubuntu-4ubuntu0.11)
   [+] regresshion_test.cc 上的服务器 (运行 SSH-2.0-OpenSSH_9.6p1 Ubuntu-3ubuntu13.3)

🚨 可能漏洞服务器: 1

   [+] 4.231.170.122 (abc.com) 上的服务器 (运行 SSH-2.0-OpenSSH_9.2p1 Debian-2+deb12u2)
   [+] 4.231.170.121 上的服务器 (运行 SSH-2.0-OpenSSH_9.2p1 Debian-2+deb12u2) 存在漏洞且未启用 LoginGraceTime 修复(会话在 120.1 秒后被服务器关闭)

⚠️ 未知 SSH 版本的服务器: 1

   [+] 103.97.85.85 (xxx.com) 上的服务器 (banner: SSH-2.0-ROSSSH)

🔒 端口22关闭的服务器: 254

📊 总计扫描目标: 257

📆 更新日志

[2024年7月8日] - 版本 0.8

  • [新增] 包含了 FreeBSD 13.3、14.x 和 15 的已修复版本
  • [新增] 通过 -d 或 --dns-resolve 支持主机名解析
  • [修复] LoginGraceTime 检测 @agibson2

[2024年7月6日] - 版本 0.7

  • [新增] 引入一个选项,当初始获取SSH banner失败时,使用 "HELP" 请求来获取 banner。可通过 --use-help-request 参数启用。这有助于绕过某些不立即返回 banner 的 SSH 配置,提高与更严格的 SSH 服务的兼容性。


  • [新增] #30 支持扫描多个端口。

[2024年7月5日] - 版本 0.6

  • [新增] 引入 LoginGraceTime 检测。
  • [修复] 解决了仅拥有 IPv6 地址的主机无法通过主机名进行测试的问题。

📚 参考

Qualys关于regreSSHion漏洞的博客

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    415
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    343
  • 5

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    258

探索所有工具

浏览我们的工具集合

查看所有工具 →







