
 #1

 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor框架:一个包含网络安全资源的渗透测试框架
 h4x0r-dz/leaked-credentials
如何查找泄露的凭据!
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ 是一个被动开源情报(OSINT)自动化侦察(框架)。
 w-digital-scanner/w12scan
🚀 A simple asset discovery engine for cybersecurity. (网络资产发现引擎)
 cyberark/skyark
SkyArk 帮助发现、评估和保护 Azure 和 AWS 中最具特权的实体。
 ahmedkhlief/ninja
为隐秘红队行动打造的开源C2服务器
 entropy1337/infernal-twin
无线黑客 - 这是自动化的无线黑客工具
 spinkham/skipfish
由 lcamtuf 为 Google 创建的 Web 应用程序安全扫描器 - 非官方镜像
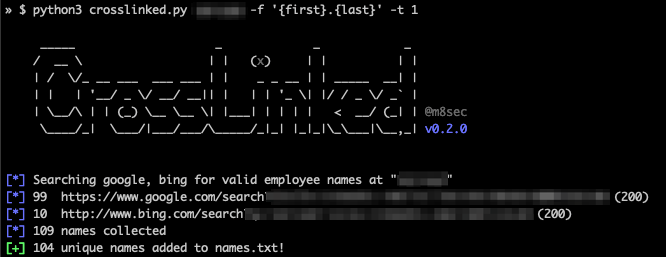 m8sec/crosslinked
LinkedIn 枚举工具,通过搜索引擎抓取从组织中提取有效员工姓名。
 samjoan/droopescan
一款基于插件的扫描器,可帮助安全研究人员识别多种CMS(主要是Drupal和Silverstripe)中的问题。
 securing/gattacker
用于BLE(低功耗蓝牙)安全评估的Node.js包,支持中间人攻击及其他攻击方式
 netspi/powerhuntshares
审计 Active Directory SMB 共享,以盘点、分析和报告过度权限。发现可访问系统,枚举共享 ACL,识别高风险配置,并生成 HTML/CSV 报告以进行修复优先级排序。
 malfunkt/hyperfox
HTTP/HTTPS MITM代理和记录器。
 soxoj/telegram-bot-dumper
转储 Telegram 机器人。像 Telegram Web 一样浏览它。具有 Web 界面的取证 CLI 工具
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 screetsec/dracnmap
Dracnmap 是一个开源程序,借助 nmap 来探测网络并收集信息。Nmap 命令带有大量选项,这些选项使该工具更加强大,但对新用户来说难以掌握。因此,Dracnmap 被设计为利用 nmap 的脚本引擎执行快速扫描,并且 nmap 可以通过高级命令执行各种自动扫描技术。
 repplus/rep-chrome
rep+ — 适用于 Chrome DevTools 的 Burp 风格 HTTP 重放器,内置 AI 可解释请求并建议攻击方式









