
 #1
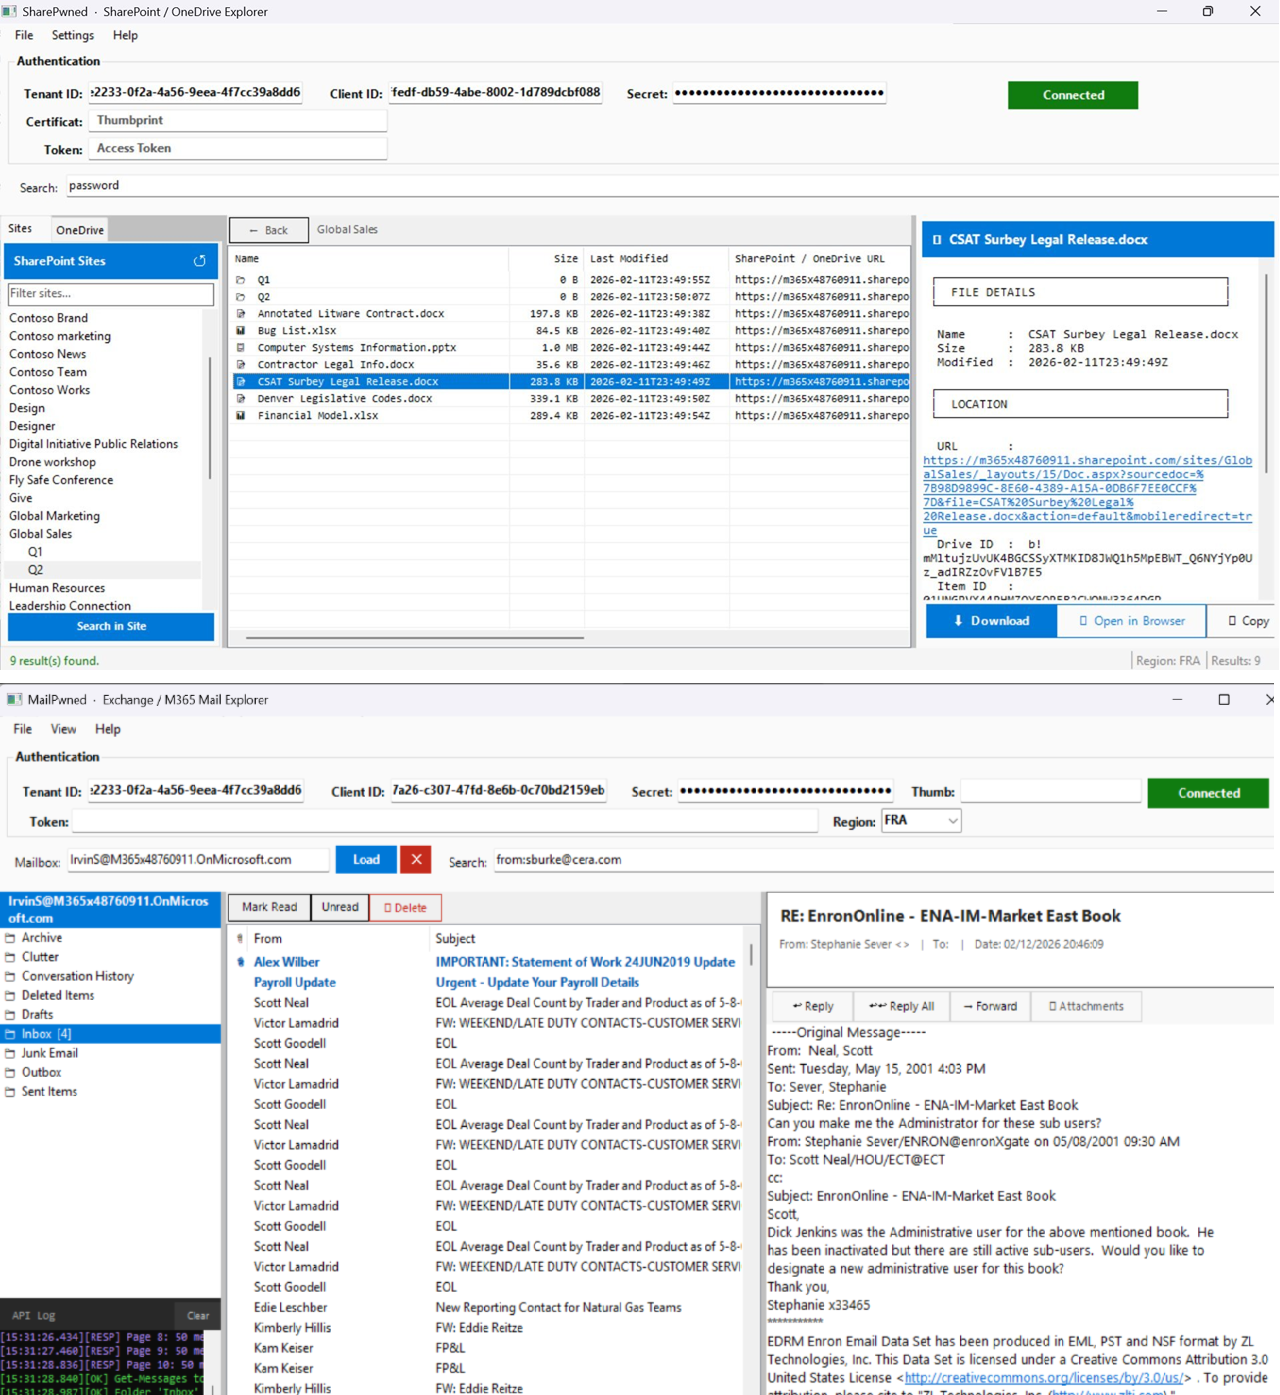
 otterhacker/m365pwned
两个WinForms GUI工具,用于使用应用程序级OAuth令牌从M365环境中枚举、搜索和窃取数据。
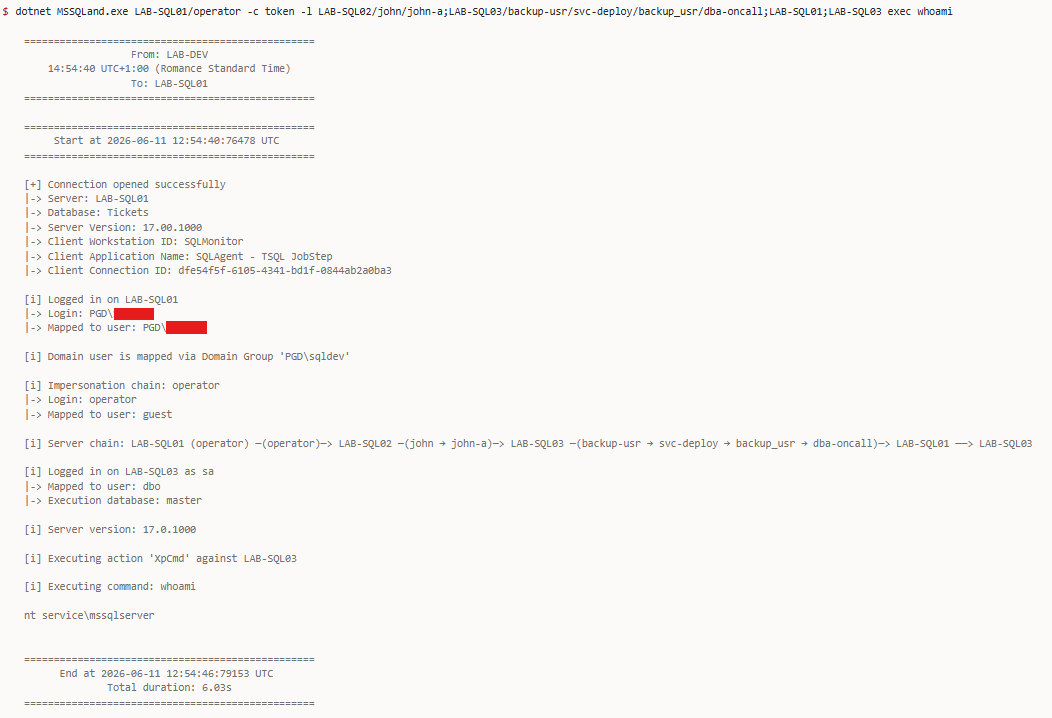 n3rada/mssqland
面向 Microsoft SQL Server(MS SQL / MSSQL)的 C# 后渗透工具,能够遍历任意深度的链接服务器链,并在每一跳进行级联登录模拟。
 ghost-otpbot/smsotpbot
OTP BOT 绕过来自Paypal、Instagram、Snapchat、Google、3D Secure等平台的短信验证。
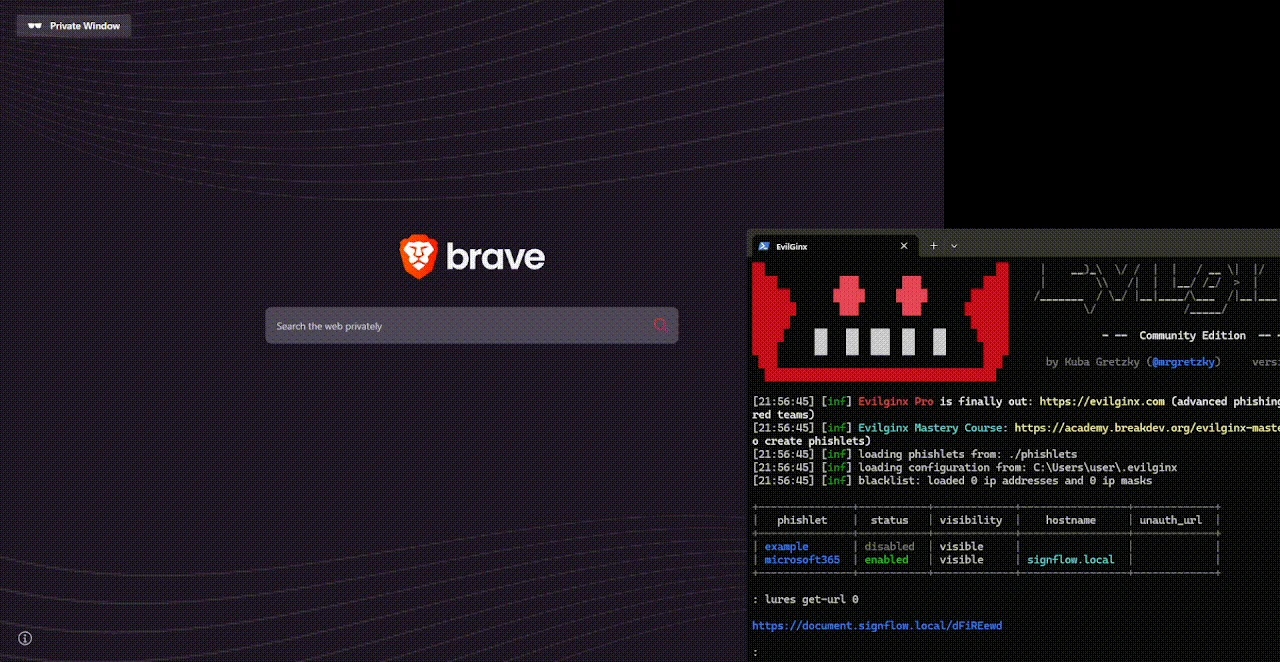 0x4meliorate/mimic
无框架的浏览器中的浏览器 (BitB) - 无 iframe,无 frame-busting 问题。一个用于逼真钓鱼模拟的单脚本 Shadow DOM / MutationObserver 库,可通过反向代理轻松注入。
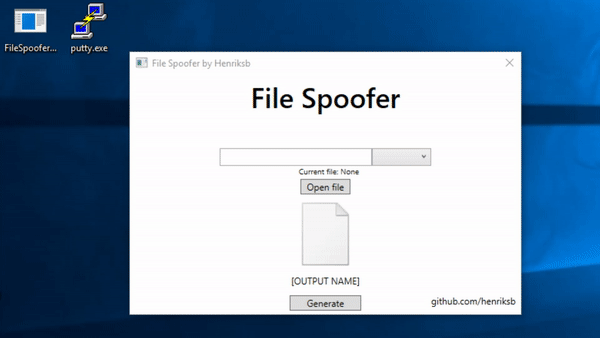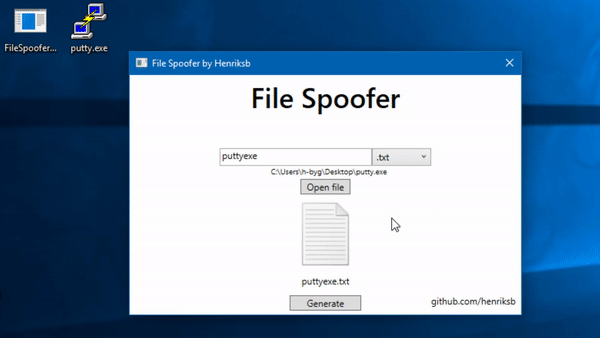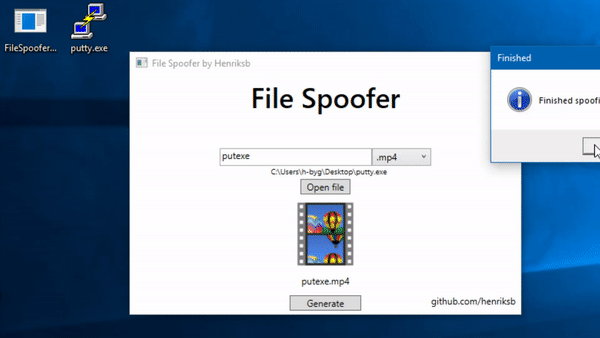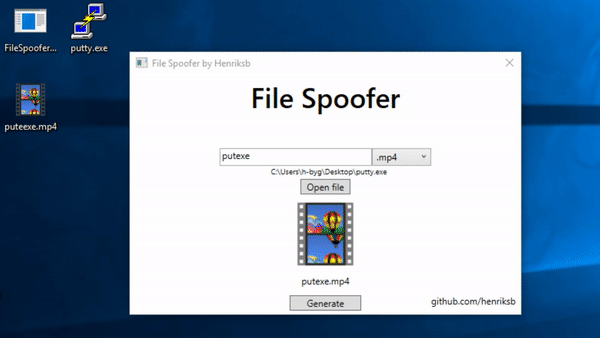 henriksb/extensionspoofer
在 Windows 中伪造文件图标和扩展名
 muraenateam/muraena
通过近乎透明的反向代理自动化网络钓鱼及钓鱼后活动,该代理可动态镜像目标 Web 应用并与源服务器交互。
 thekingofduck/burpfakeip
Burp Suite 扩展,用于在 HTTP 请求中伪造 IP 地址,从而能够测试服务器端 IP 限制并绕过基于 IP 的访问控制。

 priyankvadaliya/hack-captive-portal
该脚本帮助绕过公共Wi-Fi网络中的强制门户。它从已经连接并已通过强制门户认证的人那里劫持IP和MAC地址。
 0x574r/darkcloak
Linux 进程身份伪装工具,通过 11 阶段 prctl 流水线伪造 comm、argv、cmdline、environ、exe 路径和 VMA,以冒充另一个进程。
 venomous/cloudscraper
一个用于绕过 Cloudflare 反机器人页面的 Python 模块。
 s4vitar/eviltrust
用于自动部署 Rogue AP 的理想工具,具有模板选择 + 2FA 功能。不需要有线连接。
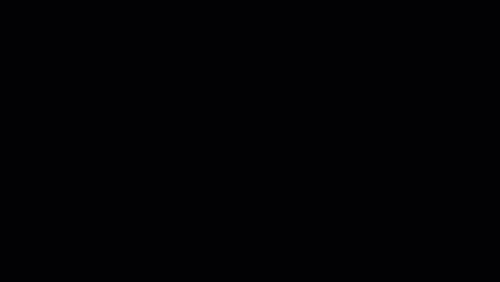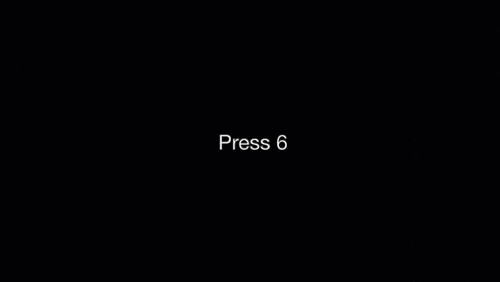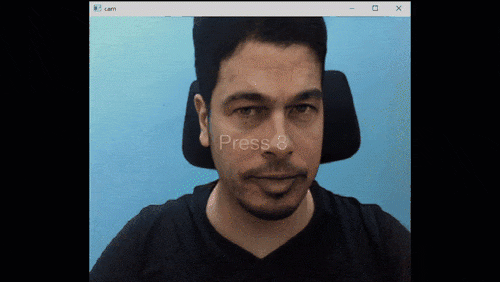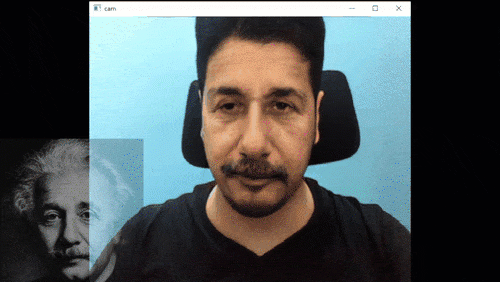 sensity-ai/dot
实时深度伪造工具包,用于身份验证和视频会议系统的渗透测试。支持换脸、图像动画和虚拟摄像头注入,用于红队操作。
 thespeedx/tbomb
这是一个适用于 Linux 和 Termux 的短信和电话轰炸器。
 kernelfl00d/incriminator
Incriminator 是一个用于教育目的的开源项目,允许你在网络犯罪期间将罪责嫁祸于其他设备。
 ytkoka/impersonate-proxy
一个本地 MITM 代理,可让您控制 TLS 指纹(JA3/JA4)、HTTP/2 指纹、HTTP 头顺序和 User-Agent —— 全部通过单个 YAML 配置文件实现。







