
 #1
 bats3c/ghost-in-the-logs
内核级工具,通过基于驱动的钩子注入禁用Sysmon和Windows事件日志记录,支持在Windows系统上实施隐蔽的后渗透操作。
 xm0kht4r/ven0m-ransomware
完全不可检测且具有规避能力的勒索软件,用 Rust 编写,利用 BYOVD 技术禁用受感染系统上的防病毒/EDR 解决方案。
 reverseclabs/wepwnise
WePWNise 生成架构无关的 VBA 代码,用于 Office 文档或模板,并自动绕过应用程序控制和漏洞缓解软件。
 pard0p/callstackspoofingpoc
基于多种 EDR 规避技术的 C++ 自注入型投放器。
 nccgroup/phantap
Phantom Tap (PhanTap) —— 一个面向红队的“隐形”网络分流器
 cryptolok/ghostinthenet
终极网络隐身工具,让Linux成为网络中的幽灵,并抵御MITM/DOS/扫描攻击
 saadahla/shellcode-hide
此仓库包含:简单的 shellcode 加载器,编码器(base64 - custom - UUID - IPv4 - MAC),加密器(AES),无文件加载器(Winhttp, socket)
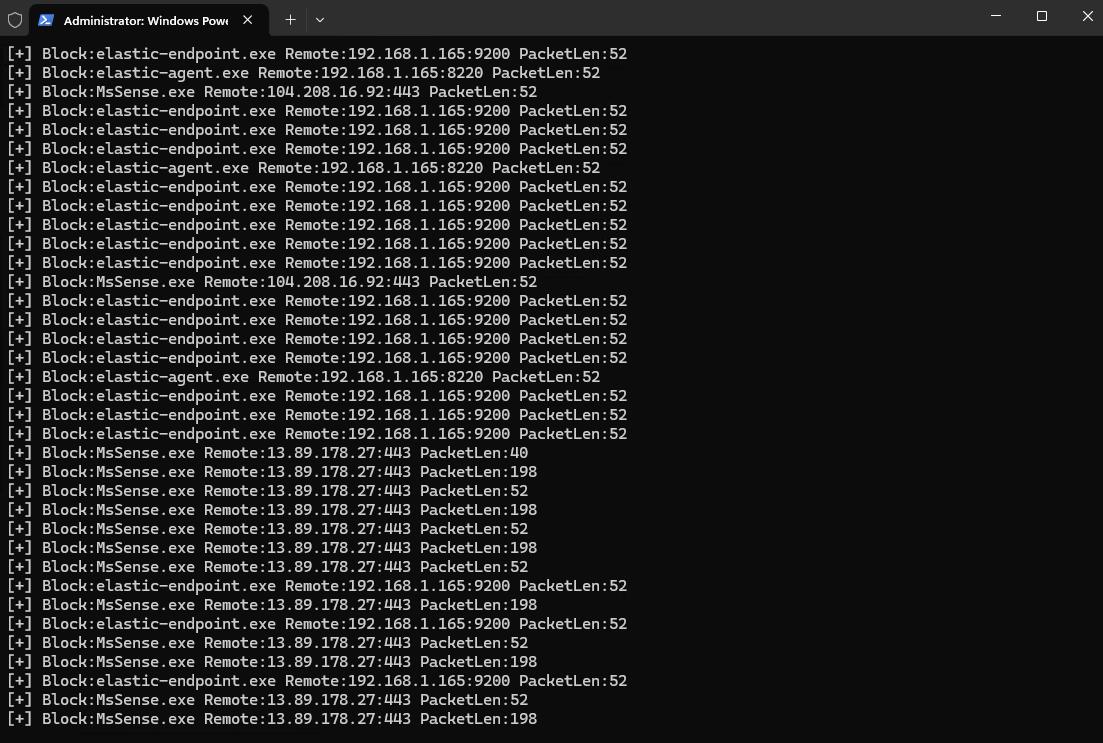 senzee1984/edrprison
利用合法的 WFP 标注驱动程序来阻止 EDR 代理发送遥测数据
 mharjac/bad_ducky
基于CJMCU BadUSB硬件的Rubber Ducky兼容克隆。
 pushpenderindia/crypter
基于Python的加密器,使用AES-256和Base64加密源代码,通过注册表、进程和MAC检查规避VM检测,并通过暴力密钥运行时执行解密的有效载荷。
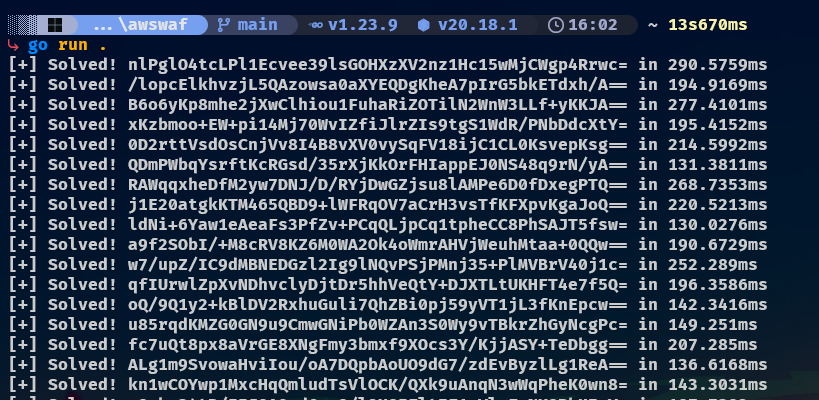 xkiian/awswaf
AWS WAF 求解器,完全逆向实现,使用 100% Python 和 Golang。
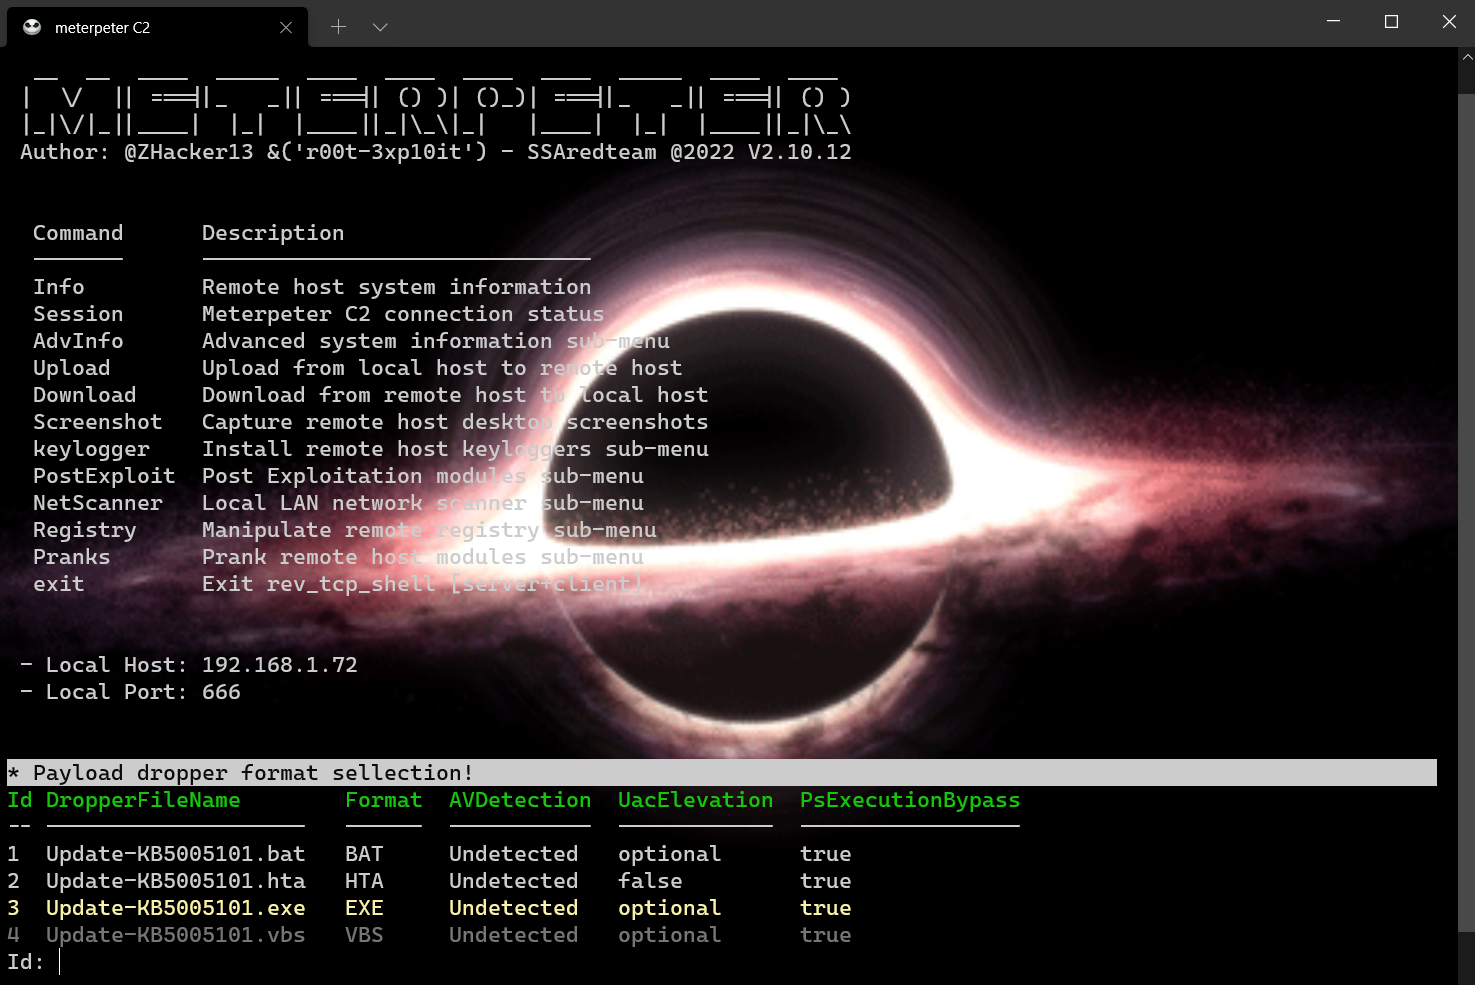 r00t-3xp10it/meterpeter
C2 PowerShell 命令与控制框架,内置命令
 3v4si0n/http-revshell
使用HTTP/S协议的PowerShell反向Shell,具备AMSI绕过和代理感知功能










