#1
 s12cybersecurity/windefenderkiller
Windows Defender Killer | 基于注册表的禁用 + BYOVD 进程终止 (C++)
 aetsu/offensivepipeline
OffensivePipeline 允许您下载并构建 C# 工具,同时应用某些修改以提高其在红队演练中的规避能力。
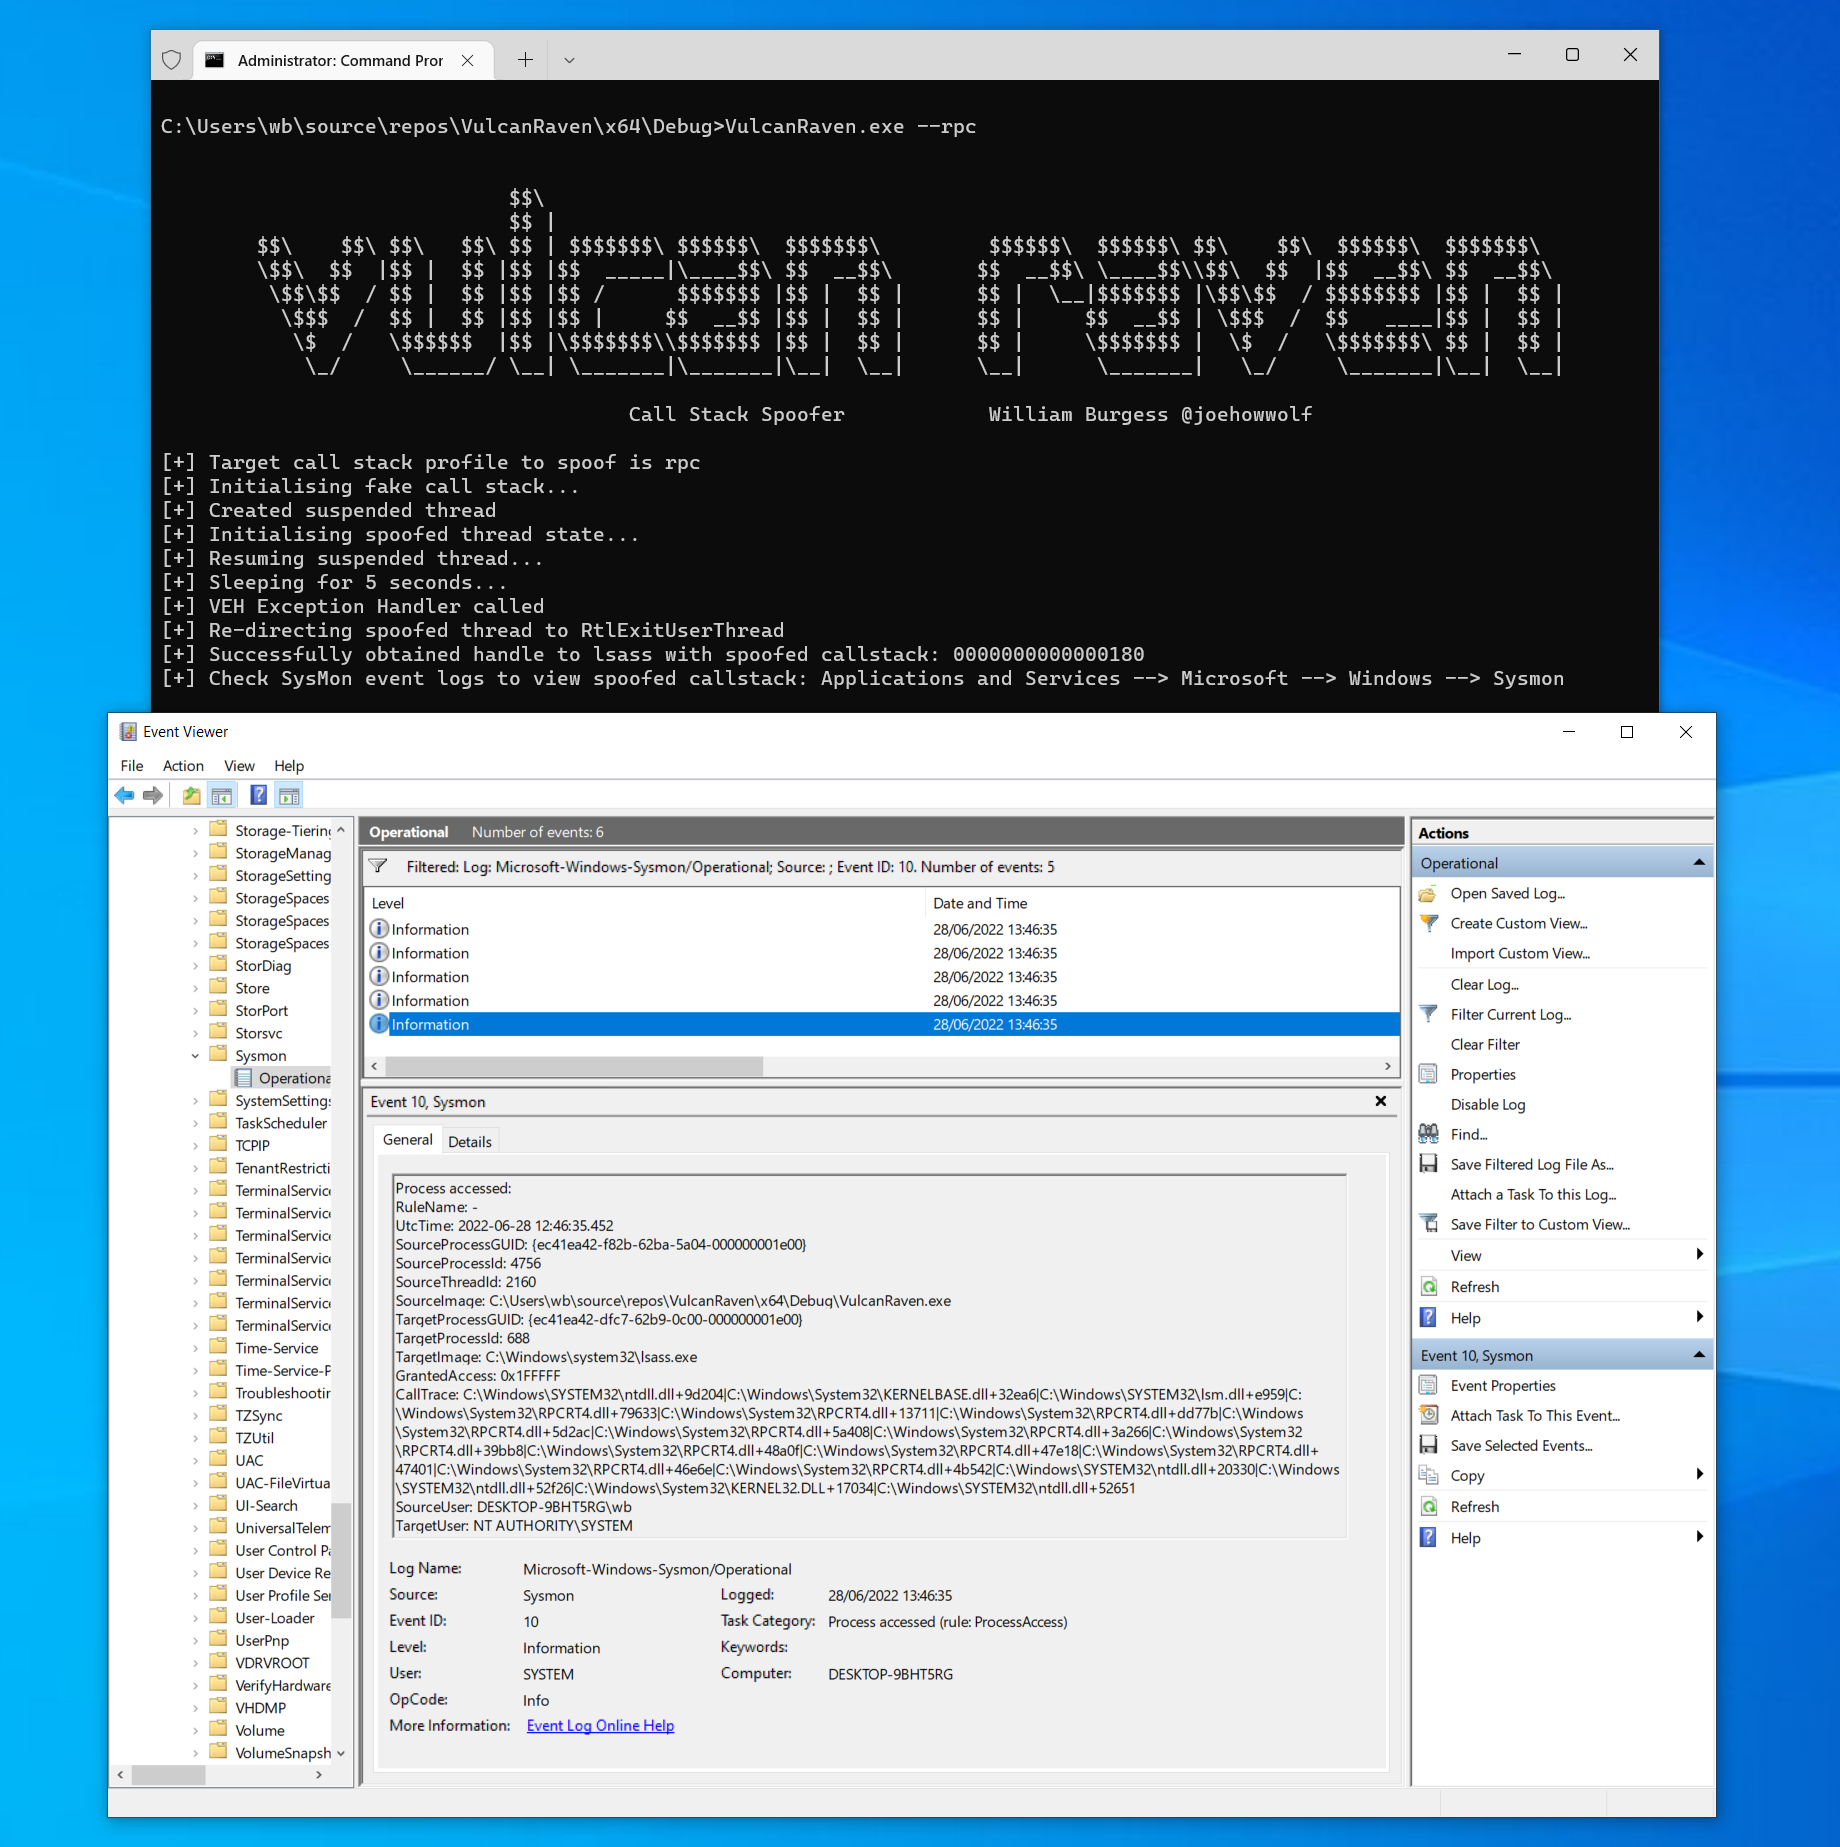 withsecurelabs/callstackspoofer
一个用于在进行系统调用时伪造任意调用栈的 PoC 实现(例如通过 NtOpenProcess 获取句柄)
 malwaretech/edr-preloader
一种EDR绕过技术,通过劫持AppVerifier层来阻止EDR向我们的进程挂钩或加载DLL。
 s4vitar/eviltrust
用于自动部署 Rogue AP 的理想工具,具有模板选择 + 2FA 功能。不需要有线连接。

 flangvik/amsi.fail
一个带有HTTP触发器的C# Azure函数,可生成混淆的PowerShell代码片段,用于破坏或禁用当前进程的AMSI。
 pushpenderindia/thorse
THorse 是一个用 Python 3 编写的、适用于 Windows/Linux 系统的 RAT(远程管理木马)生成器。
 bluscreenofjeff/malleable-c2-randomizer
一个用于随机化 Cobalt Strike 可塑性 C2 配置文件并降低触发基于签名的检测控制几率的脚本。
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
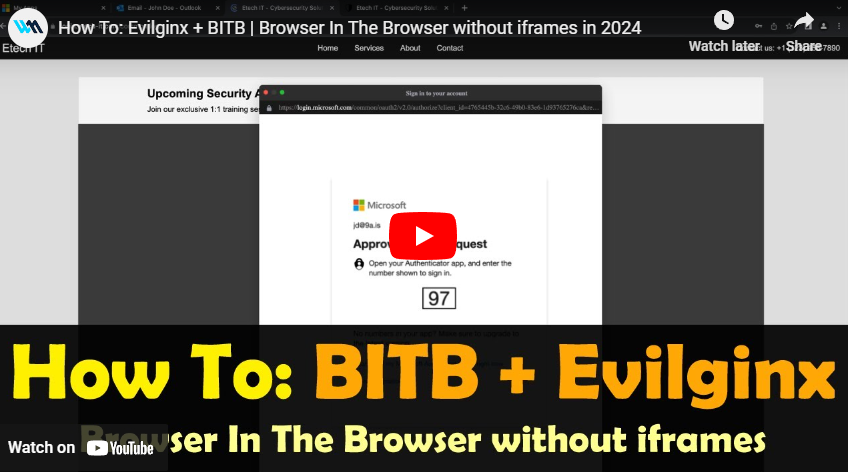 waelmas/frameless-bitb
一种浏览器中的浏览器(BITB)新方法,不使用iframe,允许绕过像Microsoft这样的登录页面实现的传统framebuster,并能与Evilginx配合使用。
 rad9800/tamperingsyscalls
一个使用硬件断点和异常处理程序来检索并伪造 Windows 系统调用参数,从而规避 EDR 遥测的 C++ 库。
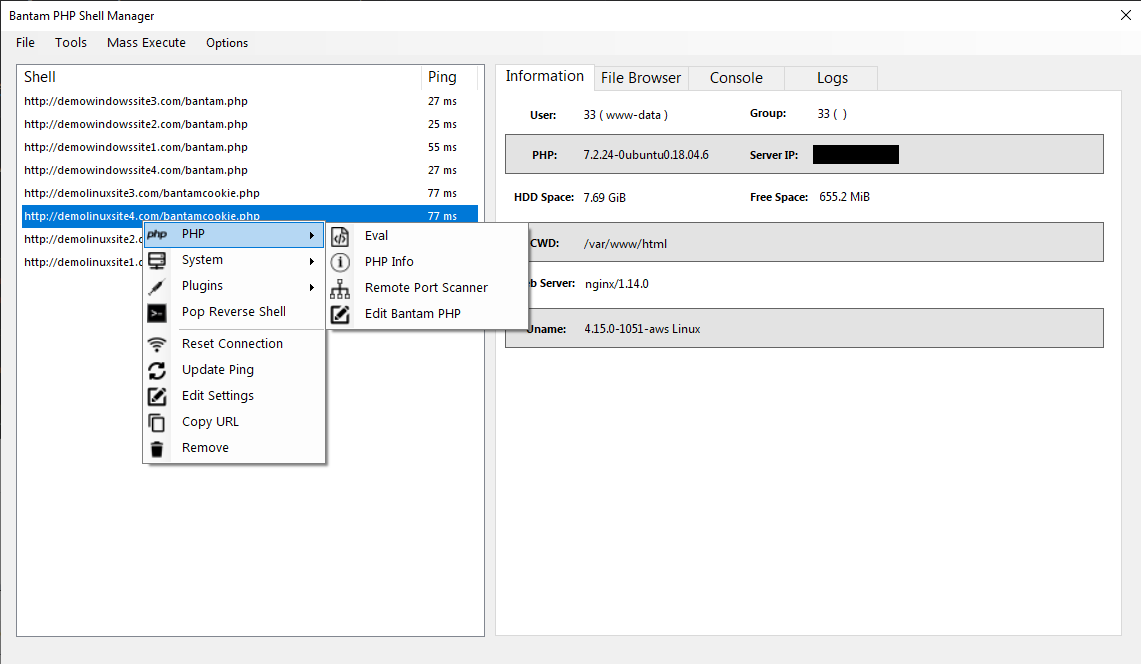 gellin/bantam
一个PHP后门管理与生成工具/C2,具备端到端加密的载荷流,旨在绕过WAF、IDS、SIEM系统。
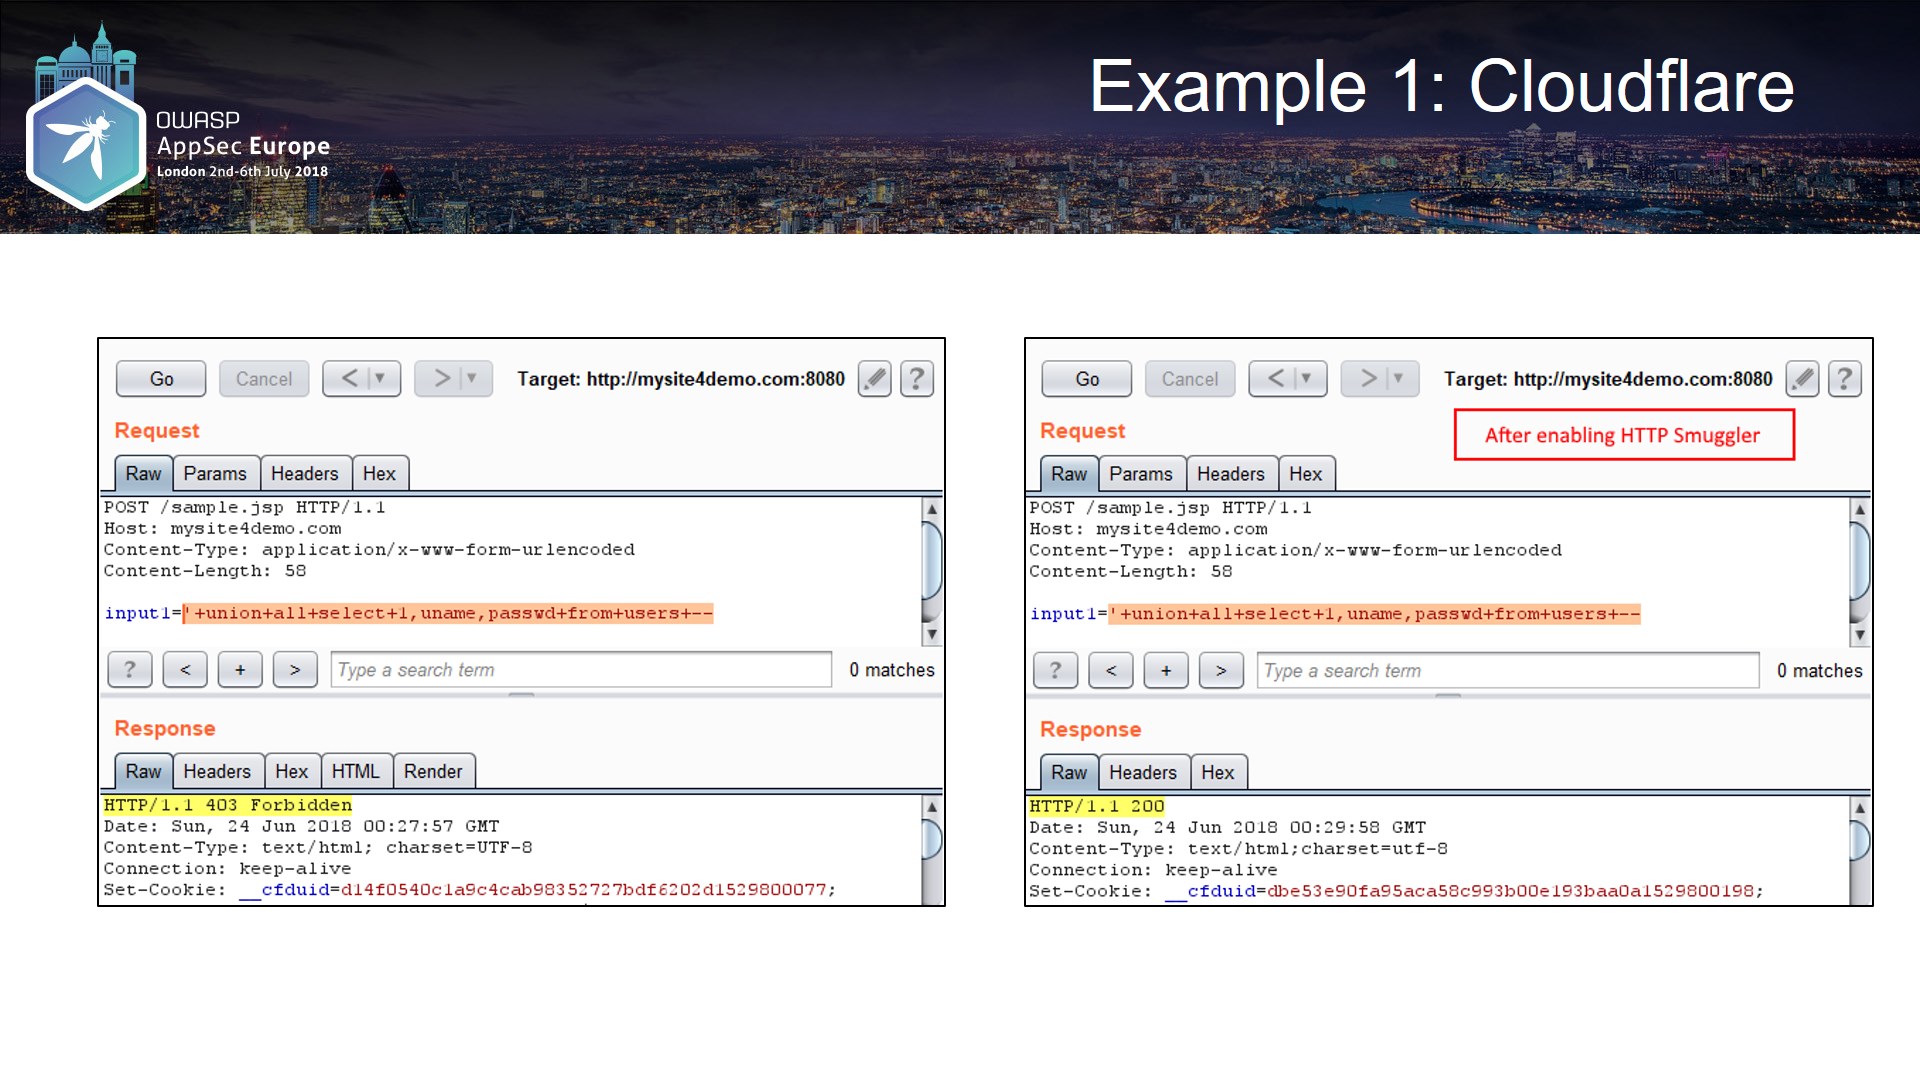 nccgroup/burpsuitehttpsmuggler
一个 Burp Suite 扩展,可帮助渗透测试人员使用多种技术绕过 WAF 或测试其有效性。
 sh4hin/gopurple
又一个shellcode加载器,包含多种技术,用于评估端点安全解决方案的检测能力。