#1
 krypteria/atlasldr
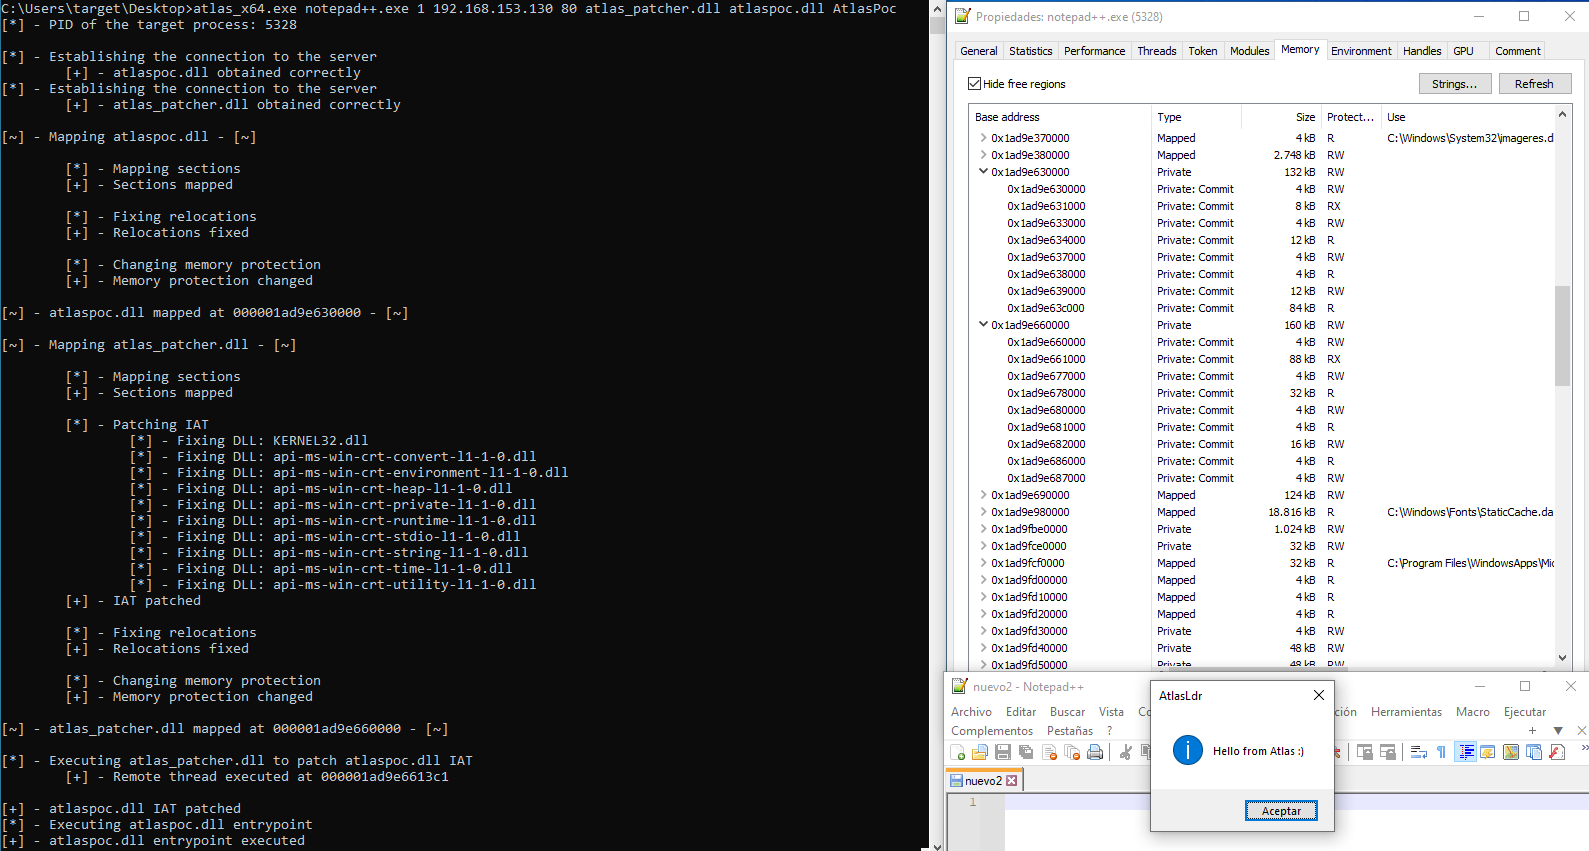
使用动态间接系统调用实现的反射式 x64 PE/DLL 加载器
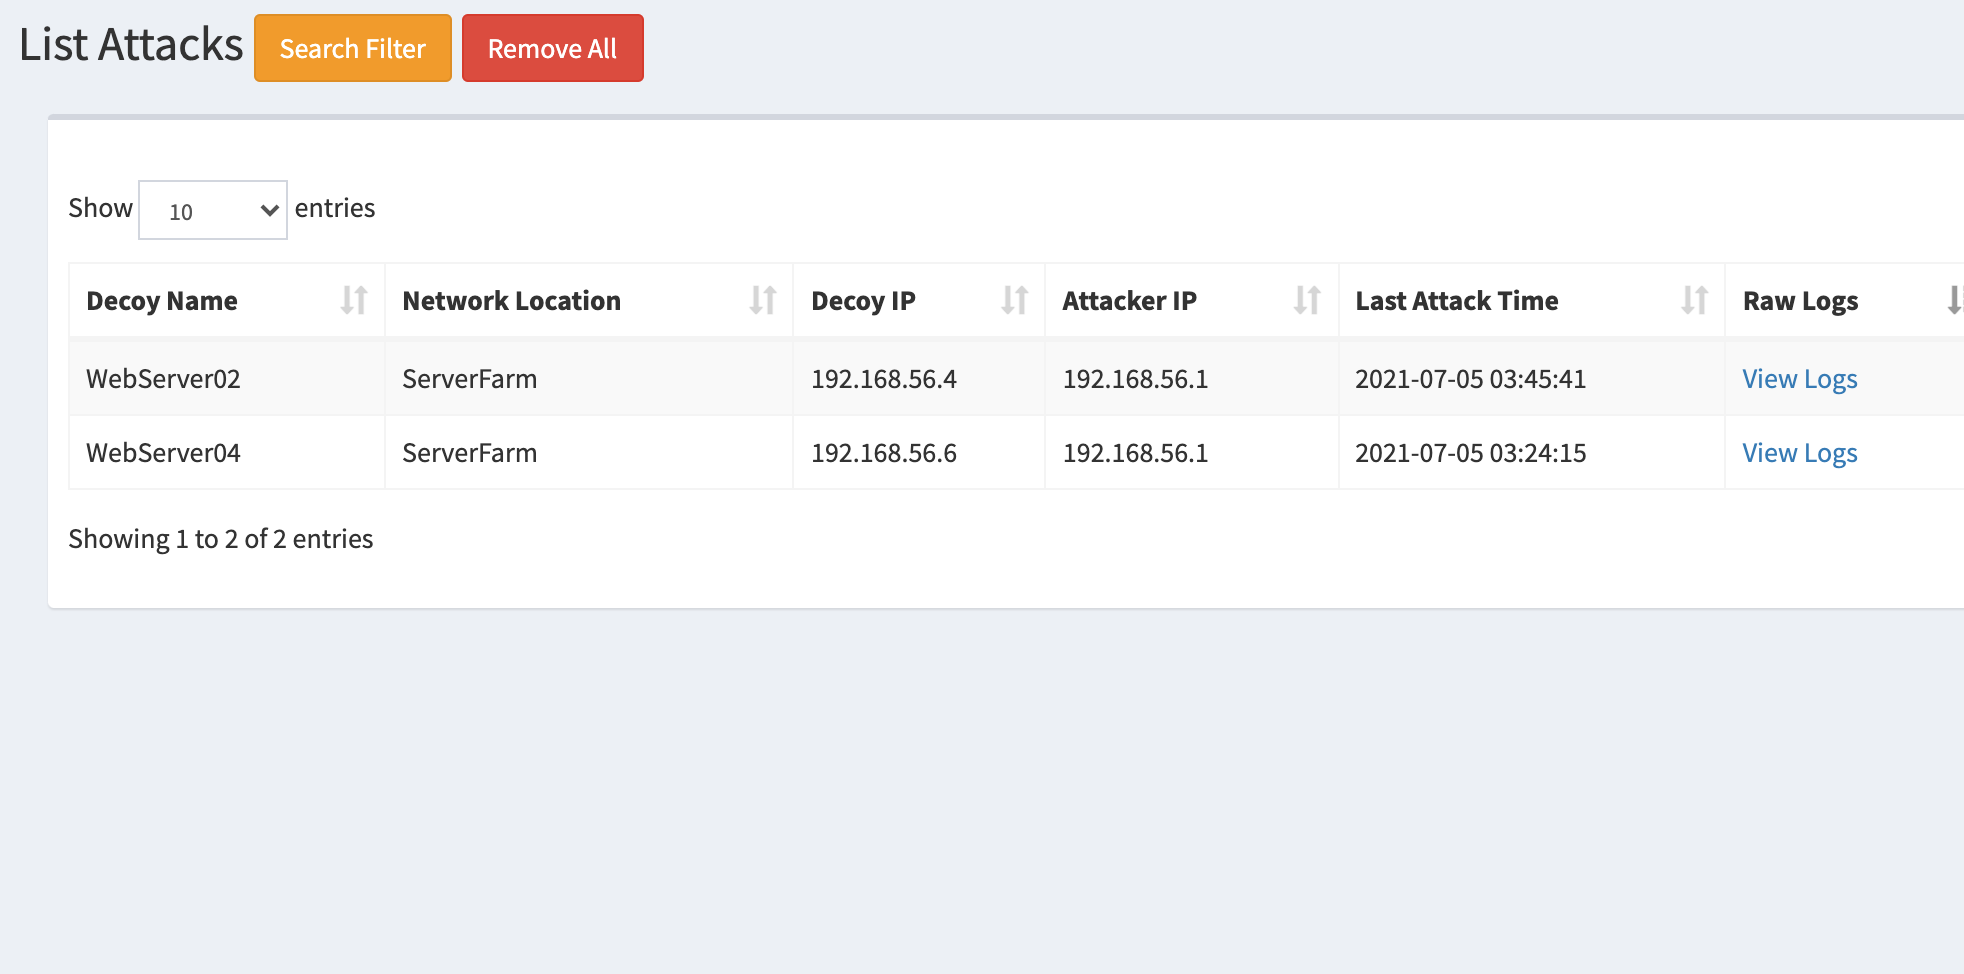
 syworks/wireless-ids
能够通过嗅探空中的无线数据包来检测可疑活动,例如(WEP/WPA/WPS)攻击。
 an0nud4y/av-edr-lab-environment-setup
AV/EDR 实验室环境搭建参考,助力恶意软件开发
 r00t-3xp10it/trojanizer
木马化你的有效载荷 - WinRAR (SFX) 自动化 - 在 Linux 发行版下
 xyrem/hyperdeceit
HyperDeceit 是一款终极一体化库,可在 Windows 上模拟 Hyper-V,让您能够轻松拦截和操控操作系统任务。
 bl4ckm1rror/fud-uuid-shellcode
使用XOR加密和UUID字符串转换的C++ shellcode注入技术,通过函数调用混淆以及VirtualAlloc和EnumChildWindows的内存执行,绕过Windows Defender。
 vxfemboy/ghostport
一款基于 Rust 构建的高性能端口欺骗工具。通过在所有端口上进行动态服务仿真来迷惑端口扫描器。具备可自定义签名、高效的异步处理以及简便的流量重定向功能。

 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - 满足您所有fake-AP需求!
 mgeeky/stracciatella
从 C# 内部启动的 OpSec 安全 Powershell runspace(又名 SharpPick),在启动时禁用 AMSI、约束语言模式和脚本块日志记录
 matheuzsecurity/ringreaper
Linux后渗透代理,利用io_uring通过避免传统系统调用来隐蔽地绕过EDR检测。
 d4rksystem/vboxcloak
一个PowerShell脚本,旨在帮助恶意软件分析人员隐藏其Windows VirtualBox Windows虚拟机,以防止可能试图逃避分析的恶意软件。保证能让你的pafish评分至少降低几分 ;)
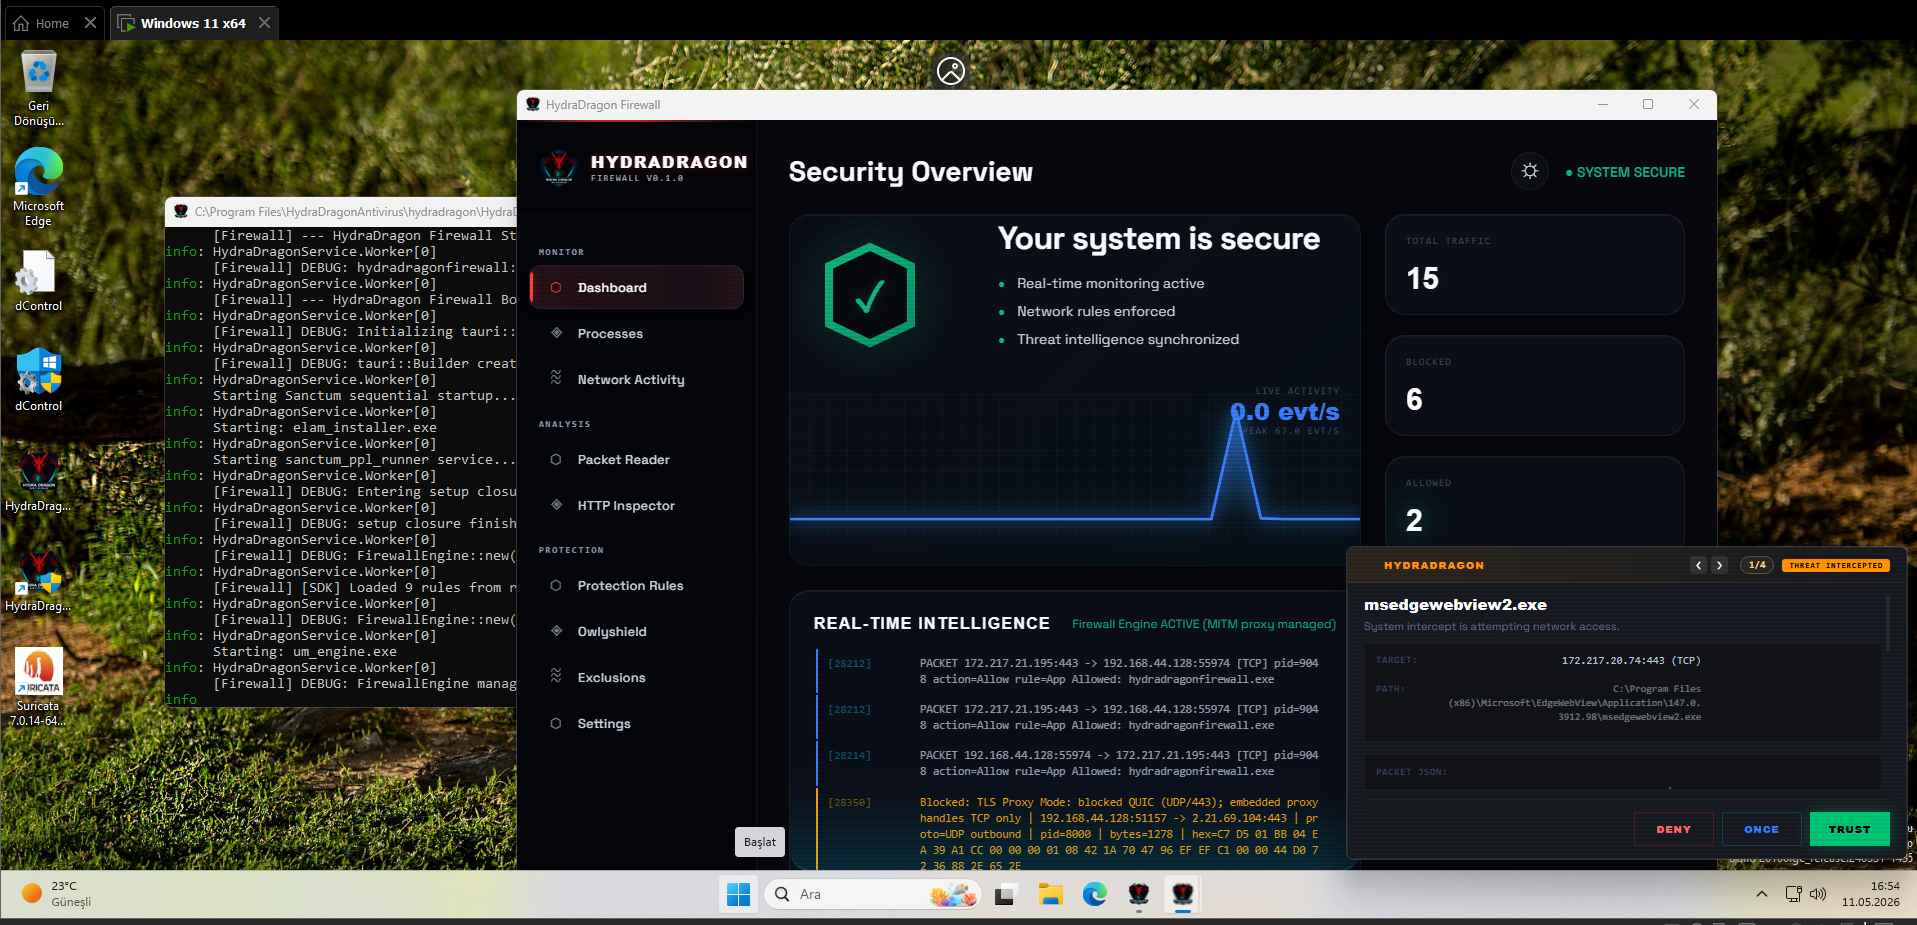 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
 robertdavidgraham/isowall
这是一个微型防火墙,可以将目标设备与本地网络完全隔离。