#1
 eastarctica/cve-2026-43813
CVE-2026-43813:CloudAttestation 的 enforceEnvironment 绕过
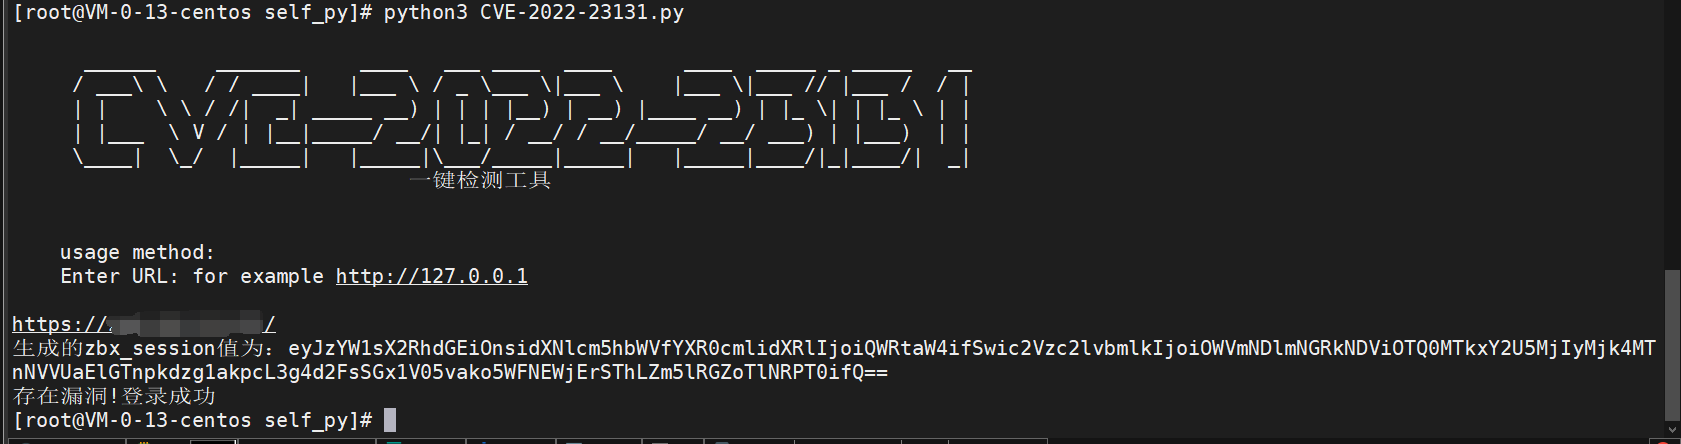 kazaf6s/cve-2022-23131
CVE-2022-23131漏洞利用工具开箱即用。
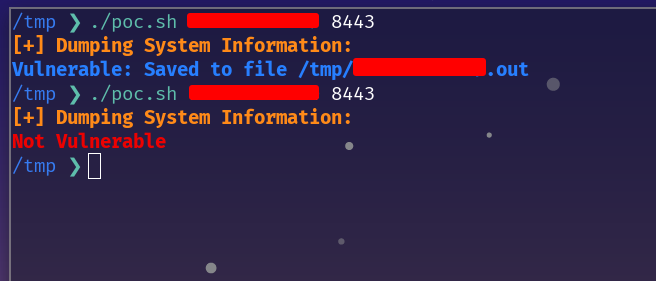 filiplain/fortinet-poc-auth-bypass
Bash PoC for Fortinet 认证绕过 - CVE-2022-40684
 theronielanddaronpodcastshow/svja
Super Vulnerable Java Application (SVJA) 在 Roniel 和 DaRon 播客秀中进行了演示,它是一个 Apache Struts 应用程序,旨在包含大量非常常见的漏洞。与其他“故意存在漏洞”的软件不同,该软件旨在模仿常见漏洞在现实中最常见的呈现方式,而不是…
 zhzyker/cve-2020-11444
Nexus 3越权漏洞利用脚本
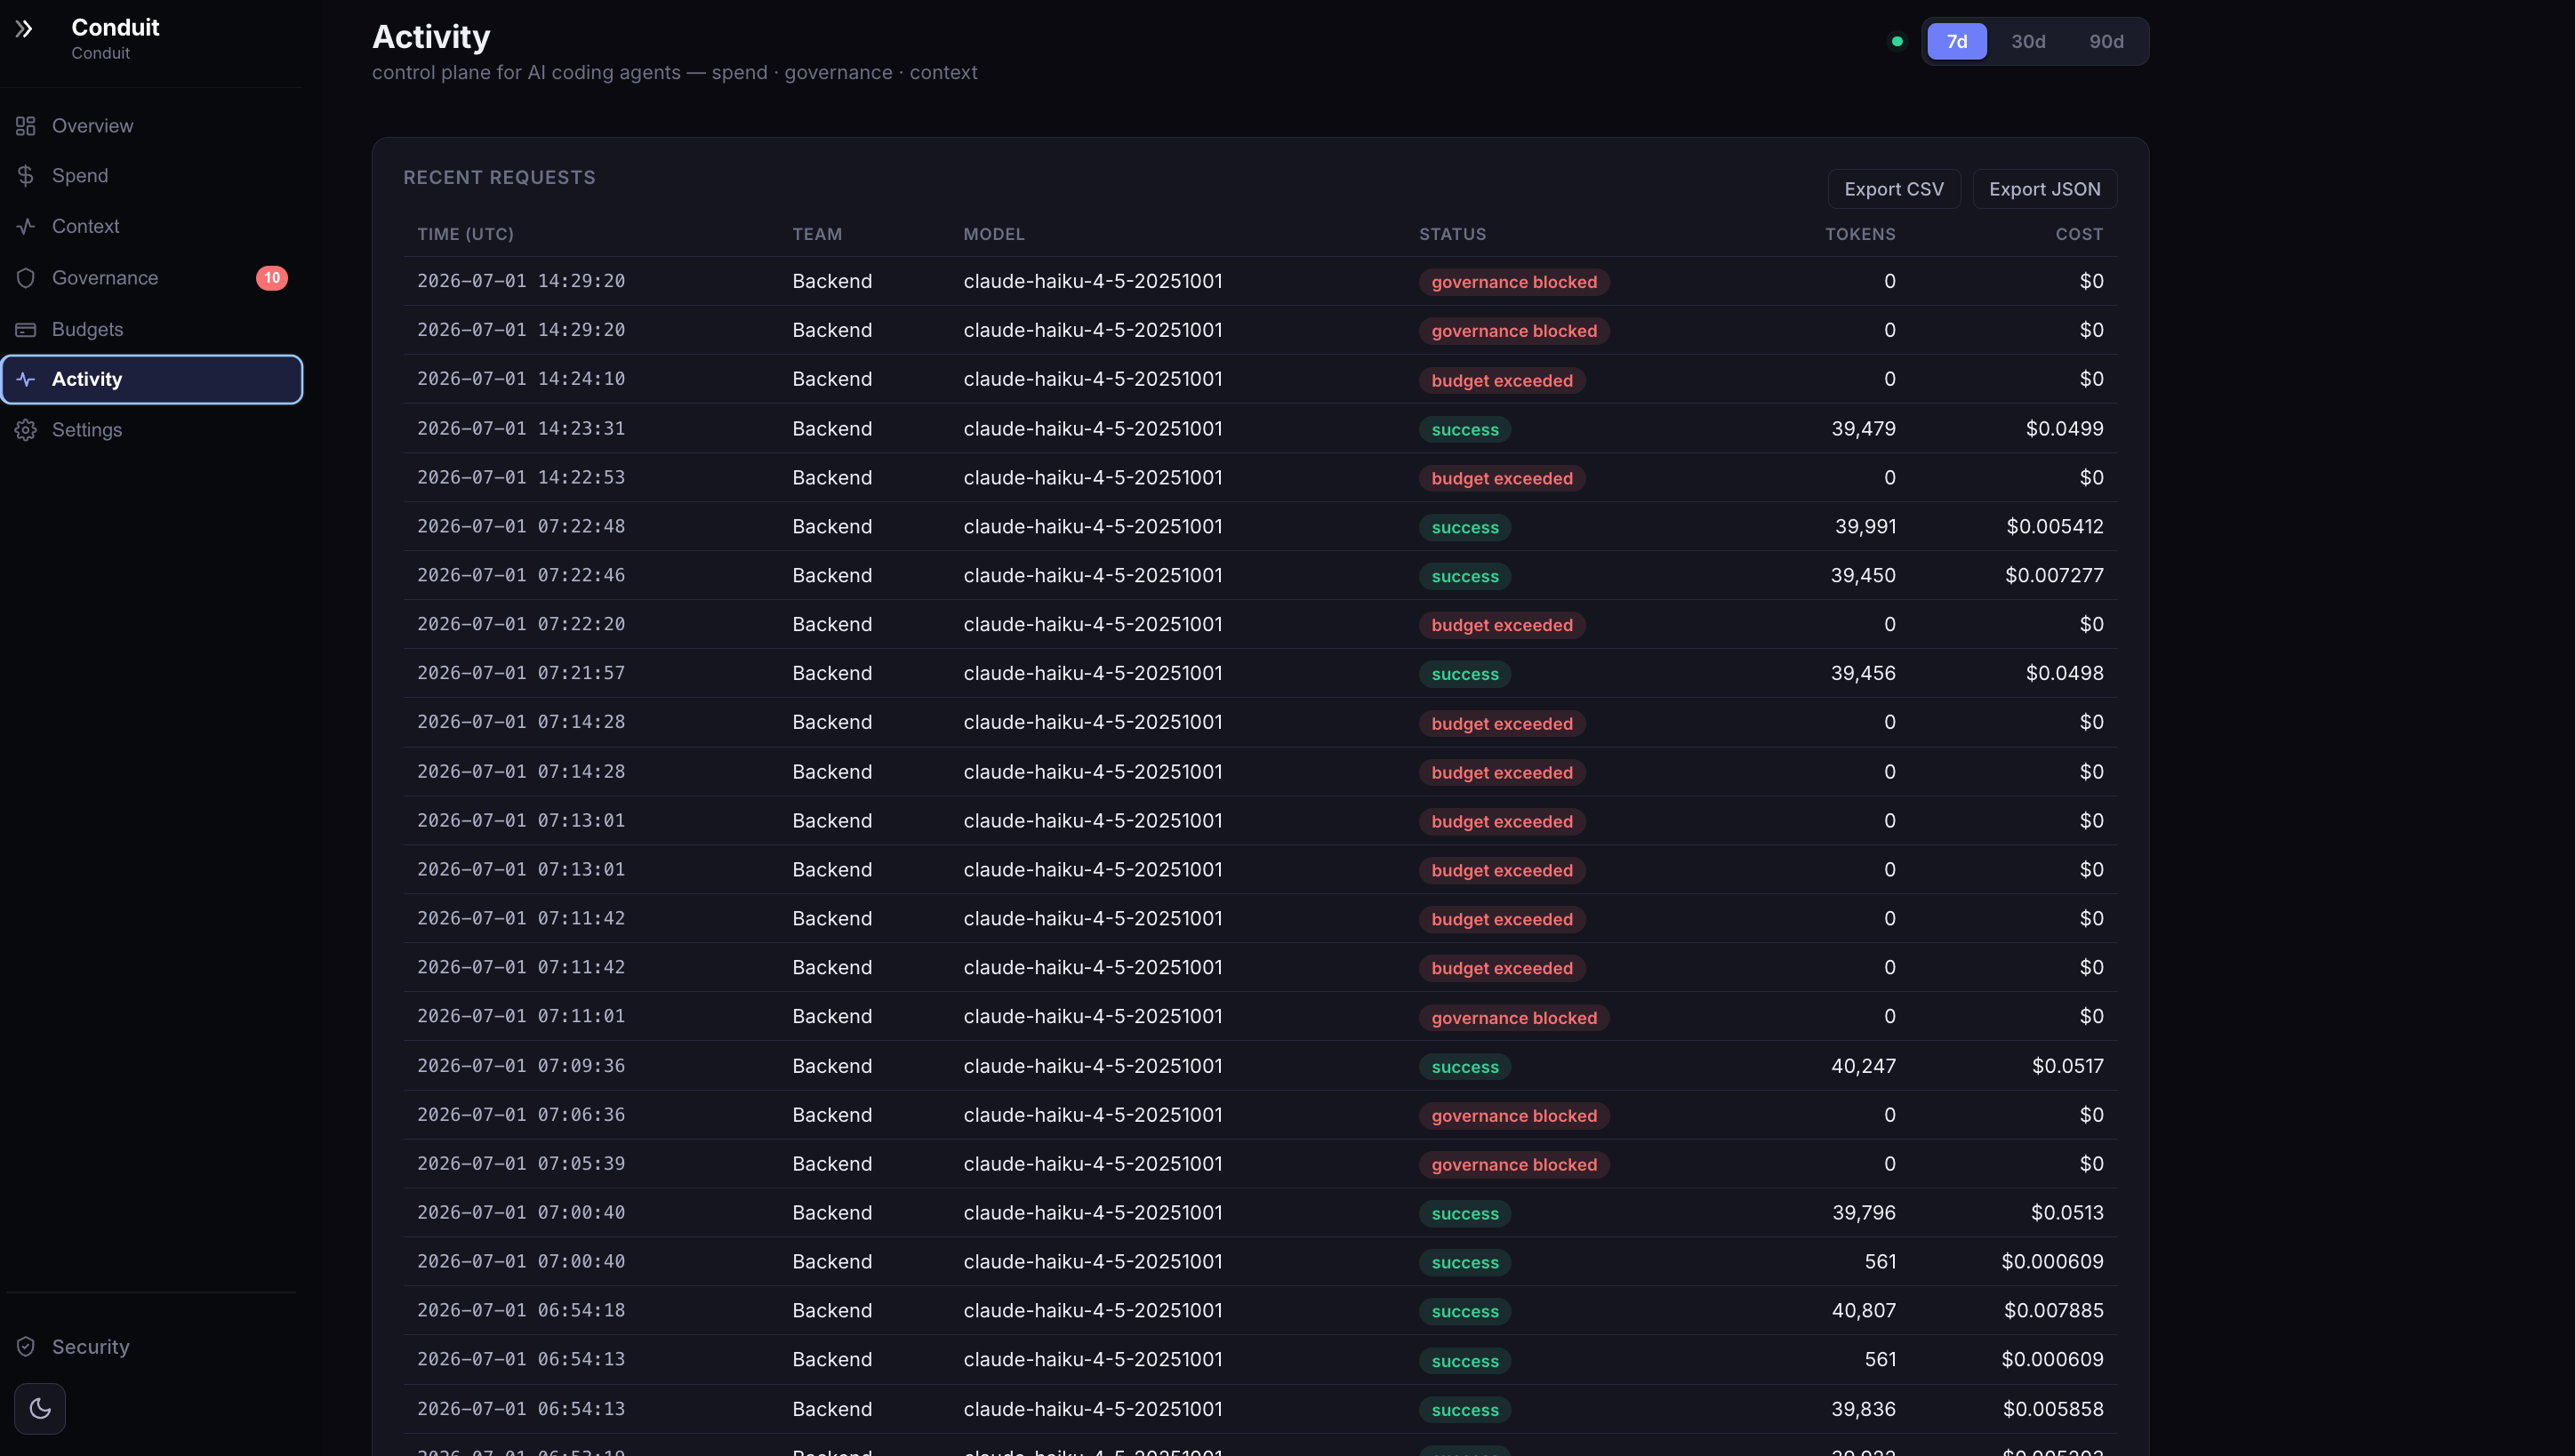 anee769/conduit
本地部署的API网关,面向AI编程代理,支持按工程师进行成本归属、硬预算、出站治理(机密/实体扫描)、上下文轮转可观测性以及审计就绪的导出。运行在你的VPC内。
 tomjwxf/scopeblind-gateway
面向MCP服务器的安全网关,支持每工具策略执行、Ed25519签名审计收据和影子模式日志。支持Cedar、OPA和Cerbos外部策略引擎用于AI代理访问控制。
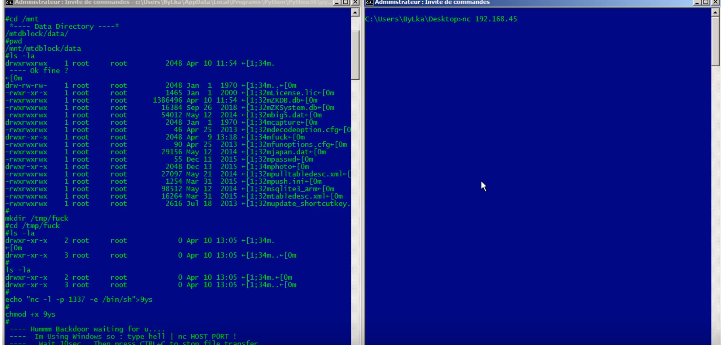 9aylas/backdooring-zmm100-fingerprint-devices
认证绕过 & 自动后门植入设备
 hughink/cve-2022-40684
PoC and exploit for CVE-2022-40684,一种针对 Fortinet FortiOS、FortiProxy 和 FortiSwitchManager 管理接口的认证绕过漏洞,可通过精心构造的 HTTP 请求实现未授权管理员访问。
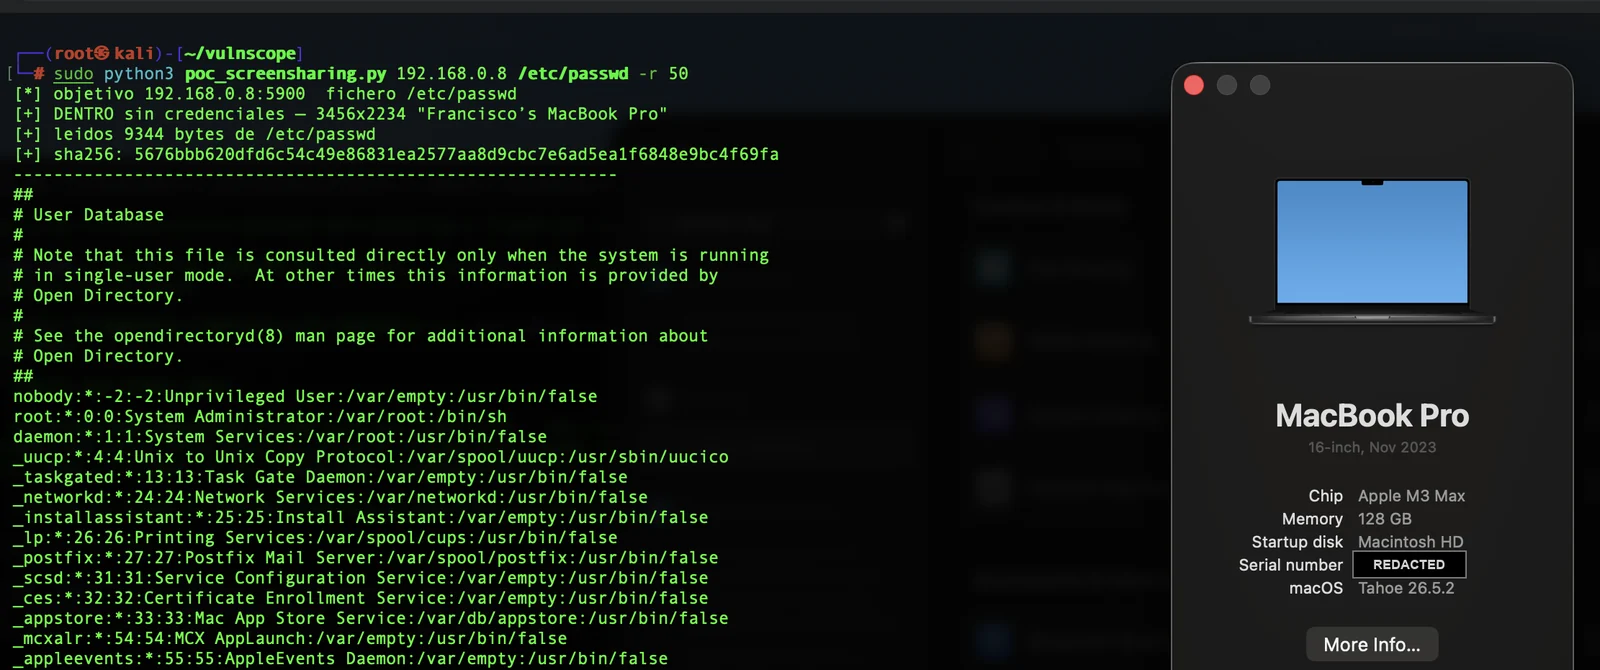 panchocosil/cve-2026-65400-poc
针对 CVE-2026-65400 的只读 PoC — macOS 屏幕共享(screensharingd)预认证 SRP 绕过,可实现 root 文件读取。已在 macOS 26.6.1 / 15.7.9 / 14.8.9 中修复。
 horizon3ai/secureconnect-auth-bypass
针对 ConnectWise SecureConnect 认证绕过漏洞的概念验证(PoC)漏洞利用。
 ducluongtran9121/cve-2022-22978-poc
CVE-2022-22978 漏洞在 Spring Security 框架中的 PoC
 murataydemir/cve-2020-6287
[CVE-2020-6287] SAP NetWeaver AS JAVA (LM 配置向导) 认证绕过 (创建简单和管理员 Java 用户)
 eugexo/security-baseline-ubuntu
面向生产环境的 Ubuntu 24.04/26.04 LTS 安全基线加固指南。内核隔离、紧急恐慌按钮、自定义 AppArmor/Firejail 0.9.80 与 Bubblewrap、无根 Docker、AIDE 完整性检查、Lynis 审计,以及安全硬件(YubiKey/Ledger)。支持…
 azu/nextjs-cve-2025-29927-poc
CVE-2025-29927 的 Next.js PoC。