#1
 lay0us/cve-2022-32532
Apache Shiro CVE-2022-32532
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG 是一款自主、超轻量级、零依赖的 Windows 代理,它将 PKCS#11、SSH-agent、Pageant 和 CNG/智能卡统一在一个健壮的单一二进制文件中。专为要求苛刻的环境设计,提供原生硬件加密、服务/用户态隔离、完整智能卡支持。
 garrettfoster13/cve-2025-59501
CVE-2025-59501 POC 代码
 synacktiv/bissap
一款全新的开源工具,用于快速审计 SAP 权限。
 deepingh0st/cve-2022-22978
CVE-2022-22978 Spring-Security bypass Demo
 muirlandoracle/cve-2019-17662
CVE-2019-17662 的漏洞利用代码
 synacktiv/kcmapper
KcMapper 是一款针对 Keycloak 的安全审计工具。它可将您的 Keycloak 配置(领域、客户端、用户、角色等)导出到 Neo4j 图数据库中。这种表示方式通过内置的交互式 Web UI 及预定义查询,支持复杂的关系分析与安全审计。
 corelight/corelight-client
Corelight Sensor API 命令行客户端
 karaaslanlabs/kl-security-key
实验性 RP2040 FIDO2/WebAuthn 认证器,具有打包认证和已记录的 Windows/Entra 互操作性
 contrastsecurity/contrast
用于扫描 Java、JavaScript 和 .NET 应用程序以及 AWS Lambda 函数的 SAST CLI,可检测代码漏洞和过于宽松的 IAM 策略。
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) AD CS DC 模拟 PoC。已修补的 SAN 处理 + MAQ 安全的账户复用。
 virgula0/poc-cve-2018-10933
LibSSH 认证绕过漏洞利用(通过 RCE)
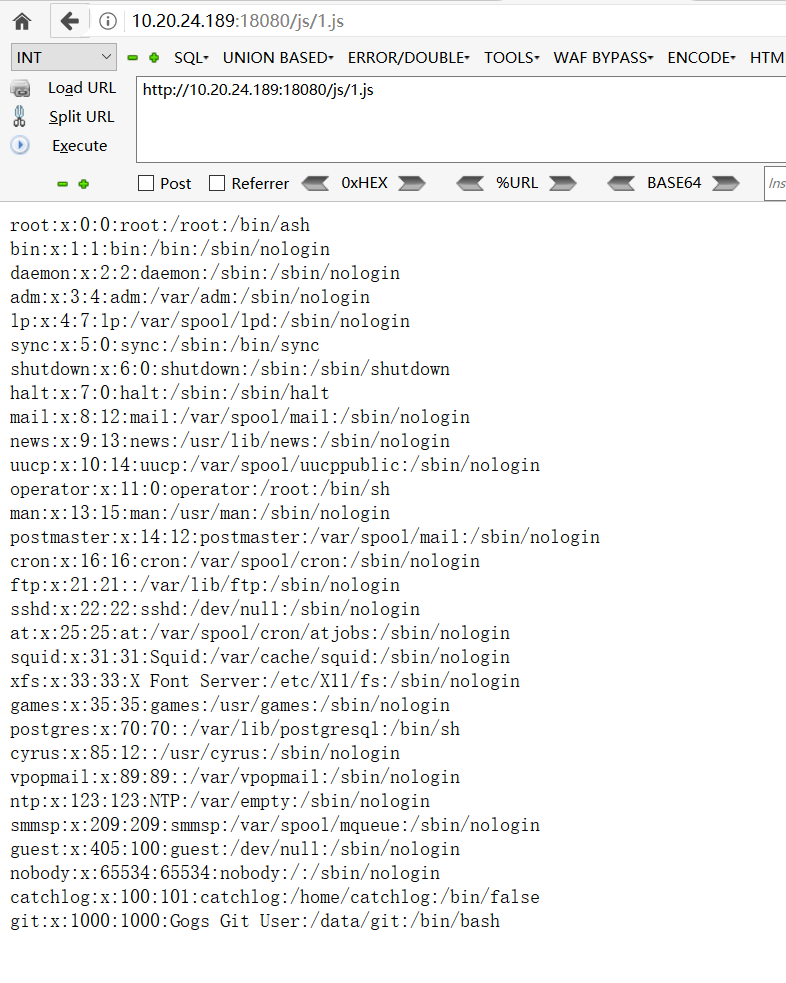 jas502n/gogs_rce
利用Gogs RCE (CVE-2018-18925)的漏洞,通过会话伪造和Git钩子注入实现任意命令执行并获取root权限。
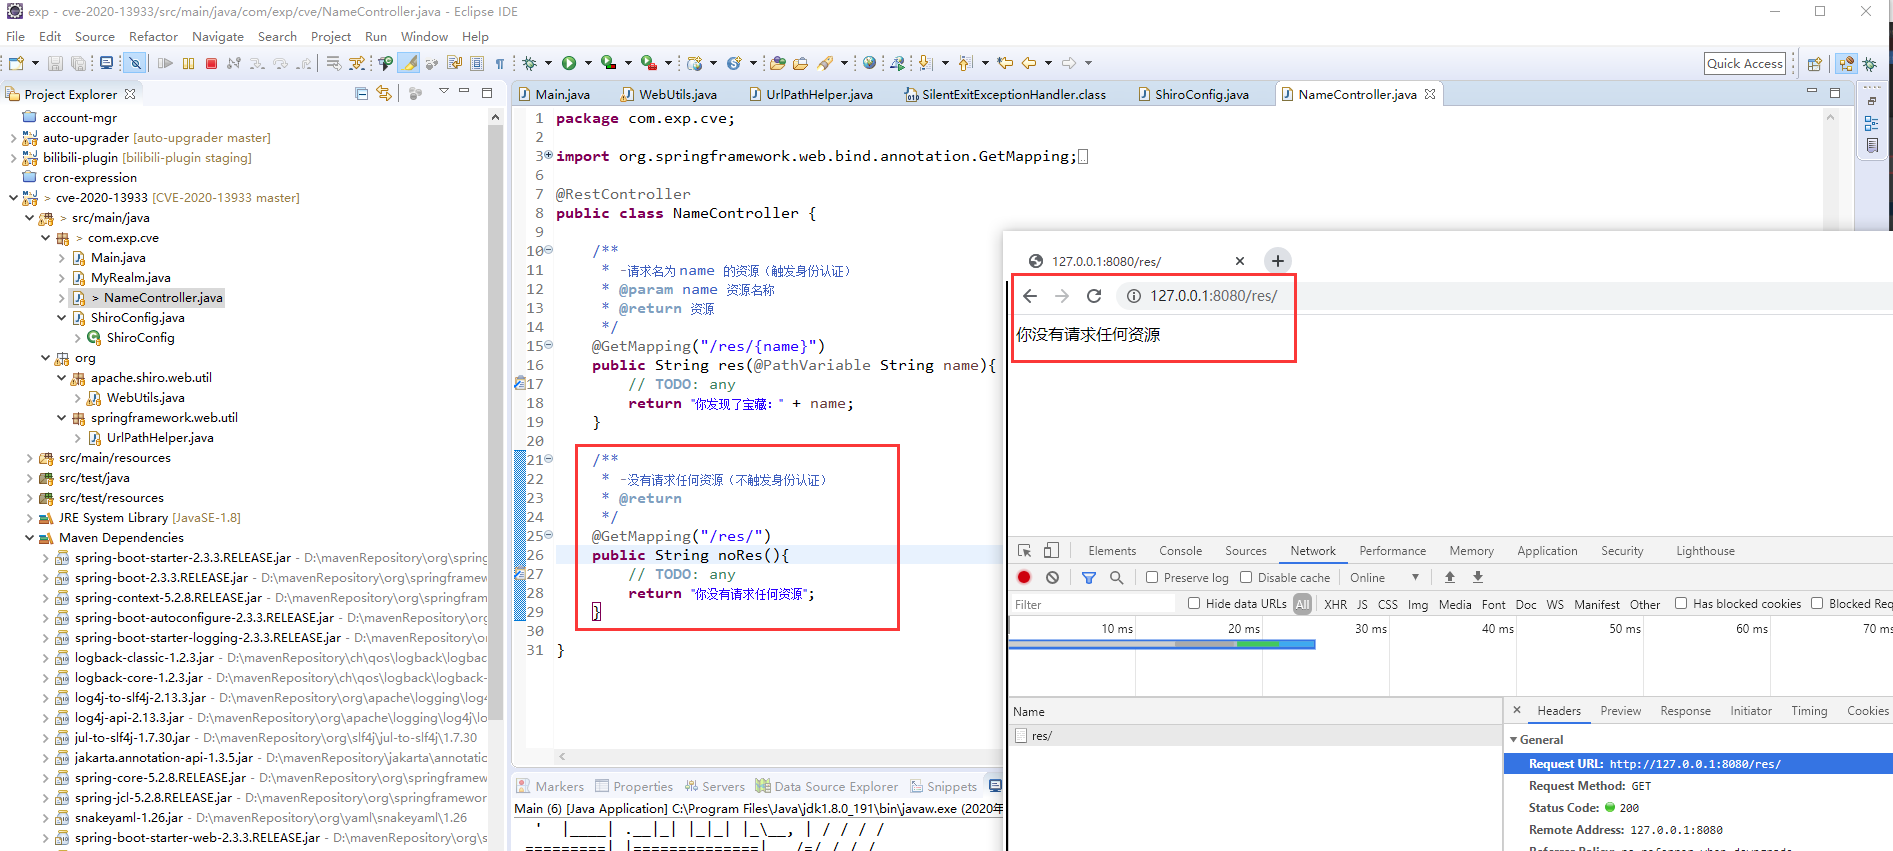 exp-docs/cve-2020-13933
CVE-2020-13933靶场:shiro认证绕过漏洞
 bughunt4me/cpanelcve-2026-41940
CVE-2026-41940 的概念验证漏洞利用程序,这是一个严重的 cPanel 与 WHM 身份验证绕过漏洞,通过会话文件 CRLF 注入实现,可自动以 root 身份登录 WHM 界面。
 eduardolat/authkeysync
🔐 轻量级CLI工具,用于从远程URL同步SSH公钥到本地的 authorized_keys 文件