#1
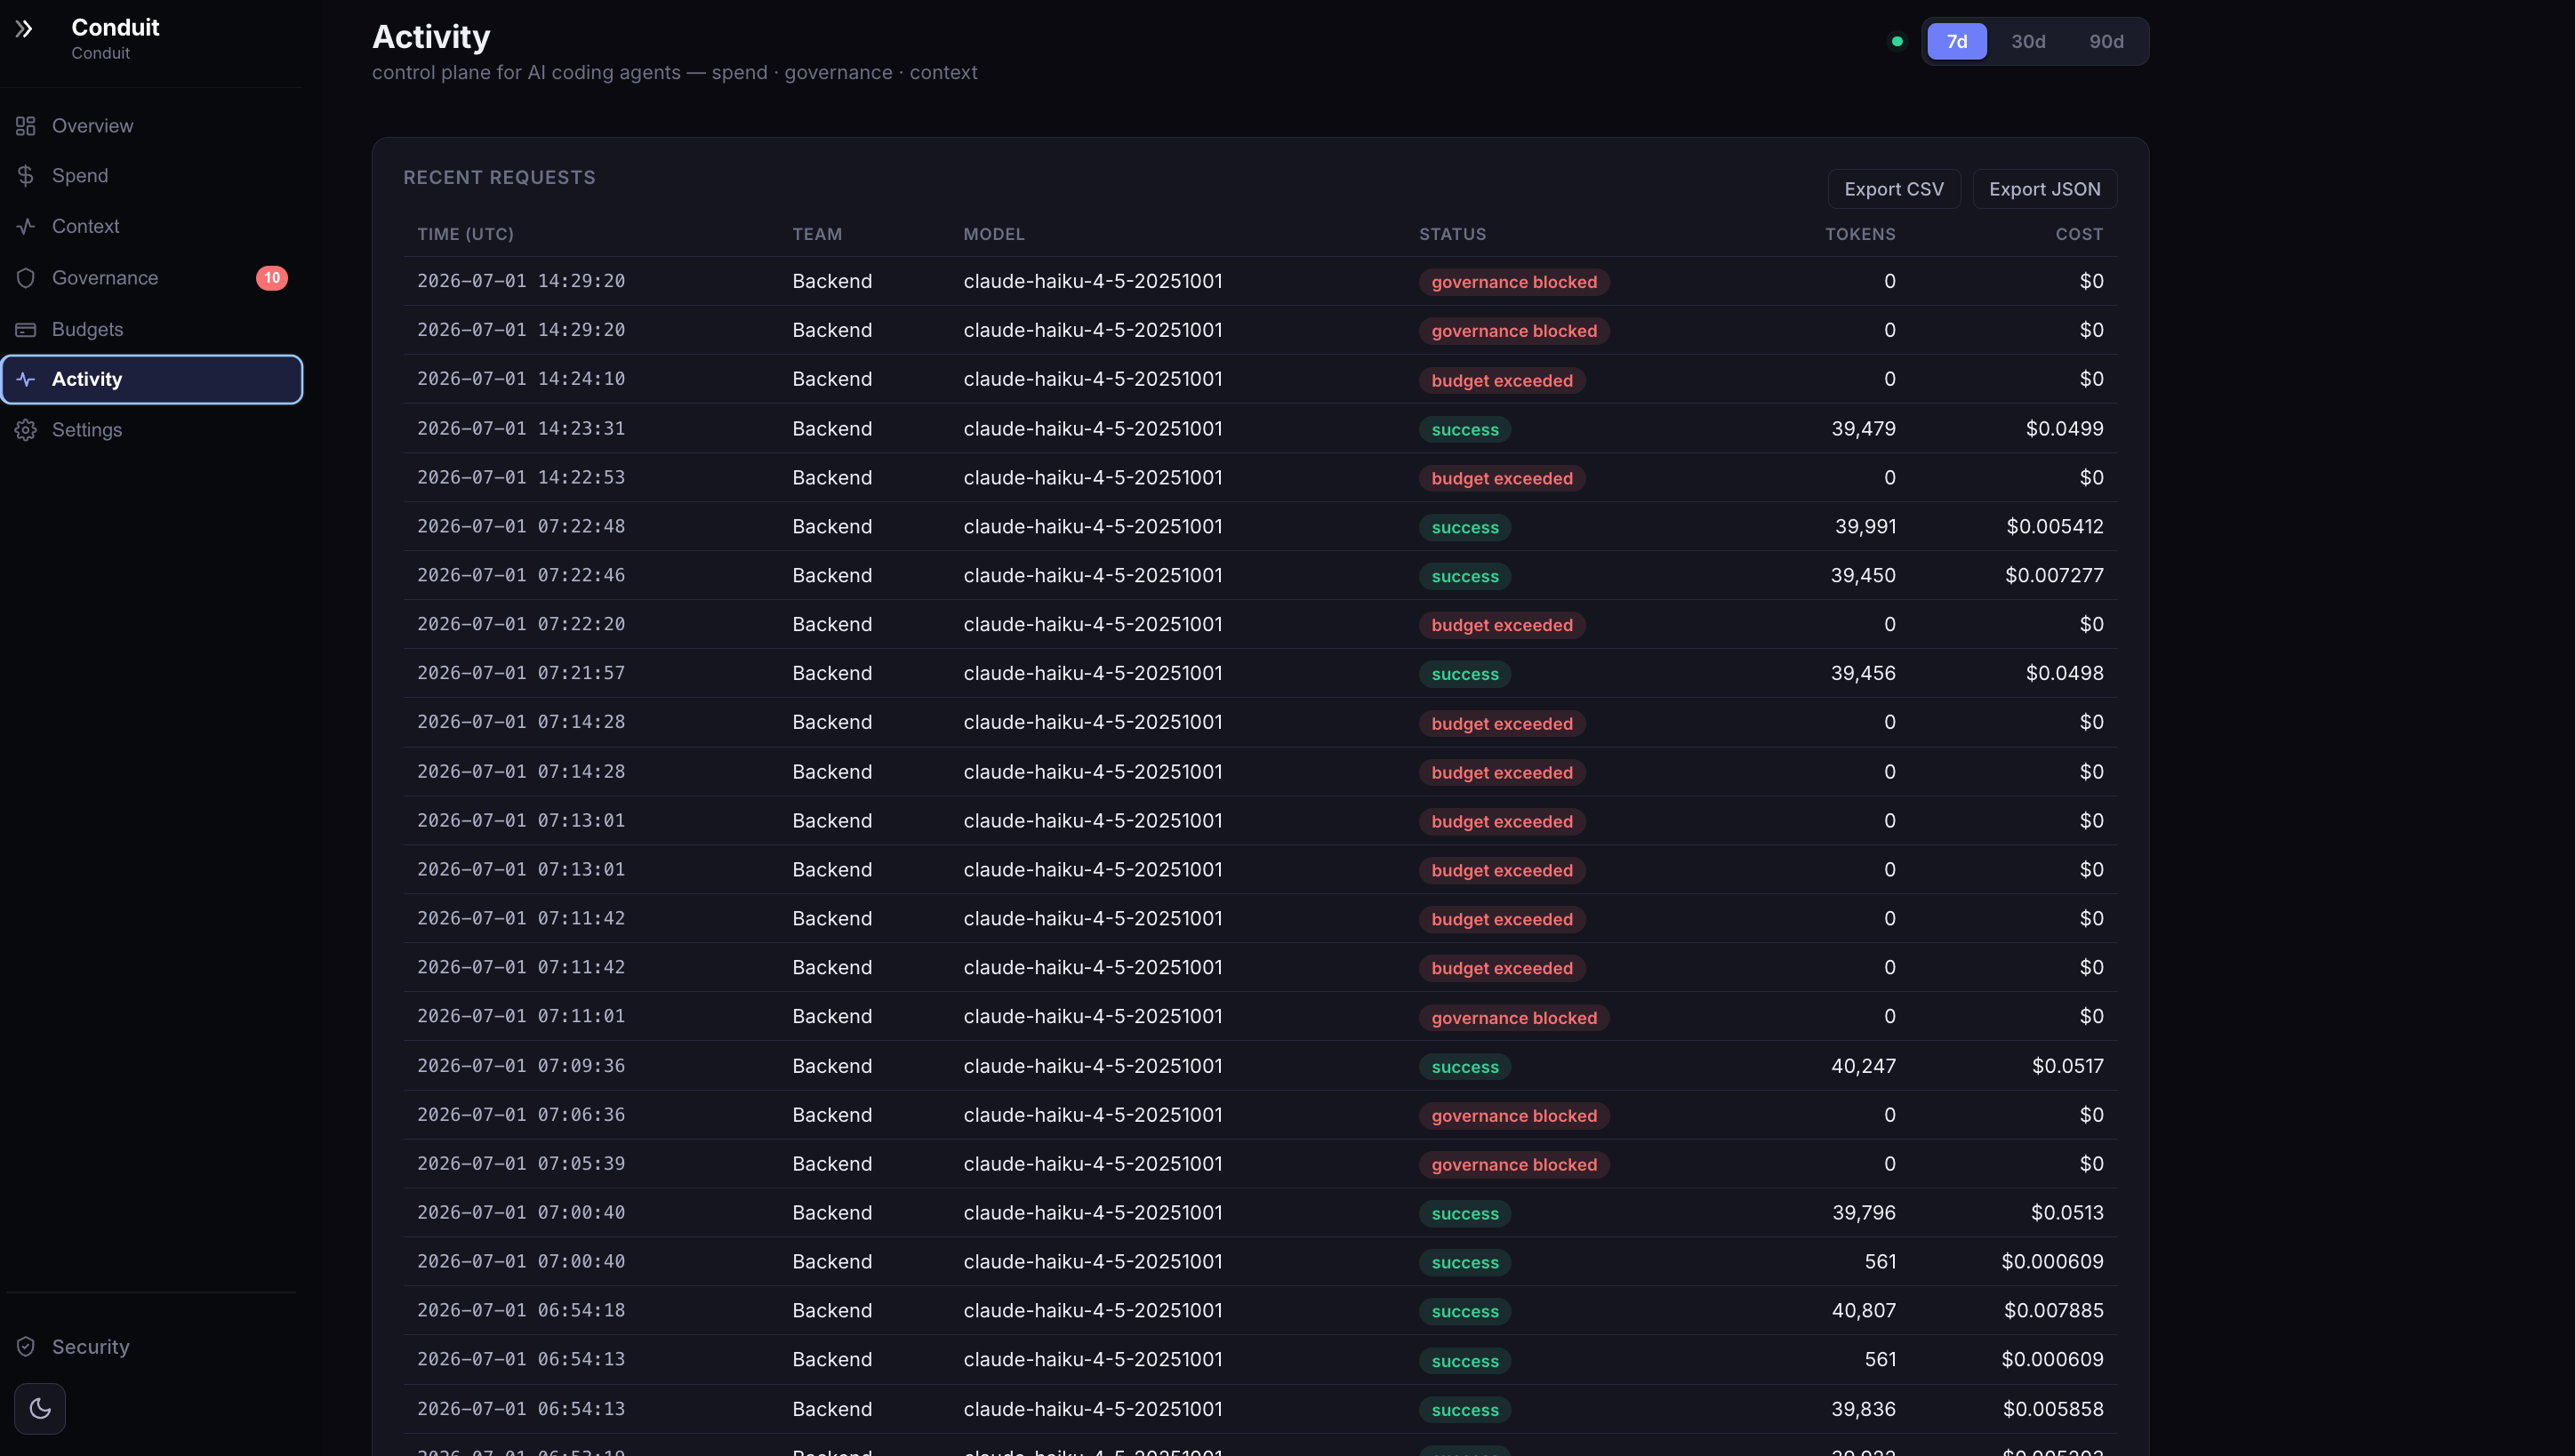
 anee769/conduit
本地部署的API网关,面向AI编程代理,支持按工程师进行成本归属、硬预算、出站治理(机密/实体扫描)、上下文轮转可观测性以及审计就绪的导出。运行在你的VPC内。
 redbyte1337/credspy
通过公共 GetCredentialType API 进行 Entra ID 用户枚举和认证方法发现
 google/longfellow-zk
Implementation of the Google Zero-Knowledge library for Identity Protocols.
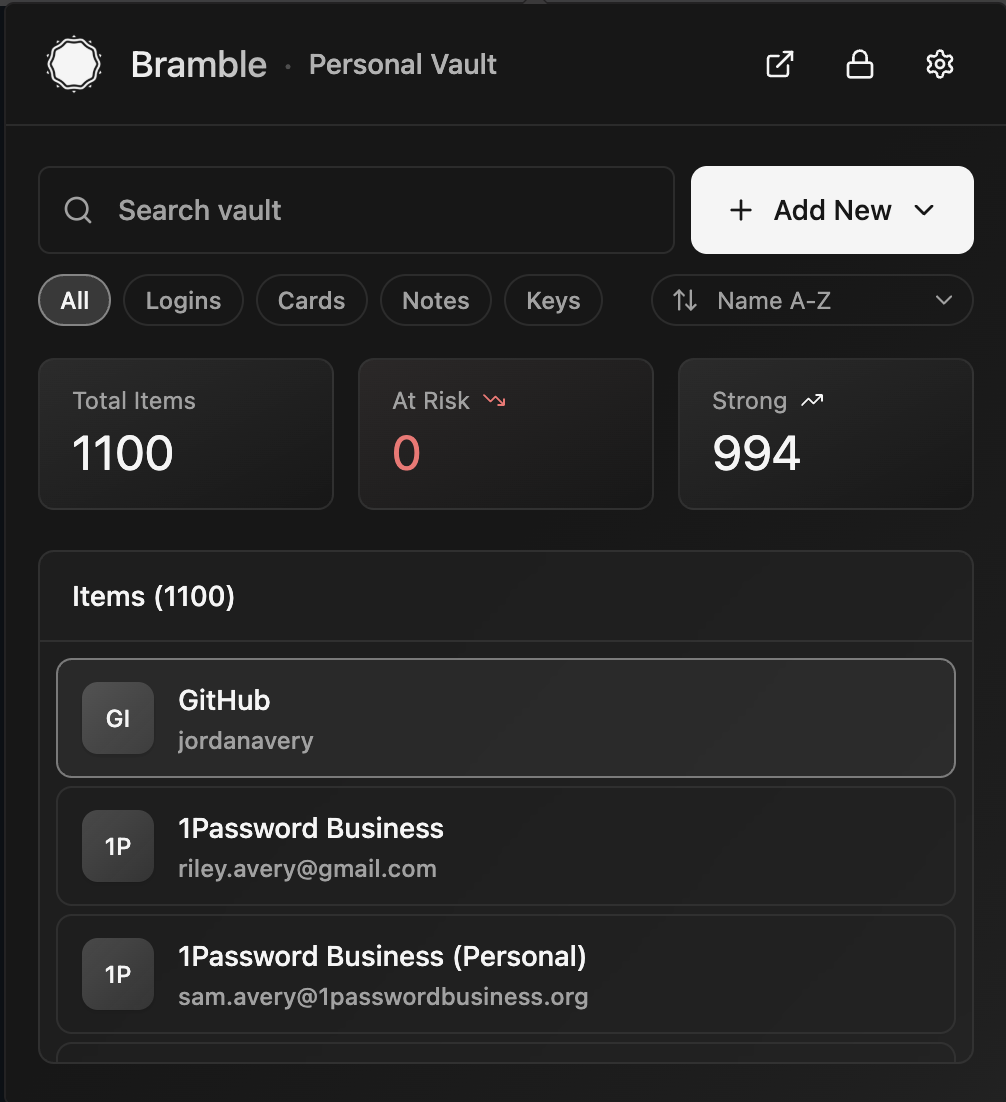 flythenimbus/bramble
Local-first password manager with direct device-to-device sync
 makerchecker/makerchecker
开源安全网关和静态扫描器,用于AI代理。强制执行基于角色的访问控制(RBAC)、人工审批、职责分离,以及经过加密签名、可离线验证的审计日志。
 pushsecurity/browser-identity-attacks-matrix
攻击性安全驱动防御性安全。我们分享一系列SaaS攻击技术,帮助防御者了解他们面临的威胁。#nolockdown
 opennhp/opennhp
基于密码学的零信任工具包,实现 NHP 和 DHP 协议,以隐藏网络基础设施、加密数据,并对应用程序和基础设施强制执行默认拒绝访问。
 microsoft/agent-governance-toolkit
为自主AI代理提供策略执行、零信任身份、执行沙箱和审计日志。覆盖10/10的OWASP Agentic Top 10,采用确定性、故障关闭的治理。
 microsoft/security-101
8节课程,启动你的网络安全学习。
 openziti/ziti
零信任网络平台,通过加密身份、基于策略的访问和端到端加密使服务不可见。替代VPN,保护物联网,无需开放端口即可连接多云环境。
 kevin-robertson/powermad
PowerShell MachineAccountQuota 和 DNS 利用工具
 ustayready/credking
使用 AWS Lambda 进行 IP 轮换的密码喷洒
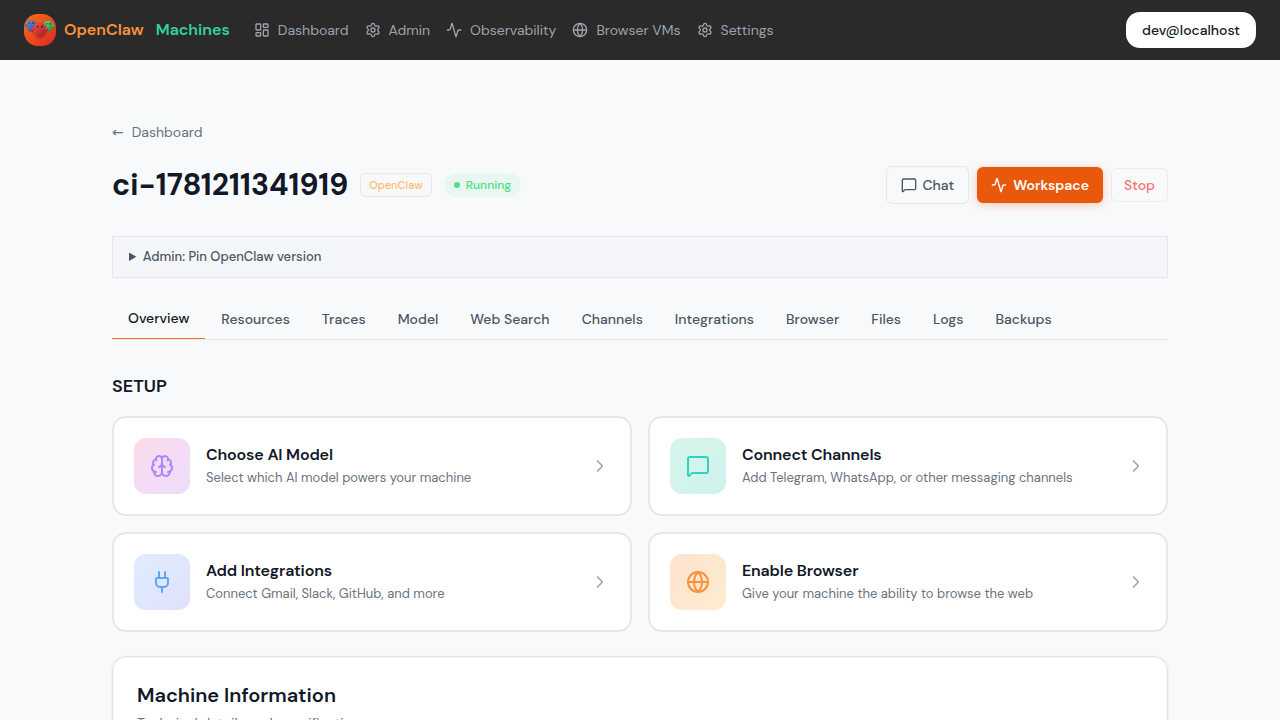 mathaix/openclawmachines
在你的团队(企业版)中管理 OpenClaw,为其提供计算基础设施、工具集成、认证和安全原语。
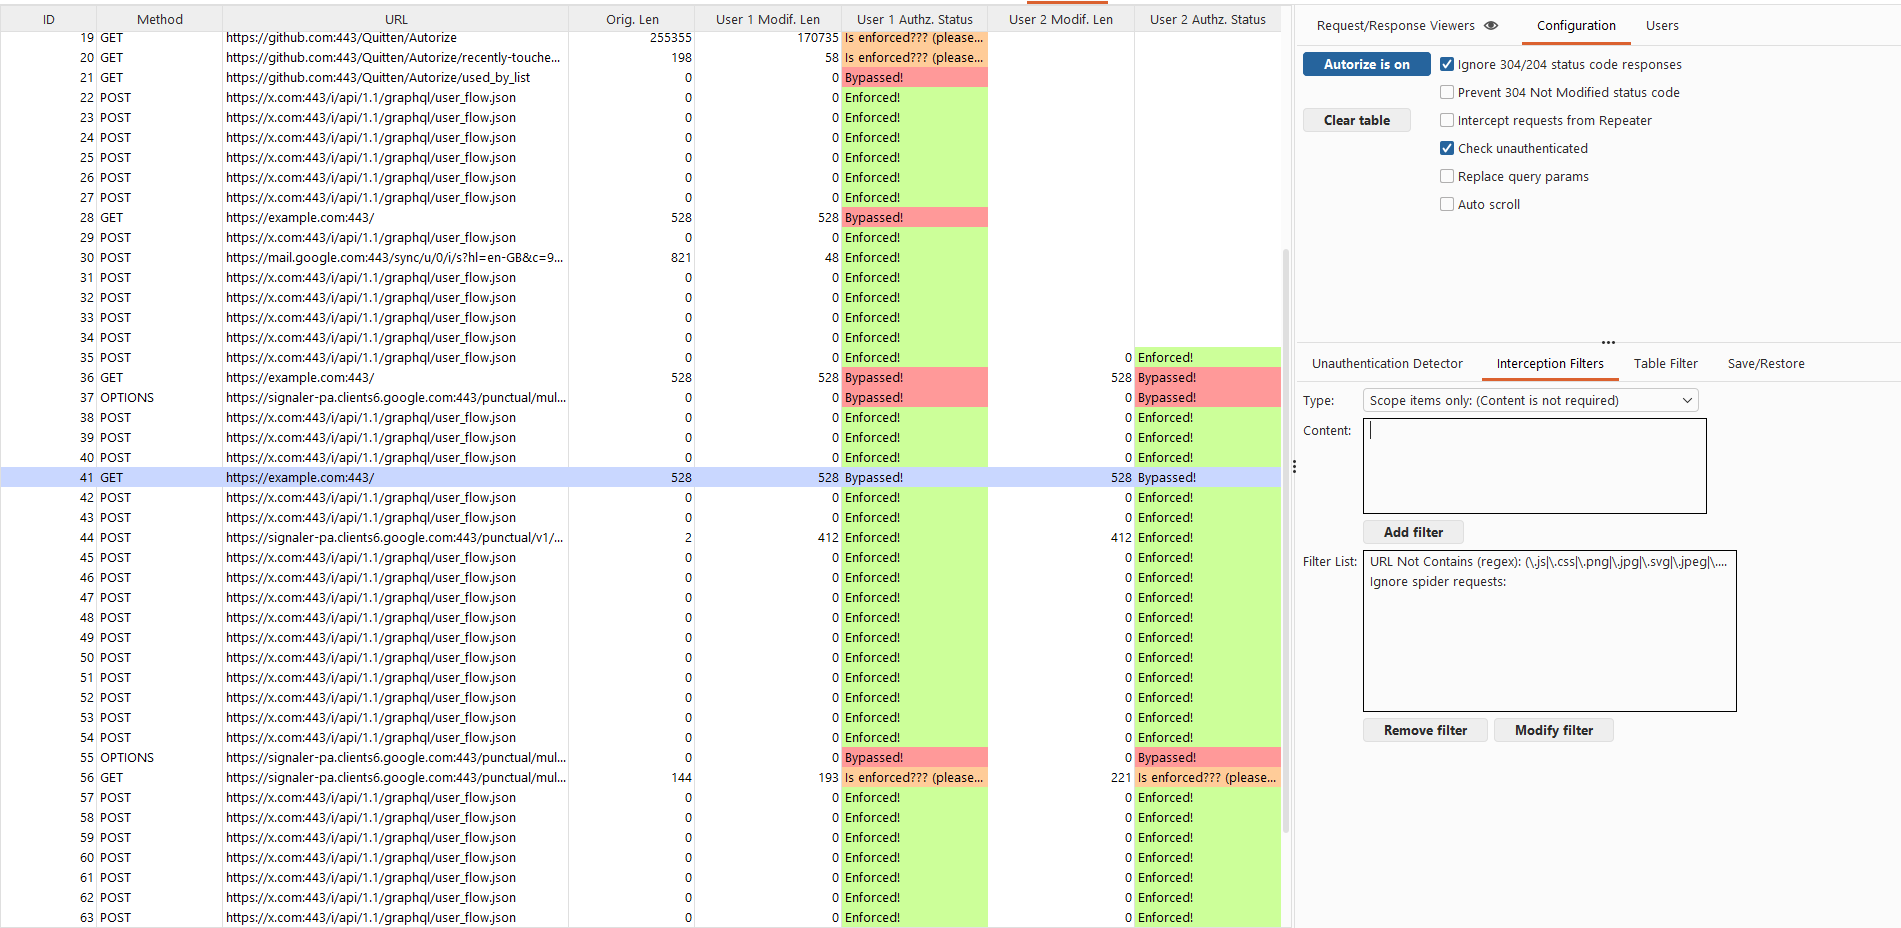 quitten/autorize
用Jython编写的Burp Suite自动授权执行检测扩展,由Barak Tawily开发,旨在减轻应用安全人员的工作负担,并使他们能够执行自动授权测试。
 aker-gateway/aker
SSH堡垒机/跳板机/跳转服务器
 netflix/repokid
AWS 最小权限:面向分布式高速部署