#1
 microsoft/windowsprotocoltestsuites
⭐⭐ 加入我们,在 SNIA SDC 参加 SMB3 IO Lab(2026年9月28日至10月1日),查看即将举行的互操作性活动
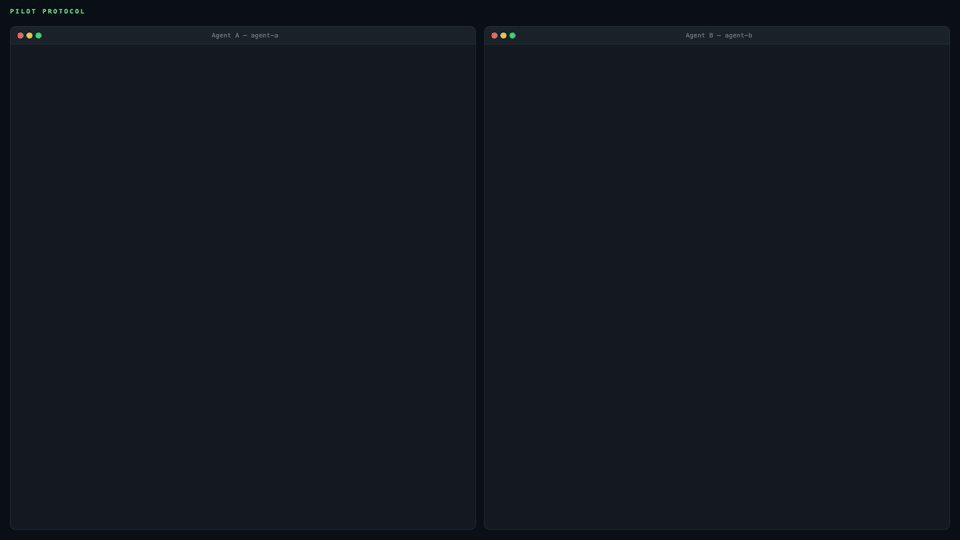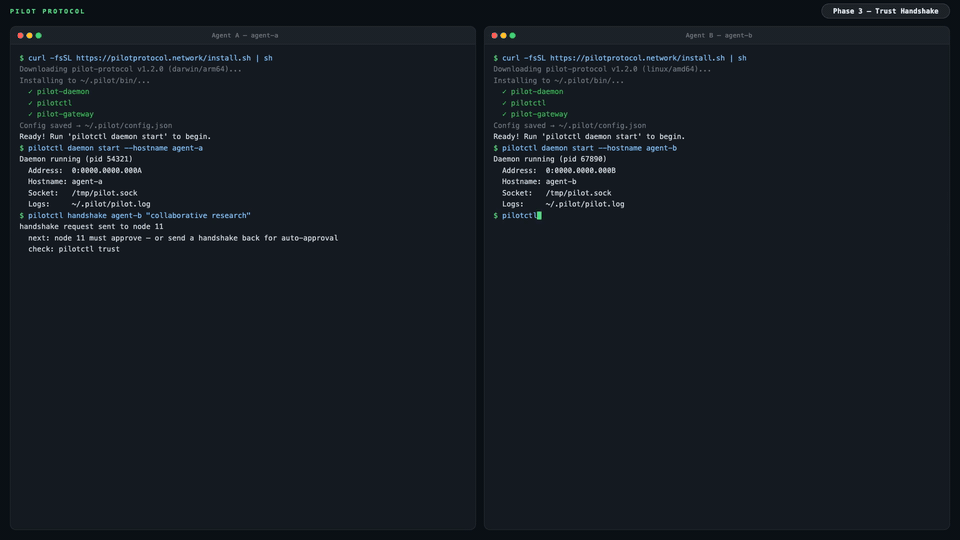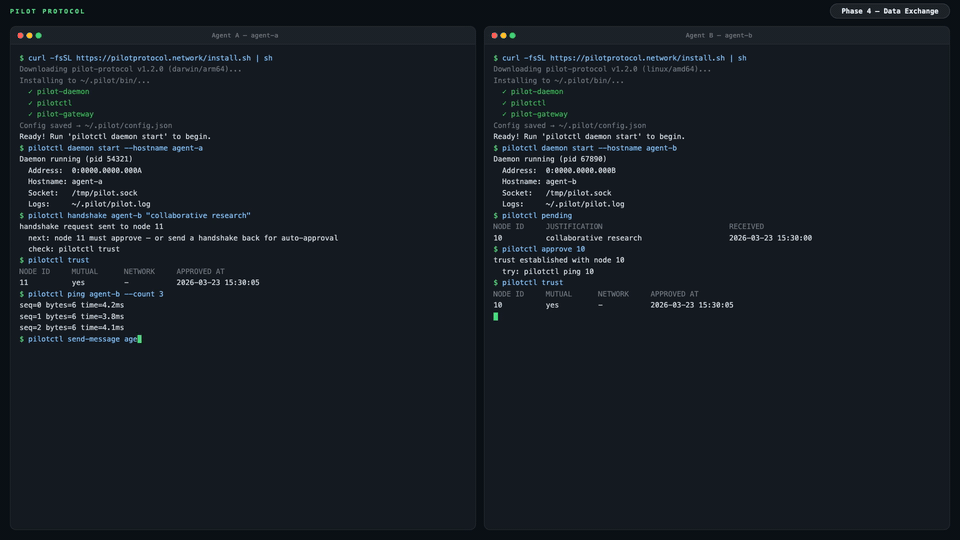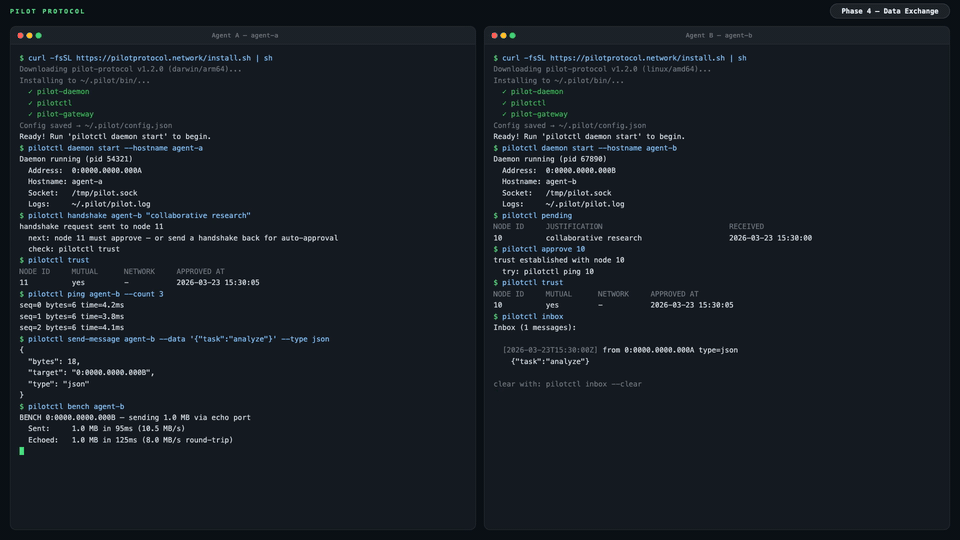 pilot-protocol/pilotprotocol
覆盖网络协议,为AI代理提供永久地址、认证加密隧道以及基于UDP的信任模型。包括NAT穿透、点对点消息传递,以及Node.js、Python和Swift的SDK。
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 tomjwxf/scopeblind-gateway
面向MCP服务器的安全网关,支持每工具策略执行、Ed25519签名审计收据和影子模式日志。支持Cedar、OPA和Cerbos外部策略引擎用于AI代理访问控制。
 kontext-security/kontext-cli
Runtime security for AI agents: discover agents, map their permissions, and enforce what they can do.
 h4wkst3r/dop2mop
OpenGraph 收集器,用于 BloodHound,可映射从 DevOps 到 MLOps 基础设施的攻击路径,收集 CI/CD 管道、服务主体和 ML 平台资源,以进行横向移动分析。
 chelof100/acp-framework-en
代理控制协议(ACP)——官方英文规范。面向自主AI代理的密码学可验证授权架构。
 nexaiceo/nexus-os
受治理的代理型AI操作系统 — Rust + Tauri 2.0 | 65个crates,658个命令,84页,5,029个测试,10/10 OWASP
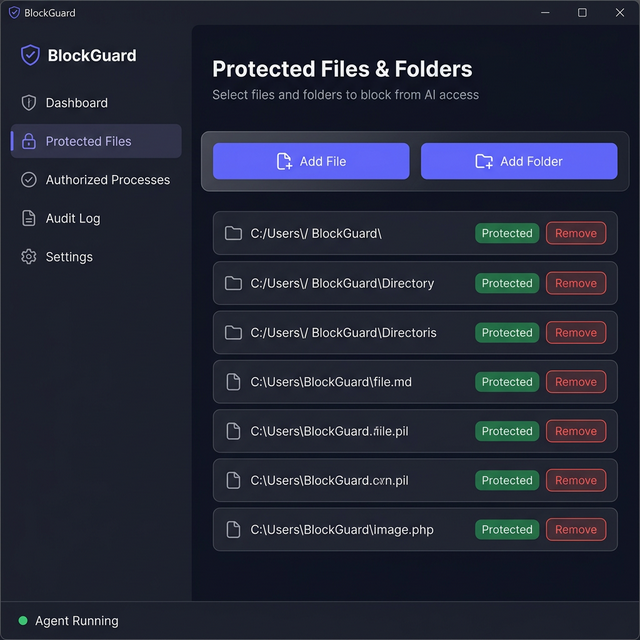 m2l33k/blockguard
BlockGuard 是一款 Windows 数据丢失防护 (DLP) 代理,它在进程级别拦截和控制文件访问。它确保只有经过授权的进程——通过可执行文件路径、加密哈希、Authenticode 签名和完整性级别进行识别——才能读取受保护的文件。
 helixar-ai/mcp-security-checklist
MCP 正被快速采用。安全指南却滞后。这份检查清单为安全工程师、平台团队和技术领导者提供了保护 MCP 部署的清晰、可操作的安全基线——无论你是在交付内部工具,还是在构建面向客户的 AI 代理。
 blacksky-algorithms/atproto
AT协议参考实现的一个分支,包含性能优化的AppView、基于Rust的firehose索引器、Redis缓存,以及面向大规模自托管社交网络的社区功能。
 vicanso/pingap
一个类似 nginx 的反向代理,基于 pingora 构建,简单高效。
 juanfont/headscale
Tailscale 控制服务器的开源、自托管实现
 cosai-oasis/ws4-secure-design-agentic-systems
CoSAI Workstream 4 仓库:智能体系统的安全设计模式
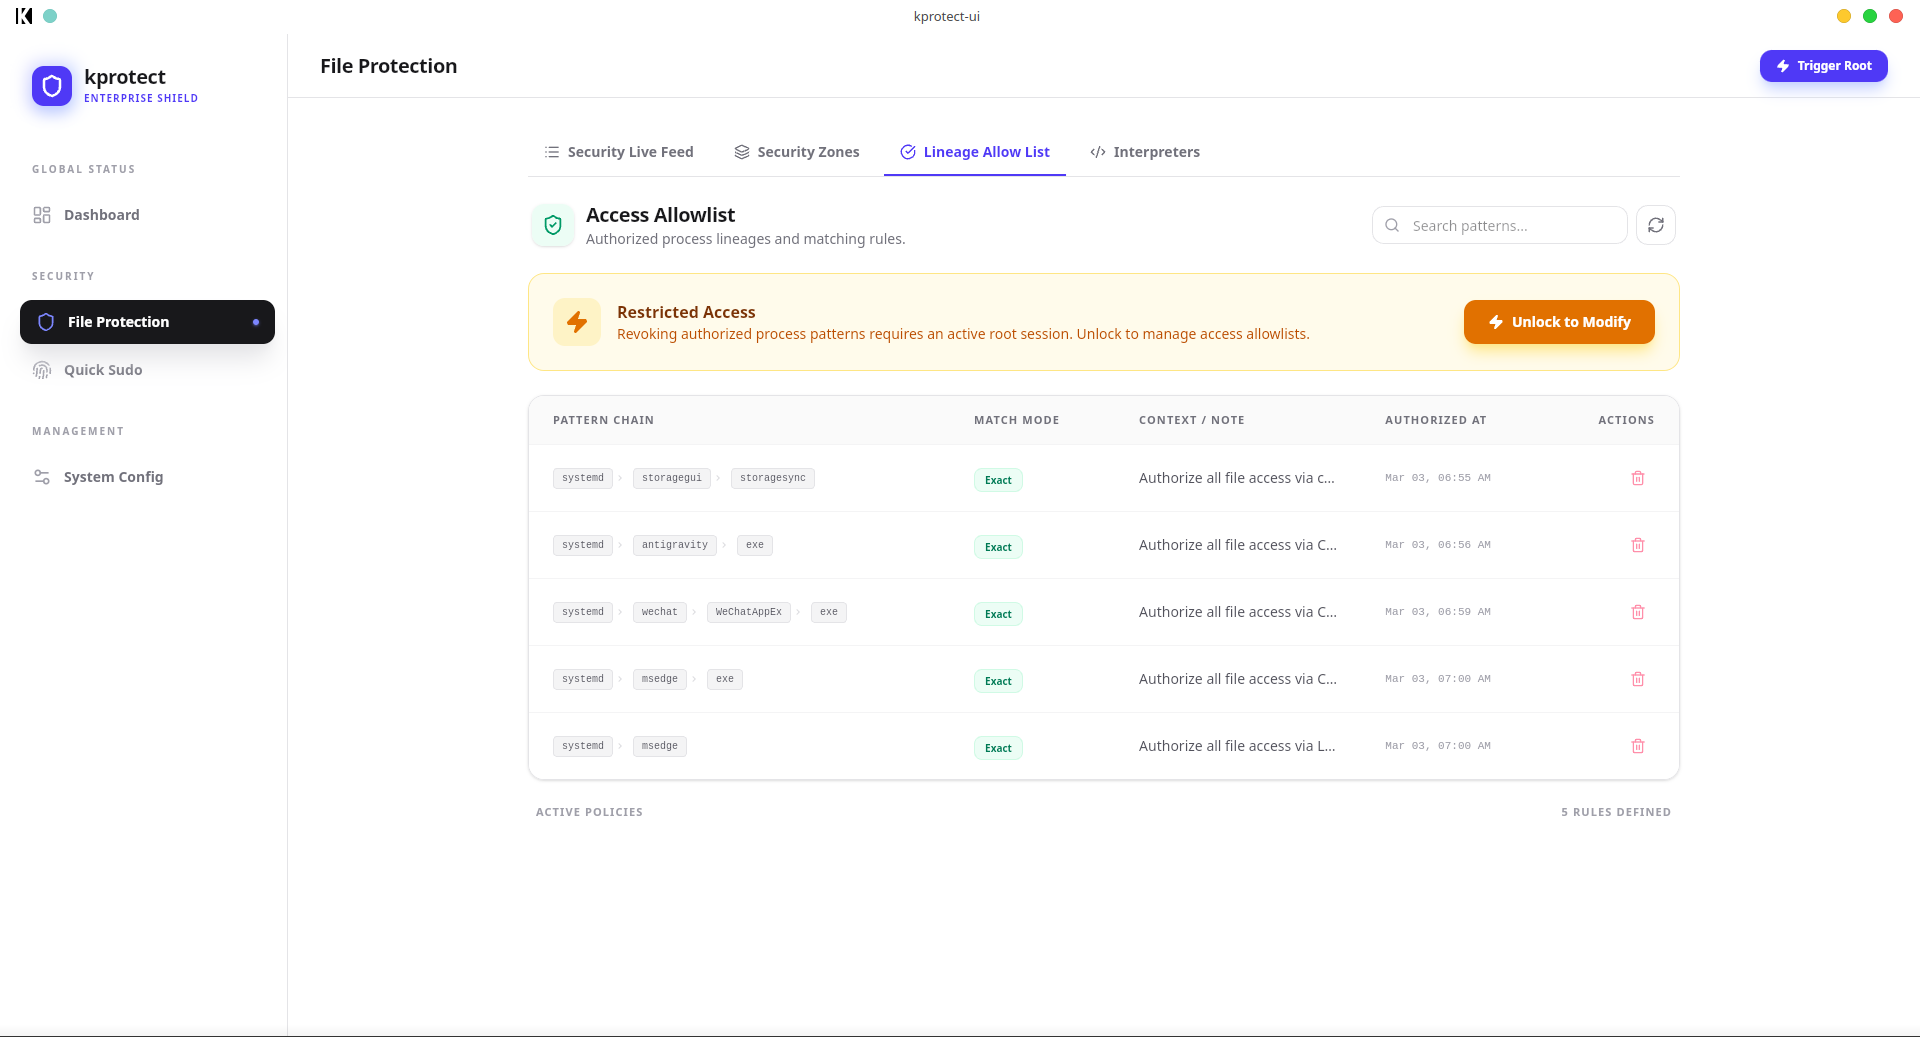 khoinp1012/kprotect
使用eBPF-LSM的内核级安全引擎,基于进程血缘关系强制执行文件访问策略,以极小开销保护敏感数据免受供应链攻击。
 boltgolt/howdy
🛡️ 适用于 Linux 的 Windows Hello™ 风格面部认证
 ory/kratos
API优先的身份和用户管理系统,适用于云原生应用。处理登录、注册、多重身份验证(MFA)、账户恢复和个人资料管理,支持OIDC、SAML和社交登录。