
 #1

 nccgroup/redsnarf
RedSnarf 是一款用于 Windows 环境的渗透测试 / 红队工具
 helich0pper/karkinos
渗透测试和黑客CTF的瑞士军刀,功能包括:反向Shell处理 - 编码/解码 - 加密/解密 - 破解哈希/哈希
 xoreaxlmbdx/die-in-browser
使用Detect It Easy进行静态二进制分析——100%在浏览器中,无需上传。
 nextronsystems/gimphash
针对 Golang 二进制文件的类 Imphash 计算
 lockedbyte/cryptovenom
Cryptovenom:密码学瑞士军刀
 george0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension
Python 概念验证(PoC),演示通过 multihash 长度扩展进行 IPFS CID 欺骗,揭示可污染 IPFS 网关的内容寻址验证缺陷。

 aabysszg/hashdump-bypassedr
Windows绕过EDR实现DumpHash


 google/permhash
对 Chromium 扩展和 APK 中声明的权限进行哈希处理的框架,支持对潜在恶意软件包进行聚类、搜寻和关联拓展。
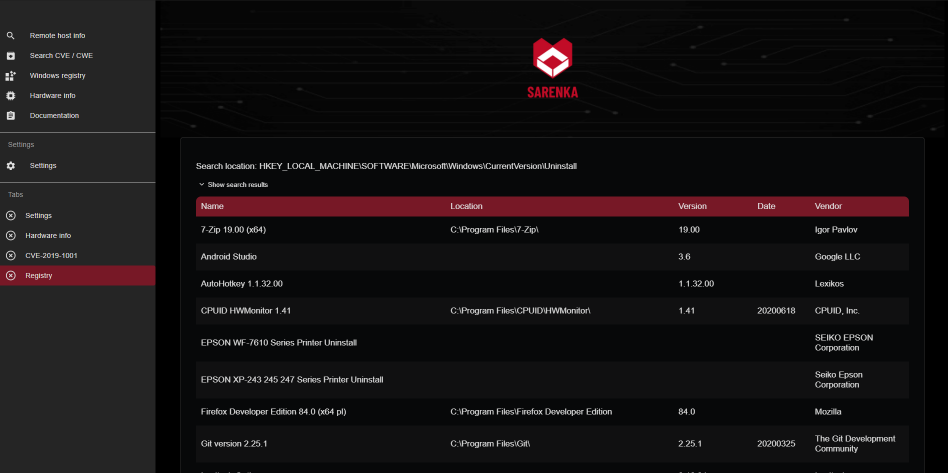 ktzgraph/sarenka
OSINT工具 - 在一个应用中从Shodan、Censys等服务获取数据
 struppigel/portex
用于分析可移植可执行(PE)文件的Java库,重点关注恶意软件分析和PE格式畸形的鲁棒性。
 joshuamart/pwnedpasswordschecker
离线搜索您的密码(NTLM或SHA1格式)是否已被泄露(HIBP密码列表v8)
 mellen9999/cmdchamp
bash CLI 训练器 — 从 ls 到权限提升的 30 个级别
 rub-syssec/omen
基于马尔可夫模型的 C 语言密码猜测器,按概率枚举候选密码,优先生成最可能的密码,用于通过 Hashcat 或 John 进行哈希破解。

 dave_m/clamtk
一个易于使用、轻量级、按需的Linux系统病毒扫描器。 如需更多帮助,请参阅<a href="https://gitlab.com/dave_m/clamtk/wikis/home">wiki</a>。









