 #1
 vusec/btr
分支目标重用(BTR)Spectre-v2 攻击研究的工件,包括微架构实验、JIT 引擎攻击面分析,以及一个端到端的 Linux cBPF 漏洞利用。
 ntfargo/relapse-exploit
针对固件 7.00-13.60 的 PS5 漏洞利用链,结合 WebKit JSC 信息泄露和 typedarray 破坏,以及 aio_multi_wait UAF 竞争实现内核读写。
 wrongbaud/spidump
用于通过逻辑分析仪捕获重建 SPI flash 镜像的工具
 renich/genclave
面向 Linux 的集中式、TPM 2.0 硬件支持的加密身份安全区与多协议桥接(FIDO2/CTAP2 WebAuthn 通行密钥、OpenSSH Agent、GnuPG LibAssuan、age-plugin、加密配置存储)。
 egorrsp/cve-2020-15368-asrdrv103-research
对 ASRock AsrDrv103.sys(CVE-2020-15368)的逆向工程研究,涵盖其驱动接口、加密请求协议以及特权硬件访问原语。
 pentoo/pentoo-overlay
Gentoo overlay,用于安全工具,同时也是 Pentoo Livecd 的核心
 jiegec/loongbleed
Proof-of-concept demonstrating a microarchitectural data leak in Loongson LA464/LA664 processors via undefined upper bits of LASX vector registers,…
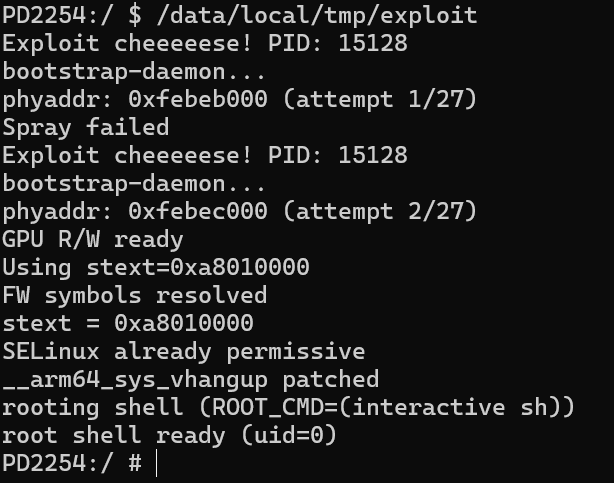 xianwan1314/cve-2025-21479-iqoo11pro
CVE-2025-21479 (Qualcomm Adreno GPU) reproduction notes for vivo iQOO 11 Pro (PD2254) - authorized research
 raspberrypi/rp2350_hacking_challenge
Raspberry Pi RP2350 破解挑战:提取受安全启动和 OTP 锁定保护的 128 位 OTP 密钥,附带适用于 Pico 2 开发板的安装脚本和固件。
 ramenfast/zenfone9-root
通过 CVE-2025-21479 和一个基于 perf 的物理地址泄露,在引导加载程序锁定的 ASUS Zenfone 9 上获取临时 root(uid 0)。GPLv3。
 wqsv/throttlestoppoc
CVE-2025-7771:通过 ThrottleStop 驱动程序进行任意物理内存和 I/O 端口读/写
 bmax121/kernelpatch
仅使用经过剥离的 Linux 内核镜像来对 Linux 内核进行补丁和挂钩。
 eiln/ane
逆向工程 Linux 内核驱动和用户空间库,用于 Apple Neural Engine (ANE),可在 Linux 系统上实现硬件访问和分析。
 themalwareguardian/cve-2022-34301
演示了通过 Eurosoft 签名的 UEFI Shell(esdiags.efi)绕过 CVE-2022-34301 Secure Boot,使用 mm 命令将 gSecurity2 置空并加载未签名的 UEFI 应用程序。
 themalwareguardian/cve-2022-34302
演示 CVE-2022-34302,一种通过 New Horizon Datasys 签名的引导加载程序实现的 Secure Boot 绕过,该引导加载程序内置的自定义 PE/COFF 加载器可执行未签名的 UEFI 应用程序。
 themalwareguardian/cve-2022-34303
演示了 CVE-2022-34303 Secure Boot 绕过,通过 CryptoPro 签名的 UEFI Shell,使用 mm 命令将 gSecurity2 置空并加载未签名的 UEFI 应用程序。
 gmh5225/disk-spoofer
基于内核驱动的磁盘大小和扇区查询欺骗程序,可规避 Windows WMIC 查询。