 #1
 ihack4falafel/dell-driver-eop-cve-2021-21551
戴尔驱动程序权限提升 (CVE-2021-21551)
 manucuf/cve202015808
针对STM32F4 Discovery开发板上的CVE-2020-15808漏洞利用的概念验证
 0xblackash/cve-2026-11499
CVE-2026-11499
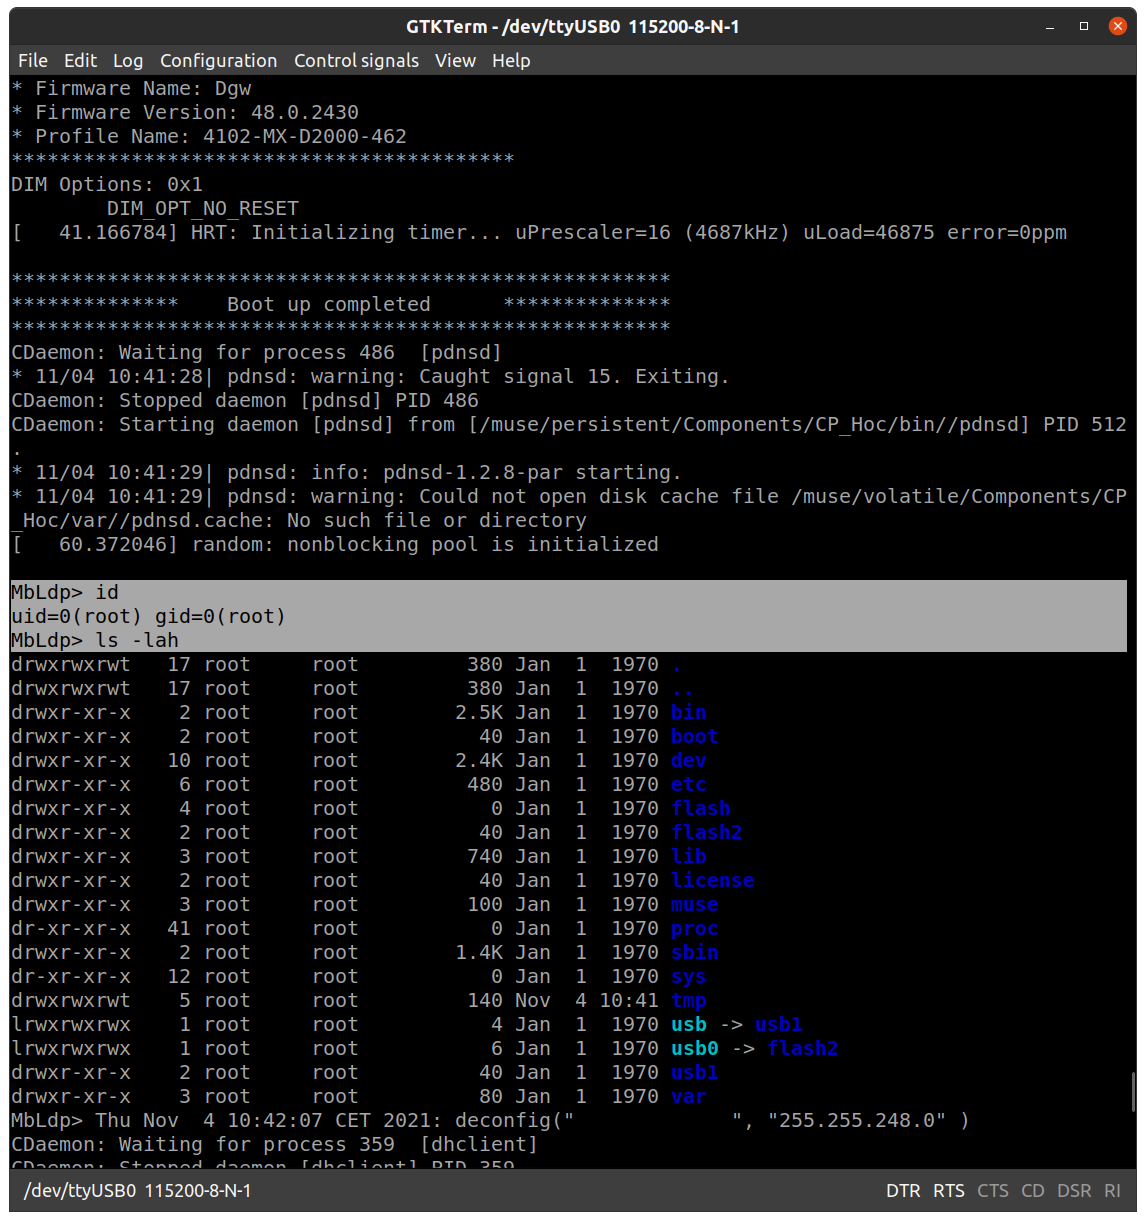 proxystaffy/mediatrix-cve-2022-43096
CVE-2022-43096的概念验证漏洞利用,演示了在Mediatrix 4102设备(v48.5.2718之前)上通过UART端口获得本地root访问权限。
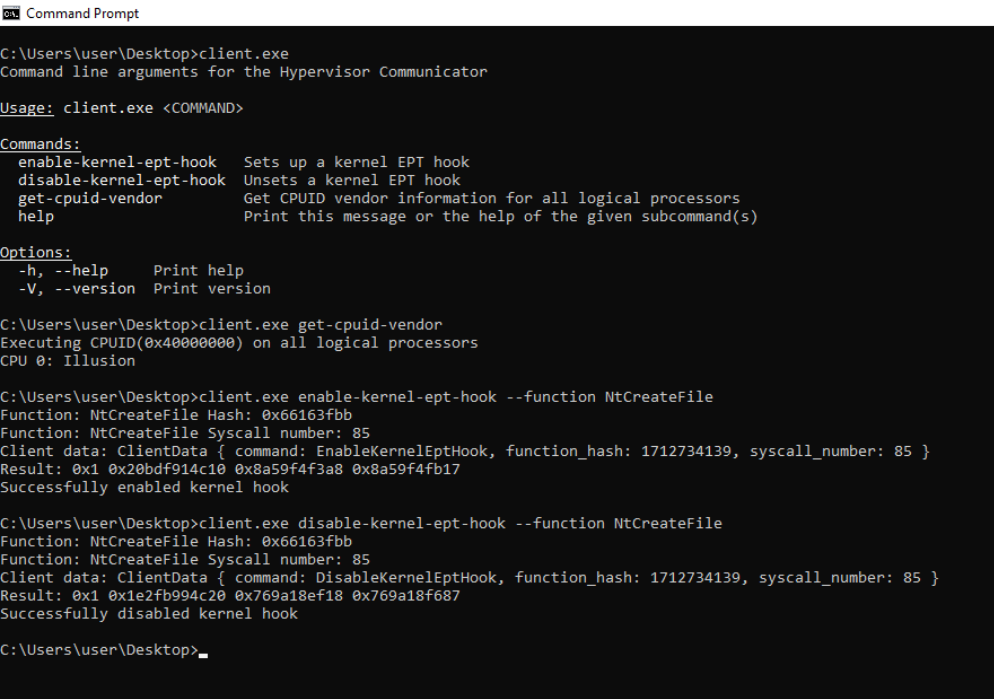 memn0ps/illusion-rs
Rusty Hypervisor - 基于 Rust 的 Windows UEFI 蓝药丸 Type-1 虚拟机监控程序(代号:Illusion)
 nanabingies/cve-2018-19321
CVE-2018-19321
 galloluigi/analisi-cve-2017-5715
对CVE-2017-5715(Spectre)CPU漏洞的分析和演示,包含基于C语言的漏洞利用代码,用于教育性安全研究。
 tandasat/hello-vt-rp
一个简单的虚拟机监控程序,演示了Intel VT-rp(重定向保护)技术的使用。
 rkx1209/cve-2019-1010298
概念验证漏洞利用,针对ARM TrustZone安全世界,展示OP-TEE操作系统中的一个漏洞,用于教育和研究目的。
 albertleecn/cve-2017-5753
OSX 10.13.2, CVE-2017-5753, Spectre, PoC, C, ASM for OSX, MAC, Intel Arch, 概念验证, Hopper.App 输出
 0xade1a1de/mastik
用于在 Intel x86-64 上实现微架构侧信道攻击的 C 工具包,包括 Prime+Probe、Flush+Reload、Flush+Flush、CacheBleed 和 Prime+Abort。
 isec-tugraz/cjag
C implementation of a cache-based jamming agreement that establishes a cross-VM cache covert channel between co-located virtual machines for research…
 jaredreabow/reverse-engineering-with-ai
针对加密固件与软件逆向工程的研究方法,涵盖 AI 辅助分析、独立验证以及公开来源参考。
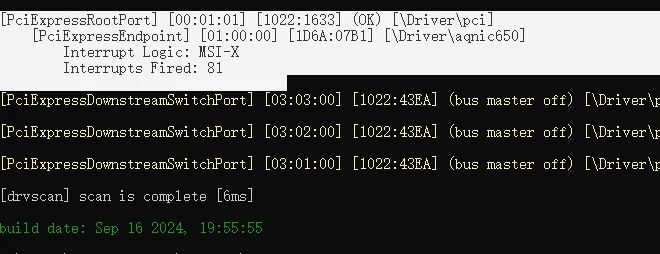 gmh5225/pcileech-asus-xg-c100c
伪装成 ASUS XG C100C 网卡并实现虚假流量通信功能