 #1
 d-raco/cve-2024-31964
CVE-2024-31964的概念验证利用代码,针对Mitel 6900w系列SIP电话的临时认证绕过漏洞,允许未经身份验证的POST请求修改设备配置并执行拒绝服务攻击。
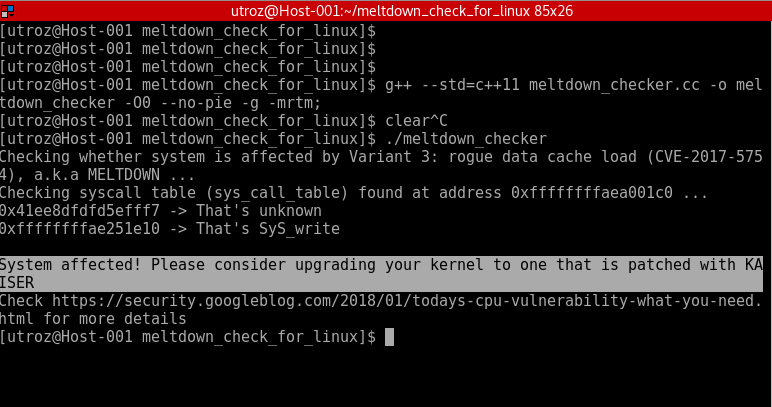 speecyy/am-i-affected-by-meltdown
概念验证 / 漏洞利用 / 检查系统是否受到变体 3:恶意数据缓存加载(CVE-2017-5754)的影响,又名
 christbowel/cve-2026-56111
概念验证漏洞利用,针对 Marlin 固件 M421 G 代码处理程序中的 CVE-2026-56111 越界写入漏洞,展示通过特制 G 代码命令实现的受限内存破坏。
 szymonh/d-os-descriptor
CVE-2022-25258 - 针对 USB gadget 的 OS 描述符处理器的演示漏洞利用
 iamshivambhatt/hardware-vulnerability-with-proof-of-concept-
研究并动手实现Spectre变种2(CVE-2017-5715)的概念验证,这是一种利用CPU推测执行和分支预测的硬件侧信道漏洞。内容包括实验室搭建、漏洞识别、漏洞利用演练、缓存时序分析、演示视频以及缓解策略。
 cipherx1802/cve-2025-69821-beat-xp-vega-smartwatch-security-assessment
对 Beat XP VEGA 智能手表(固件 RB303ATV006229)的以蓝牙低功耗(BLE)连接为重点的安全评估揭示了一个设计和实现弱点,该弱点使附近的 BLE 中央设备能够在不进行身份验证或会话访问控制的情况下建立并保持唯一的可用 BLE 会话。
 darthton/hyperbone
面向 Windows x64 的极简 VT-x 虚拟机监控程序,提供系统调用、MSR、IDT 和内核内联钩子,以及基于 EPT 的页面替换和 TLB 拆分。
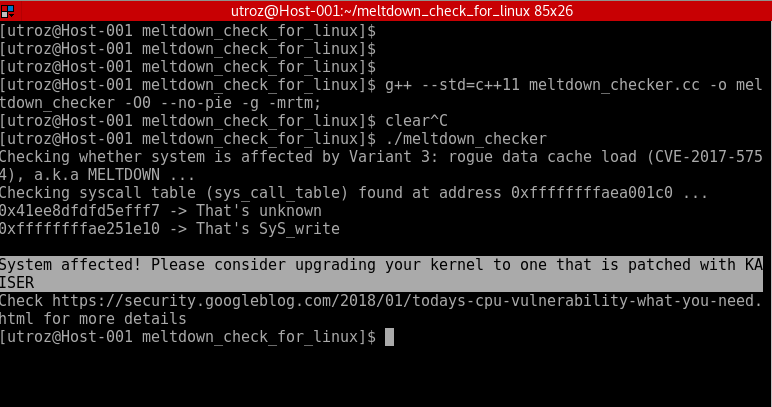 raphaelsc/am-i-affected-by-meltdown
Meltdown Exploit / Proof-of-concept / 检查系统是否受变种3影响:恶意数据缓存加载 (CVE-2017-5754),又名MELTDOWN。
 kkamagui/napper-for-tpm
针对CVE-2018-6622的TPM漏洞检查工具。该工具将在Black Hat Asia 2019和Black Hat Europe 2019上发布。
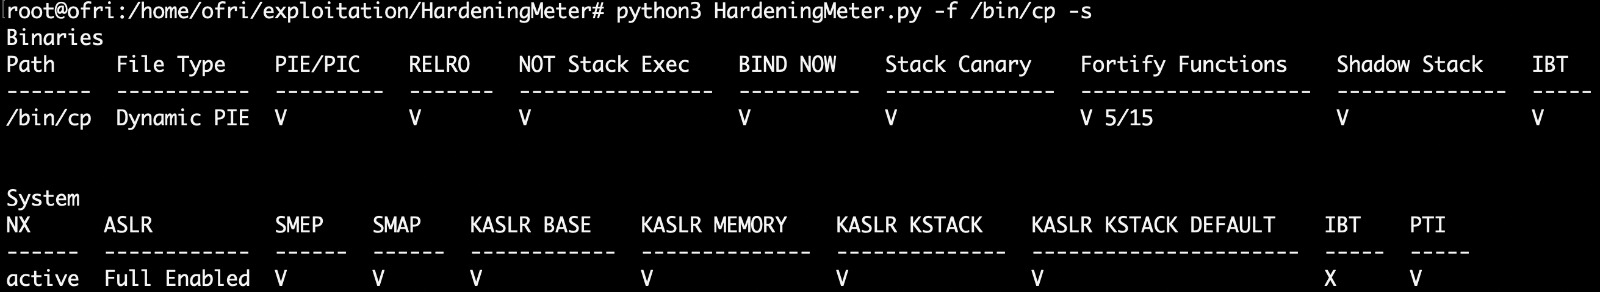 ofriouzan/hardeningmeter
HardeningMeter 是一个开源 Python 工具,专门设计用于全面评估二进制文件和系统的安全加固程度。
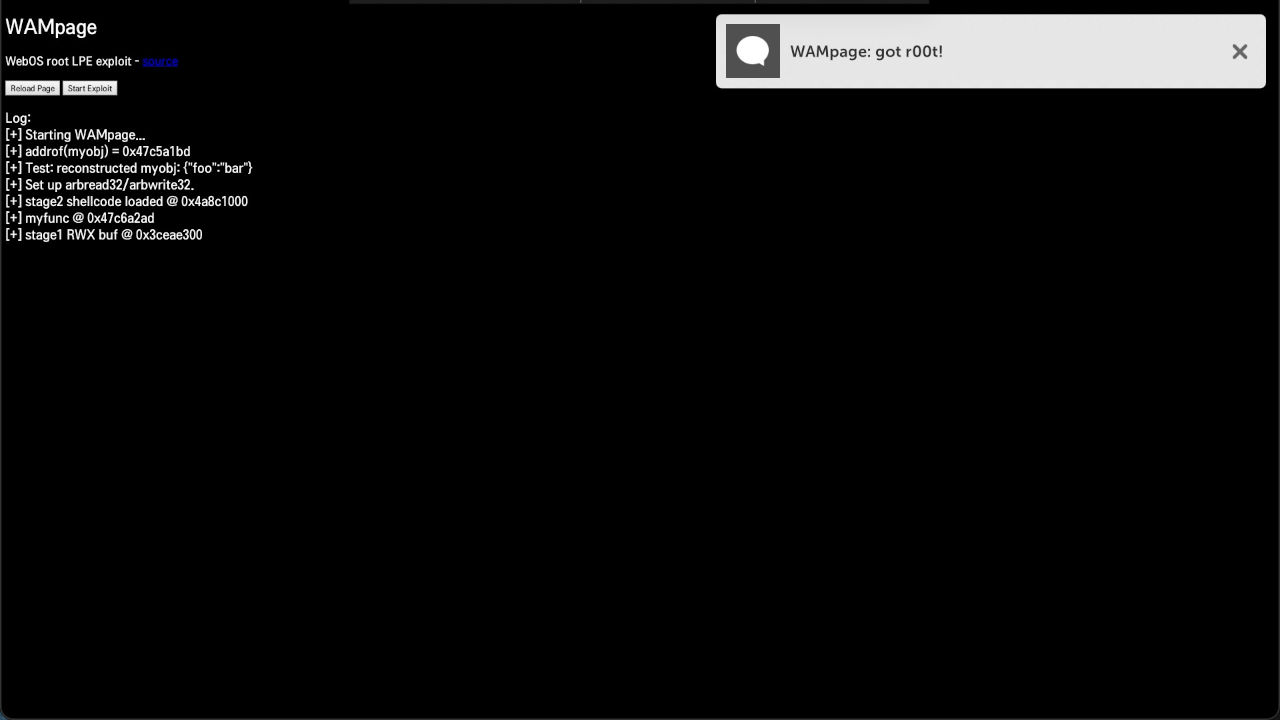 davidbuchanan314/wampage
WAMpage - 一个WebOS root权限本地提权漏洞利用链(CVE-2022-23731)
 hacefresko/cve-2025-40634
针对TP-Link Archer AX50路由器中conn-indicator二进制文件的基于栈的缓冲区溢出漏洞的利用工具
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG 是一款自主、超轻量级、零依赖的 Windows 代理,它将 PKCS#11、SSH-agent、Pageant 和 CNG/智能卡统一在一个健壮的单一二进制文件中。专为要求苛刻的环境设计,提供原生硬件加密、服务/用户态隔离、完整智能卡支持。
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 认证命令注入
 cyberaz0r/gl.inet-multiple-vulnerabilities
针对 GL.iNet CVE-2023-46454、CVE-2023-46455 和 CVE-2023-46456 的漏洞利用
 crackercat/cve-2021-44852
在 Biostar RACING GT Evo 2.1.1905.1700 的 BS_RCIO64.sys 中发现了一个问题。低完整性进程可以打开该驱动的设备对象并发送 IOCTL,以读取或写入任意物理内存位置(或调用任意地址),从而导致任意代码执行。这与 0x226040、0x226044 和…
 jordelmir/elysium-vanguard-sentinel-audit
官方 Sentinel Edition v7.11 - 针对 Honor Magic V2 的 Hypervisor 检测与内核内存审计套件。研究 CVE-2025-38352 和 EL2 RKP 防御。