 #1
 hironull/cve-2018-1207-better
针对 iDRAC 7 & 8 固件版本 2.52.52.52 及以下的反弹 Shell CVE。
 pentoo/pentoo-overlay
Gentoo overlay,用于安全工具,同时也是 Pentoo Livecd 的核心
 hotcakex/harden-windows-security
# 使用微软官方支持的方法安全、可靠地加固 Windows | 始终与最新版 Windows 保持同步更新 | 为个人、企业、政府和军事安全级别提供工具与指南 | 符合 SLSA Level 3 安全开发与构建流程标准 | 应用可在微软商店获取✨
 sunnypatell/basalt
全球首款用于 NVIDIA Blackwell (sm_120) 的冒险检查器,其汇编器和调度器与官方编译器逐字节匹配。这是他们从未发布的那项检查。
 fkie-cad/fact_core
固件分析与比较工具
 oneplusoss/android_kernel_modules_and_devicetree_oneplus_sm8550
低级内核模块和设备树源码,适用于 OnePlus 11 (sm8550),支持硬件启动、驱动分析及嵌入式系统安全研究。
 christophe.duvernois/usb-spy
在块和文件级别拦截并分析USB大容量存储流量,模拟USB设备,并支持自定义Python桩代码,用于安全研究、取证和TOCTOU漏洞测试。
 ntfargo/relapse-exploit
针对固件 7.00-13.60 的 PS5 漏洞利用链,结合 WebKit JSC 信息泄露和 typedarray 破坏,以及 aio_multi_wait UAF 竞争实现内核读写。
 zhuowei/cheese
CVE-2025-21479 概念验证,我认为
 bmax121/kernelpatch
仅使用经过剥离的 Linux 内核镜像来对 Linux 内核进行补丁和挂钩。
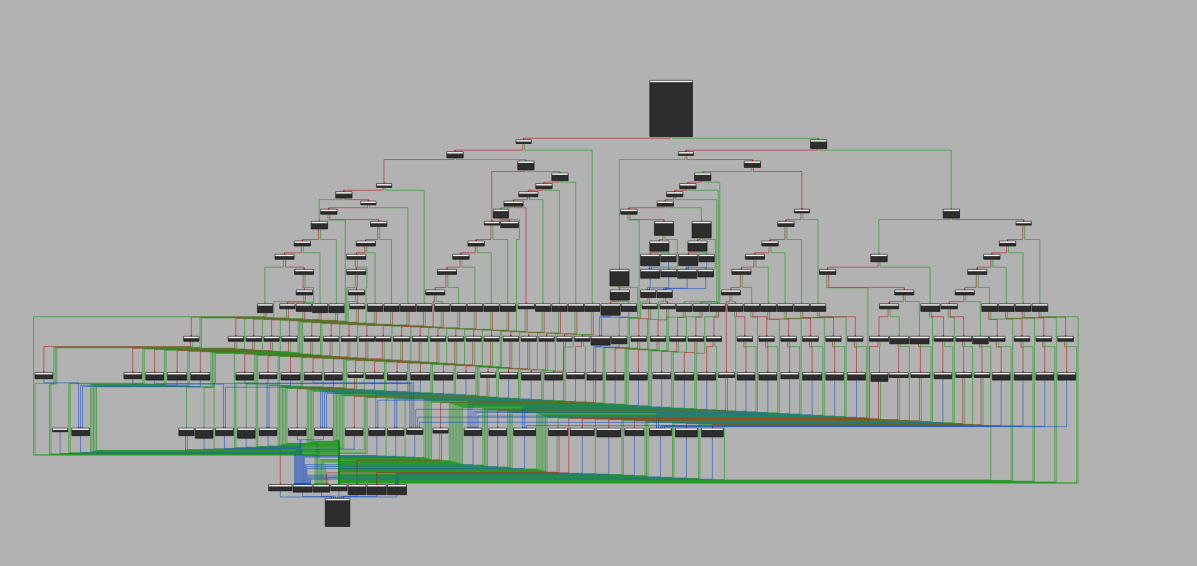 ioallocate/immapper
演示滥用易受攻击的驱动程序 AmdTools64.sys 进行物理读写。
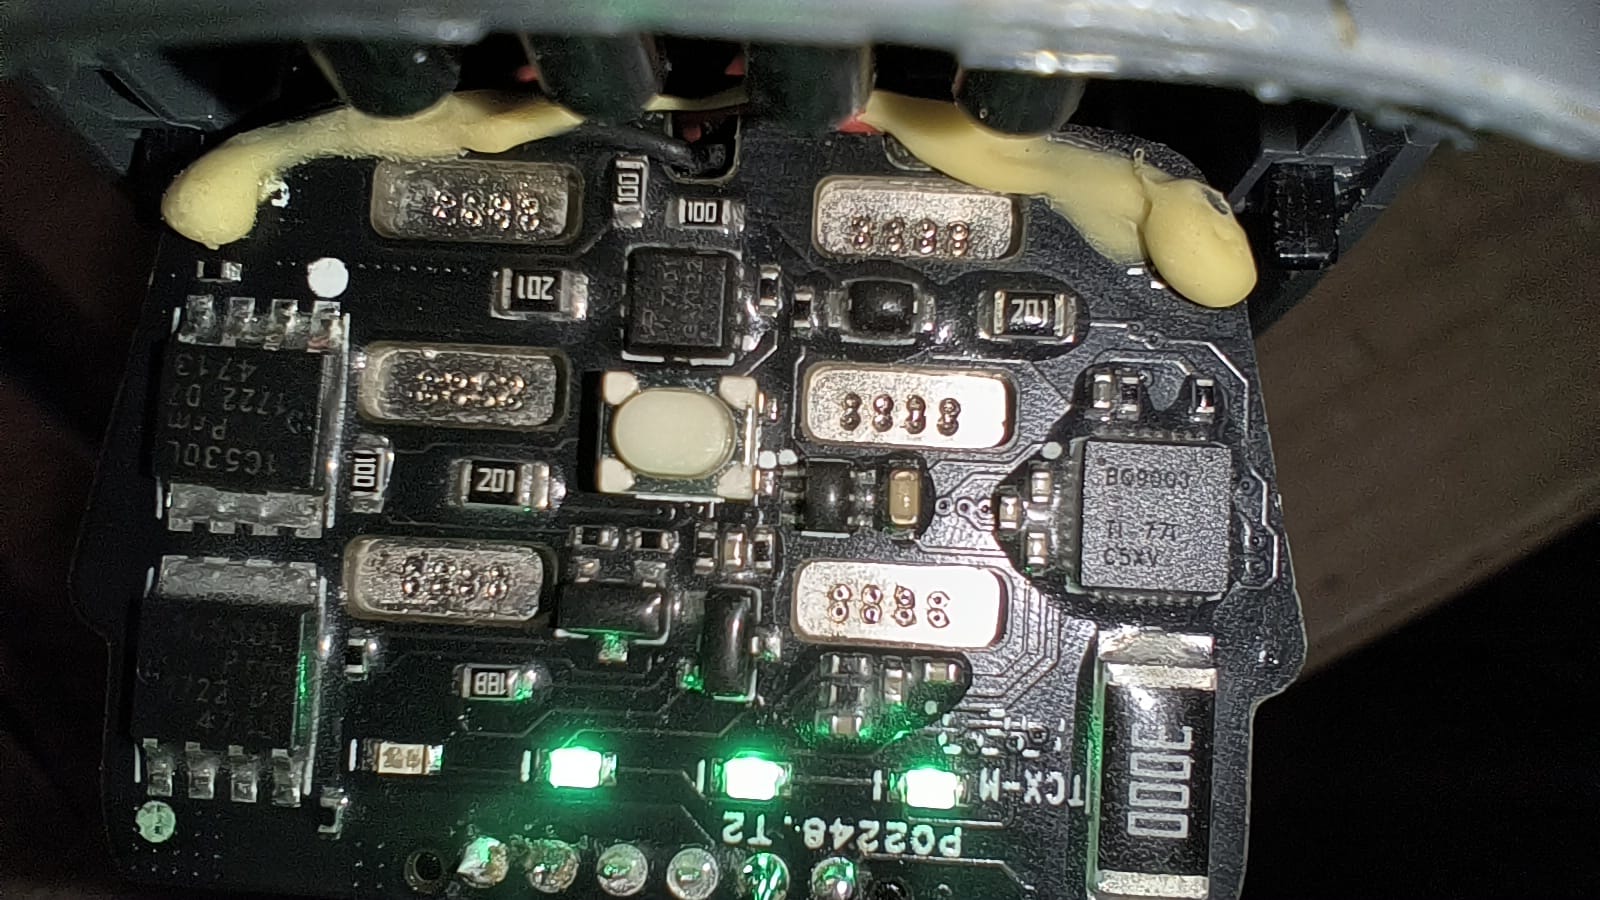 fahreddinaykut/sparkaltbatteryboard
针对DJI Spark逆向工程的I2C/SMBus电池接口板,用标准3S LiPo替代原厂智能电池。包含协议分析、定制PCB和ATmega328P固件,用于实时通信仿真。

 ramenfast/zenfone9-root
通过 CVE-2025-21479 和一个基于 perf 的物理地址泄露,在引导加载程序锁定的 ASUS Zenfone 9 上获取临时 root(uid 0)。GPLv3。
 karaaslanlabs/kl-security-key
实验性 RP2040 FIDO2/WebAuthn 认证器,具有打包认证和已记录的 Windows/Entra 互操作性
 greatscottgadgets/ubertooth
BLE 嗅探器与蓝牙实验平台,配备开源硬件与固件,并支持有限的经典蓝牙 BR 数据包捕获,适用于无线安全研究。
 renich/genclave
面向 Linux 的集中式、TPM 2.0 硬件支持的加密身份安全区与多协议桥接(FIDO2/CTAP2 WebAuthn 通行密钥、OpenSSH Agent、GnuPG LibAssuan、age-plugin、加密配置存储)。