
 #1

 kaleth4/cve-2021-4045
命令注入漏洞利用工具,针对TP-Link Tapo C200摄像头(CVE-2021-4045),通过UART提供root shell访问,并包含逆向工程的uhttpd二进制分析。

 nccgroup/tpmgenie
TPM Genie 是一个用于独立可信平台模块的 I2C 总线中间件。
 7h30th3r0n3/evil-m5project
多用途WiFi渗透测试工具包,适用于M5Stack设备。可执行网络扫描、邪恶双胞胎攻击、去认证攻击、 captive portal钓鱼、握手包捕获以及BLE攻击,用于安全教育和红队评估。

 adrihd/shiningappmask-reverseengineering
Shining App Mask 的逆向工程
 park07/amradio
基于FPGA的12通道AM无线电广播系统,带有硬件看门狗的形式化验证,用于无人隧道中故障安全的紧急警报传输。
 iodn/tap-ducky
将任何已root的手机变成传奇的USB Rubber Ducky。Android USB HID键盘注入器
 redrum0381/ataboy
ATAboy 是一个用户友好的桥接器,允许旧式的仅支持 CHS 模式的 IDE (PATA) 硬盘作为标准 USB 大容量存储设备连接到现代计算机。
 cmc-labo/tinyos-rtos
超轻量级物联网RTOS,支持抢占式调度、TLS/DTLS、MQTT、CoAP、POSIX兼容性及基于MPU的内存保护。内核小于10 KB。
 will127534/mk4001mtd-usb-bridge
RP2040固件,将东芝MK4001MTD 0.85英寸SDIO微型硬盘桥接为USB大容量存储设备,从头实现完整的SDIO-ATA协议栈,支持PIO加速的读写及坏道恢复。
 azhariramadhan/cve-2025-45512
针对 U-Boot 引导加载程序漏洞的概念验证利用套件,涵盖不安全的更新机制、硬编码凭据、调试接口访问以及缺失防回滚保护,适用于经授权的物联网安全测试。

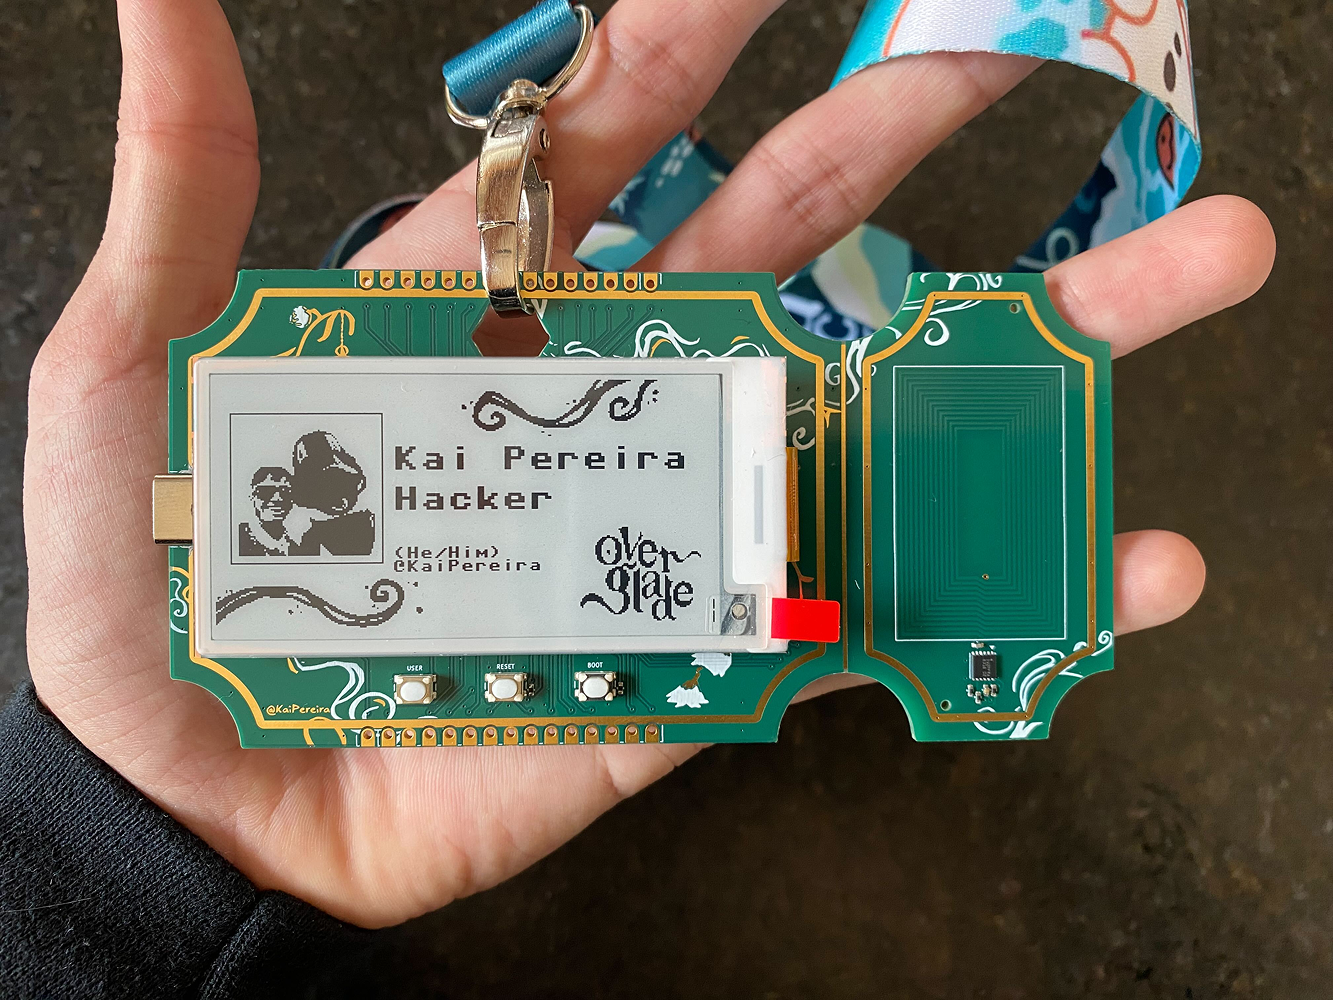 kaipereira/overglade-badges
NFC黑客马拉松徽章,用于新加坡的Overglade游戏创作马拉松!
 resi-le/nxloader
一款应用程序,能够通过利用CVE-2018-6242漏洞,从Android设备向Switch主机注入payload。
 gainsec/autoprober
硬件黑客的飞针自动化栈,用于代理驱动的目标发现、显微镜映射、安全监控的数控运动、探针审查和受控引脚探测。
 coremaze/me2-writeup
重建一个已死的USB协议:用热刀解锁手持设备的秘密,一段复兴被遗忘USB接口的多学科之旅









