
 #1

 idoka/awesome-canbus
:articulated_lorry: 精选的 CAN 总线工具、硬件和资源,面向网络安全研究人员、逆向工程师和汽车电子爱好者。
 fahreddinaykut/sparkaltbatteryboard
针对DJI Spark逆向工程的I2C/SMBus电池接口板,用标准3S LiPo替代原厂智能电池。包含协议分析、定制PCB和ATmega328P固件,用于实时通信仿真。
 xun404/spd_dump-macos
适用于macOS的UNISOC BootROM/FDL刷机工具:带有CVE-2022-38694 exec_addr2的修补版spd_dump、协议参考、分区规则、备份验证(UMS9621)
 seemoo-lab/nexmon
基于 C 语言的 Broadcom/Cypress WiFi 芯片固件补丁框架,支持监控模式、帧注入等等。
 geo-tp/esp32-bit-pirate
一款通晓所有协议、带 Web 版 CLI 的硬件黑客工具
 greatscottgadgets/ubertooth
BLE 嗅探器与蓝牙实验平台,配备开源硬件与固件,并支持有限的经典蓝牙 BR 数据包捕获,适用于无线安全研究。
 wrongbaud/spidump
用于通过逻辑分析仪捕获重建 SPI flash 镜像的工具
 rfidresearchgroup/proxmark3
硬件工具,用于RFID分析、模拟和渗透测试。支持125kHz、13.56MHz协议(MIFARE、iClass、ISO14443/15693),具备密钥恢复、嗅探和脚本功能,适用于安全研究。
 pwndbg/pwndbg
借助 GDB 和 LLDB 轻松实现漏洞利用开发与逆向工程
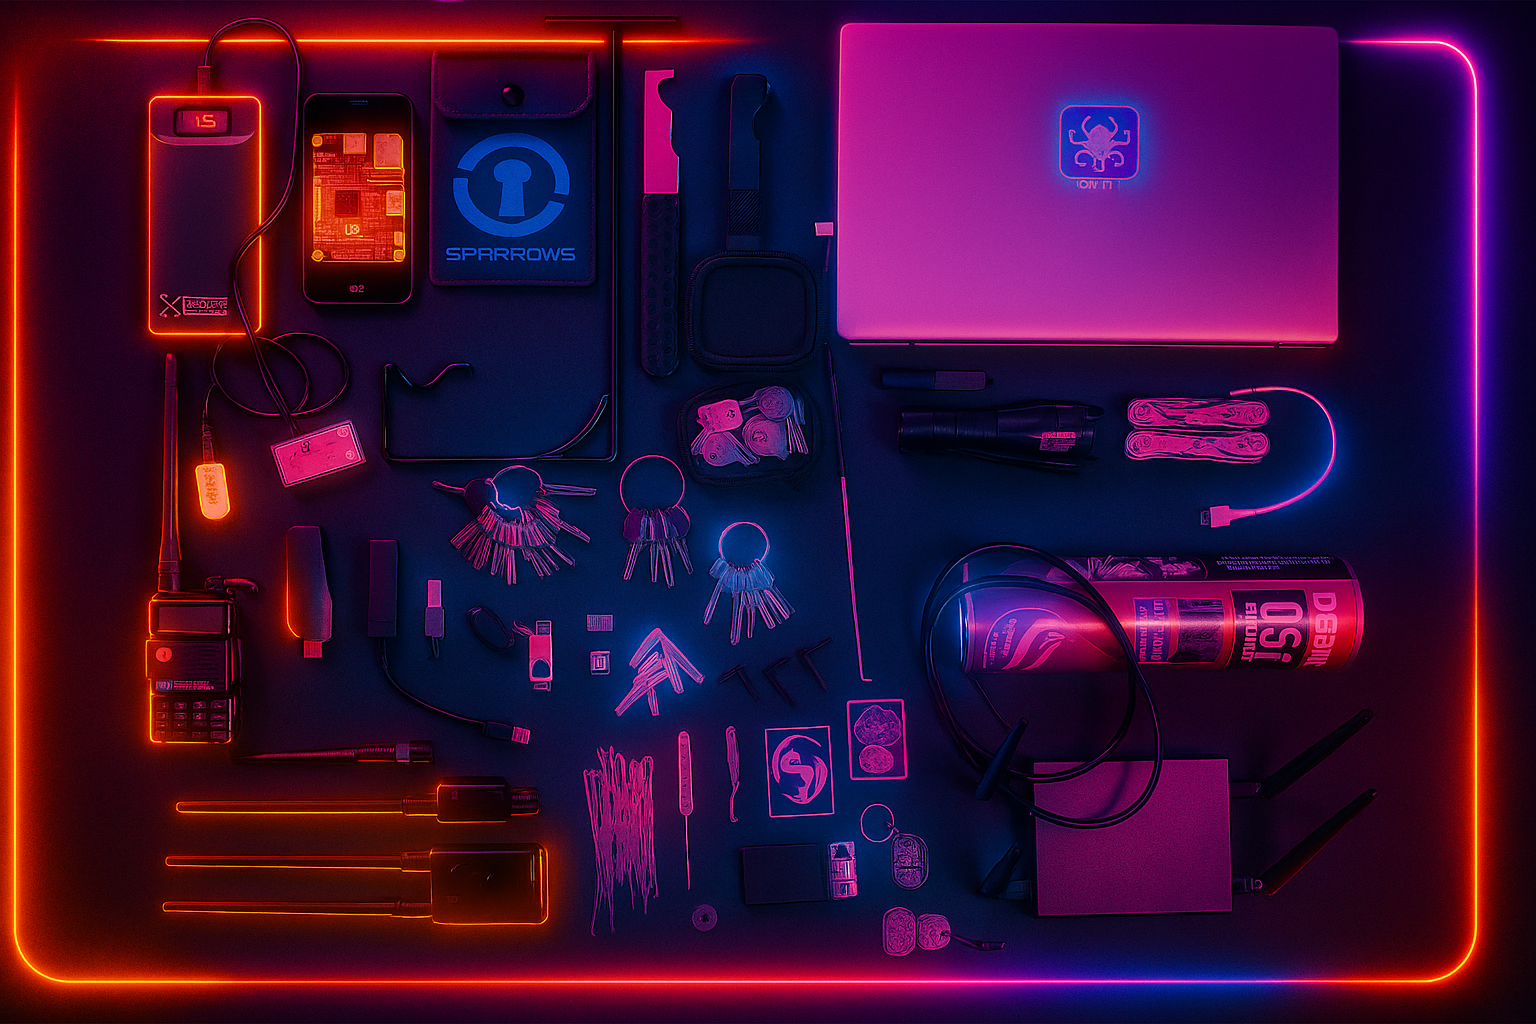 davidprobinsky/redteam-physical-tools
Red Team Toolkit - A curated list of tools that are commonly used in the field for Physical Security, Red Teaming, and Tactical Covert Entry.
 elderlypirate/bus_pirate
用于硬件黑客工具的多协议固件,支持 SPI、I2C、JTAG、UART、1-Wire、总线嗅探、逻辑分析以及微控制器编程。
 rfidresearchgroup/chameleonmini
用于模拟和克隆非接触式智能卡、读取标签、嗅探射频流量以及恢复 Mifare 访问密钥的便携式 NFC/RFID 安全工具。
 tonixtoolkitofficial-afk/esp32-blue-ducky
用于授权安全测试的 ESP32 固件,可模拟蓝牙 HID 键盘,自动与 Android 手机配对并注入脚本化按键输入。
 symbrkrs/ps5-uart
用于与 PlayStation 5 EMC 和 EFC 交互的接口
 nfc-tools/mfoc
离线嵌套攻击工具,使用已知默认密钥或用户提供的密钥恢复 MIFARE Classic 认证密钥,用于评估 NFC/RFID 卡的安全性。
 screetsec/brutal
用于Teensy的Payload,类似于Rubber Ducky,但语法不同。这种人机接口设备(HID攻击)。使用Teensy进行渗透测试。Brutal是一个工具包,用于快速创建各种Payload、PowerShell攻击、病毒攻击,并为Human Interface Device(Payload…
 rfidresearchgroup/chameleonultra
The new generation chameleon based on NRF52840 makes the performance of card emulation more stable. And gave the chameleon the ability to read,…





