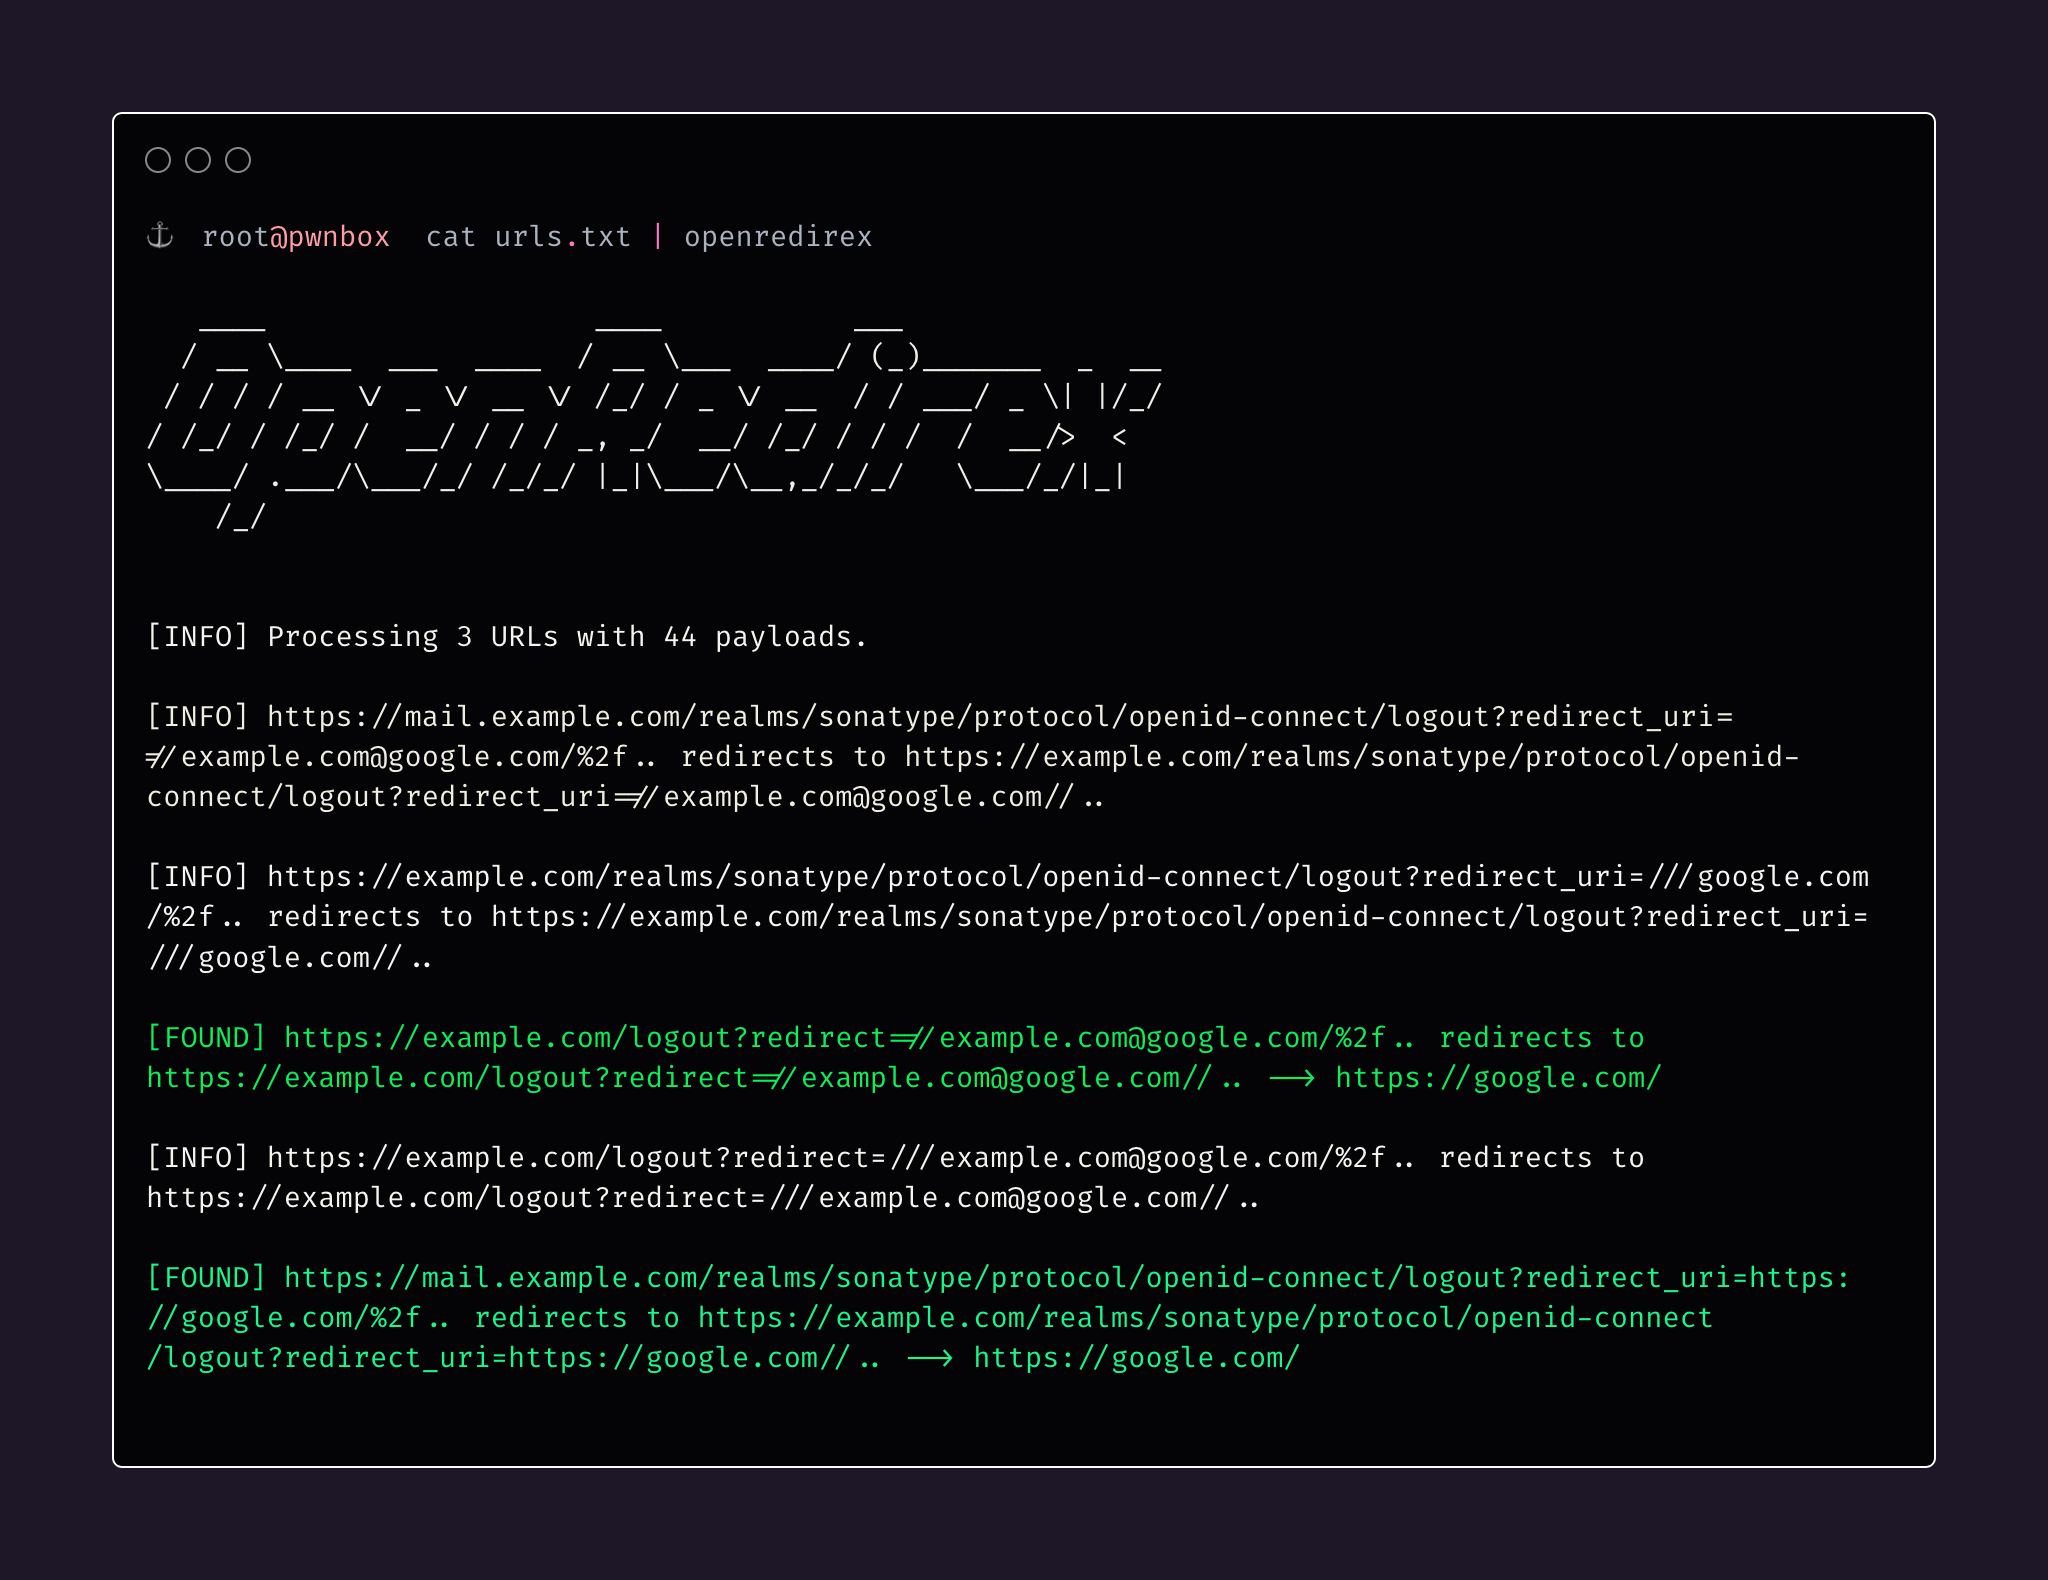
#1
基于变异、生成和覆盖率引导的模糊测试工具。
Kitploit 推荐

 owasp/offat
Automated API security testing tool that generates tests from OpenAPI specs, fuzzes inputs, and checks for OWASP API Top 10 vulnerabilities including…
 greatscottgadgets/facedancer
在Python中实现你自己的USB设备,由Cynthion或GreatFET等硬件外设提供支持
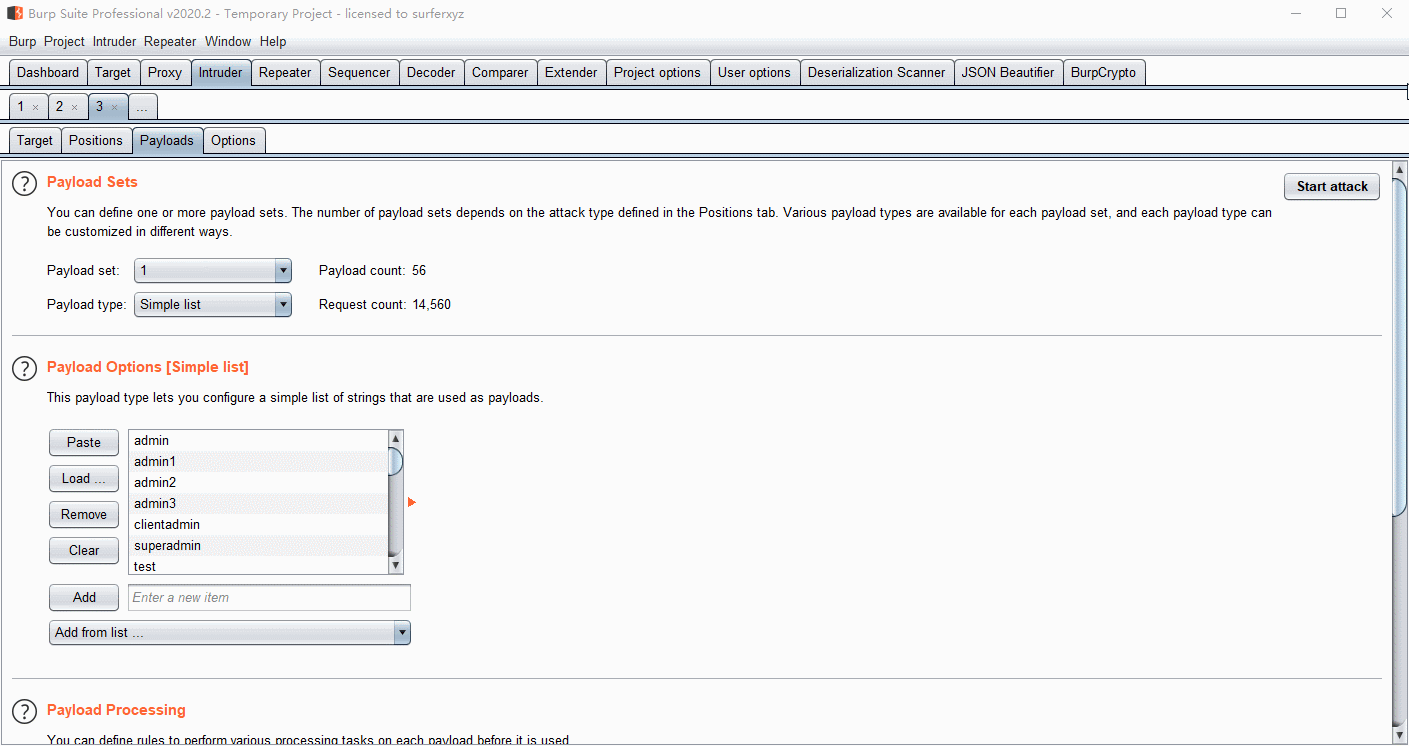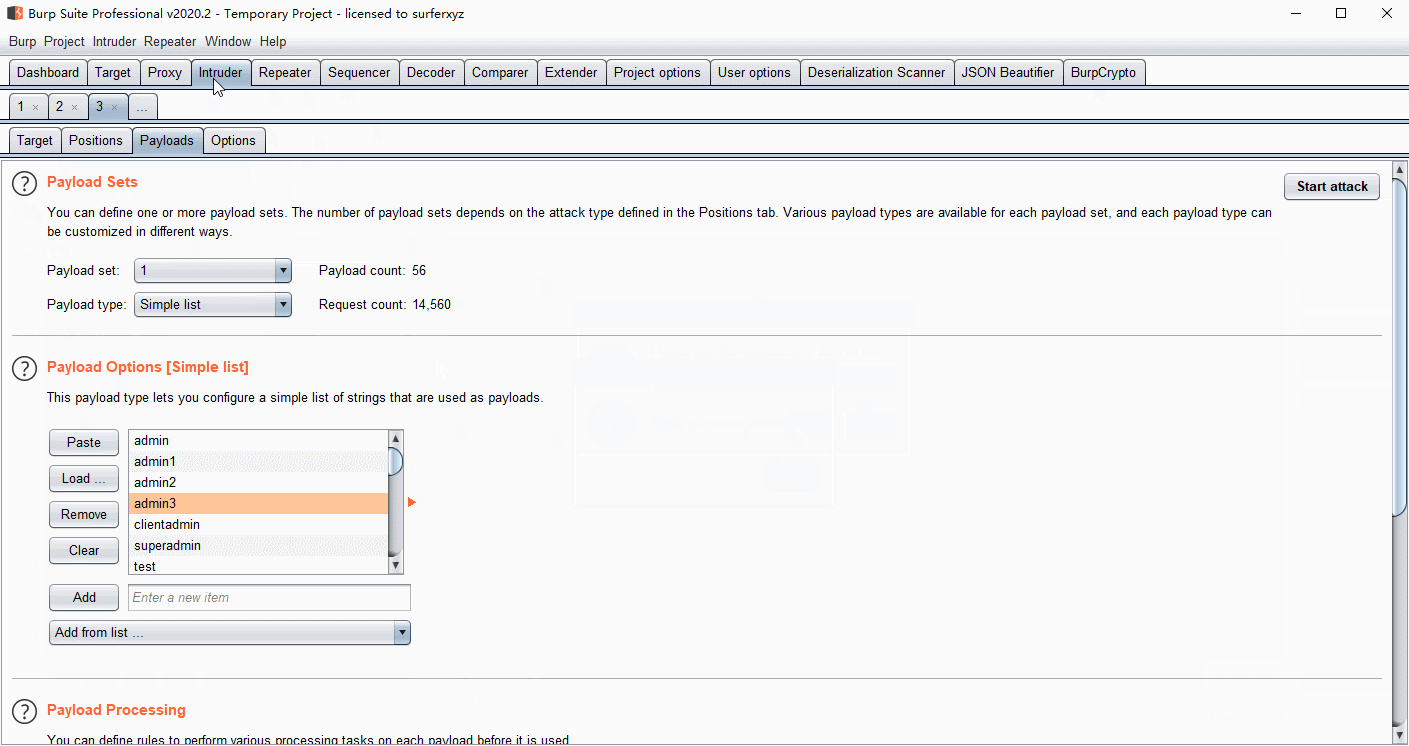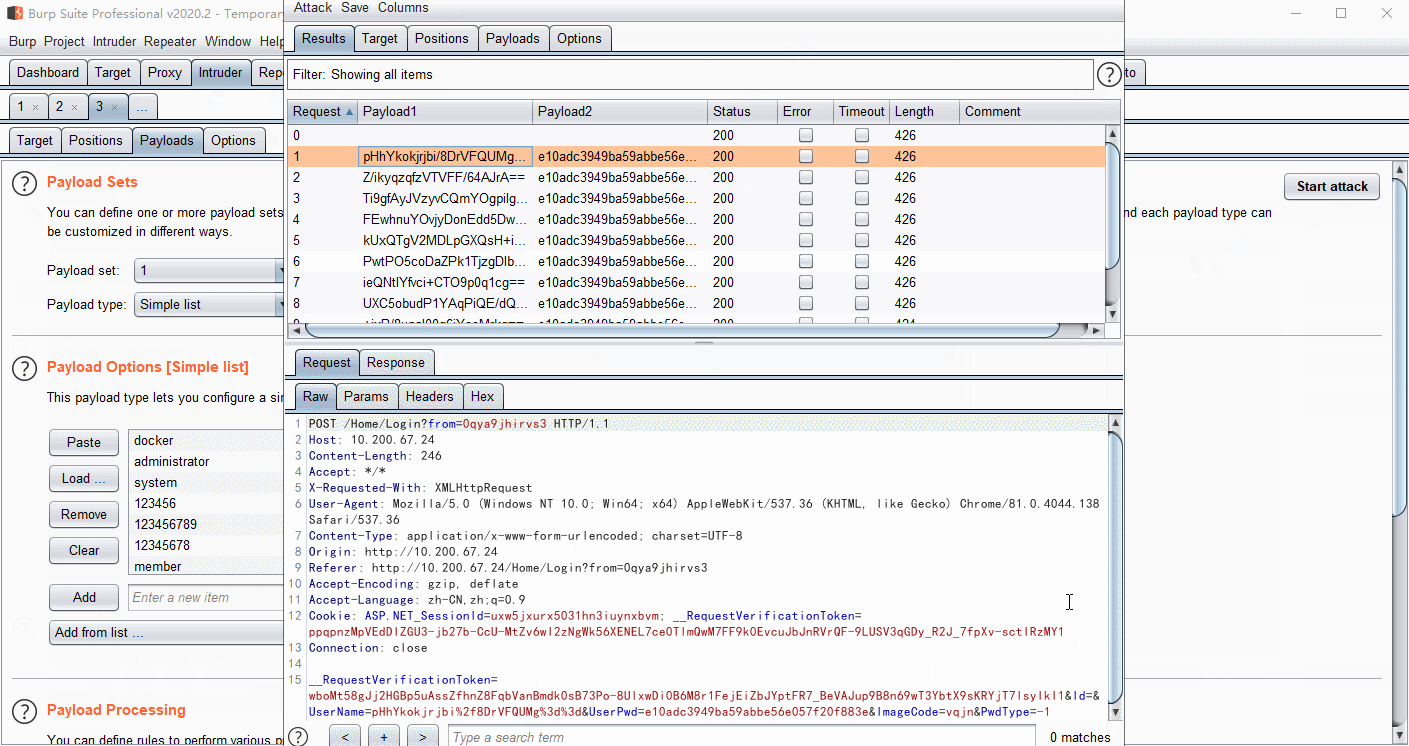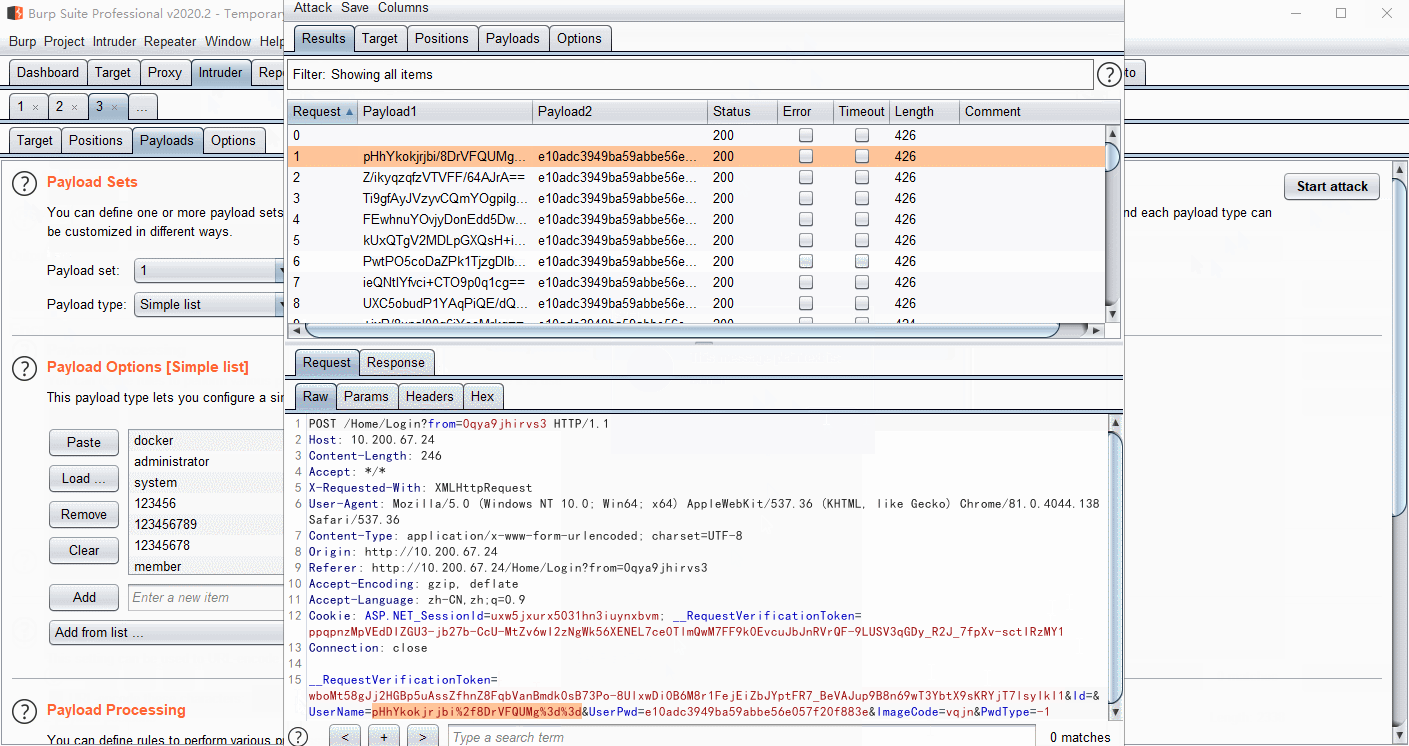 whwlsfb/burpcrypto
BurpSuite 插件,支持使用 AES、RSA、DES 或自定义 JS 代码对 payload 进行加密,实现 Web 应用安全测试期间前端加密流量的自动解密。
 danielbohannon/invoke-dosfuscation
Cmd.exe 命令混淆生成器与检测测试框架

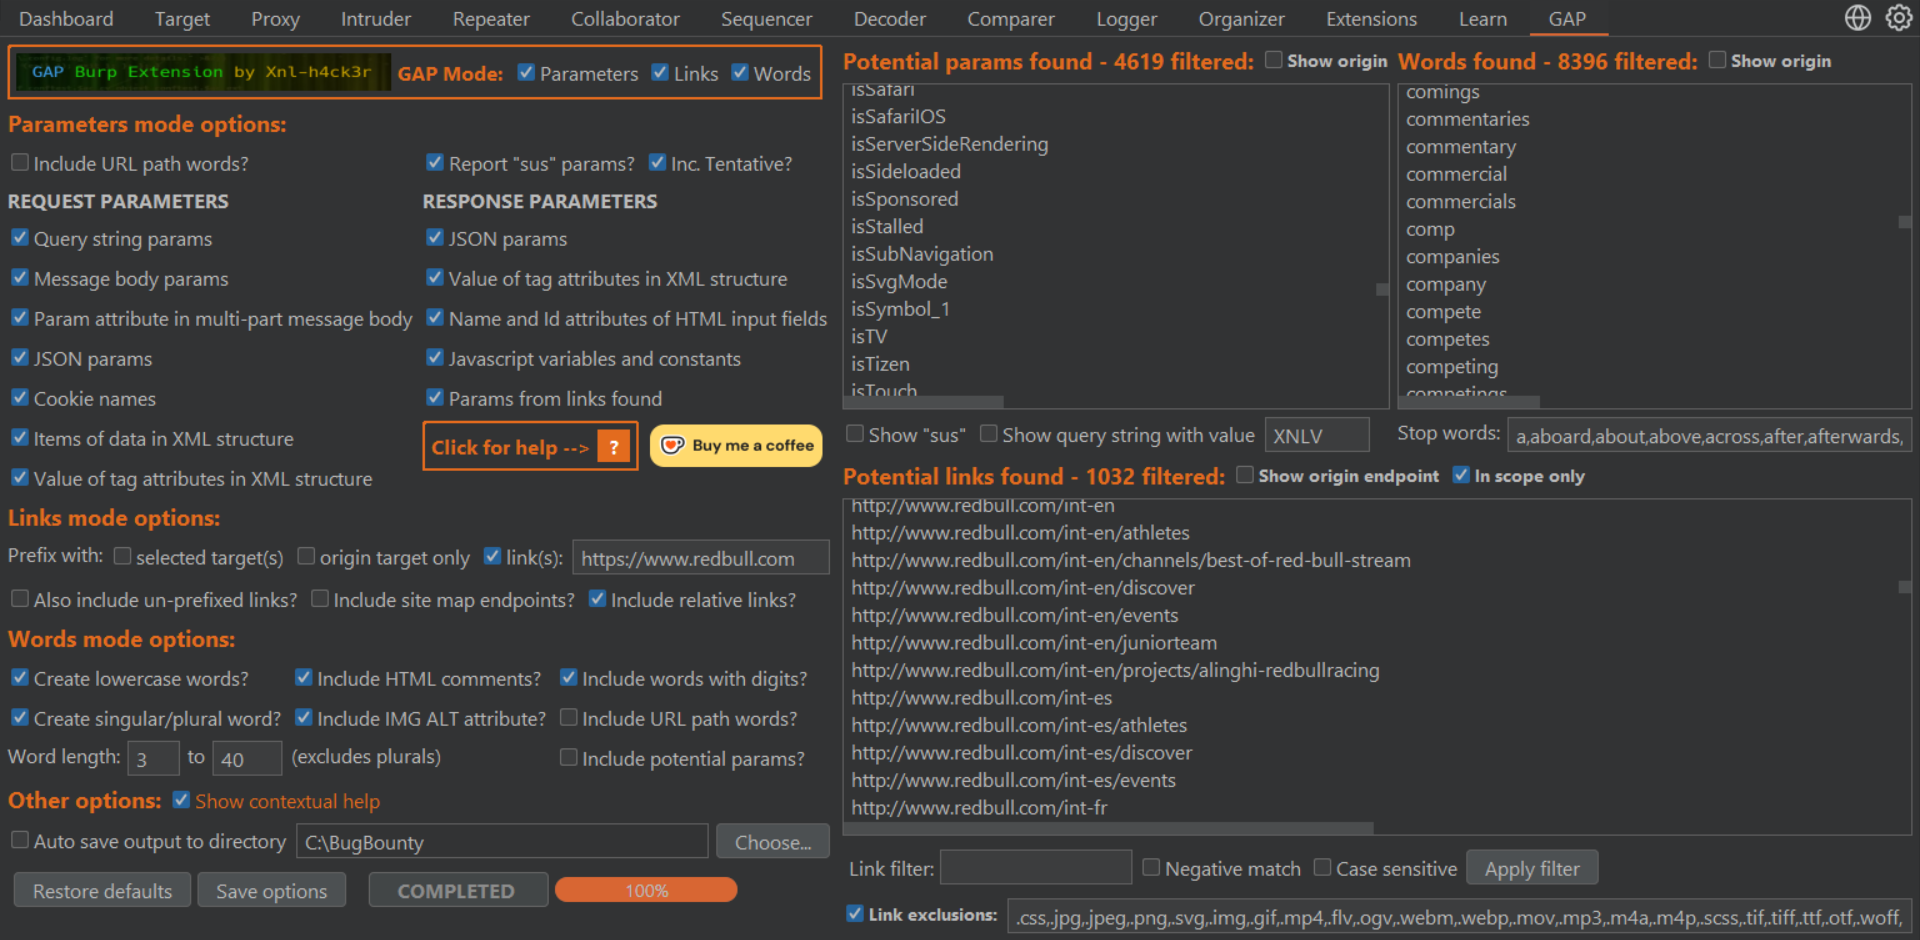 xnl-h4ck3r/gap-burp-extension
Burp扩展,用于发现潜在端点、参数并生成自定义目标词表
 microsoft/windowsprotocoltestsuites
⭐⭐ 加入我们,在 SNIA SDC 参加 SMB3 IO Lab(2026年9月28日至10月1日),查看即将举行的互操作性活动
 meliht/mr.sip
SIP 安全评估框架,适用于 VoIP 渗透测试人员。曾在 DEFCON、BlackHat 和 Offzone 上展示。
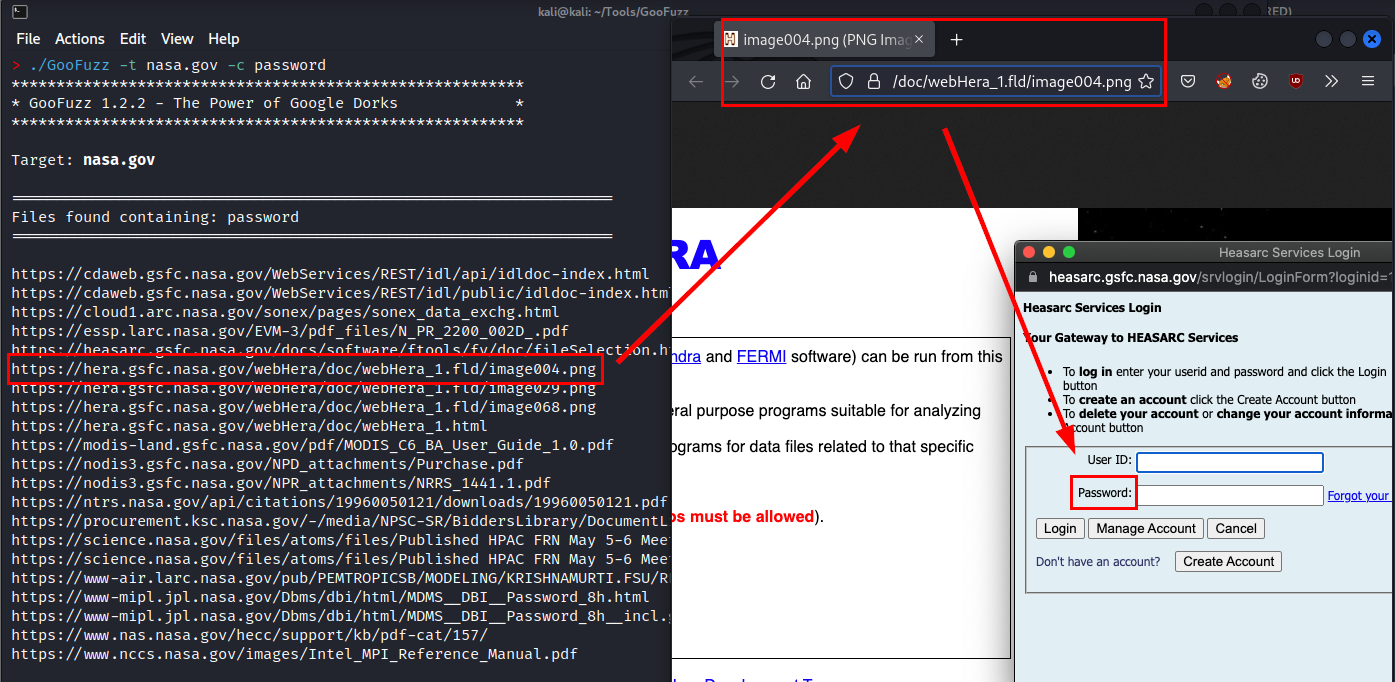 m3n0sd0n4ld/goofuzz
基于Bash的模糊测试工具,利用Google Dorking技术对目录、文件、子域名和参数进行隐蔽枚举,无需直接向服务器发送请求。
 google/silifuzz
通过从软件代理生成测试输入来模糊测试 CPU 实现,然后在真实硬件上执行这些测试,以检测微架构缺陷和勘误。
 b2r2-org/b2r2
B2R2 是一个完全用 F# 编写的托管二进制分析框架。它提供了丰富的算法、函数和工具,用于逆向工程、程序分析和二进制级检查。
 hardik05/damn_vulnerable_c_program
一个包含常见类型漏洞代码的示例 C 程序。它可用于展示模糊测试概念。
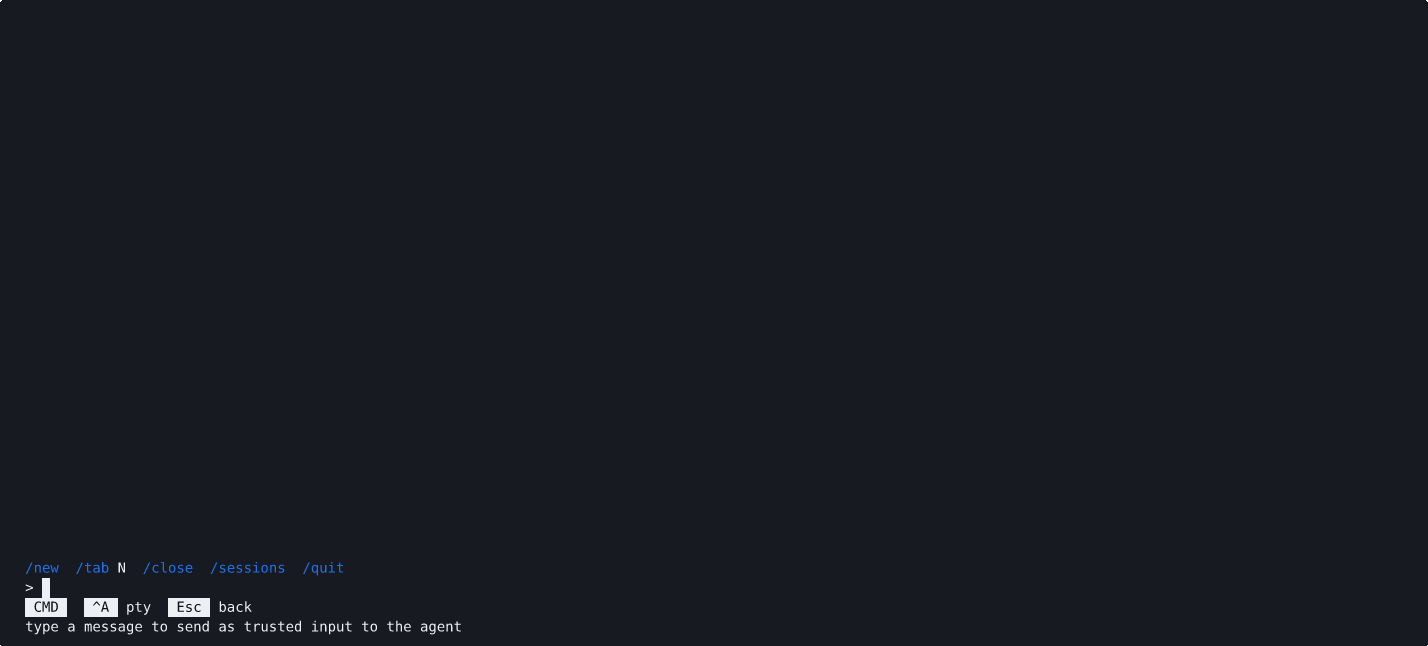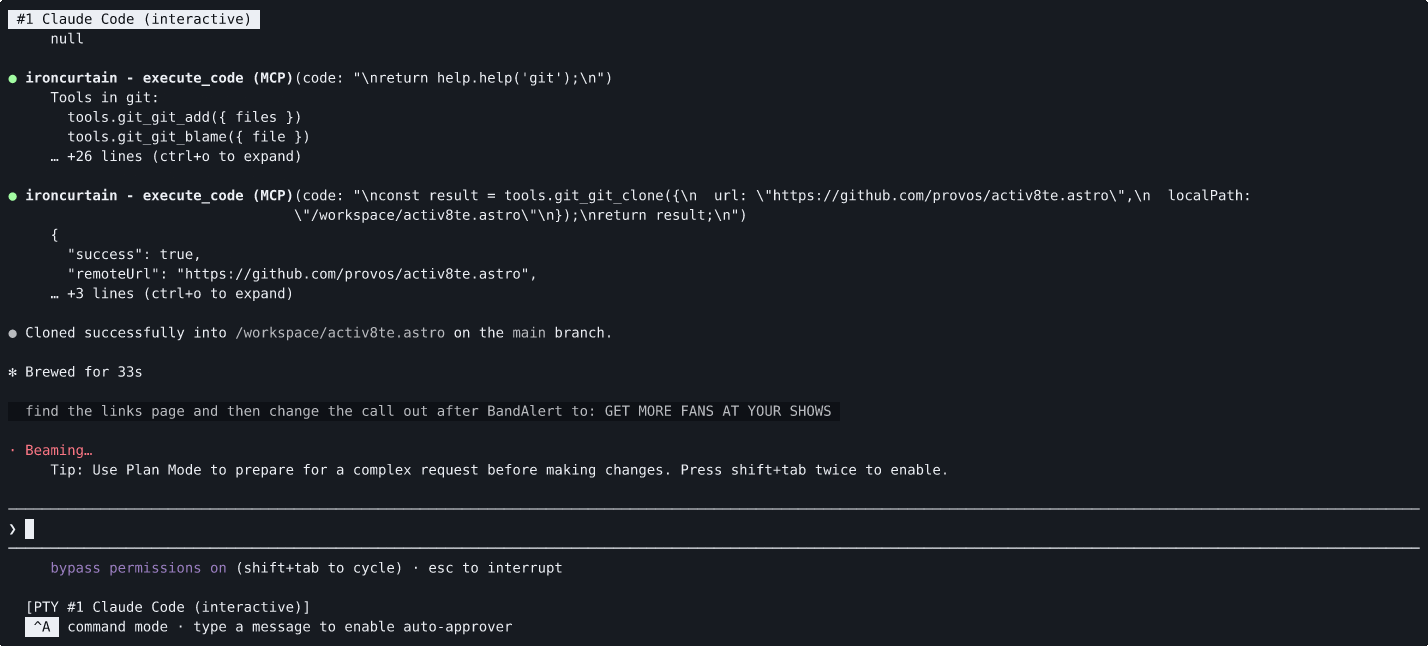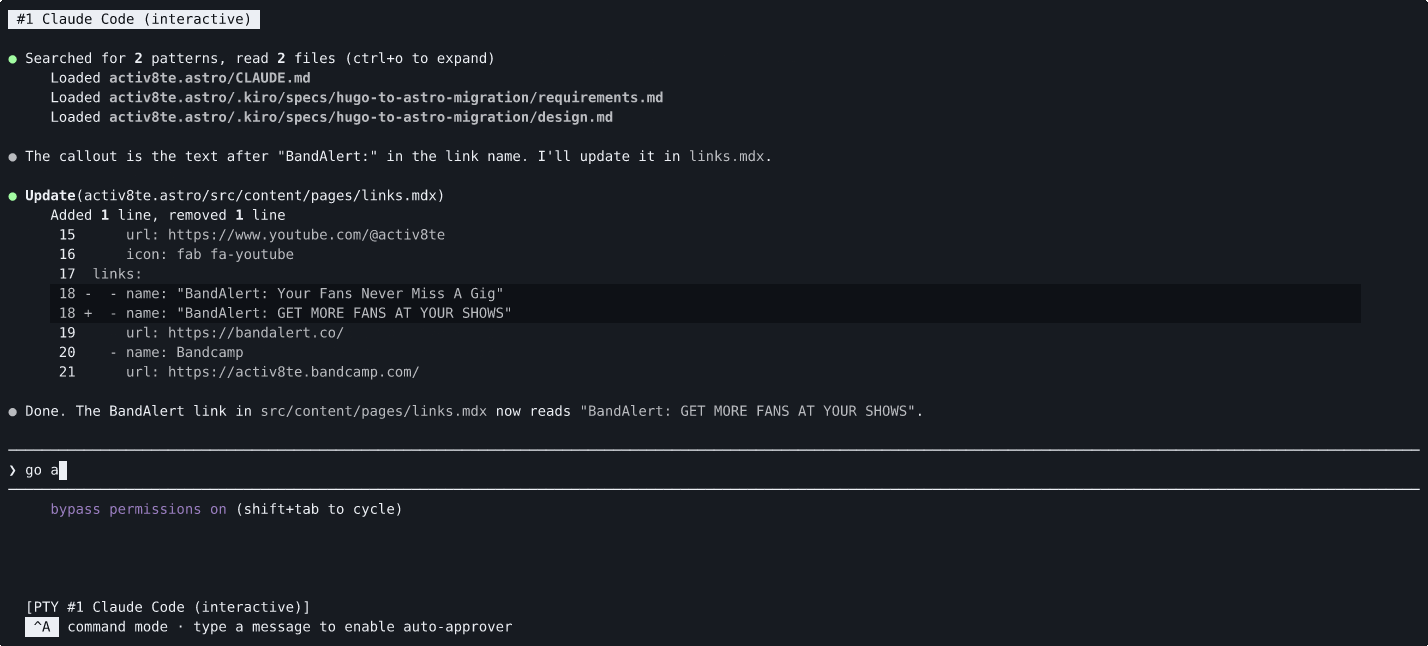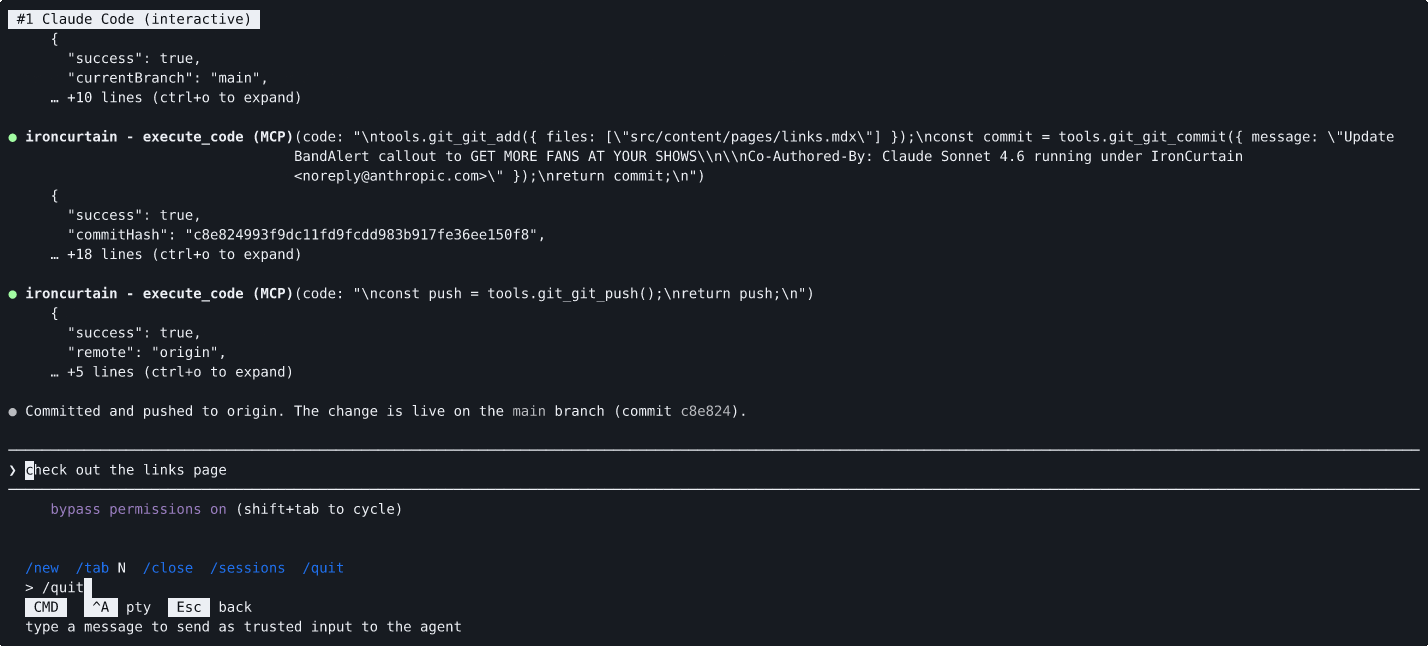 provos/ironcurtain
一个用于自主 AI 代理的安全*运行时。策略源自纯英文宪法。(*https://ironcurtain.dev)
 aircrack-ng/mdk4
适用于协议漏洞利用的IEEE 802.11 Wi-Fi测试工具,包括信标洪水攻击、去认证攻击、数据包模糊测试和IDS逃逸。支持双网卡注入和2.4/5GHz。