
 #1

 emrekybs/osintcase
An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.
 neo23x0/loki
基于IOC和YARA的扫描器,通过文件名正则表达式、YARA签名、哈希匹配以及端点上的C2回连检测,来识别入侵指标。
 jpr5/ngrep
ngrep就像应用于网络层的GNU grep。它是一个基于PCAP的工具,允许您指定扩展正则表达式或十六进制表达式来匹配数据包的数据负载。它理解多种协议,包括IPv4/6、TCP、UDP、ICMPv4/6、IGMP和Raw,跨越多种接口类型,并像更常见的数据包嗅探工具(如tcpdump和snoop)…
 moond4rk/hackbrowserdata
提取和解密浏览器数据,支持多种数据类型,可在多种操作系统(macOS、Windows、Linux)上运行。
 alessandroz/lazagne
跨平台凭据恢复工具,可从浏览器、邮件客户端、数据库、系统机制和网络服务中提取存储的密码,用于安全审计和后渗透。
 emanuele-f/pcapdroid
适用于 Android 的免 root 网络监控器、防火墙和 PCAP 转储器
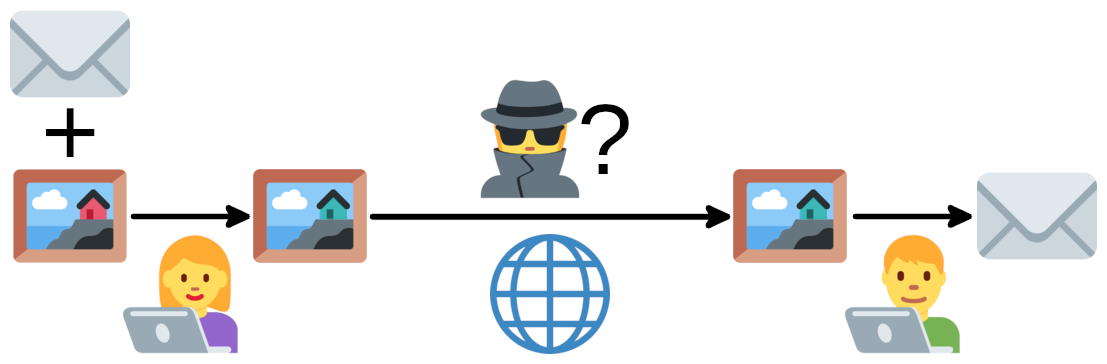 ragibson/steganography
最低有效位隐写术,适用于位图图像(.bmp 和 .png)、WAV 声音文件以及字节序列。针对位图图像的简单 LSB 隐写分析(LSB 提取)。
 crypt0p3g/dpapi-toolkit
将任意 Windows DPAPI 工件拖入,它会识别格式及其所需的精确主密钥,然后在你提供密钥后进行解密。支持离线使用,提供 CLI 和 Web UI。
 fkie-cad/fact_core
固件分析与比较工具
 ytisf/thezoo
精心策划的实时恶意软件样本和源代码库,用于教育性恶意软件分析和研究,配有组织化的数据库和用于检索的CLI工具。
 grizzzer/cve-2026-42978-poc-research
CVE-2026-42978 — Windows 推送通知服务(WpnService)中的释放后使用(Use-After-Free)竞态条件。包含补丁差异、根因分析、TOCTOU 实验以及 Sysmon/ETW 检测规则。

 christophe.duvernois/usb-spy
在块和文件级别拦截并分析USB大容量存储流量,模拟USB设备,并支持自定义Python桩代码,用于安全研究、取证和TOCTOU漏洞测试。
 jeeberrr/honeypot-stuff
像我从蜜罐中捕获的恶意软件分析报告之类的东西
 themittenmac/truetree
一个用于在 macOS 上生成类似 pstree 输出的命令行工具,具有额外的 PID 捕获功能。
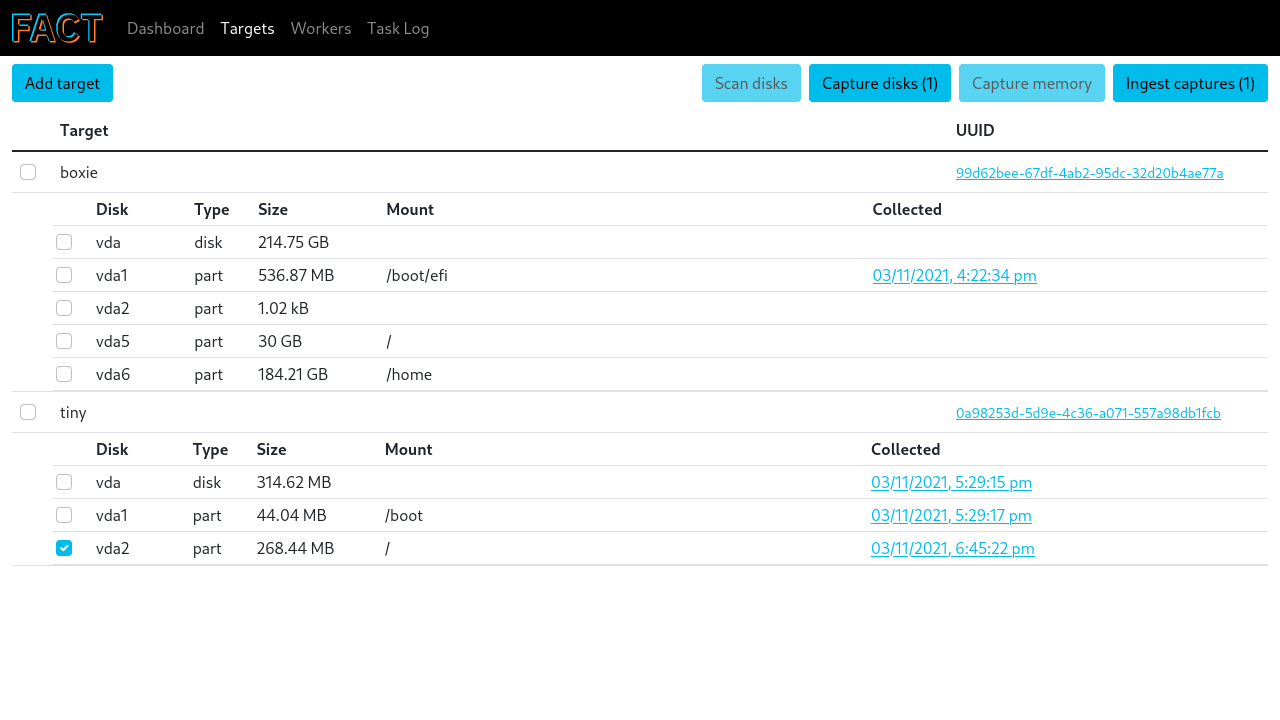 unicornunicode/fact
收集、处理和可视化来自云和本地机器集群的取证数据,用于事件响应和数字调查。
 google/grr
远程实时取证和事件响应框架,配备Python代理,用于从端点收集取证数据,包括内存、磁盘和网络工件。









