
 #1

 usarmyresearchlab/dshell
Dshell 是一个网络取证分析框架。
 idiom/pftriage
帮助在恶意软件分类和分析过程中分析文件的Python工具和库。
 hasamba/dfir-companion
DFIR 取证配套服务器 + 捕获扩展
 dimareverse/nuitka-static-unpacker
静态优先的研究工具,用于解包 Nuitka 编译的二进制文件:提取常量、模块,恢复 .pyc 文件,并生成分析报告。
 microsoft/etl2pcapng
将包含 Windows 网络数据包捕获的 .etl 文件转换为 .pcapng 格式的工具。
 fkie-cad/sandroid_dexray-intercept
一款Android恶意软件分析工具,通过挂钩应用程序在密码学、文件系统、数据库、网络通信和进程操作方面的行为,创建全面的运行时配置文件。
 werwolv/imhex
🔍 一款为逆向工程师、程序员以及那些珍视凌晨3点工作时视网膜的人而设计的十六进制编辑器。
 adibirzu/openclaw-security-monitor
针对OpenClaw部署的主动安全监控。检测ClawHavoc、AMOS窃密器、CVE-2026-25253、内存投毒和供应链攻击。
 radareorg/radare2
类 UNIX 逆向工程框架与命令行工具集
 bert-janp/incident-response-powershell
基于PowerShell的事件响应工具包,收集25+个取证工件(进程、网络连接、注册表、浏览器历史),并导出CSV用于SIEM集成。支持Defender for Endpoint的实时响应。
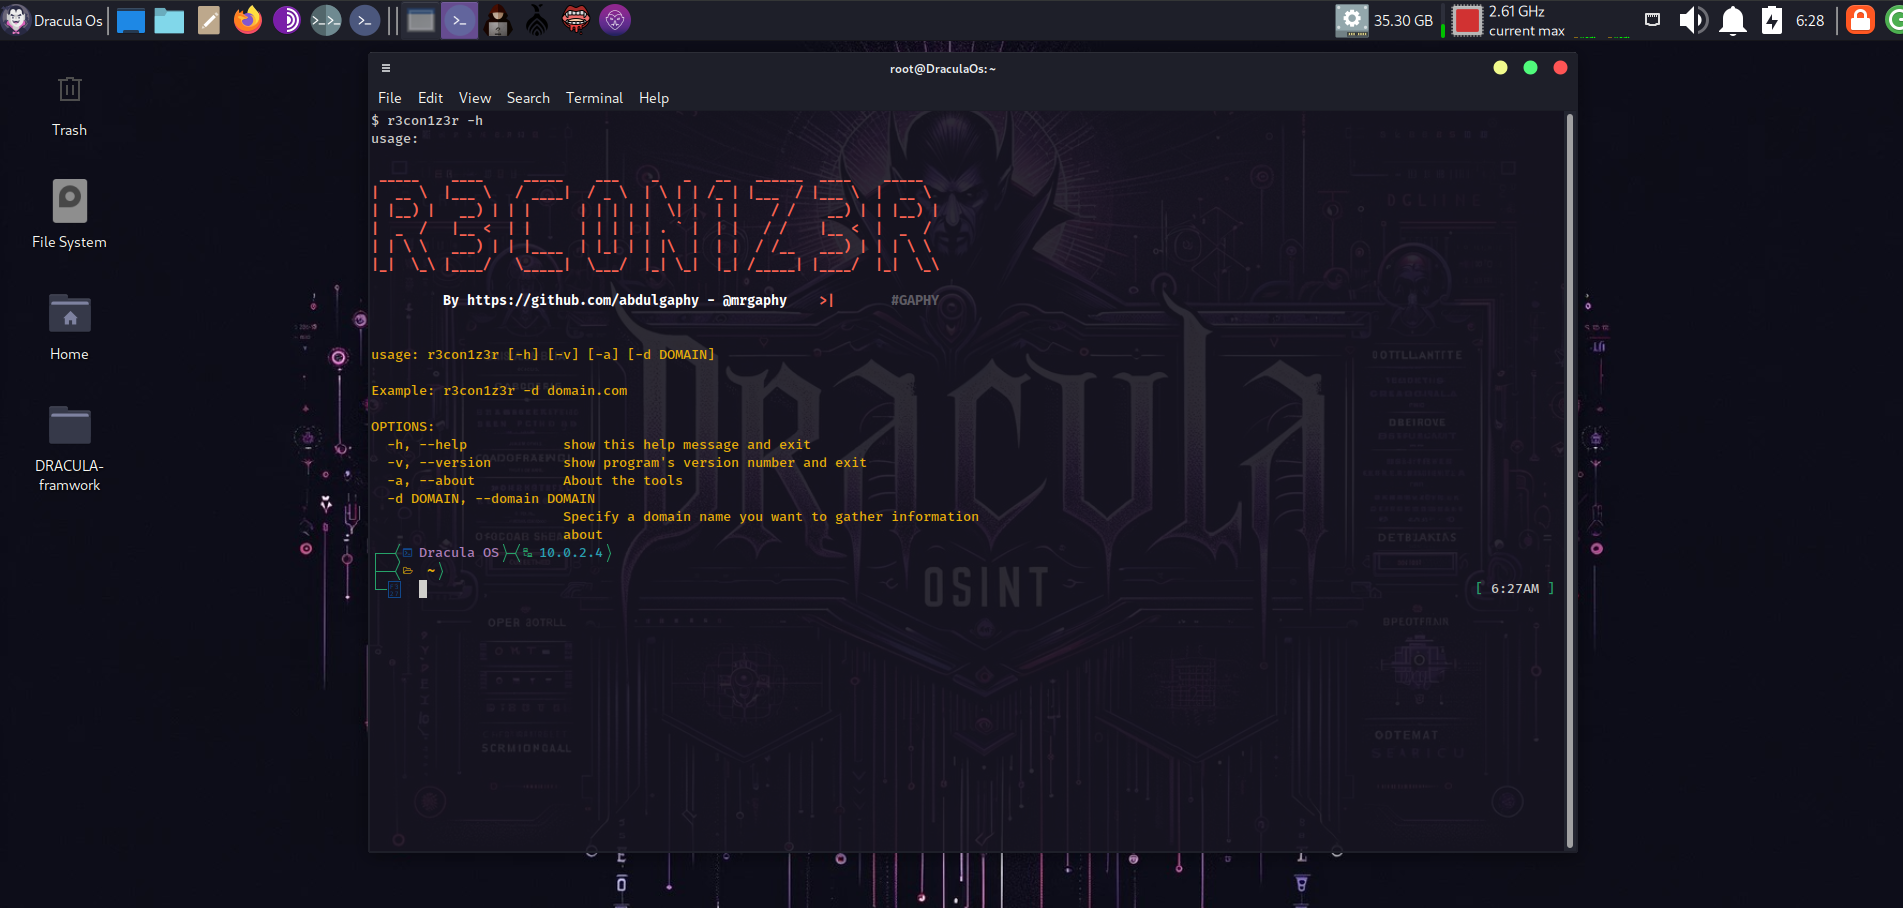 emrekybs/draculaos
Dracula OS 是一款专为 OSINT(开源情报)和网络情报任务精心设计的 Linux 操作系统。
 yogsec/hacking-tools
A curated list of penetration testing and ethical hacking tools, organized by category. This compilation includes tools from Kali Linux and other…

 yamato-security/hayabusa
多线程Windows事件日志取证时间线生成器和威胁狩猎工具,完全支持Sigma规则,生成CSV/JSON时间线,供Elastic Stack、Timesketch和Timeline Explorer分析。
 b16f00t/whapa
用于解析、解密和提取Android和iOS设备上的WhatsApp数据(包括Google Drive和iCloud备份)的图形化取证工具包,具备自动化报告生成功能。
 emrekybs/osintcase
An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.
 withsecureopensource/chainsaw
快速搜索并追踪 Windows 取证痕迹









