#1
 chip-red-pill/microcodedecryptor
解密 Intel Atom 微码更新,并使用恢复的 RC4 密钥解包 XuCode,揭示内部 CPU 微码结构,用于硬件安全研究。
 wh1te4ever/super-tart-vphone-writeup
使用 Apple PCC 固件中的 VPHONE600AP 组件构建虚拟 iPhone 的指南,涵盖固件修补、启动链修改及内核调试,用于 iOS 安全研究。
 intel/intel-linux-processor-microcode-data-files
官方 Intel 微码数据文件,用于更新处理器固件以缓解安全漏洞并解决 Linux 系统上的功能问题。
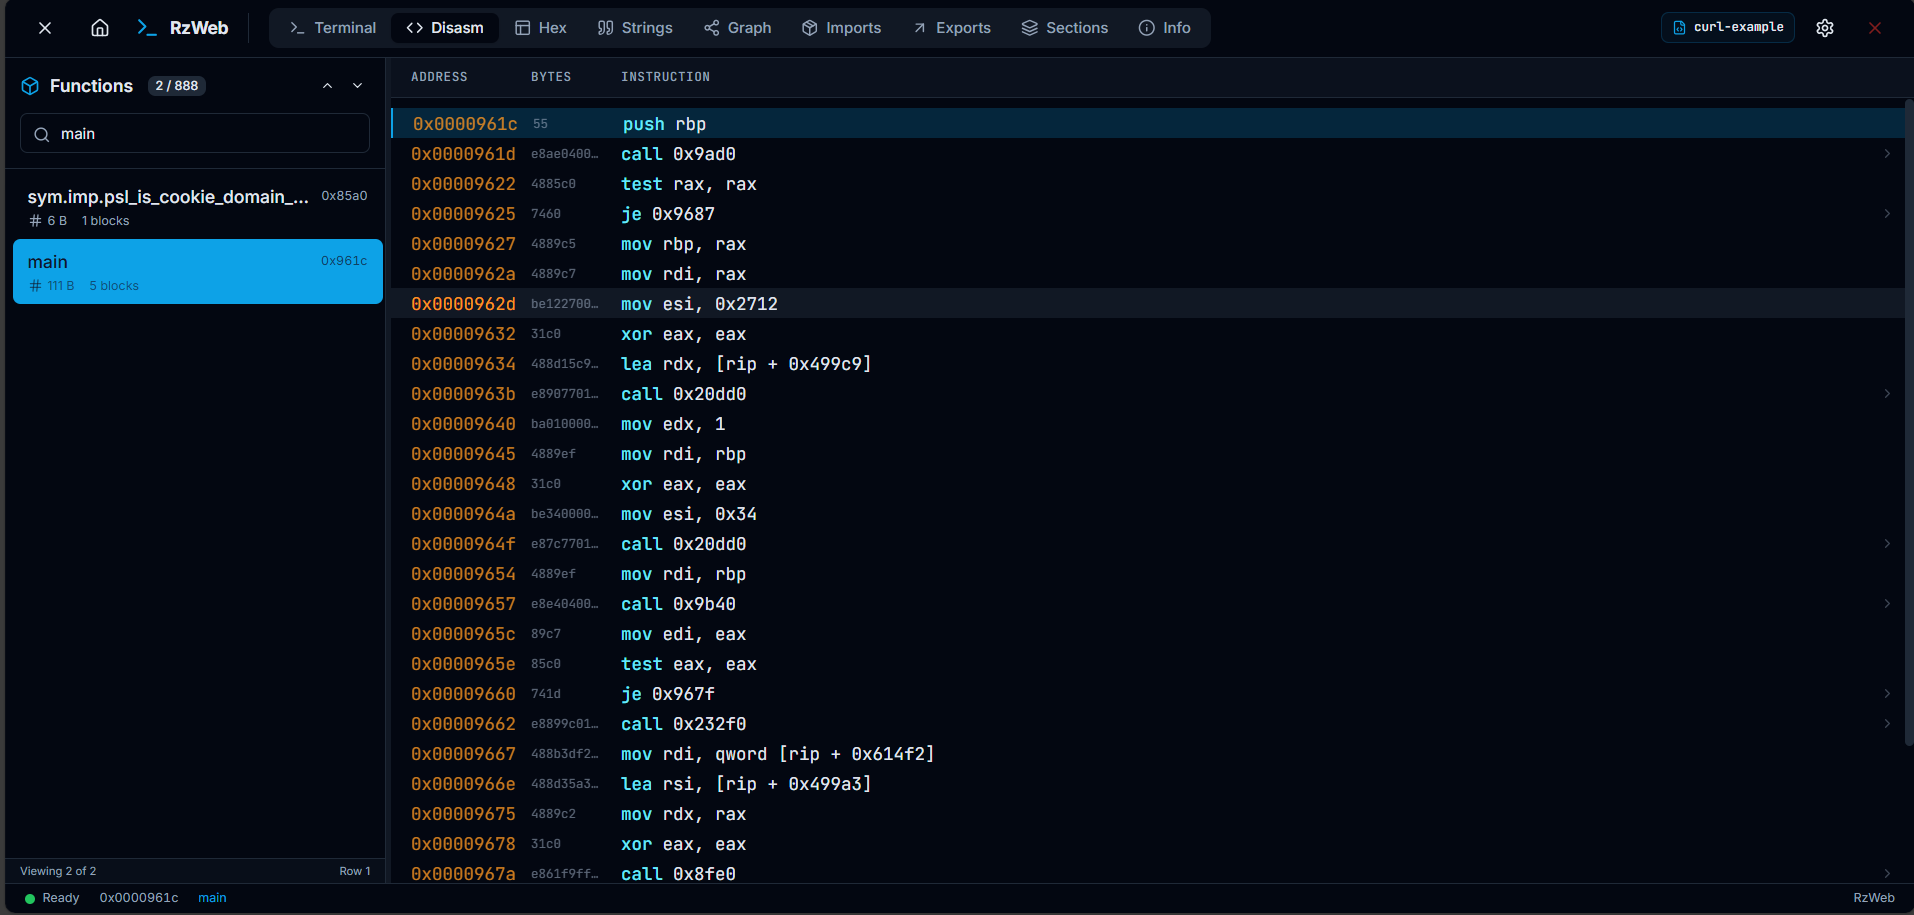 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
 marin-m/vmlinux-to-elf
一个通过提取内核符号表 (kallsyms) 从原始内核中恢复完全可分析的 .ELF 文件的工具。
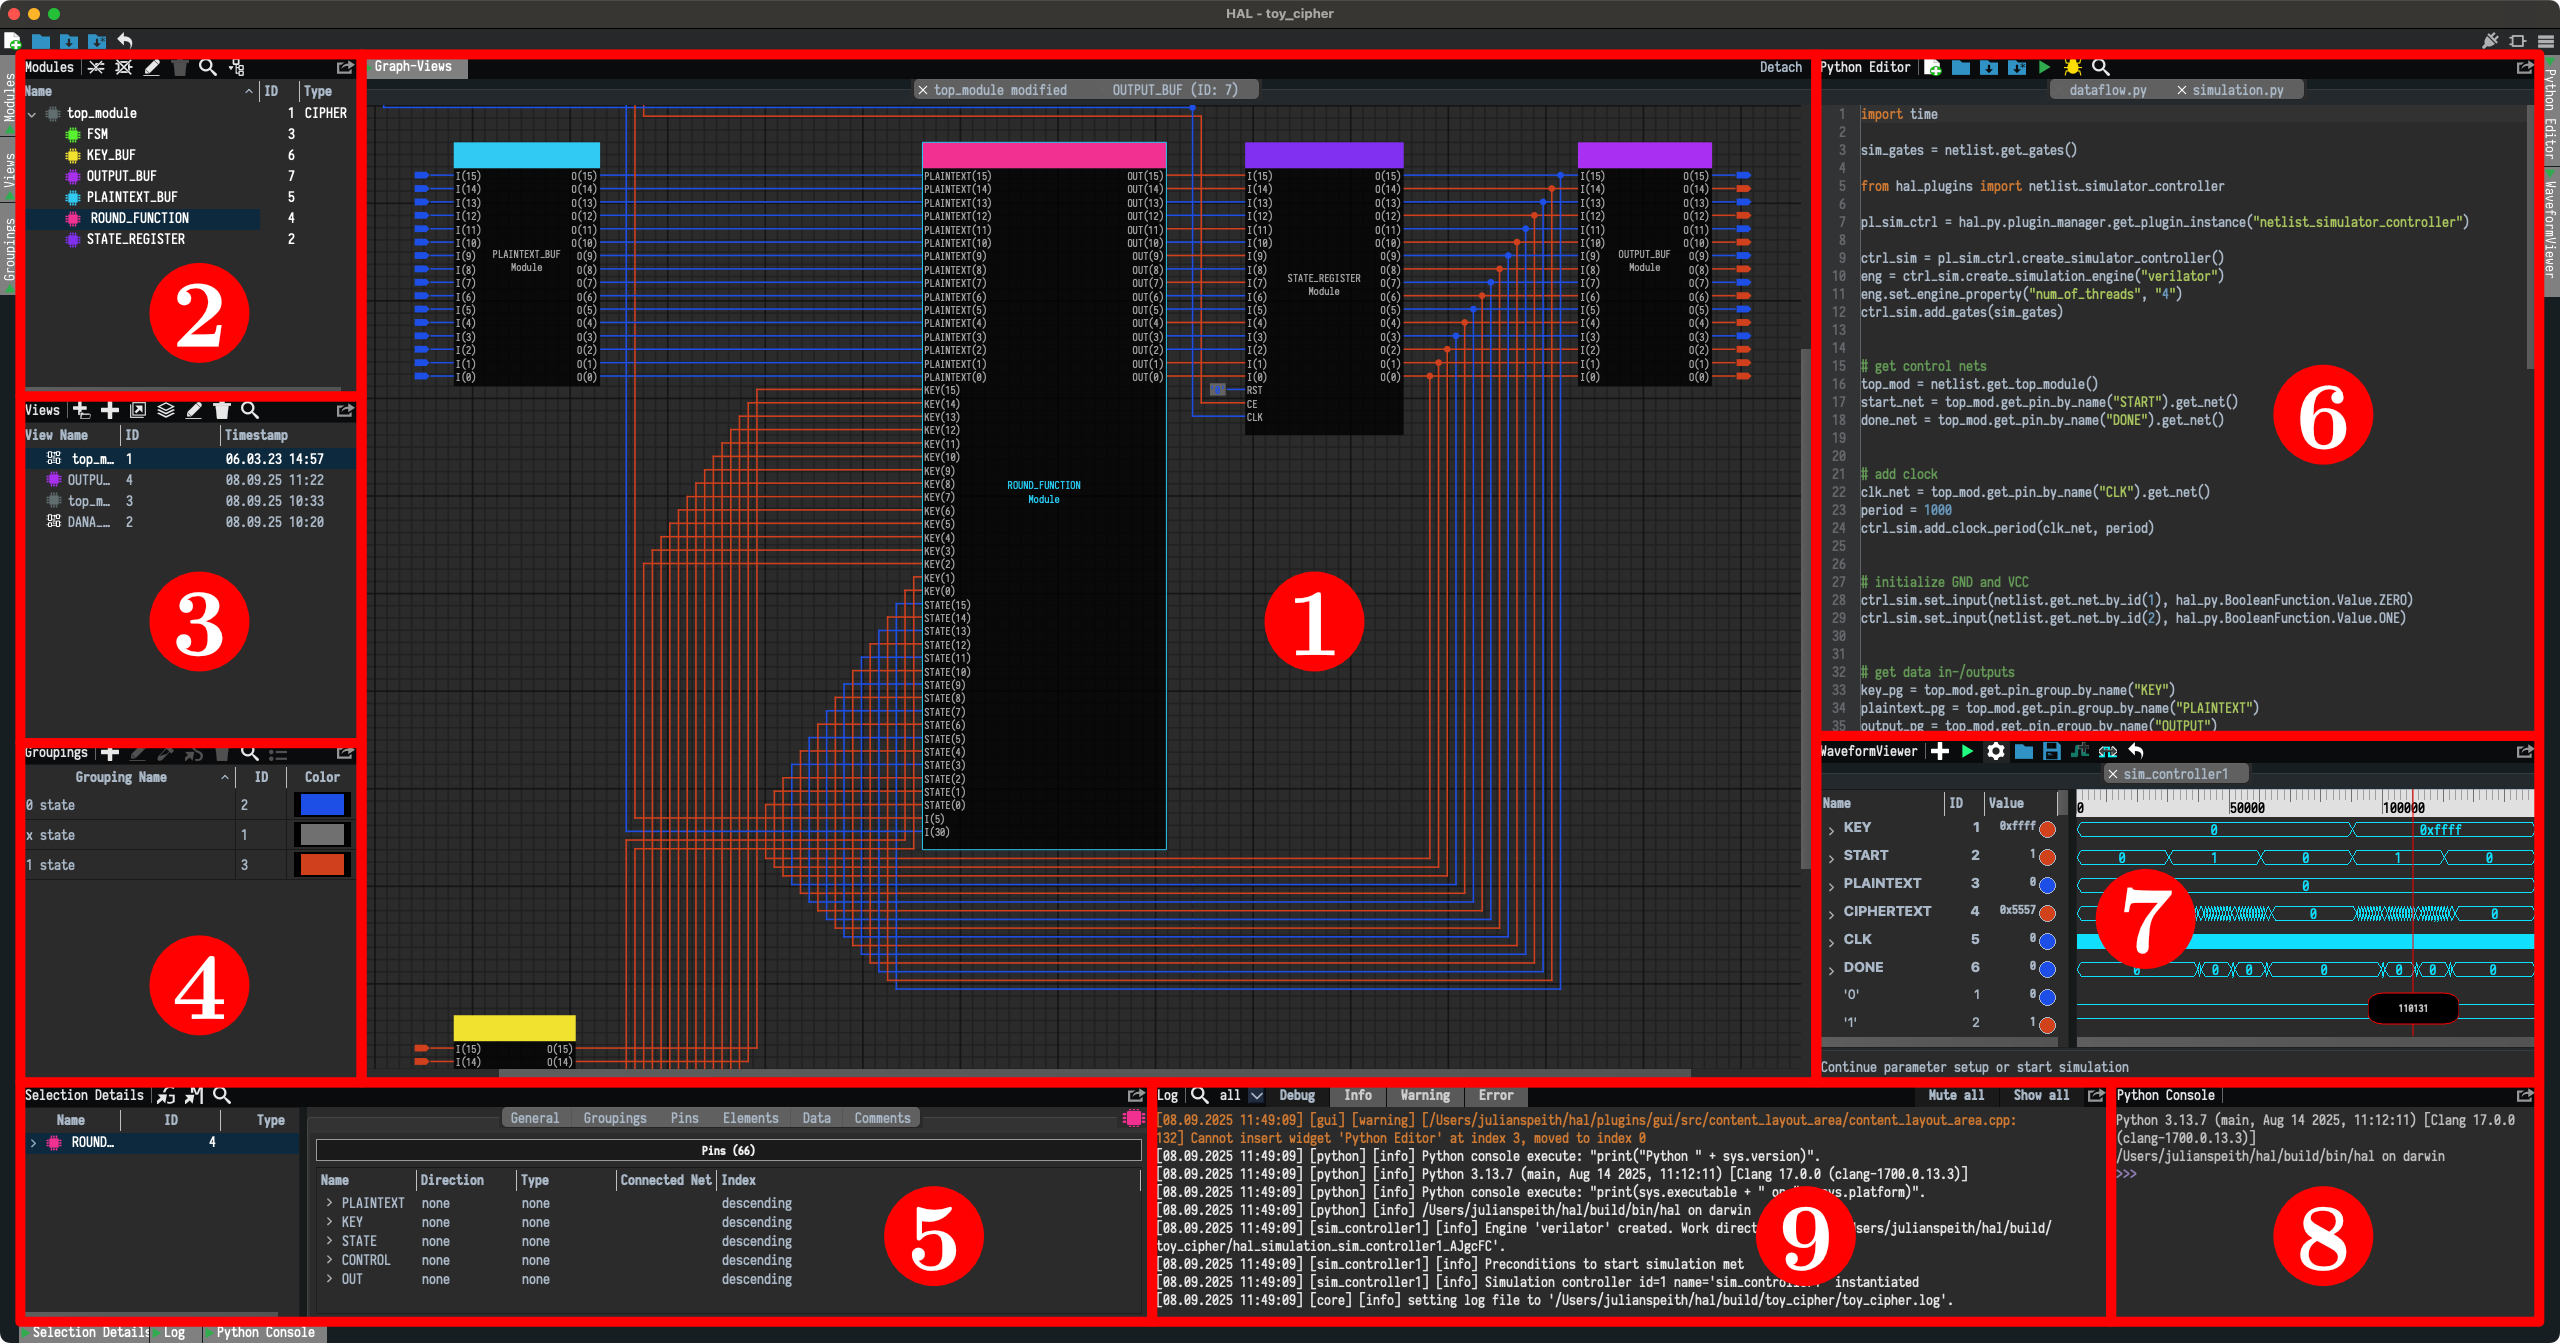
 grammatech/ddisasm
基于Datalog的反汇编器,可从ELF/PE二进制文件生成可重新组装的汇编代码,并利用GTIRB中间表示支持跨x86、ARM和MIPS架构的二进制分析与重写。
 adi0x90/attifyos
Attify OS - 用于渗透测试物联网设备的发行版
 uofw/uofw
非官方版官方固件,一个完整的 PSP 最新固件逆向工程项目
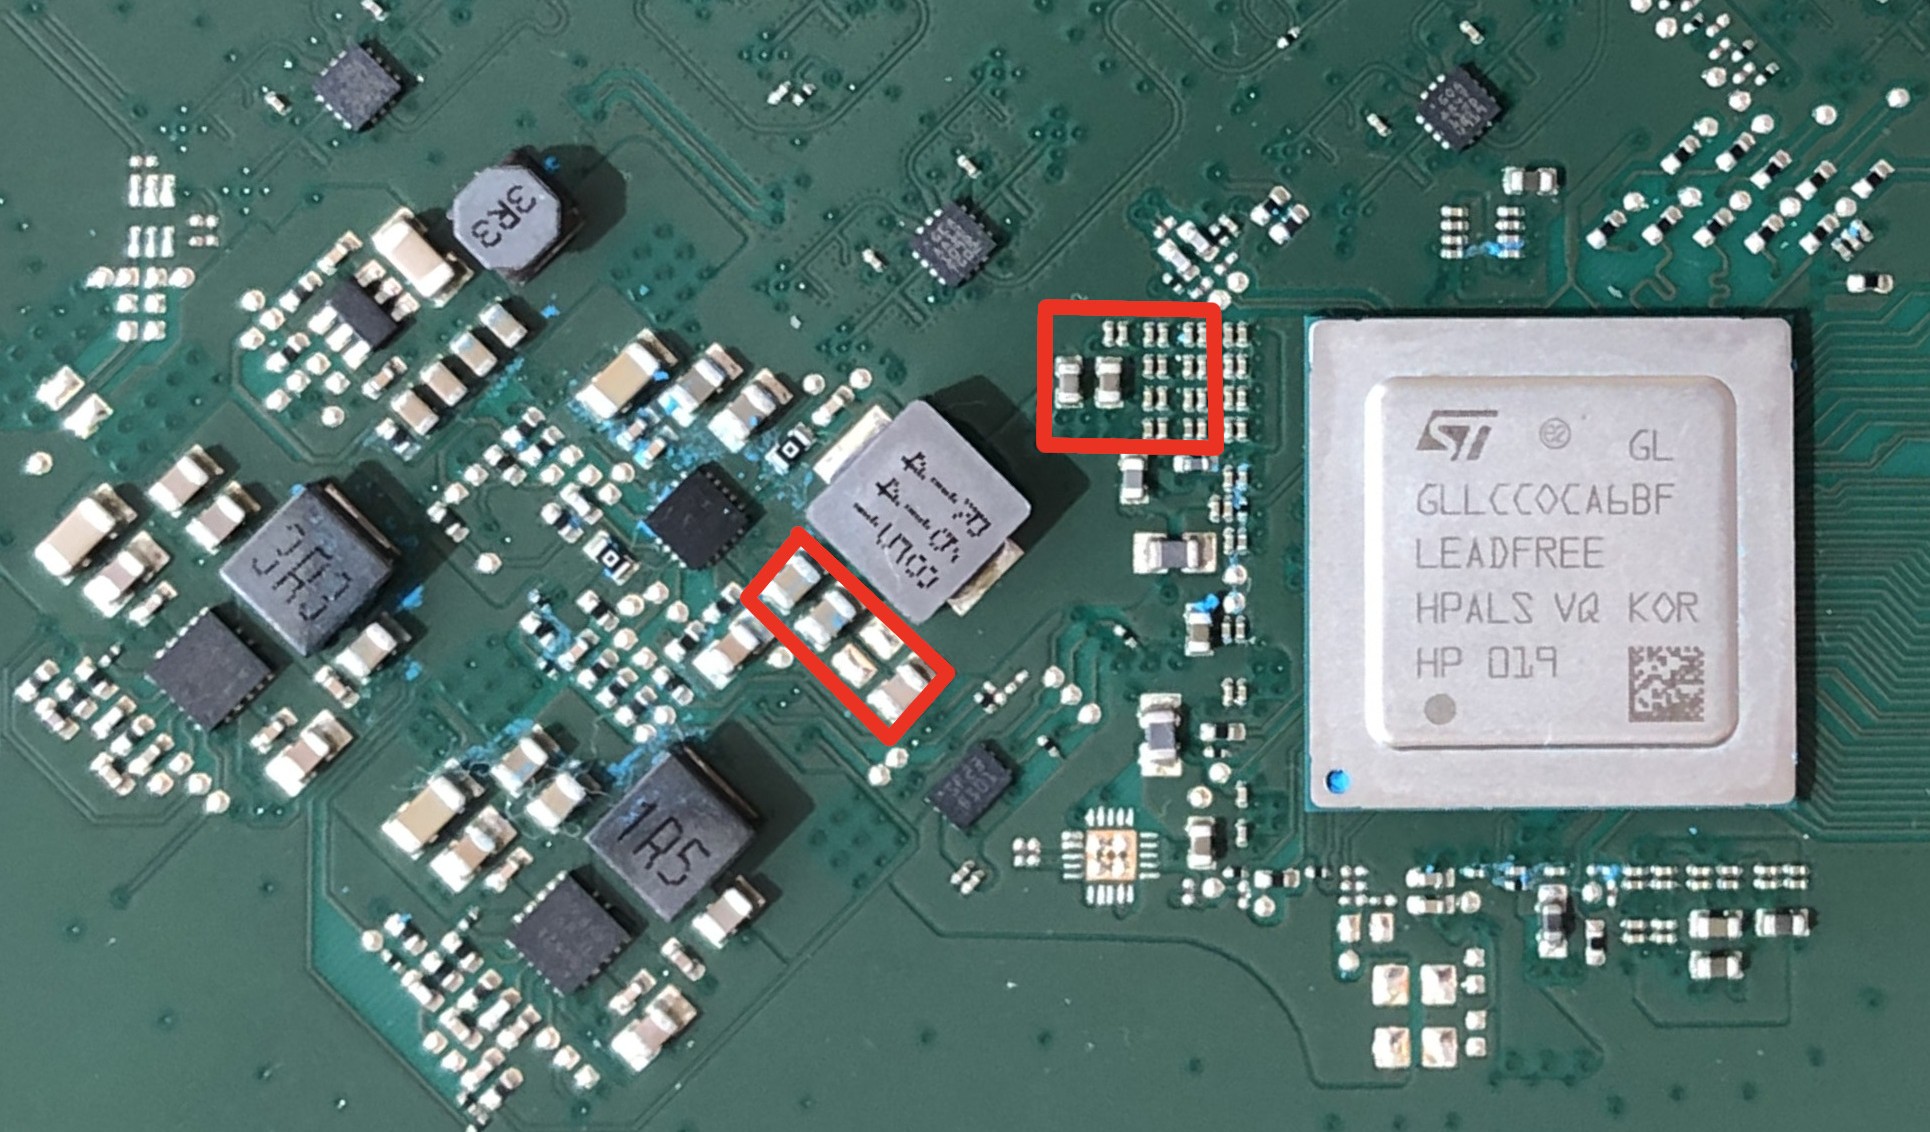 kuleuven-cosic/starlink-fi
用于 Starlink 终端黑盒安全评估的电压故障注入改装芯片,可绕过引导加载程序签名验证以执行任意固件。
 enovella/tee-reversing
一份精选的公开 TEE 资源列表,用于学习如何对 ARM 设备进行逆向工程并实现可信代码执行。
 o7-machinehum/phantomdrive
看似普通的USB驱动器,却隐藏着安全功能
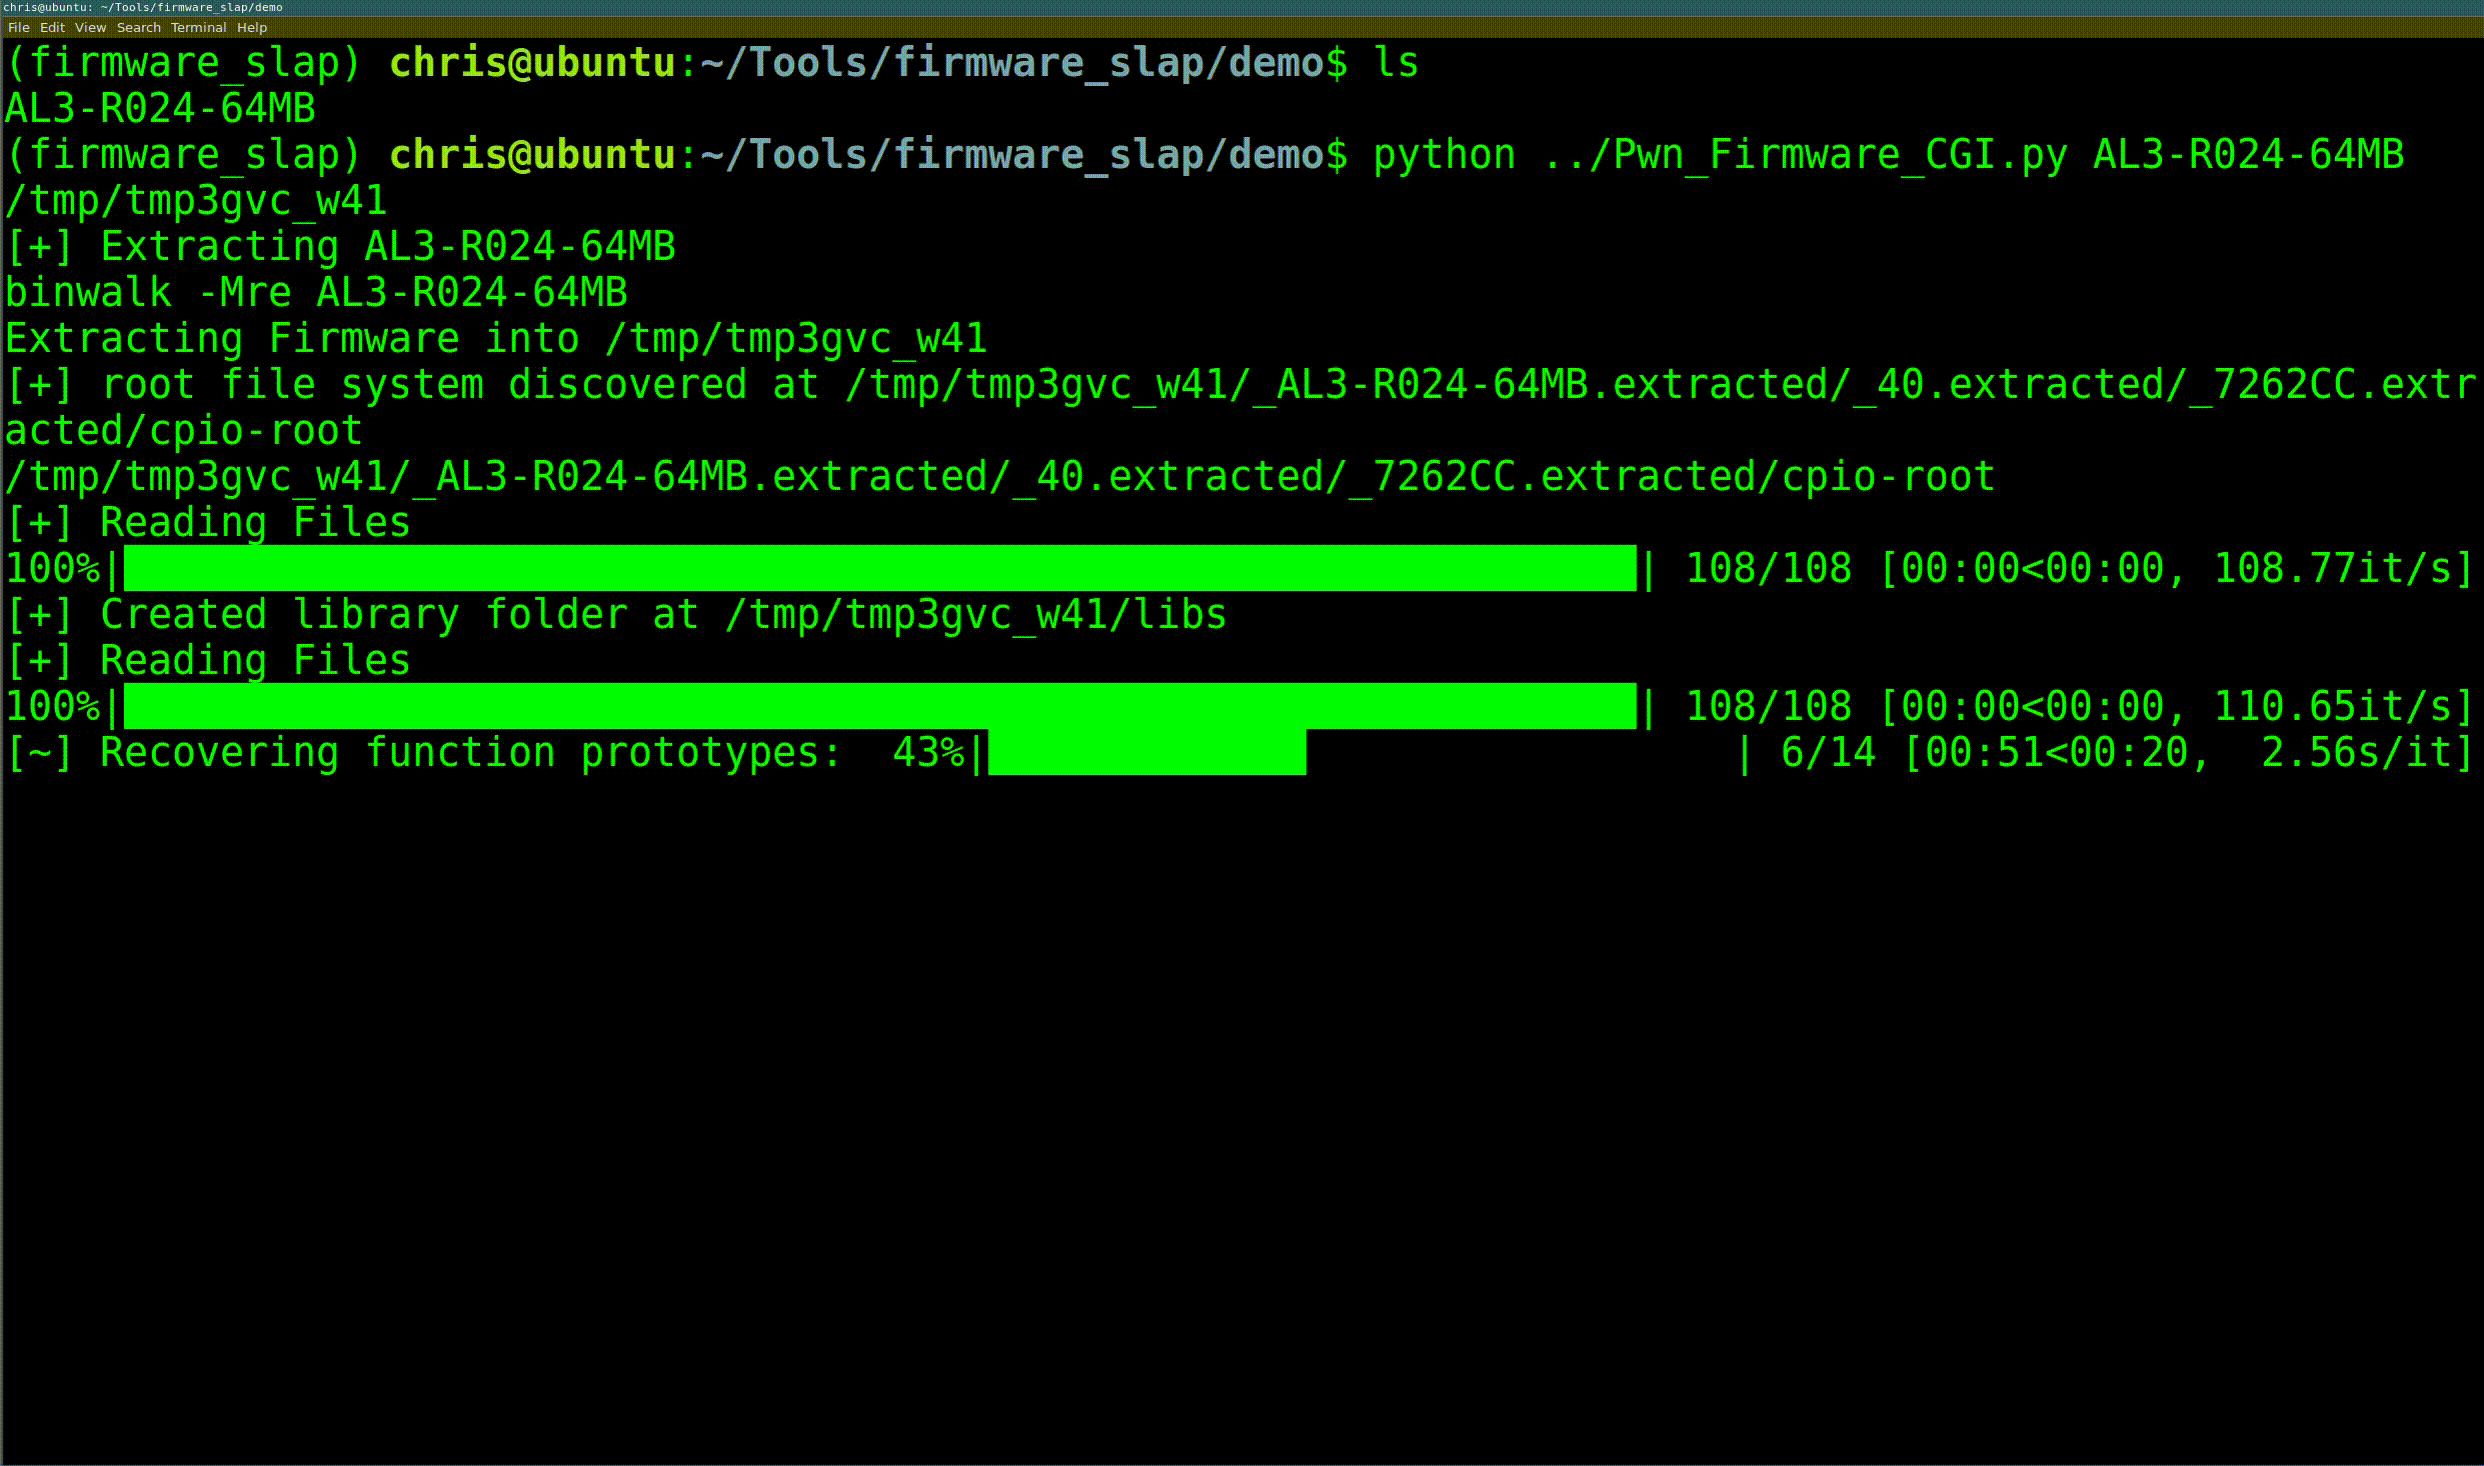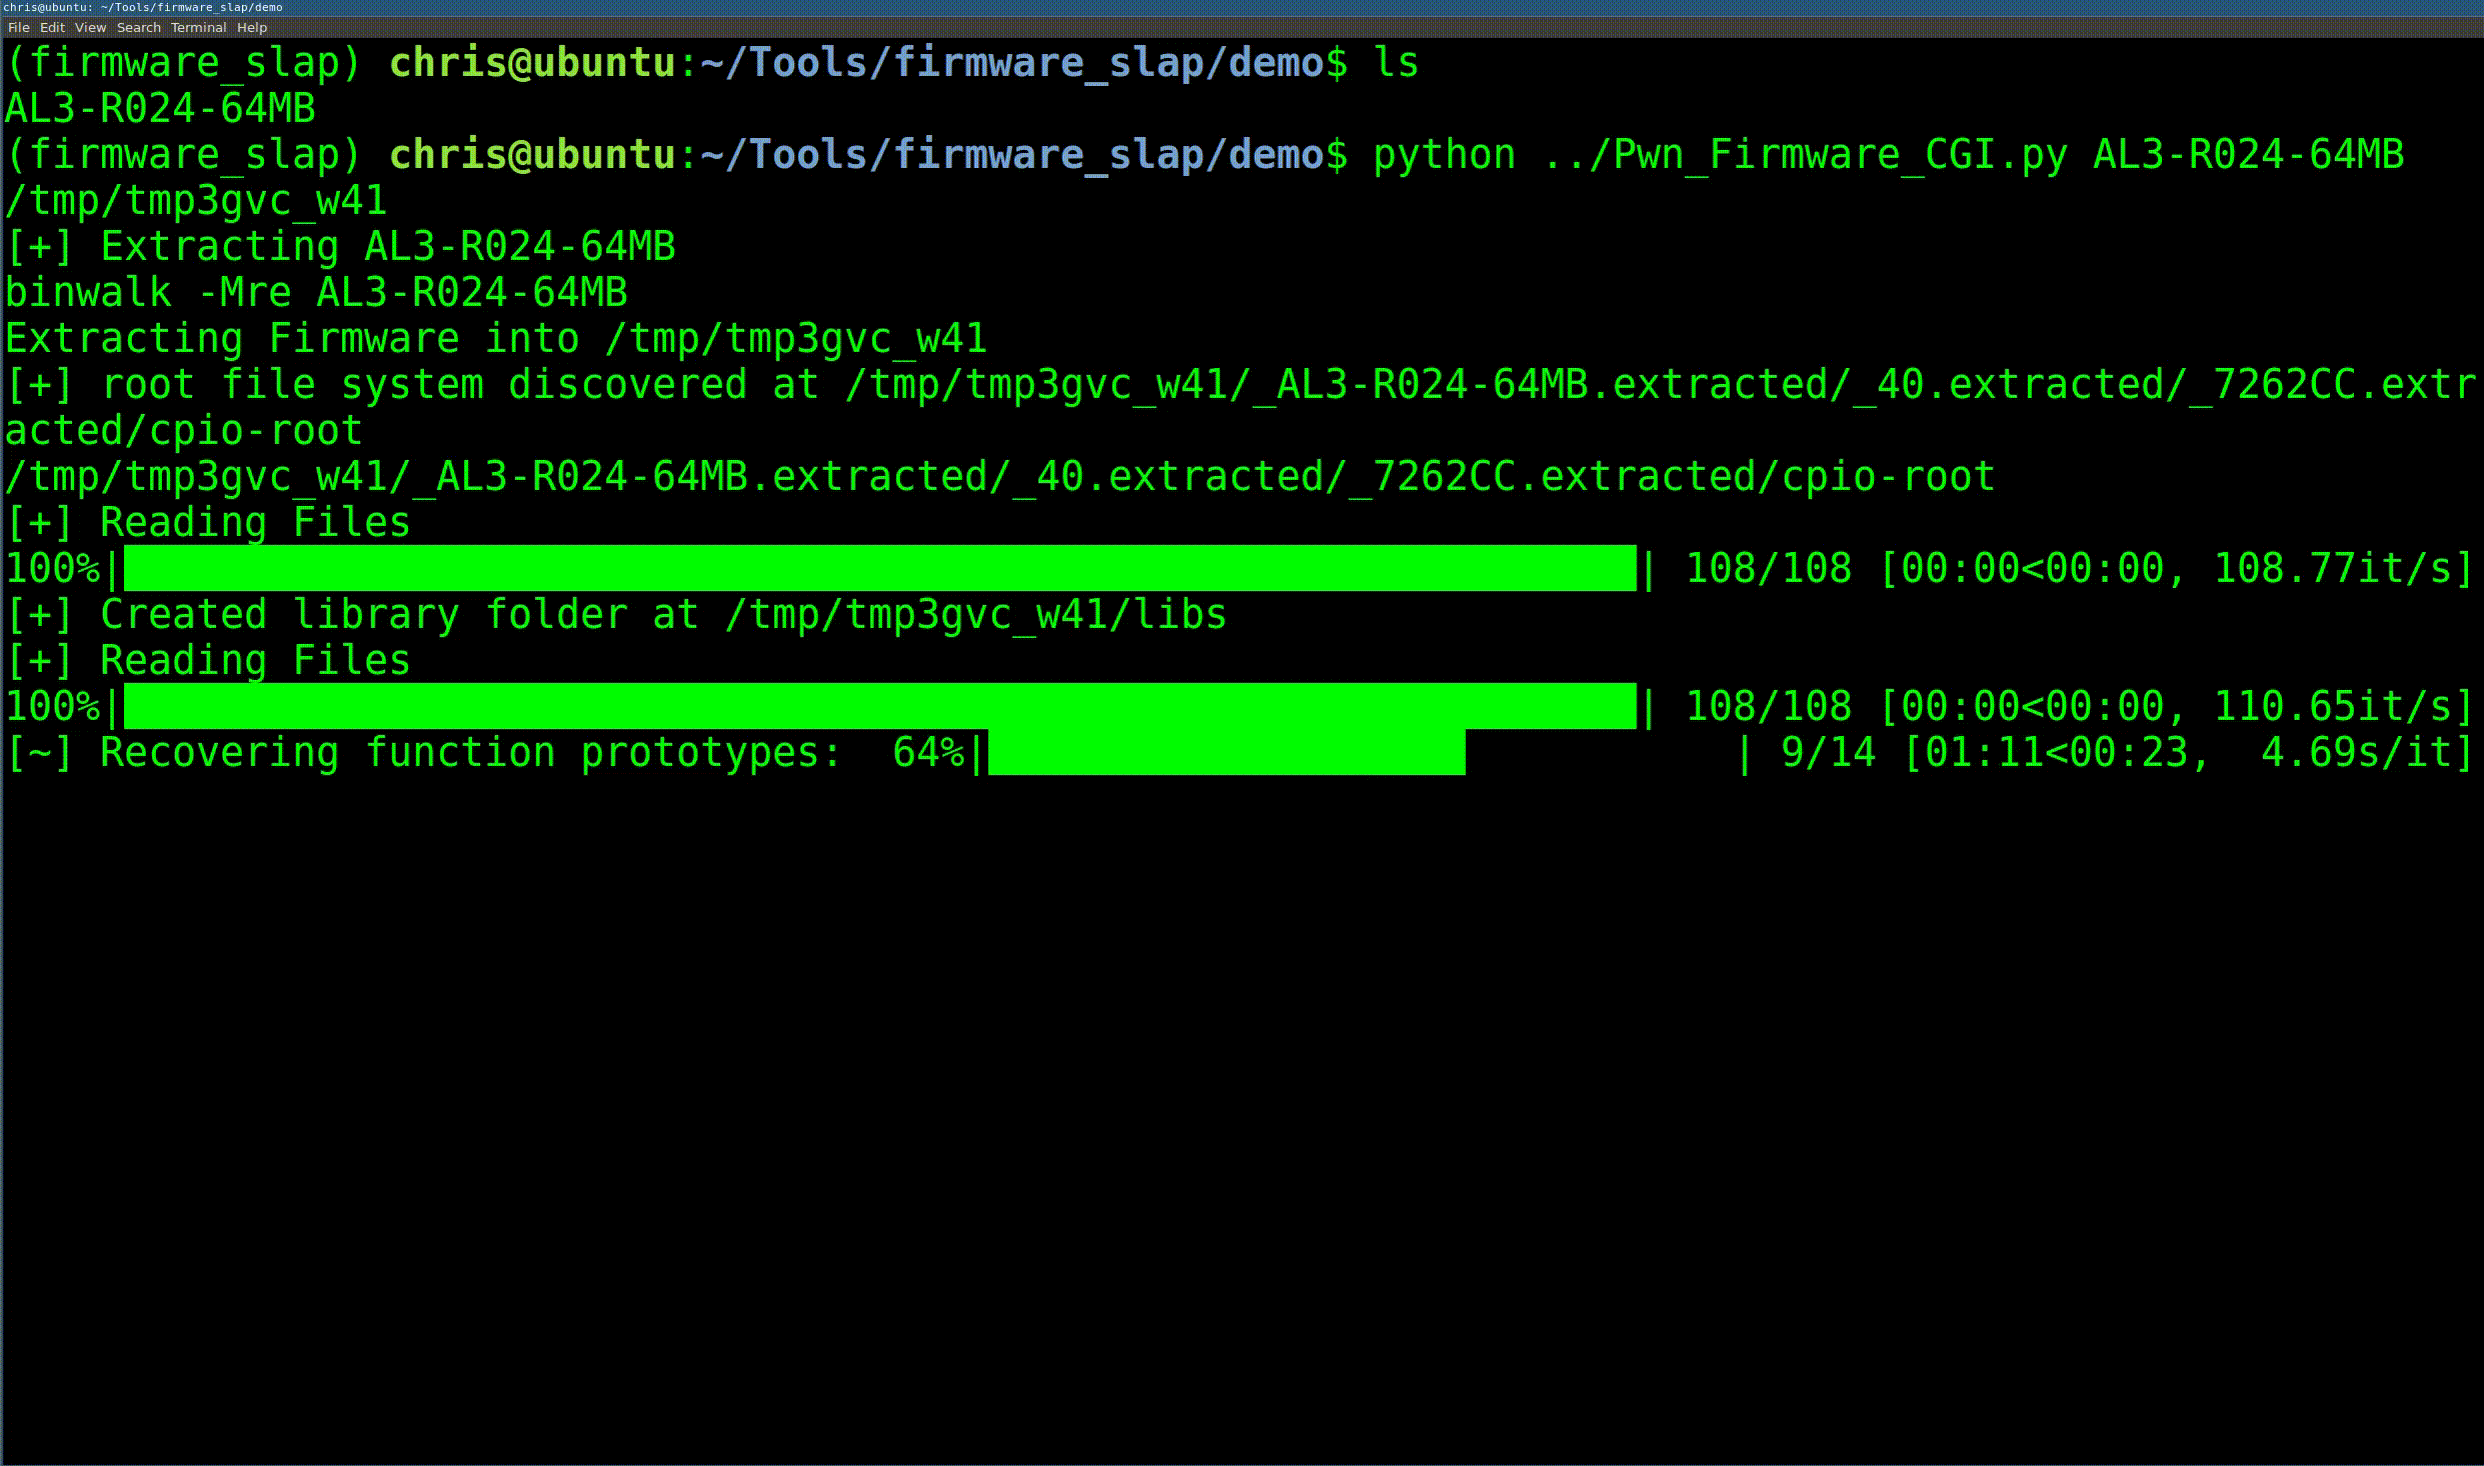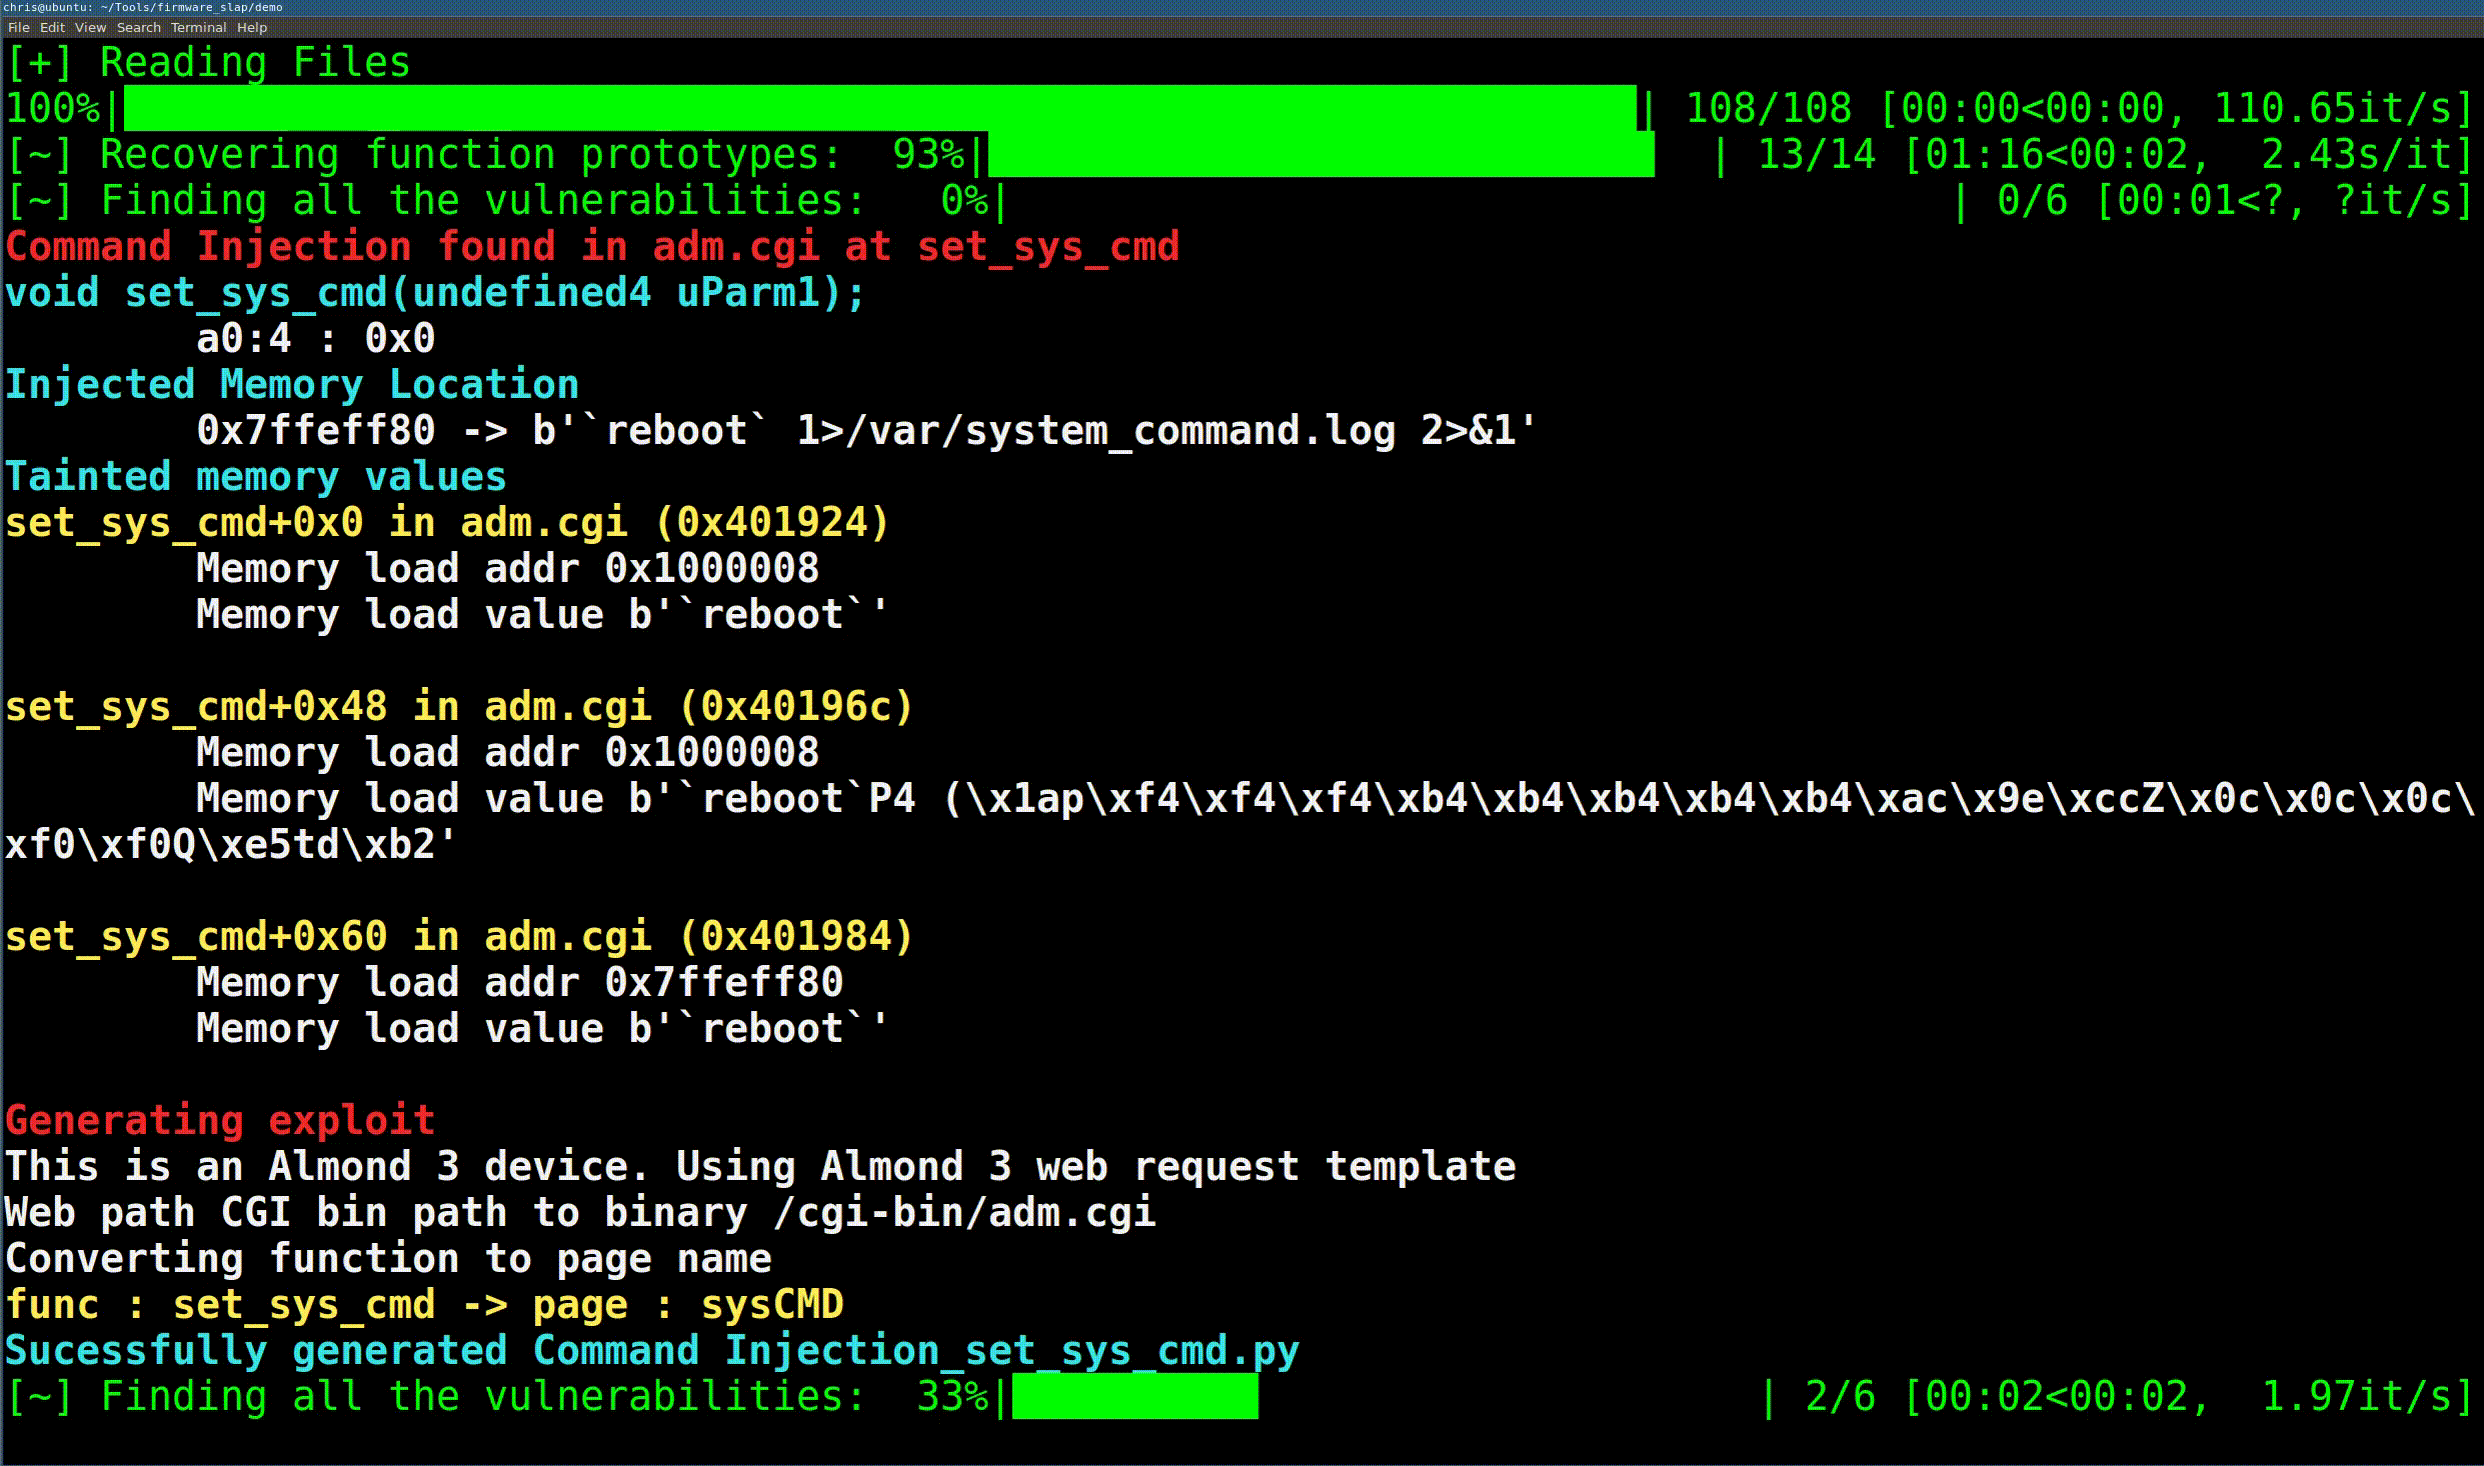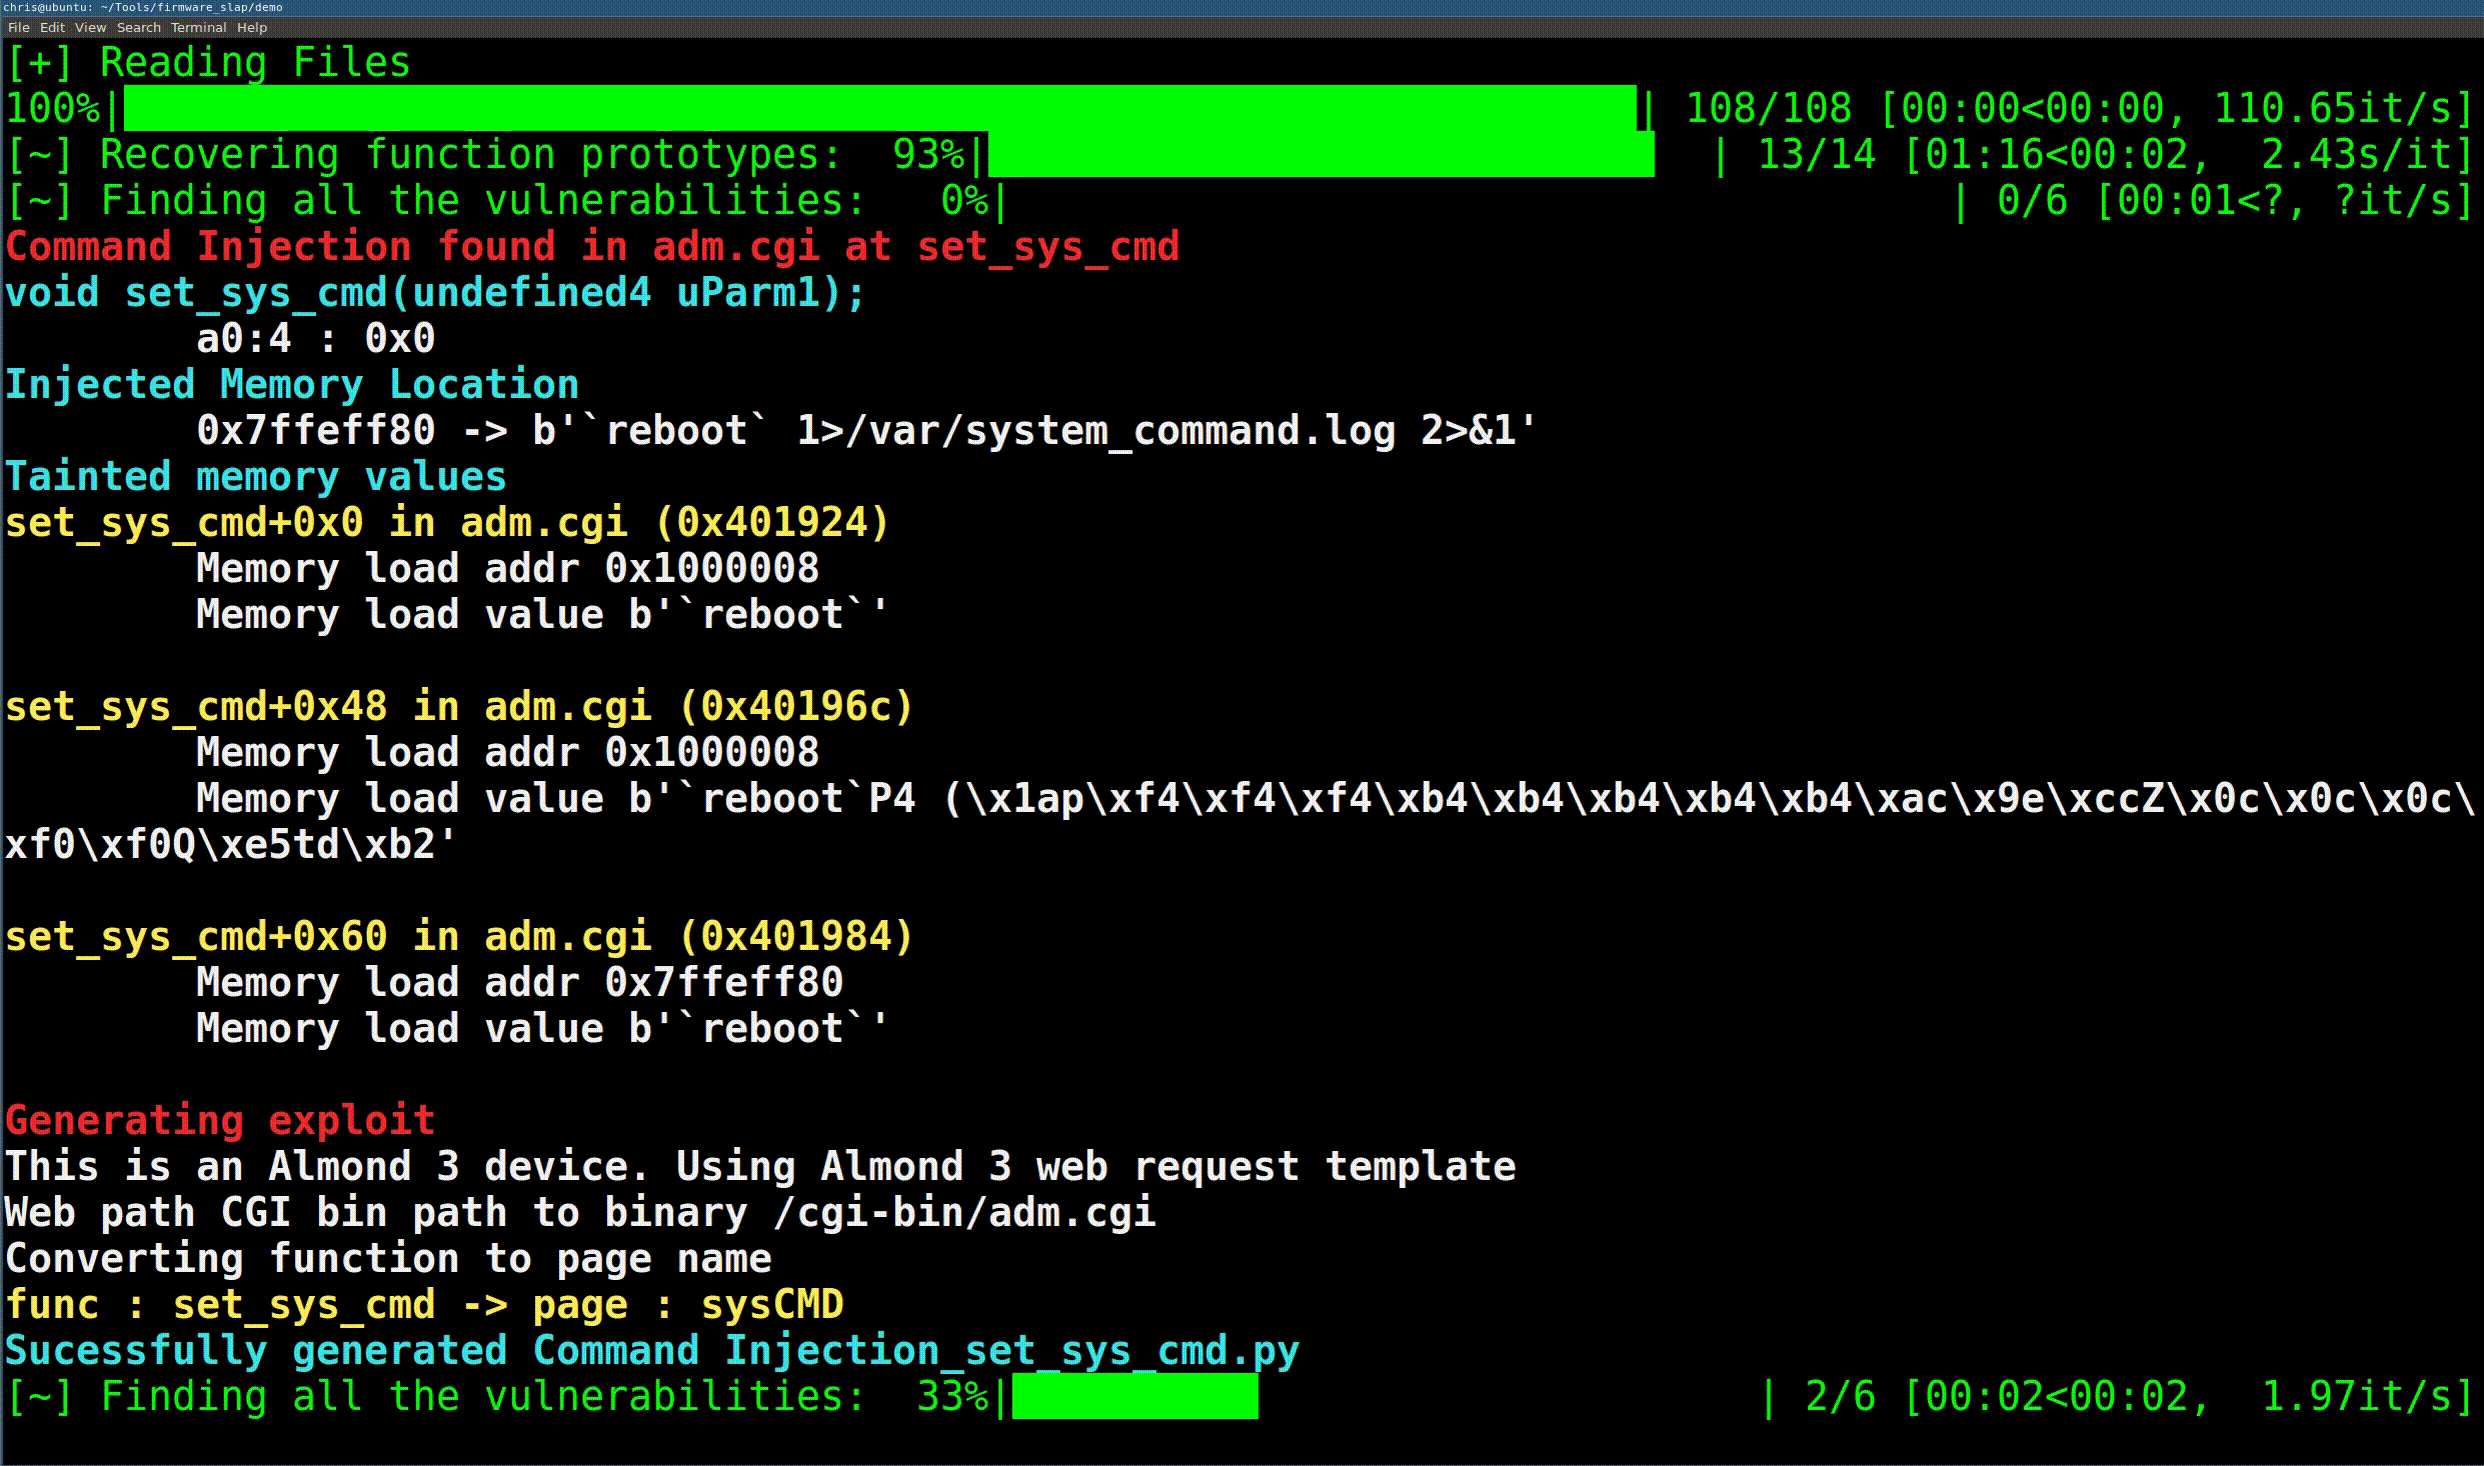 christhecoolhut/firmware_slap
通过混合执行分析和函数聚类发现固件中的漏洞。
 rampagex/firmware-mod-kit
自动从 code.google.com/p/firmware-mod-kit 导出
 pr0v3rbs/firmae
面向动态分析的大规模 IoT 固件仿真
 vulhunt-re/vulhunt
Binarly 的 REsearch 团队打造的漏洞检测框架
 iceman1001/chameleonmini-rebooted
Chameleon Mini revE rebooted - Iceman Fork, ChameleonMini 是一个多功能非接触式智能卡模拟器 (NFC/RFID)