
 #1

 wxxsfxyzm/ghostlock-galaxy
Root your Galaxy using CVE-2026-43499


 1-3-7/disrobe
Rust CLI 套件,通过一条自动流水线对 15+ 生态系统中的原生代码、字节码、脚本、固件和应用包进行静态反编译、去混淆和解包。
 mrhenrike/embedxpl-forge
嵌入式设备安全评估框架 — 700 个模块、350 个 CVE、55 家厂商、APT 组织引擎。覆盖路由器、IP 摄像头、GPON ONT、ISP CPE、IoT/嵌入式边缘设备。
 amd2g2zz/kunglao-agent
逆向工程专家智能体:自主规划分析路径,从原始证据中推导每一项事实,并在机械验证关卡下收敛——固件、协议、Web/JS、风控、二进制。
 al3xtjames/ghidra-firmware-utils
Ghidra 扩展,用于 PC 固件逆向工程,提供针对 PCI 选项 ROM、Intel Flash Descriptor、coreboot CBFS 和 UEFI 固件卷的加载器,以及用于类型恢复和 GUID 识别的 UEFI 辅助脚本。
 asarr22/root-my-galaxy-s938b
KSU 安装程序,适用于受支持的 Samsung Galaxy 固件,利用 CVE-2026-43499

 hydrabus/hydrafw
HydraBus 的开源固件,HydraBus 是一款用于嵌入式硬件调试、黑客攻击和渗透测试的多功能工具,支持 SPI、I2C、CAN 等协议。
 aureliusivan/ubl-itel-s23
利用CVE-2022-38694为Itel S23 (S665L) / Unisoc T606解锁Bootloader
 ablation-tool/ablation
逆向工程框架,具备反汇编、反编译、污点分析、版本差异比对和语义搜索功能,并支持LLM驱动的自主二进制与固件分析。
 orbitcurve/firmware-reverse-engineering
Agent 技能,用于固件提取、静态分析、Ghidra 逆向工程、仿真和安全报告,已打包供 Claude Code 和 Codex 使用。
 werwolv/imhex
🔍 一款为逆向工程师、程序员以及那些珍视凌晨3点工作时视网膜的人而设计的十六进制编辑器。
 radareorg/radare2
类 UNIX 逆向工程框架与命令行工具集
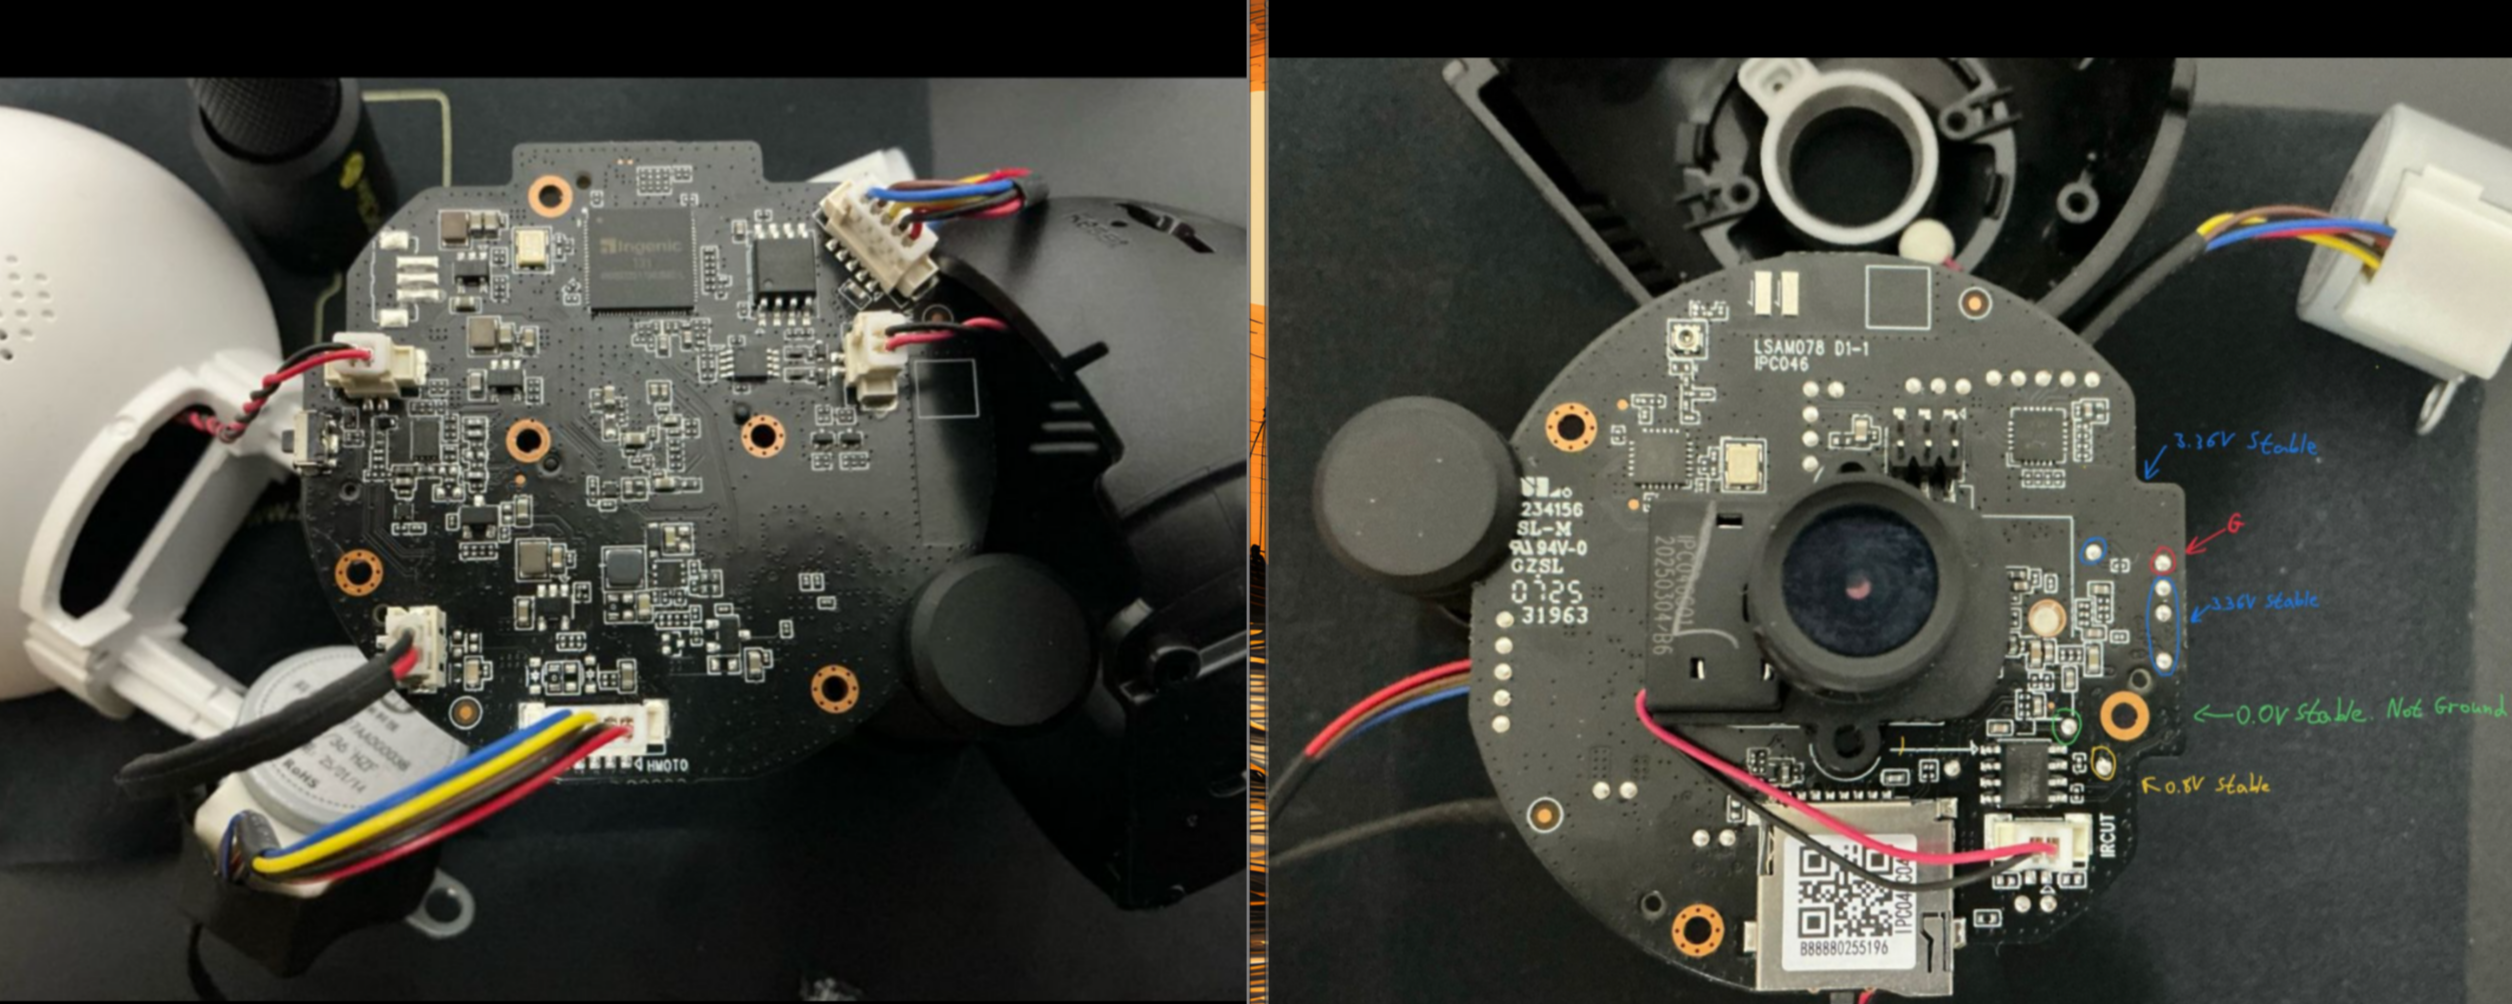 h3xdum/xiaomi-c200-firmware-analysis
从UART到Root:通过U-Boot攻入小米C200
 grecandrei/ida-pro-mcp
Local-first, deterministic MCP server for IDA Pro/Home: 109 strict-schema reverse-engineering operations, evidence-backed findings, and policy-gated…








