#1
 zhazhalove/osquery_cve-2024-23443
Osqery 扩展 HP BIOS WMI
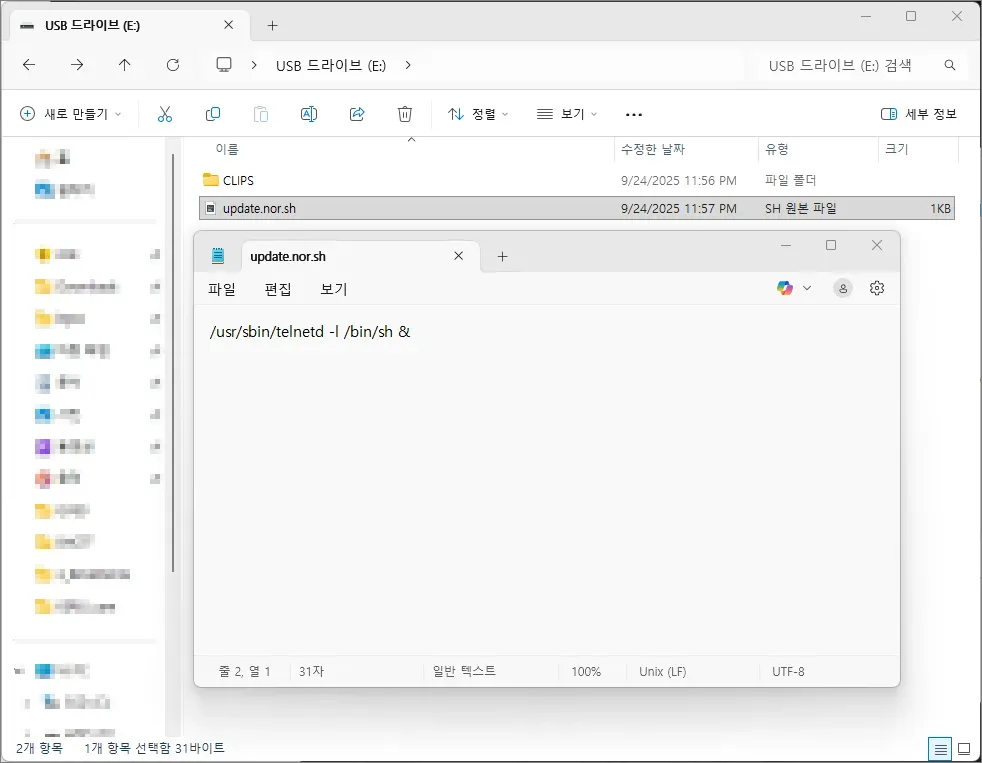 t4e-3/cve-2025-63296
KERUI K259 5MP Wi-Fi(涂鸦智能安全摄像头)包含一个代码执行漏洞
 alxsourin/firmware-cve-2025-7545
针对固件环境中易受攻击的Binutils的CVE-2025-7545漏洞利用设置,包括环境配置和PDF文档。
 zgsnj123/cve-2025-45467
Proof-of-concept exploit for CVE-2025-45467, demonstrating remote code execution on Unitree Go1 robotic dogs via insecure MD5-based firmware…
 luismirandaacebedo/cve-2025-65855
CVE-2025-65855 安全公告 - HelpFlash IoT OTA 更新机制中的多个漏洞
 3dluvr/new-lib3mf.dll-for-meshmixer
为 MeshMixer 预编译的 lib3mf.dll,包含针对 CVE-2021-21772 的反向移植补丁和 zlib 1.3.1
 0xxa/google-poc
此仓库包含复现CVE-2025-13425的说明:我在谷歌的OSV-SCALIBR项目中发现的空指针解引用/数组越界漏洞。
 nastycrow/cve-2025-51643
CVE-2025-51643 的文档:对 Meitrack T366G-L GPS 追踪器进行物理 SPI 闪存提取,实现固件转储、明文凭据泄露和离线固件修改。
 fadingminibus69/advisory001
针对 Exein Pulsar 的 CVE-2026-52504 概念验证漏洞利用,包含详细的漏洞描述和利用方法。
 rupeshsurve04/cve-2025-67399
CVE-2025-67399 文档:针对 AIRTH 智能家居 AQI 监测器(BK7231N SoC)的物理UART调试接口利用,通过暴露的编程引脚实现未经授权的固件提取。
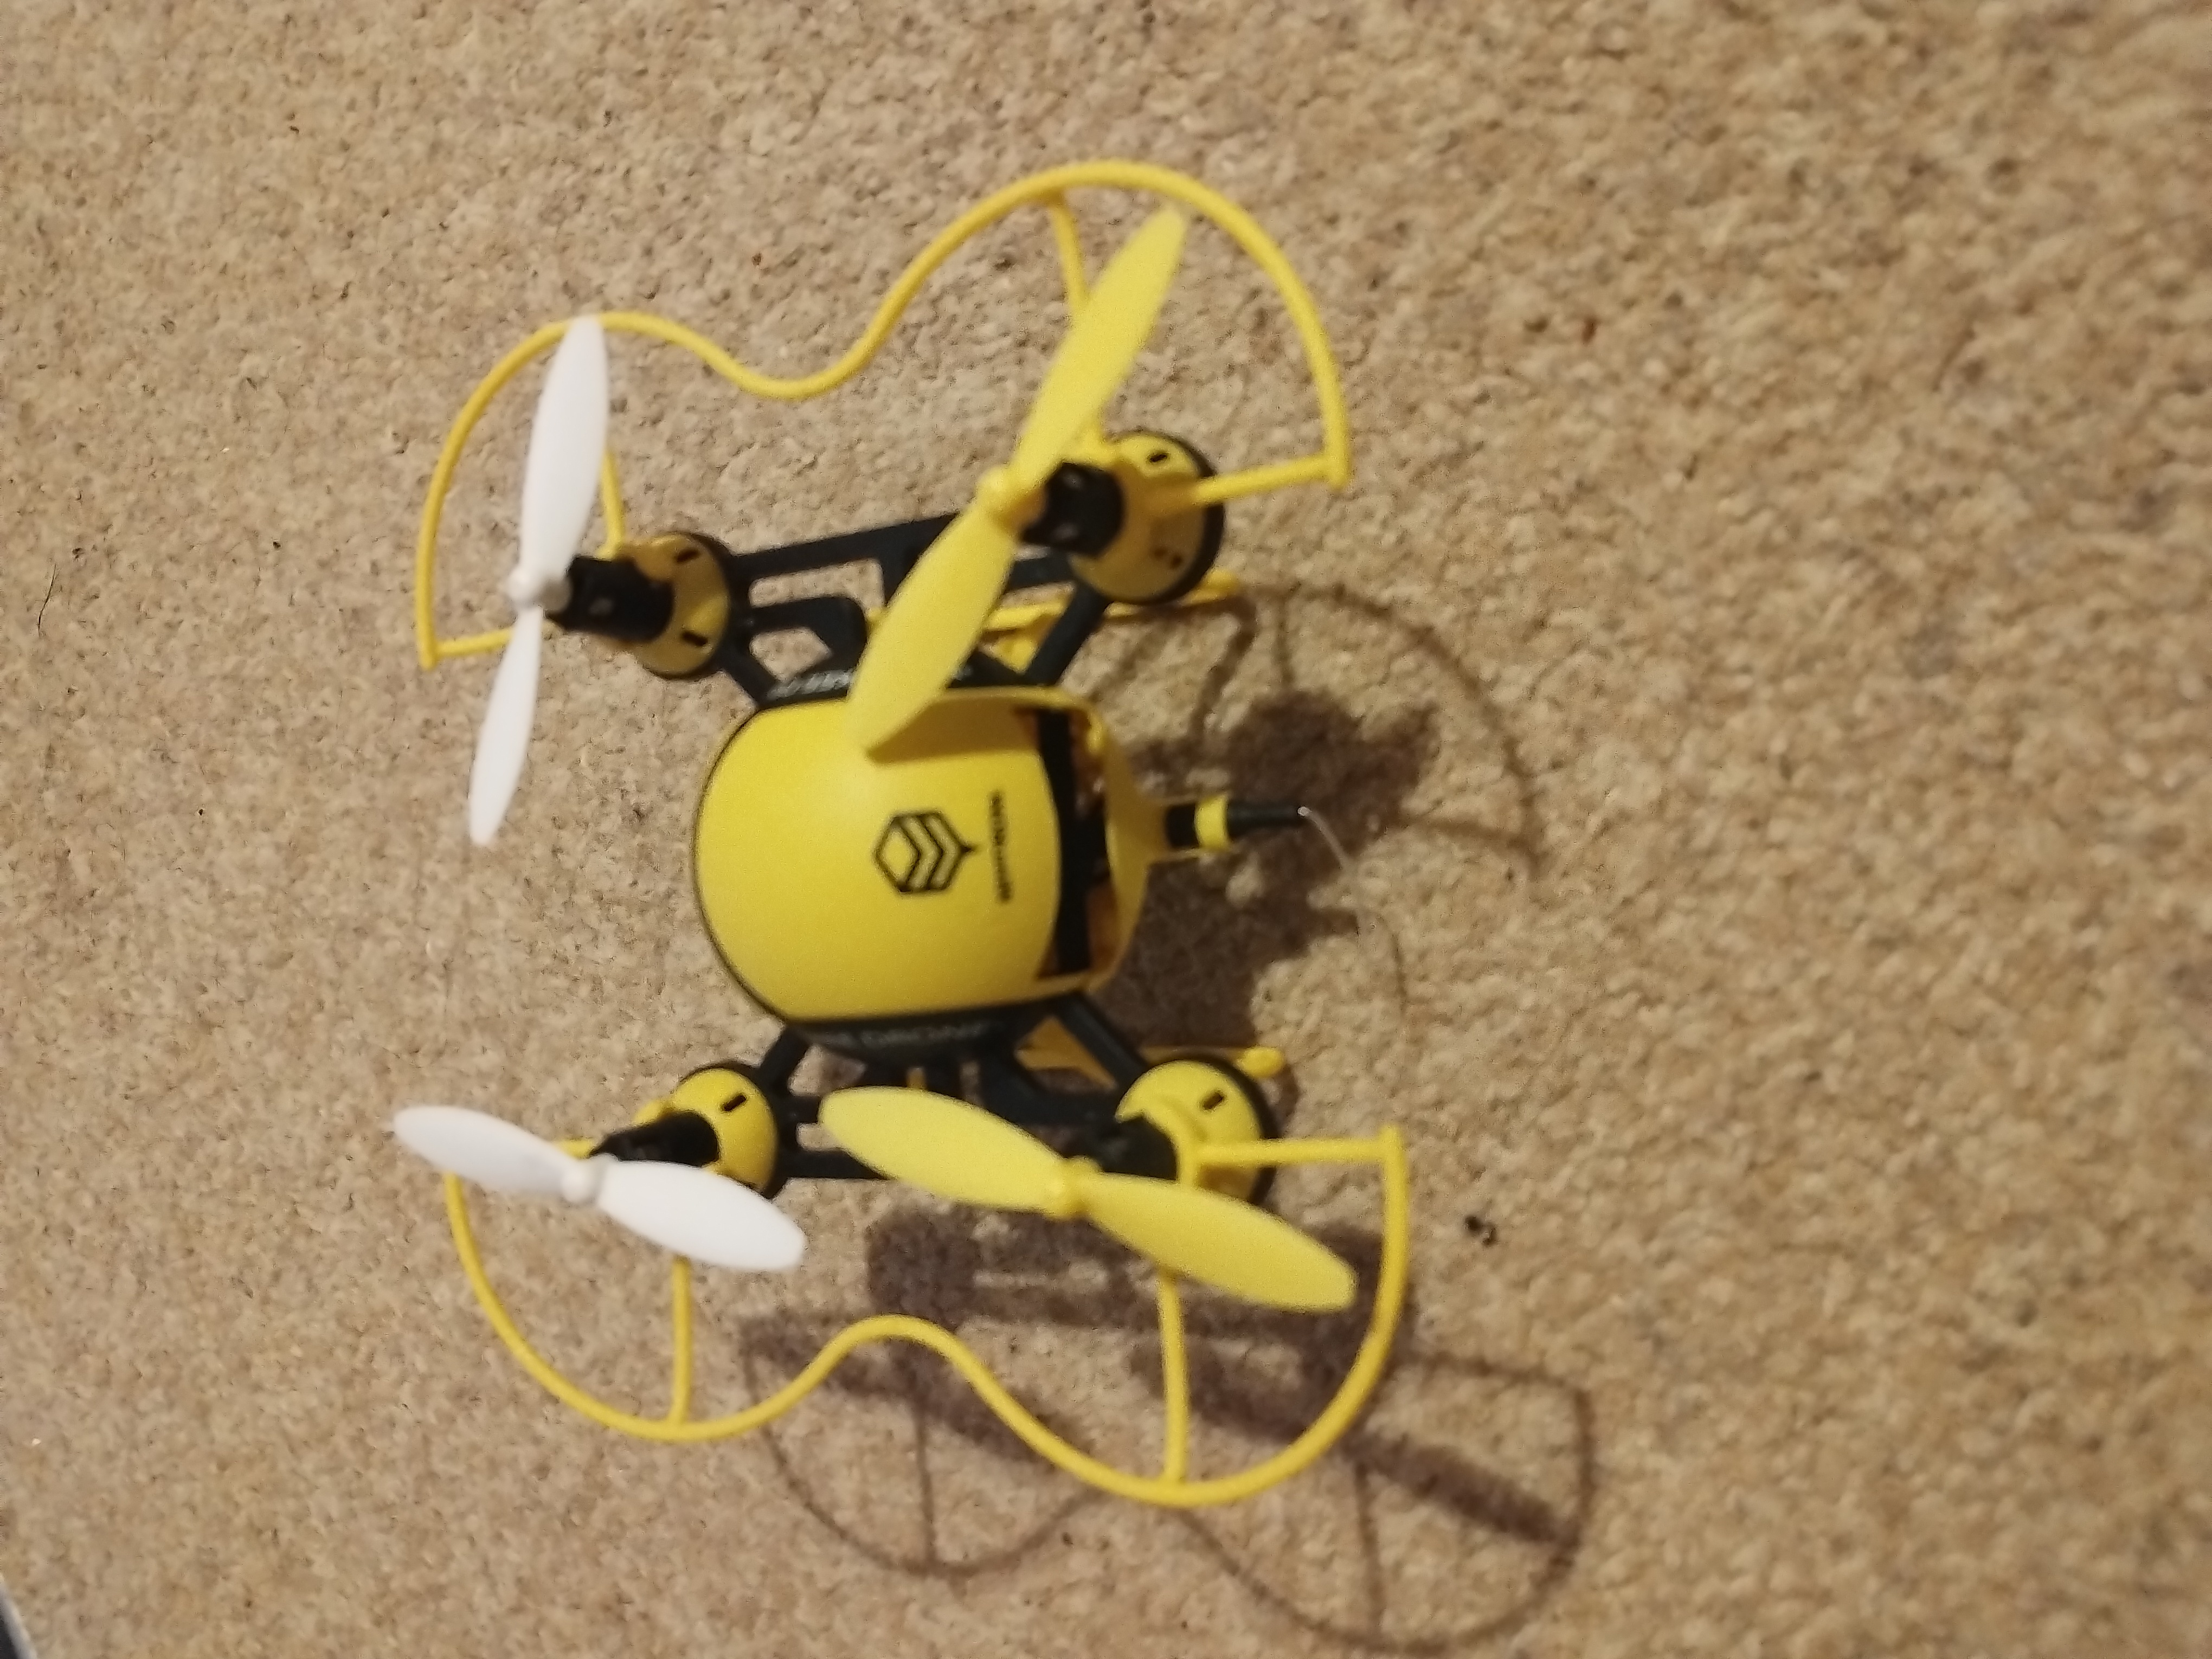 mretallack/dronecamera
适用于 Android 的 Drone HASAKEE FPV 视频应用
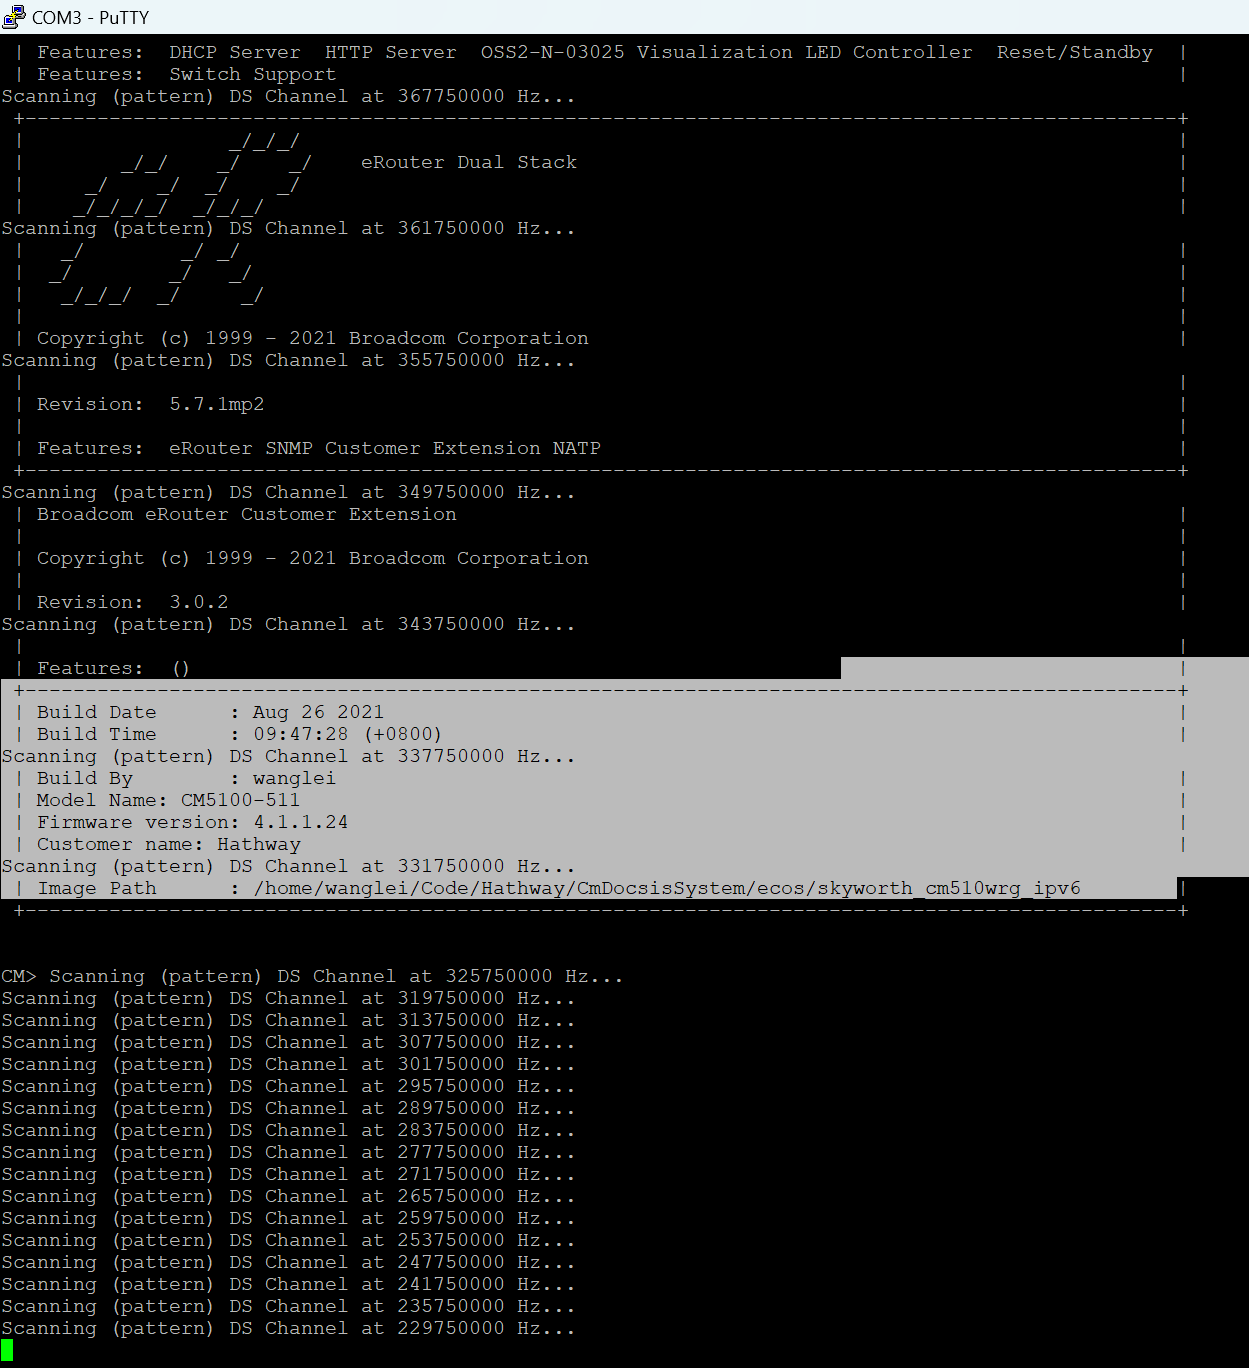 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 dersecure/cve-2024-33676
CVE-2024-33676的技术披露:Enel X JuiceBox EV充电器上的弱认证,可通过端口2000上的Gecko OS接口提取PII、操作设置并访问操作系统文件系统。
 sumeetit/cve-2022-20607
在 Pixel 蜂窝固件中,由于缺少边界检查,可能存在越界写入。这可能导致远程代码执行,需要 LTE 认证。利用不需要用户交互。产品:Android 版本:Android 内核 Android ID:A-238914868 参考:N/A CVE 项目由 @Sn0wAlice 提供
 mercul1ninna/mips-cve-2014-9222
让我们通过深入挖掘 Zyxel 路由器固件和 MIPS 架构来享受乐趣。
 siltyy/cve-2025-54505-fix
实现 AMD-SB-7053 所述的针对 CVE-2025-54505 的缓解措施
 abandon1337/cve-2024-0762
CVE-2024-0762 的概念验证漏洞利用程序,针对 UEFI 固件中的缓冲区溢出漏洞,演示用于安全研究的利用技术。