#1
浏览器指纹、TLS 指纹规避、设备欺骗和反指纹工具。
Kitploit 推荐

 chainreactors/gogo
面向红队的, 高性能高度自由可拓展的自动化扫描引擎 | A highly controllable and extensionable automated scanning engine for red teams
 x0xr00t/sl0ppy-riftscan-cve-2026-42945
Metasploit 辅助扫描器,可被动识别 NGINX Server 响应头指纹,并标记出处于 CVE-2026-42945 受影响范围内的版本,而无需发送漏洞利用流量。
 aureels/cve-2026-86596
针对 CVE-2026-86596 的单文件漏洞利用与批量扫描器,该漏洞是通过 PayPal IPN 的 item_name 参数触发的 s2Member 模板注入 RCE,包含绕过变体与 webshell 部署功能。
 anasfik/flutterguard
See what ships inside a Flutter app. On-device, offline audits for Flutter APKs: libraries, endpoints, exposed strings and package policy. No root,…
 activecm/passer
被动服务定位器,一个可识别服务器、客户端、名称以及更多信息的 Python 嗅探器
 3radiance/mitm-proxy-ja3-ja4
可配置的 Rust HTTP MITM 代理,支持 TLS、HTTP/2 和 TCP 指纹伪造。
 cognis-digital/c2detect
C2 服务器指纹识别工具 — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 sleepingbag945/dddd
Batch asset collection and vulnerability scanning tool for red teams. Pulls targets from Hunter, Fofa, and Quake, performs fingerprinting, subdomain…
 bromite/bromite
Android Chromium 分支,内置广告拦截、反指纹追踪缓解措施、DNS-over-HTTPS,以及强化的隐私和安全默认设置。
 uazo/cromite
面向 Android、Windows 和 Linux 的加固版 Chromium/Bromite 分支,内置广告拦截、反指纹缓解措施和注重隐私的补丁。
 apify/crawlee
Node.js 网页抓取和浏览器自动化库,用于构建可靠的爬虫,支持 HTTP 和无头浏览器、代理轮换以及类人指纹。
 ferpalma21/nextjs-scanner
该脚本扫描一组 URL,以检测它们是否使用 **Next.js**,并判断它们是否易受 **CVE-2025-29927** 影响。它还可选择使用字典尝试利用。
 jorianwoltjer/shodan-favicon-preimage
生成一个在 Shodan 上可得到任意目标哈希的 favicon
 diprajpatra/selenium-stealth
用于 Selenium Chrome 的隐身层,可改变浏览器指纹和自动化信号,以规避机器人检测并维持 reCAPTCHA v3 评分。
 ejfkdev/dj
通过静态分析网站 HTML 和 JS,检测 webpack 分块、import() 懒加载和源映射,动态提取动态加载的 JavaScript 文件以进行侦察。
 haidang-infosec/phantom-grid
一个由eBPF驱动的主动防御系统,可将你的Linux服务器转变为欺骗性蜜罐。具备透明流量重定向、操作系统指纹欺骗、内核级DLP以及零信任SSH访问(SPA)等功能。
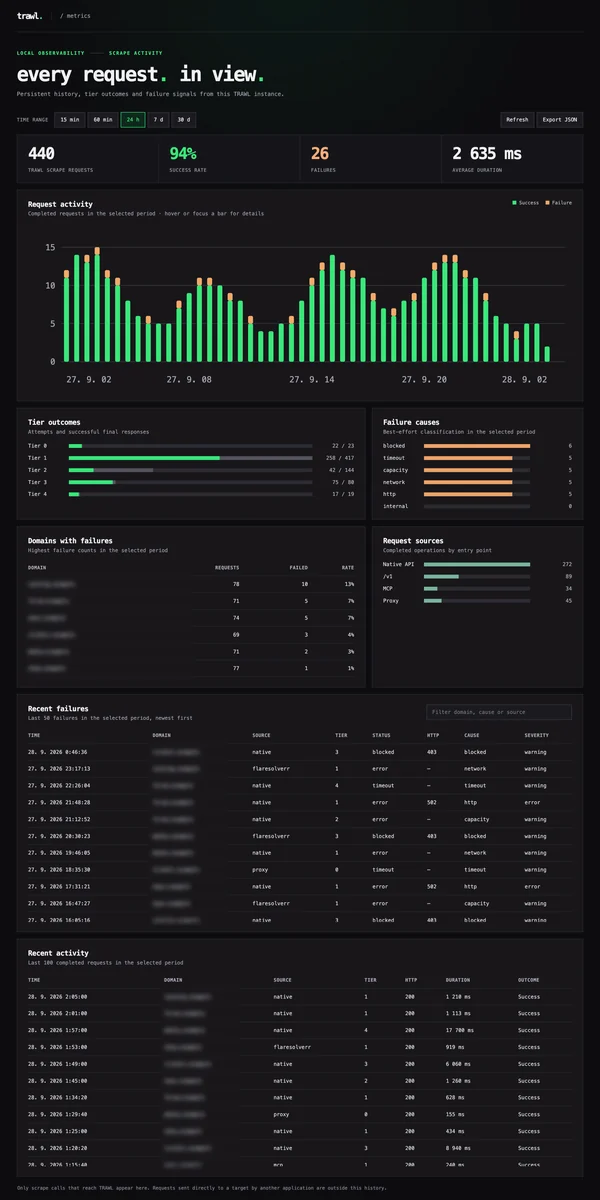 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…