#1
 c0d3z3r0/sudo-cve-2017-1000367
Exploit for CVE-2017-1000367: 在启用了 SELinux 的系统上,通过绕过 sudo 的 SELinux 角色实现本地权限提升。需要 sudo 权限和 SELinux 支持。
 phxbandit/scripts-and-tools
帮助你满足黑客需求的脚本和实用工具
 anvbis/chrome_v8_ndays
Chrome V8 我编写的 n-day 漏洞利用程序。
 beichendream/cve-2022-26134-godzilla-memshell
基于 Java 的 CVE-2022-26134 漏洞利用工具,可将 Godzilla 网页木马注入 Confluence 服务器,通过密码和密钥认证实现远程代码执行。
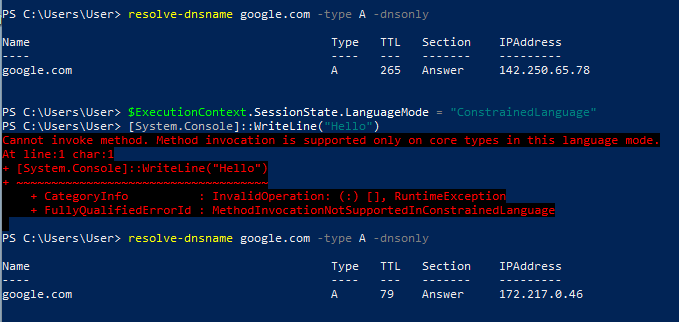 octoberfest7/dns_tunneling
使用PowerShell和Nslookup的DNS隧道工具,通过DNS TXT/MX记录泄露数据和传递载荷,绕过受限语言模式和端点防御。
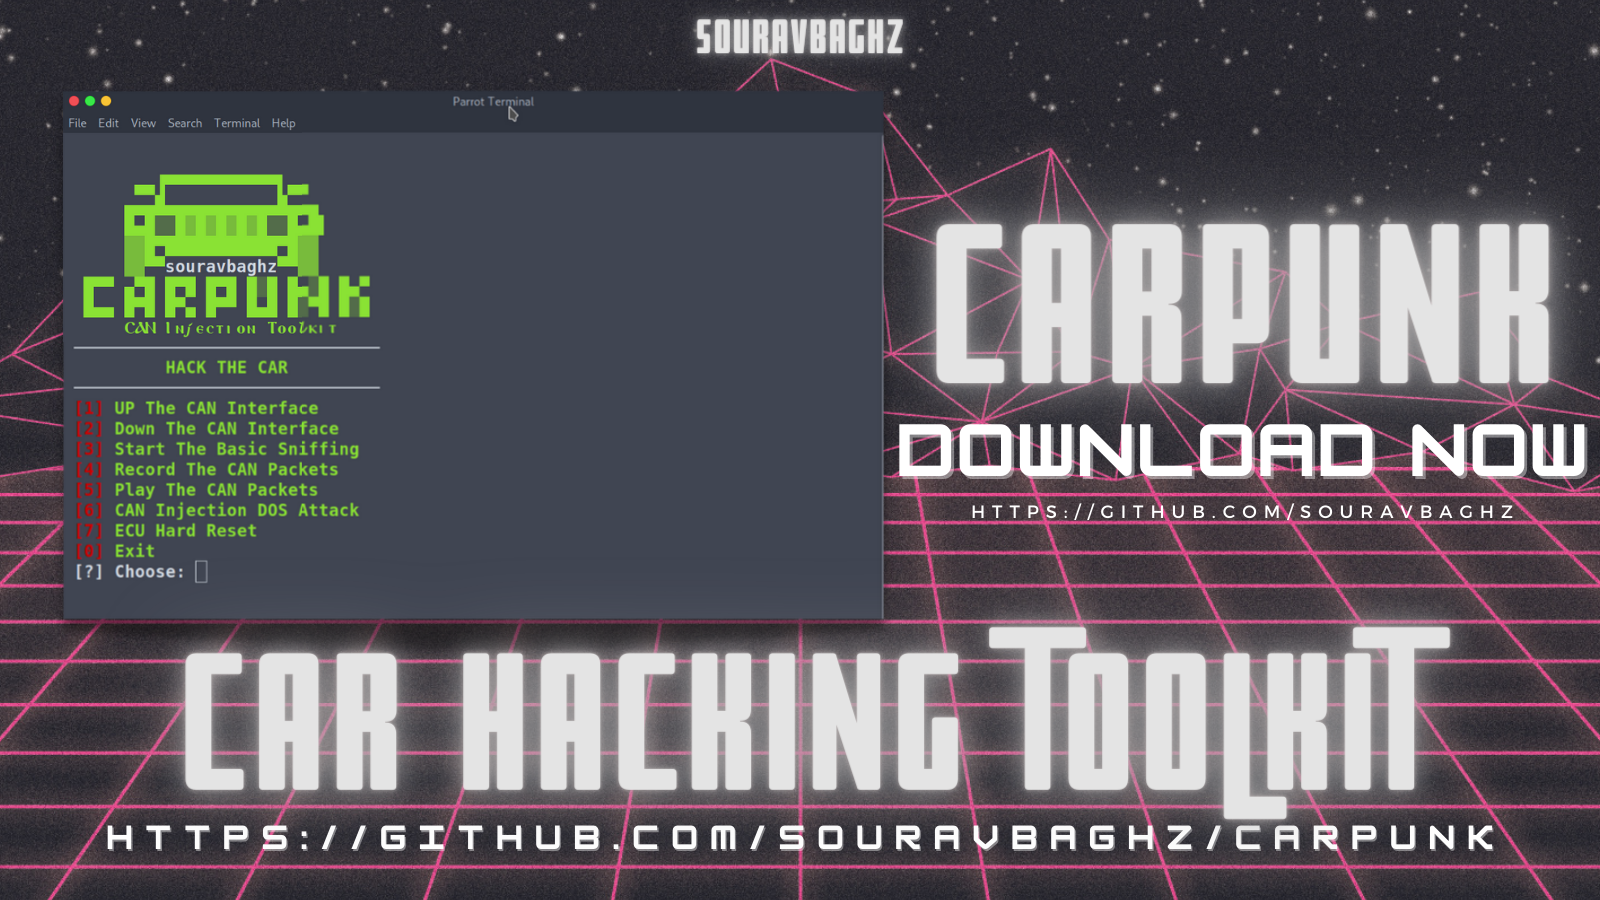 souravbaghz/carpunk
一个用于汽车安全测试的CAN总线注入工具包。执行接口控制、嗅探和CAN注入攻击,支持模拟和真实车辆。
 blasty/cve-2021-41773
CVE-2021-41773 游乐场
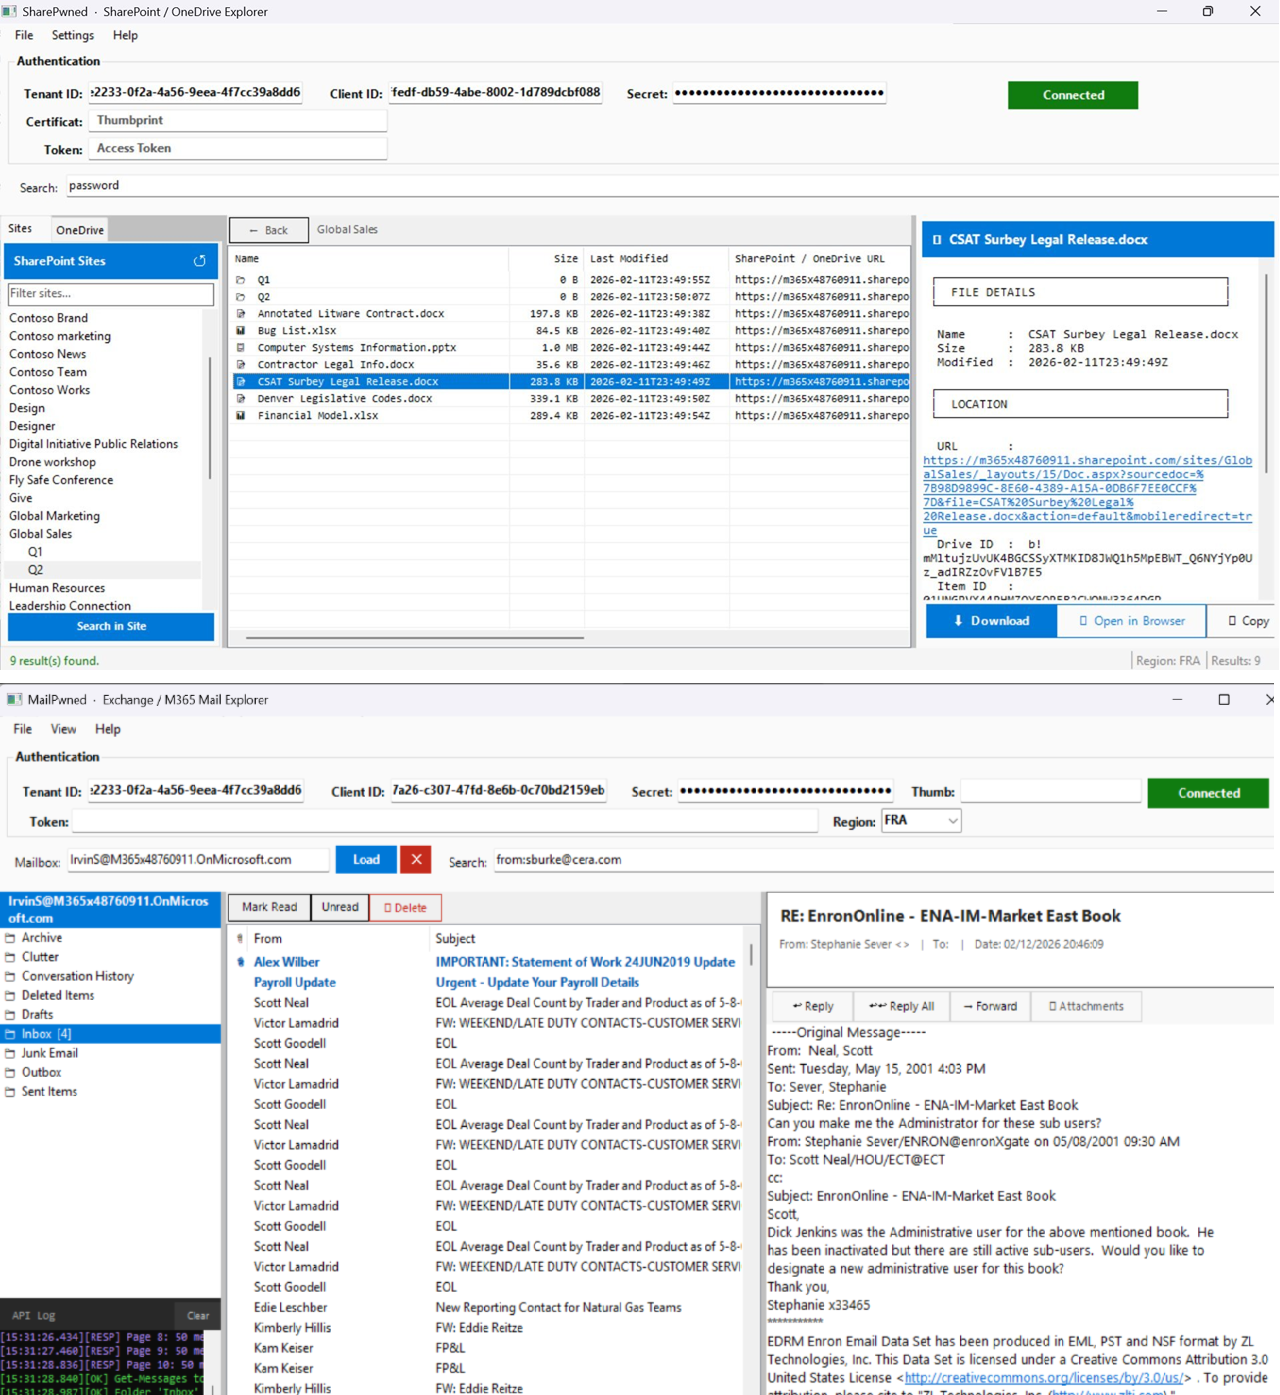 otterhacker/m365pwned
两个WinForms GUI工具,用于使用应用程序级OAuth令牌从M365环境中枚举、搜索和窃取数据。
 trackflaw/cve-2023-23397
通过电子邮件发送payload的CVE-2023-23397漏洞的简单PoC。
 ps5dev/ps5-umtx-jailbreak
适用于 PS5 的基于 WebKit 的内核漏洞利用与越狱
 horizon3ai/cve-2022-1388
CVE-2022-1388 的 POC
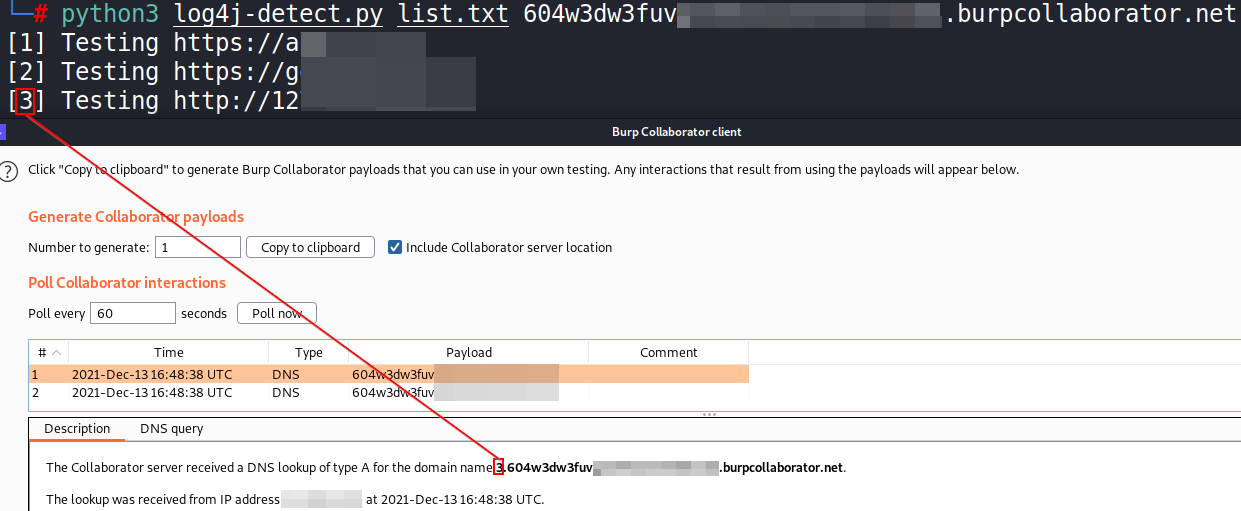 takito1812/log4j-detect
简单的Python 3脚本,用于检测一组URL的"Log4j"Java库漏洞(CVE-2021-44228),支持多线程。
 dwisiswant0/next-16.2.4-pocs
Next.js v16.2.4 安全 PoC 集合(CVE-2026-23870、CVE-2026-44575、CVE-2026-44579、CVE-2026-44574、CVE-2026-44578、CVE-2026-44573、CVE-2026-44581、CVE-2026-44580、CVE-…
 samueltulach/nullmap
使用 CVE-2023-21768 手动映射内核模式驱动程序
 bindecy/hugedirtycowpoc
Huge Dirty Cow 漏洞 (CVE-2017-1000405) 的一个 POC