#1
 palera1n/palera1n
适用于 A8 至 A11、T2 设备的越狱,支持 iOS/iPadOS/tvOS 15.0、bridgeOS 5.0 及更高版本。
 theori-io/copy-fail-cve-2026-31431
利用一个9年前的Linux内核本地权限提升漏洞(CVE-2026-31431);提供针对Ubuntu、Amazon Linux、RHEL和SUSE的经过测试的利用逻辑。
 qilingframework/qiling
一个真正的可插桩二进制仿真框架
 malwaredllc/byob
面向学生、研究人员和开发者的开源后渗透测试框架。

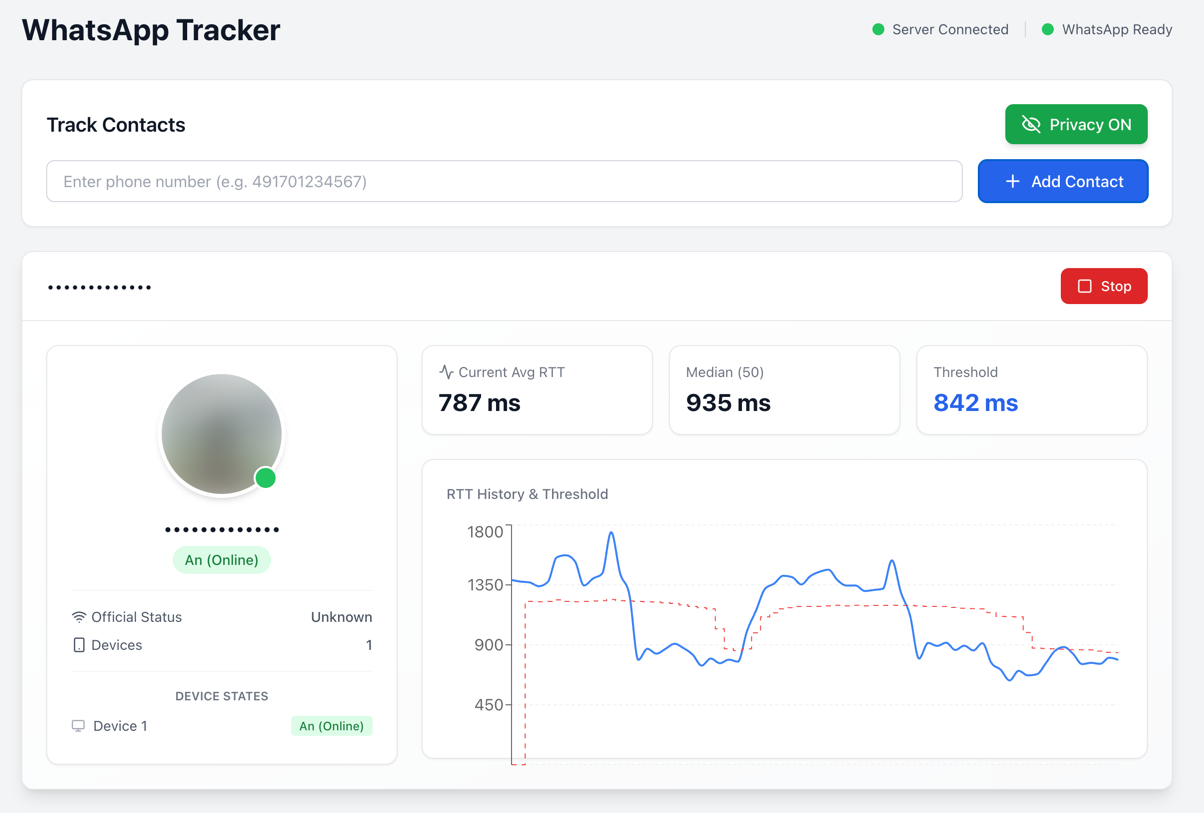 gommzystudio/device-activity-tracker
一个电话号码可以揭示设备是否处于活动、待机或离线状态(以及更多信息)。此 PoC 演示了送达回执 + RTT 时序如何泄露敏感的设备活动模式。(WhatsApp / Signal)
 0dayctf/reverse-shell-generator
托管反向 Shell 生成器,功能丰富。 -- (非常适合 CTF 比赛)
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 gtworek/psbits
相对简单的东西,让你能比平时挖得更深一点。
 elementalsouls/claude-bughunter
Claude Code 技能包,专为漏洞挖掘和外部红队工作设计 - 包含82项技能、15个斜杠命令、681个已披露报告模式(精心整理自24个核心漏洞类别),以及企业身份与基础设施攻击矩阵。
 trustedsec/unicorn
Unicorn 是一个简单的工具,用于实施 PowerShell 降级攻击并直接向内存注入 shellcode。基于 Matthew Graeber 的 PowerShell 攻击技术以及 David Kennedy(TrustedSec)和 Josh Kelly 在 Defcon 18 上展示的…
 rub-nds/pret
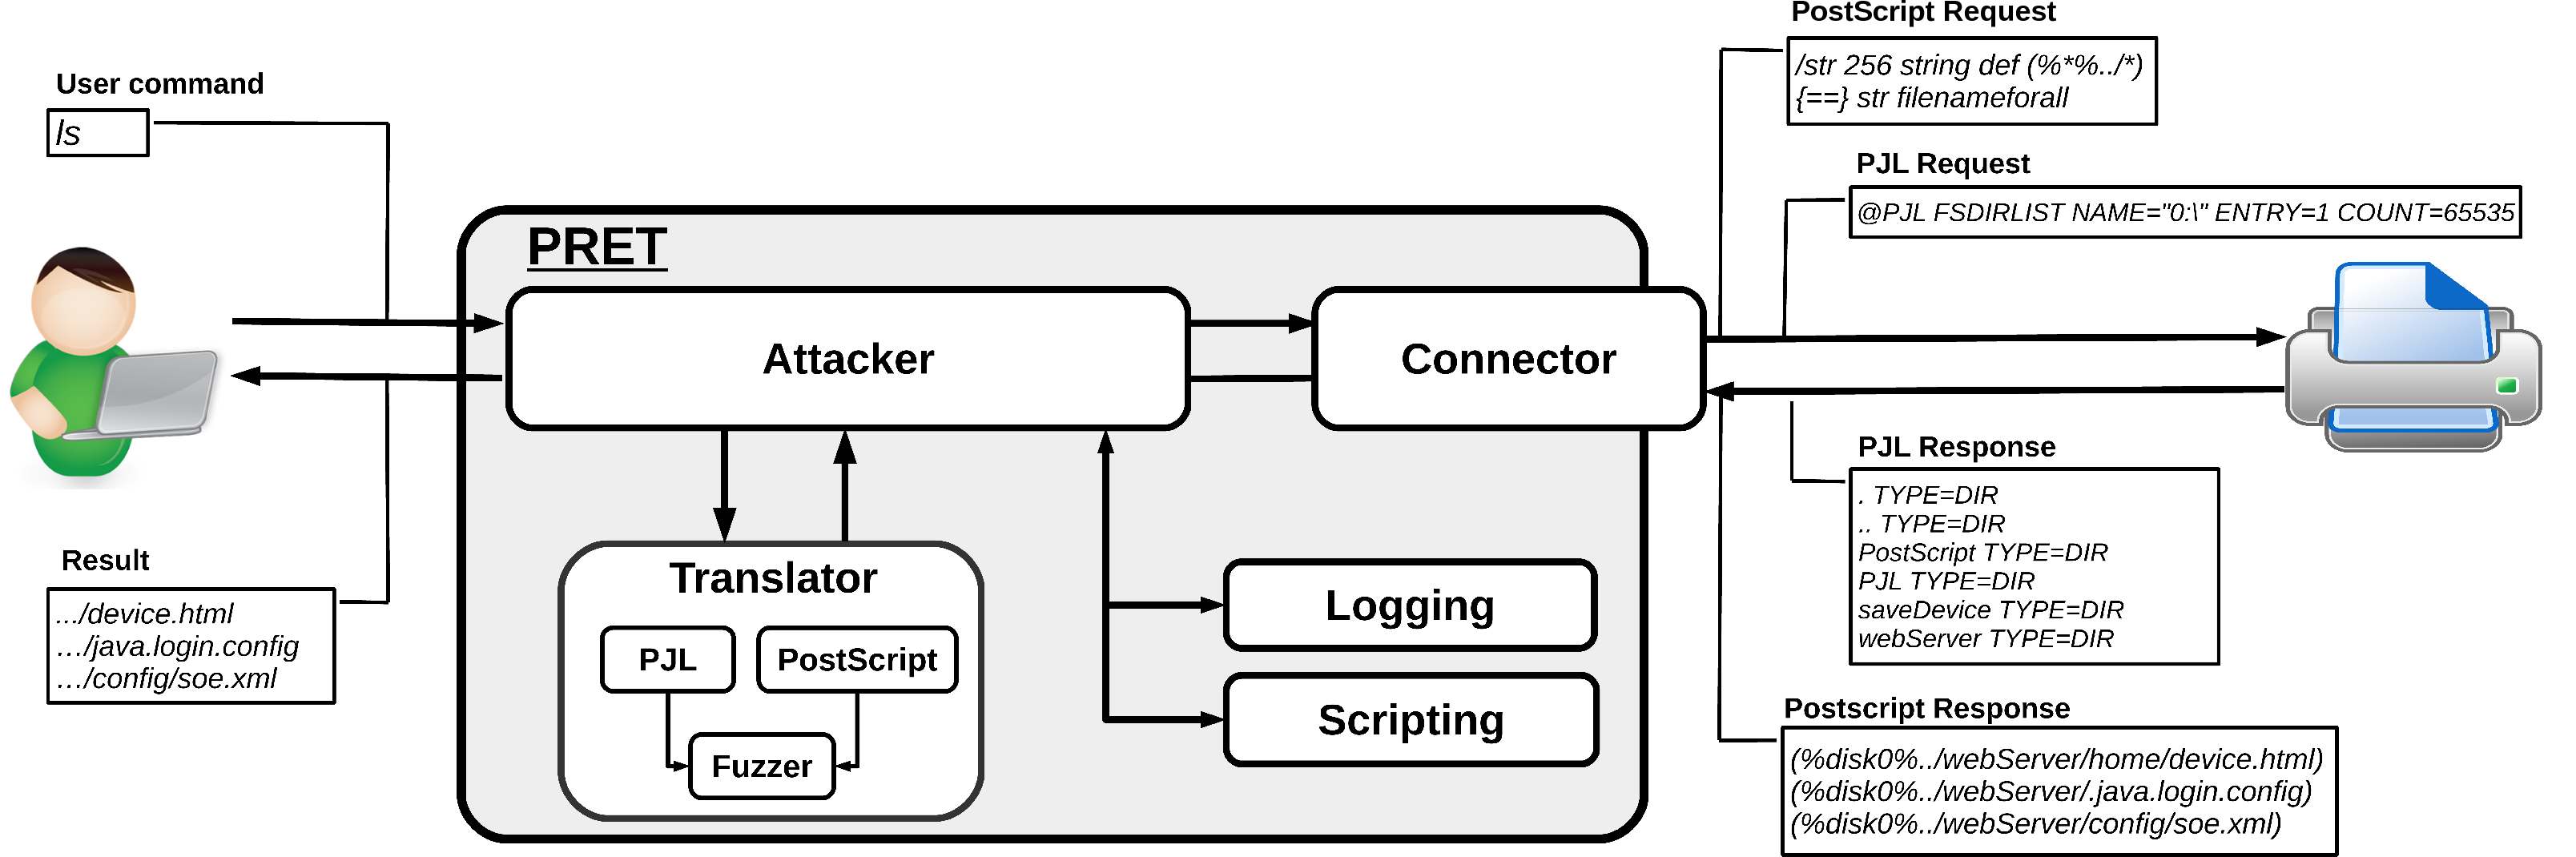
打印机利用工具包 - 让翻垃圾箱找信息变得过时的工具。
 jonaslejon/malicious-pdf
生成用于渗透测试、漏洞赏金和红队测试的恶意PDF测试文件。测试PDF查看器、转换器和Web应用程序中的SSRF、XSS、XXE、NTLM凭证窃取和数据泄露。集成Burp Collaborator和Interact.sh。
 zhzyker/exphub
Exphub[漏洞利用脚本库] 包括Webloigc、Struts2、Tomcat、Nexus、Solr、Jboss、Drupal的漏洞利用脚本,最新添加CVE-2020-14882、CVE-2020-11444、CVE-2020-10204、CVE-2020-10199、CVE-2020-1938…