
 #1
 zhacker13/reversetcpshell
PowerShell ReverseTCP Shell - 框架
 sensepost/dns-shell
DNS-Shell 是一个基于 DNS 通道的交互式 Shell

 thezdi/poc
由趋势科技零日计划(Zero Day Initiative)发布的漏洞利用概念验证与漏洞研究工件集合,涵盖 SCADA、RPC 及其他已披露的 CVE。
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
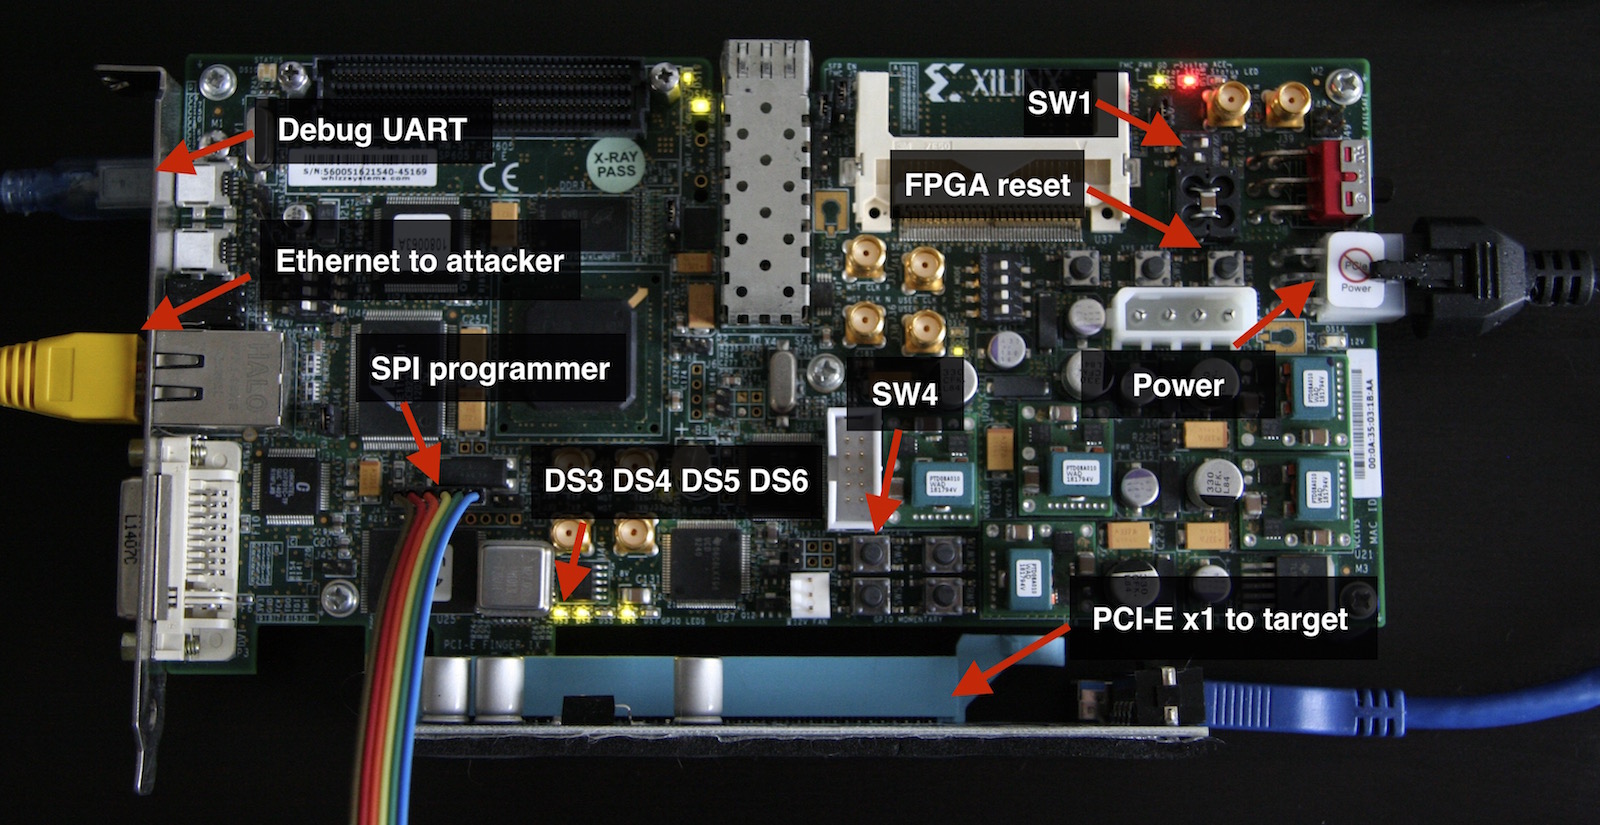 cr4sh/s6_pcie_microblaze
用于 Xilinx SP605 的 PCI Express DIY 黑客工具包。此仓库同时也是 Hyper-V Backdoor 和 Boot Backdoor 的所在地,相关链接和信息请参阅 readme。
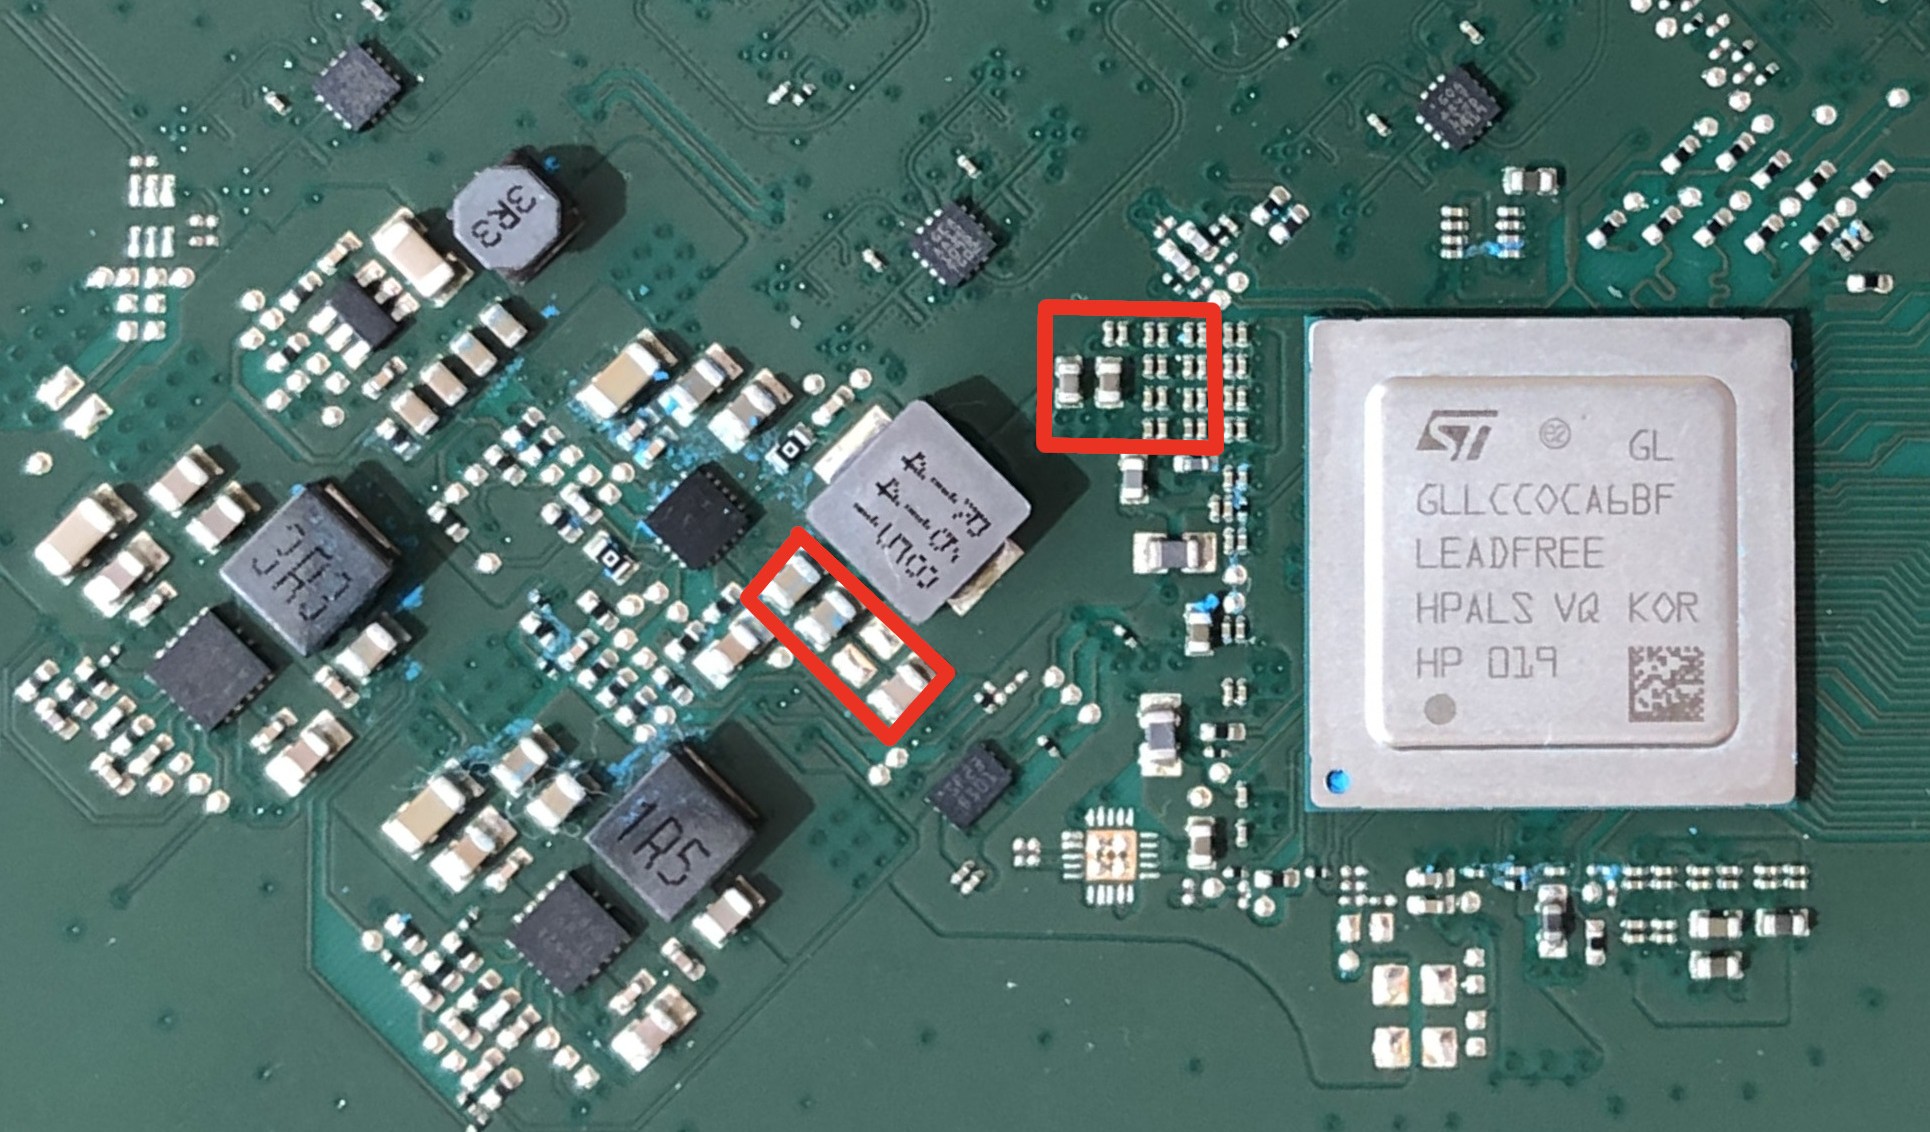 kuleuven-cosic/starlink-fi
用于 Starlink 终端黑盒安全评估的电压故障注入改装芯片,可绕过引导加载程序签名验证以执行任意固件。
 bhassani/eternalbluec
用C/C++重写的EternalBlue工具套件,包括:MS17-010漏洞利用、EternalBlue漏洞检测器、DoublePulsar检测器以及DoublePulsar Shellcode和DLL上传器。
 mcw0/poc
这些 PoC 的问题反馈已被禁用,因为它们仅仅是概念验证(PoC),属于公共领域且不受支持。
 m4sc3r4n0/evil-droid
用于创建、生成和嵌入 Android 渗透测试 APK 载荷的框架,利用 Metasploit 进行漏洞利用,使用 Apktool 进行重新打包。
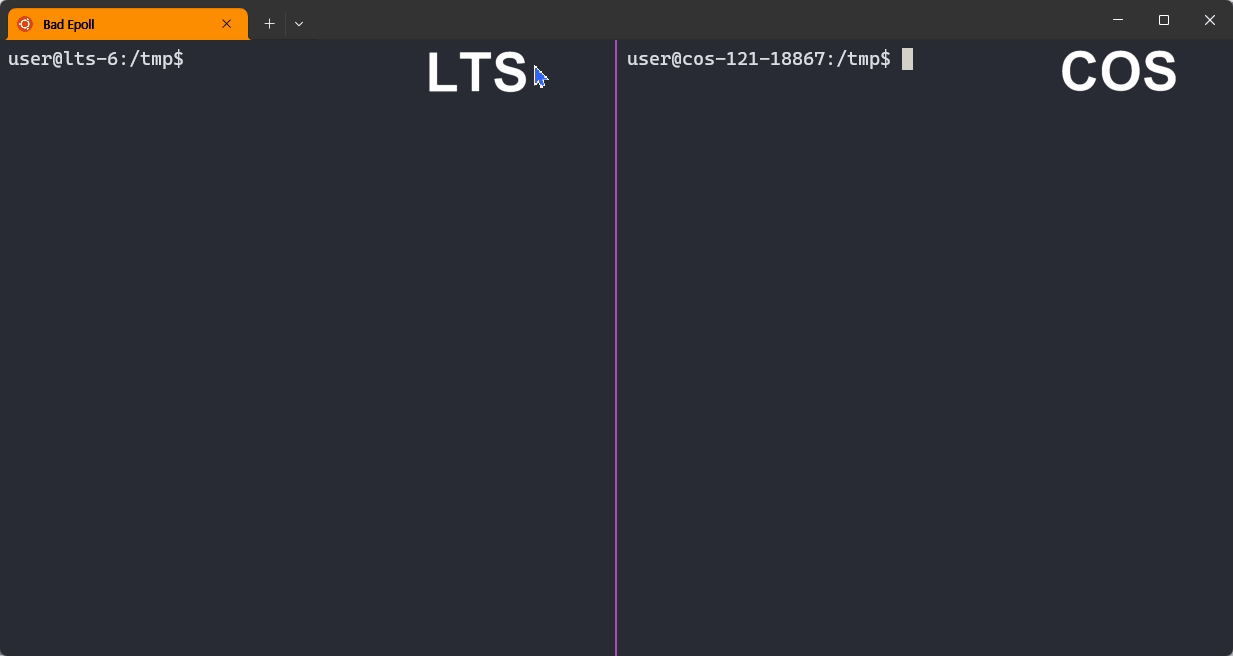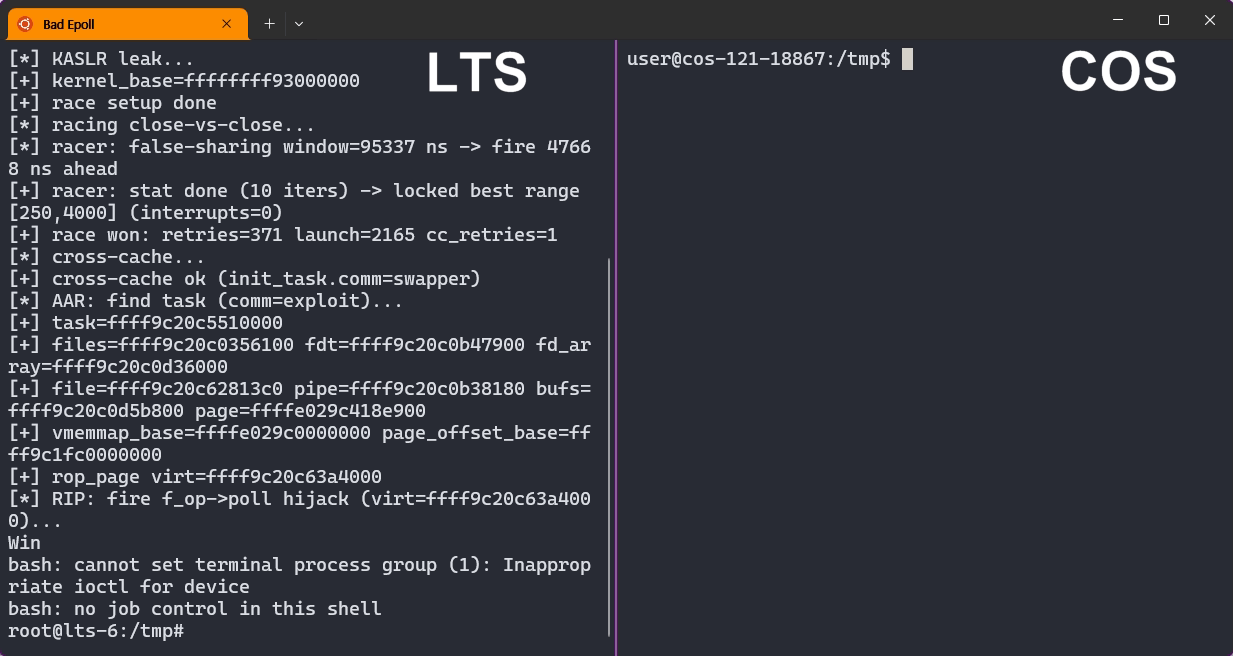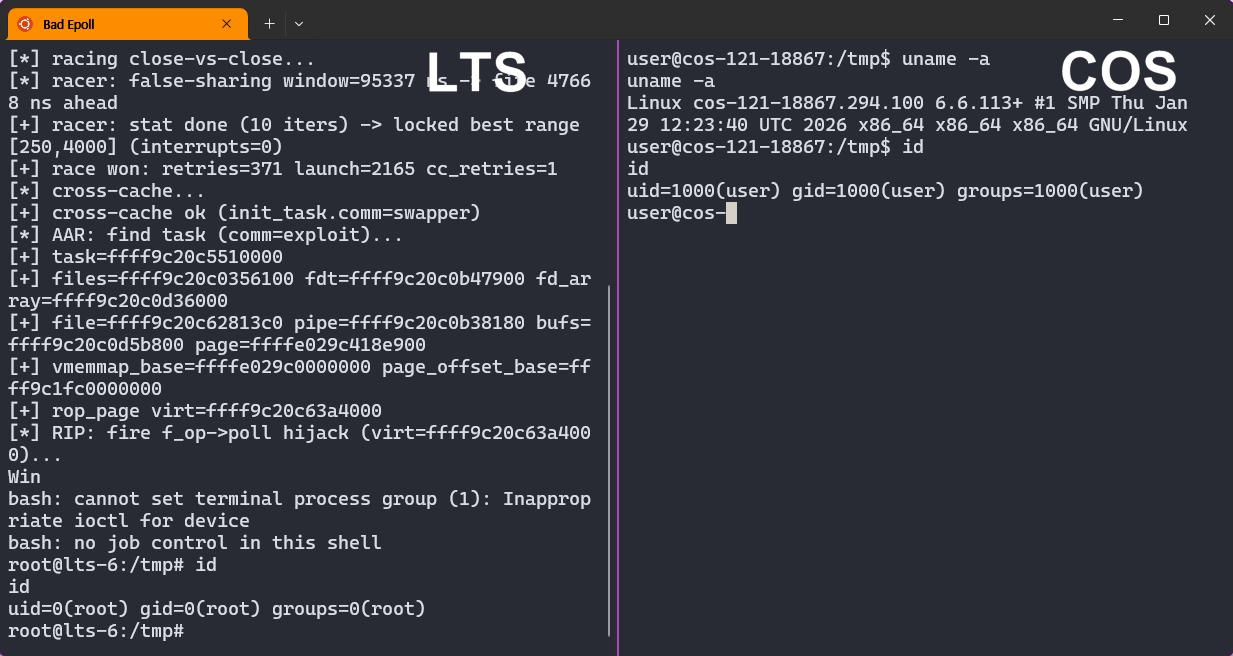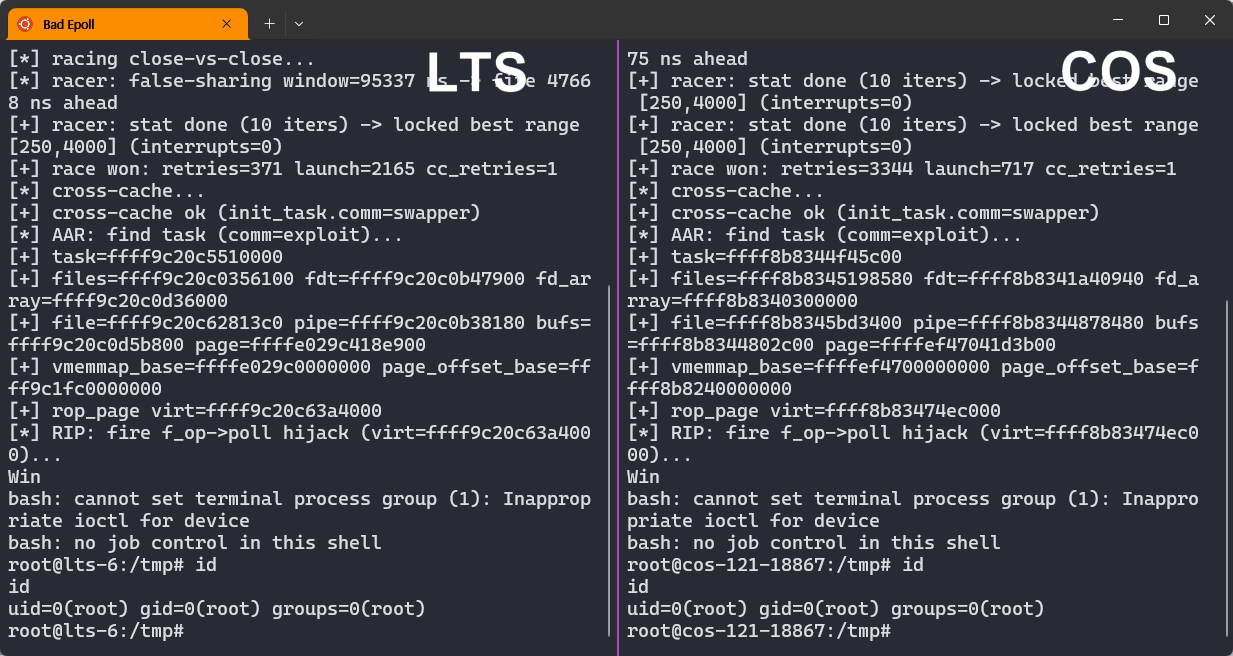 j-jaeyoung/bad-epoll
针对 CVE-2026-46242 的 Linux 内核权限提升漏洞利用程序,该漏洞是 epoll 中的竞争条件释放后使用(use-after-free)漏洞,可在台式机、服务器和 Android 设备上以 99% 的可靠性获取 root 权限。
 archstrike/archstrike
一个面向安全专业人士和爱好者的 Arch Linux 软件仓库。遵循 Arch 之道,并为 i686、x86_64、ARMv6、ARMv7 和 ARMv8 进行了优化。
 quentinhardy/msdat
MSDAT: Microsoft SQL 数据库攻击工具
 felix-pb/kfd
kfd,即内核文件描述符(kernel file descriptor)的缩写,是一个用于在 Apple 设备上读写内核内存的项目。
 k8gege/ladongo
Ladon for Kali 全平台开源内网渗透扫描器,Windows/Linux/Mac/路由器内网渗透,使用它可轻松一键批量探测C段、B段、A段存活主机、高危漏洞检测MS17010、SmbGhost,远程执行SSH/Winrm,密码爆破SMB/SSH/FTP/Mysql/Mssql/Oracle…
 p3nt4/powershdll
使用rundll32运行PowerShell。绕过软件限制。









