#1
 julixsalas/cve-2020-0796
用于扫描和检测 Windows SMBv3 实现中 CVE-2020-0796(SMBGhost)漏洞的 Metasploit Auxiliary 模块。
 febin0x10/fortinet_forticlient_exploit_cve-2026-24018
本地权限提升漏洞利用工具,针对 Fortinet FortiClientLinux,利用符号链接跟随漏洞在受影响版本上获取 root 权限。
 deoxykev/cve-2021-4034-rust
Rust 实现的 CVE-2021-4034 polkit pkexec 本地权限提升漏洞利用程序,包含构建说明和检测注意事项。
 nu11secur1ty/metasploit-framework-nu11secur1ty
metasploit-framework 的扩展
 kernelpan1k/trans2open-cve-2003-0201
Samba 漏洞利用 CVE2003-0201

 magicbytes/magicarch
MagicArch 是一款基于 Ansible 构建的全面后安装脚本,旨在将基本的 Arch Linux 安装转变为一套专为渗透测试和性能优化而定制的完整渗透测试发行版。MagicArch 专注于安全评估、定制化和性能优化,简化了设置流程,并确保为渗透测试任务提供量身定制的环境。
 stationedk-06/darksword_analysis
对 DarkSword iOS WebKit 漏洞利用链的静态分析——投递、阶段划分和 CVE 分解(CVE-2025-31277, CVE-2025-43529)
 zmkeh/cve-2025-29824-clfs-local-privilege-escalation
针对 CVE-2025-29824 的本地权限提升漏洞利用程序,目标是 Windows 通用日志文件系统(CLFS)驱动程序,为安全研究和测试提供概念验证代码。
 cream-sec/cve-2019-0708-msf--
CVE-2019-0708-Msf-验证
 xd20111/cve-2026-31431
Linux 内核 authencesn 模板中通过 AF_ALG 和 splice() 实现的本地权限提升漏洞的文档与分析,包括受影响版本、检测与缓解措施。
 louzogh/cve-2021-31800
CVE-2021-31800 POC
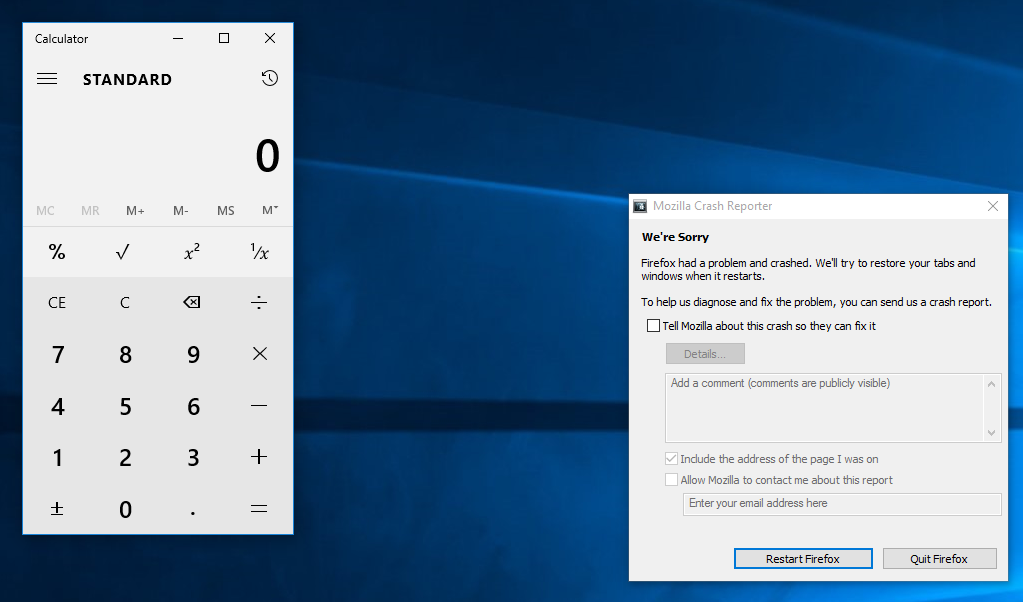 soham23/firefox-rce-nssmil
针对 CVE-2016-9079(Firefox 释放后使用)公开漏洞的教学型独立 JavaScript 实现,改编自原始 Exploit-DB/Metasploit 模块。
 mbanyamer/cve-2026-32743-px4-autopilot-mavlinkloghandler-stack-buffer-overflow-dos-
针对 PX4 Autopilot 版本 ≤1.17.0-rc2 的远程拒绝服务(DoS)漏洞利用,通过 MavlinkLogHandler 中的基于栈的缓冲区溢出实现。
 razvanduda/ghostshell
CVE-2026-31431 — 通过 Linux 内核页缓存损坏实现本地权限提升
 rosnlr5/modrosnlr5
针对Linux内核CVE-2026-31431的概念验证漏洞利用,利用AF_ALG套接字,通过载荷注入和shell生成将权限提升至root。
 victorns69/cve-2024-12381
Chrome V8 类型混淆(CVE-2024-12381)漏洞利用,包含 JSPI 沙箱绕过,通过 Flask 服务器对浏览器进行指纹识别并向易受攻击的版本提供载荷,从而实现远程代码执行(RCE)。
 julichaan/cve-2026-31431-python-copyfail-poc
Python 针对 CVE-2026-31431 的漏洞利用程序,该漏洞为 Linux 内核中通过 setuid 二进制文件的页缓存损坏实现的权限提升,可获取 root 访问权限。