#1
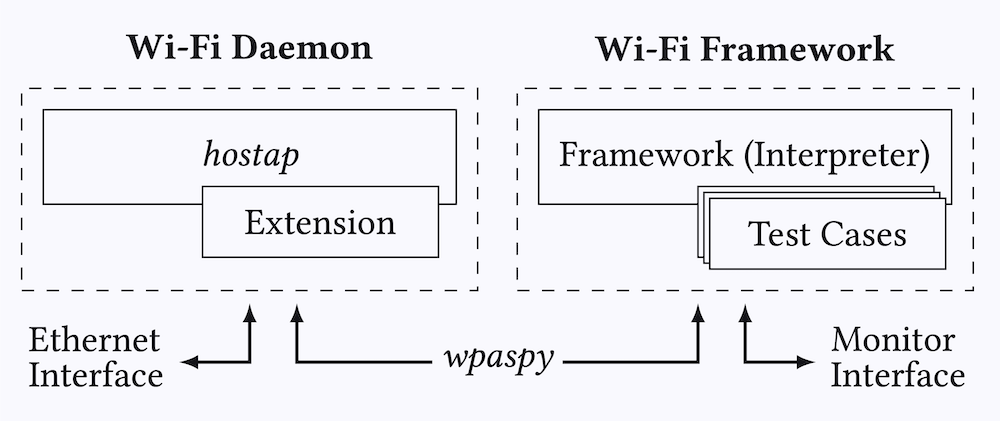
 domienschepers/wifi-framework
Wi-Fi Framework,用于创建概念验证、自动化实验、测试套件、模糊测试工具等。
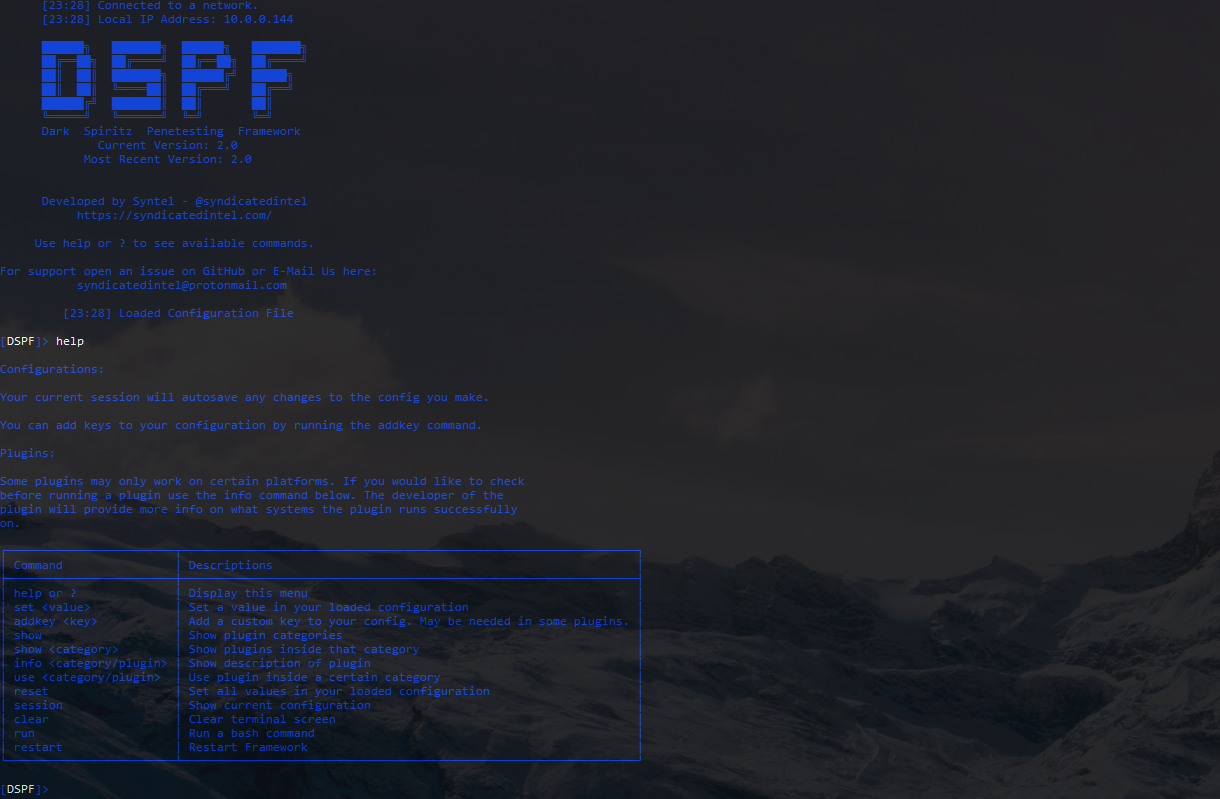 m4cs/darkspiritz
🌔 DarkSpiritz渗透测试框架的官方仓库 | 使用Python编写 🐍
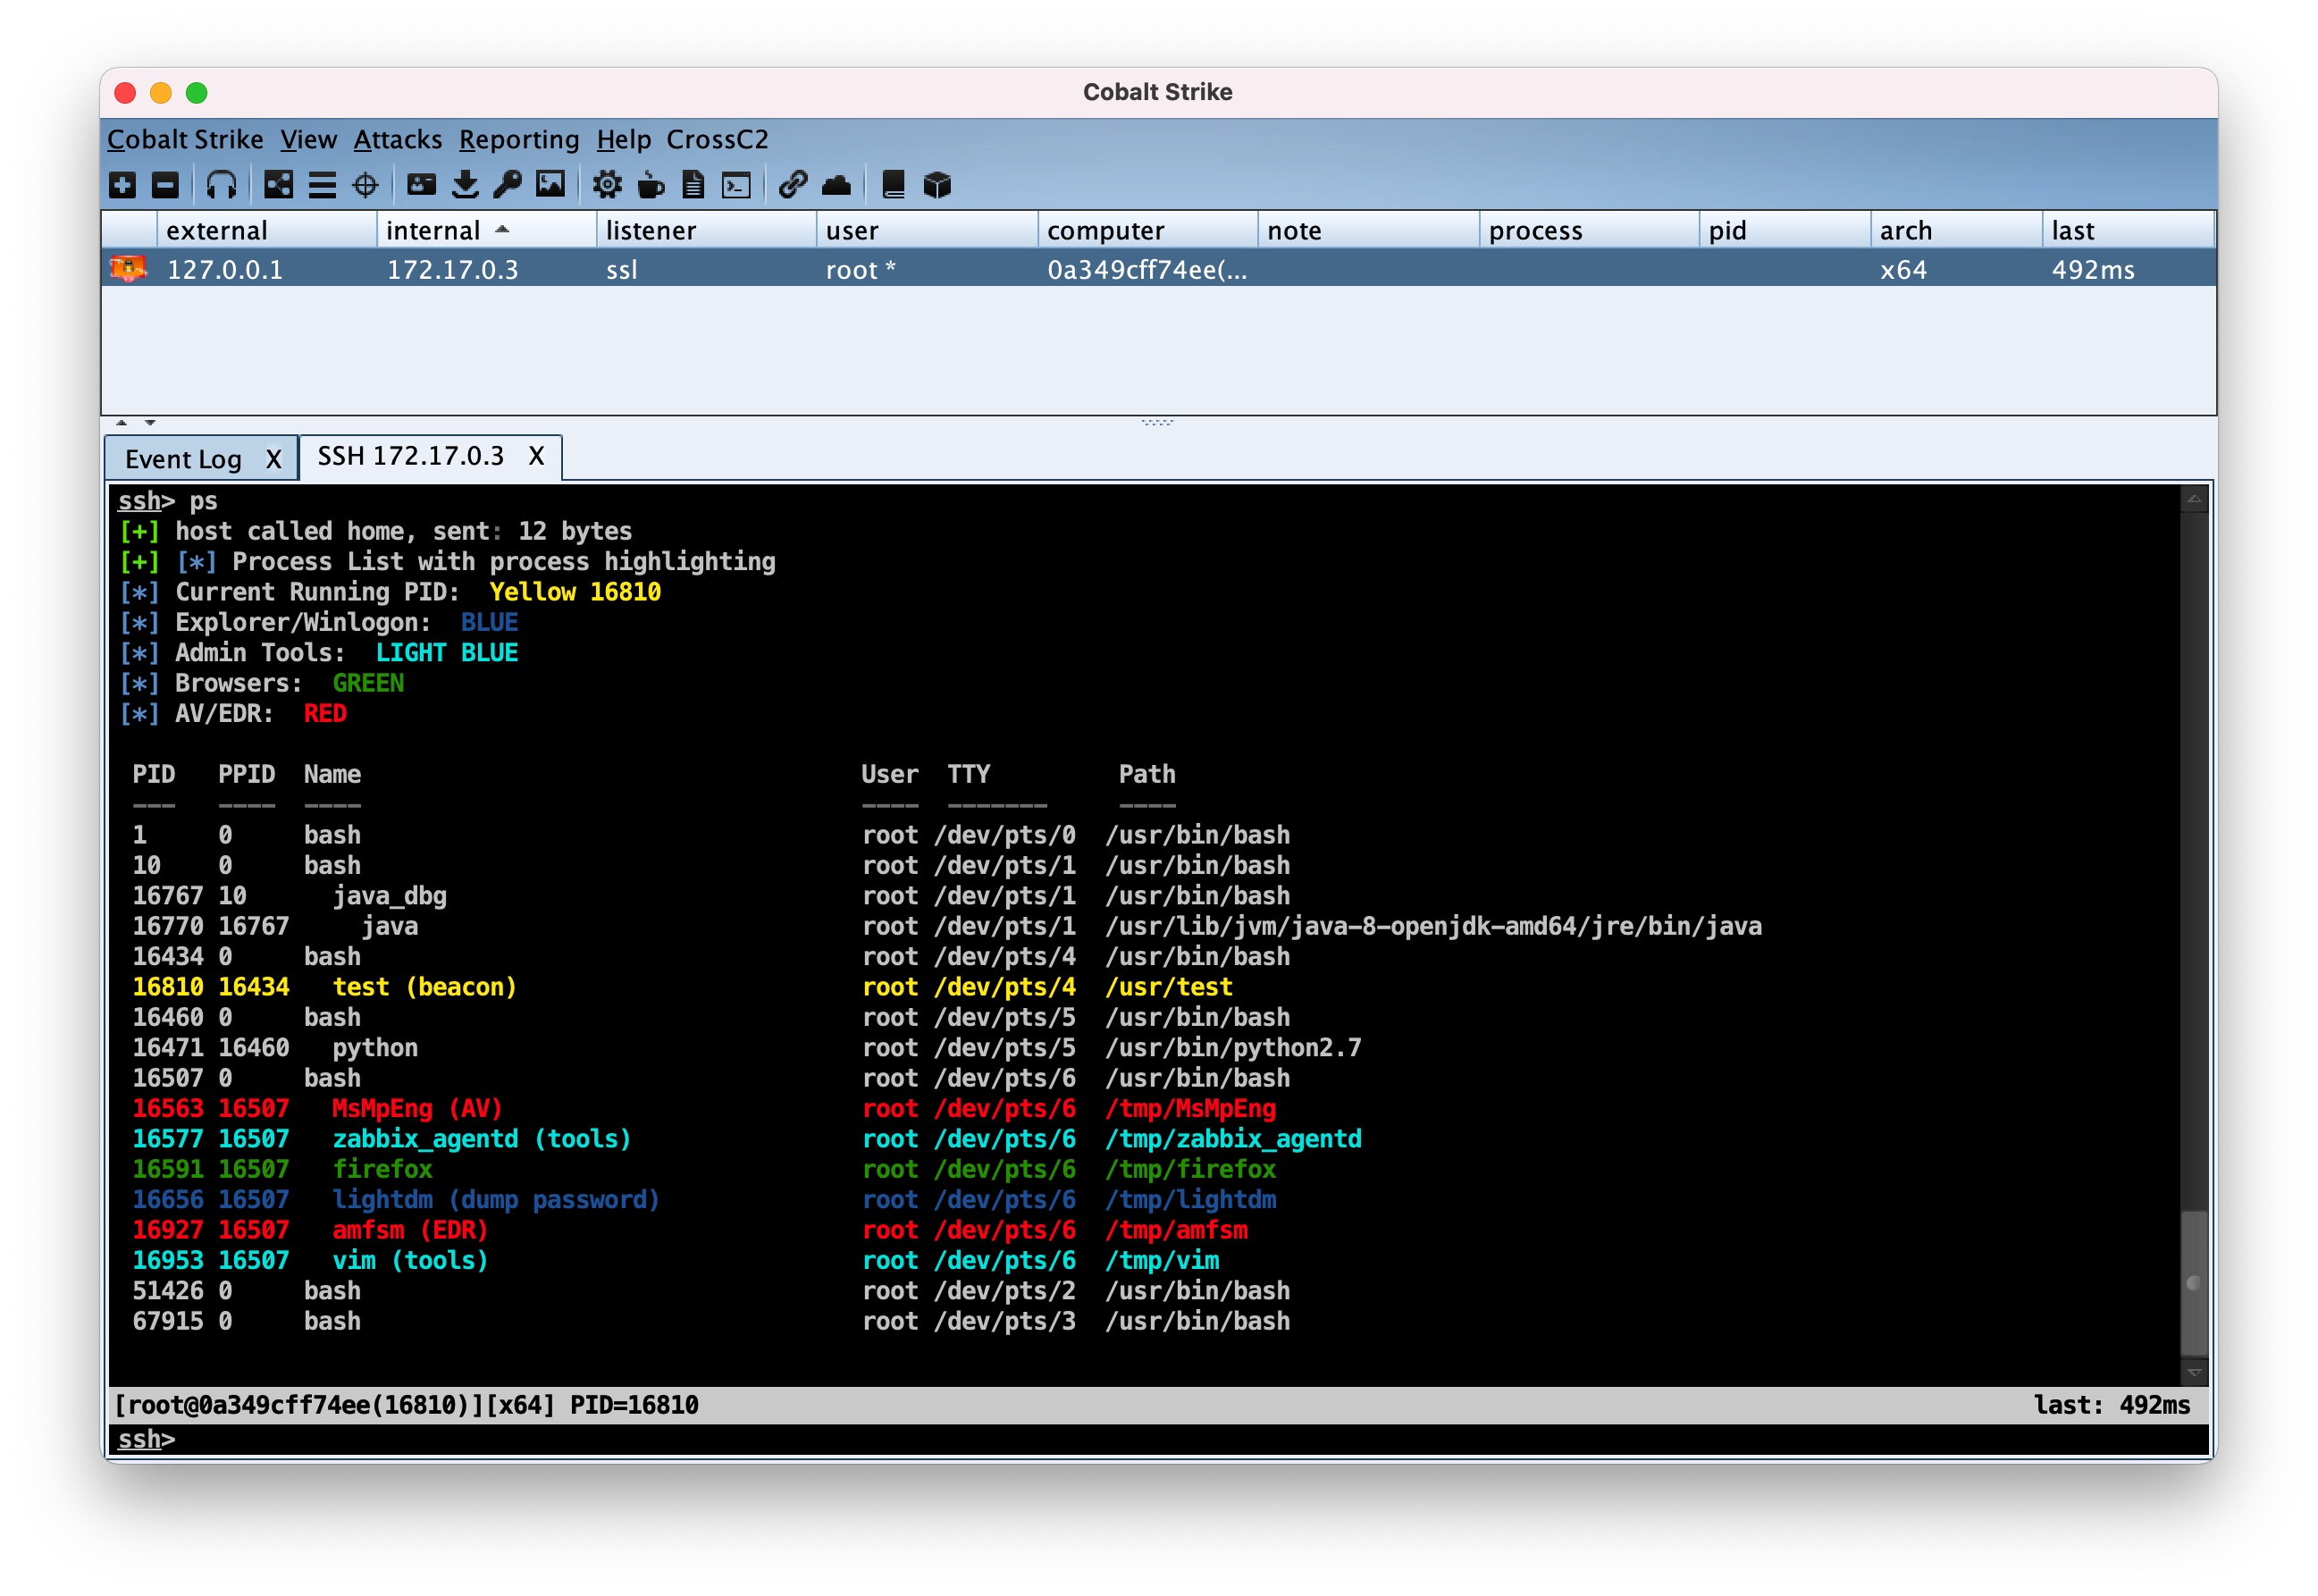 crossc2/crossc2kit
基于Cobalt Strike框架开发的CrossC2可用于其他跨平台系统控制。CrossC2Kit提供了一些接口供用户调用,以操纵CrossC2 Beacon会话,从而扩展Cobalt Strike的功能。
 flangvik/cobaltbus
Cobalt Strike 外部 C2 集成与 Azure Servicebus,通过 Azure Servicebus 传输 C2 流量
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 是 iOS CoreAudio 的 AudioConverterService 中的一个零日、零点击远程代码执行(RCE)漏洞,可通过 iMessage/SMS 由恶意音频文件触发。该漏洞的利用绕过了…
 getrektboy724/betterxencrypt
Xencrypt 的一个改进版本。Xencrypt 本身是一个 Powershell 运行时加密器,旨在规避杀毒软件。
 petitoto/chromium-exploit-dev
将 Chromium 漏洞武器化为可靠、跨平台的完整链路漏洞利用的工具包
 risksense-ops/cve-2016-6366
用于改进 EXTRABACON 漏洞利用的公共仓库
 enelg52/kittystager
KittyStager 是一个简单的阶段0 C2。它由一台用于托管 shellcode 的 Web 服务器和一个名为 kitten 的植入程序组成。该项目的目的是能够拥有一台 Web 服务器和一些 kitten,并能够将它们与任何 shellcode 结合使用。
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - VBScript 内存损坏漏洞利用。
 outflanknl/wdtoggle
一个用于Cobalt Strike的信标对象文件(BOF),它使用直接系统调用来启用WDigest凭据缓存。
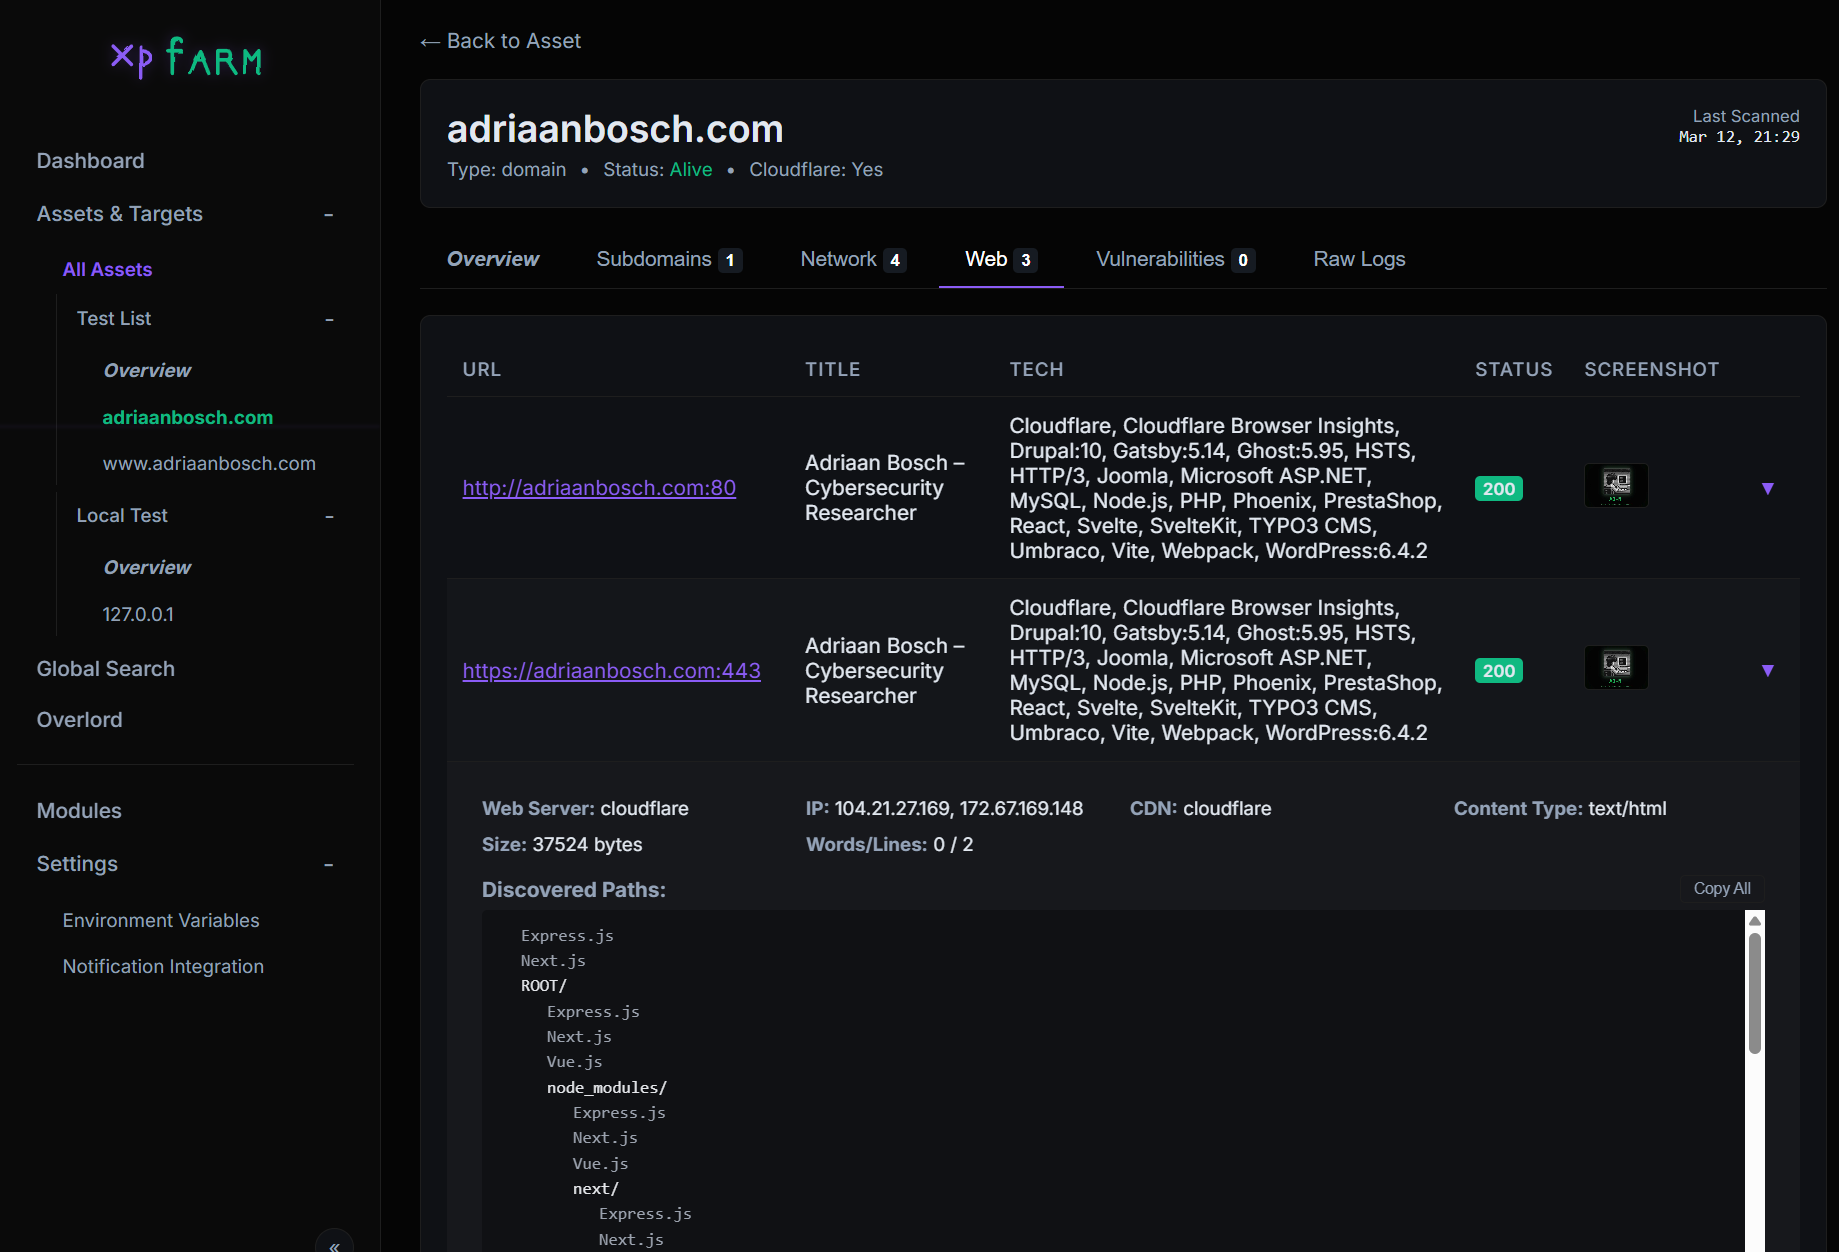 canuk40/xpfarm
自动化漏洞赏金与侦察框架 — 通过统一的 Web 界面集成 Subfinder、Naabu、Httpx、Nuclei、Nmap、CVEMap、Gowitness、Katana 等工具
 allevon412/teamsimplant
针对 Microsoft Teams 的隐蔽 DLL 代理植入工具,通过解除挂钩技术注入 AES 加密的 shellcode,利用 Metasploit Meterpreter 会话提供持久后门访问。
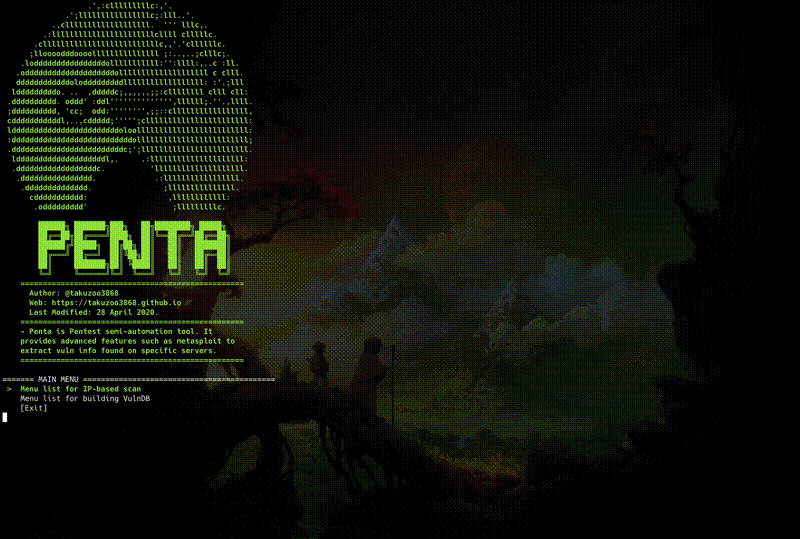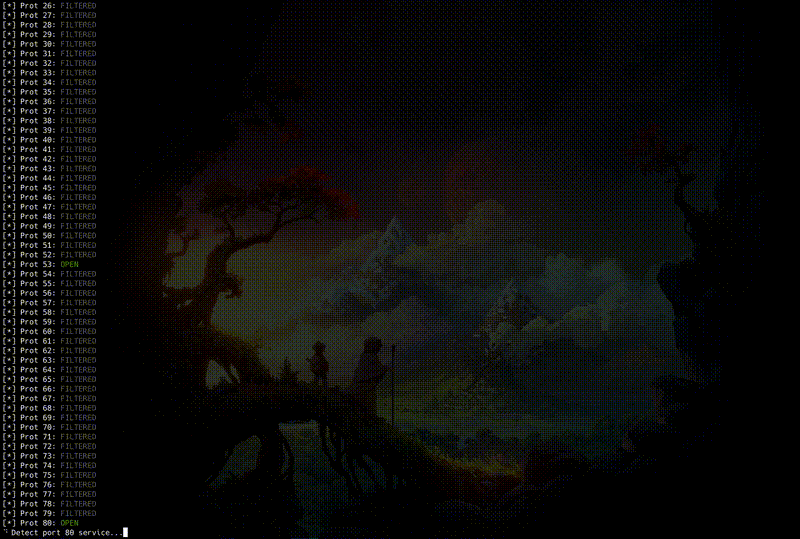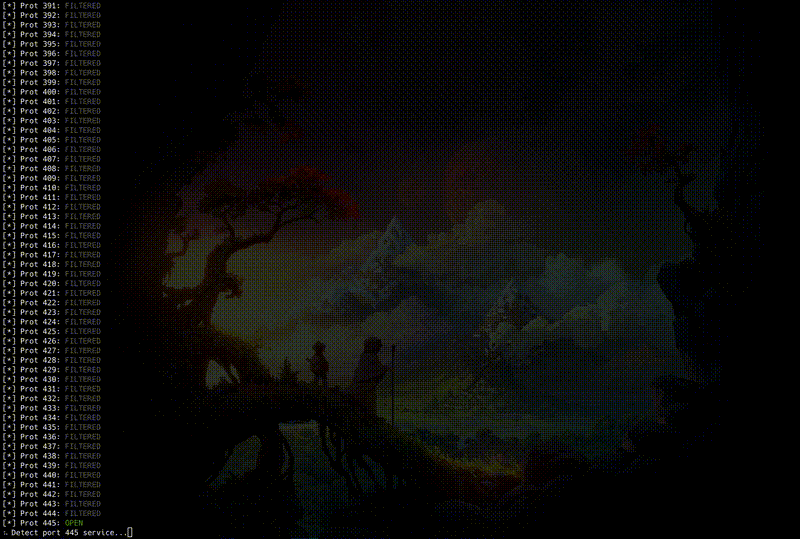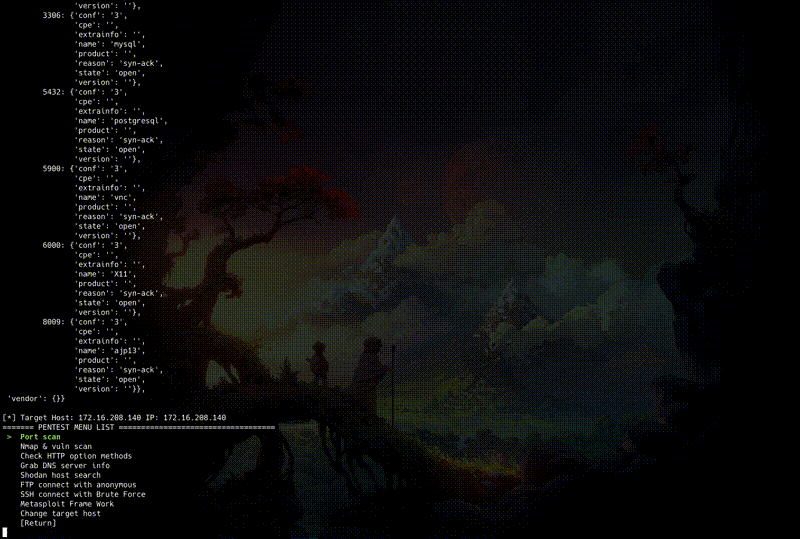 takuzoo3868/penta
开源的一体化命令行工具,用于半自动化渗透测试。
 retme7/cve-2014-7911_poc
针对 Nexus5 Android 4.4.4(KTU84P) 的本地 root 权限提升利用