#1
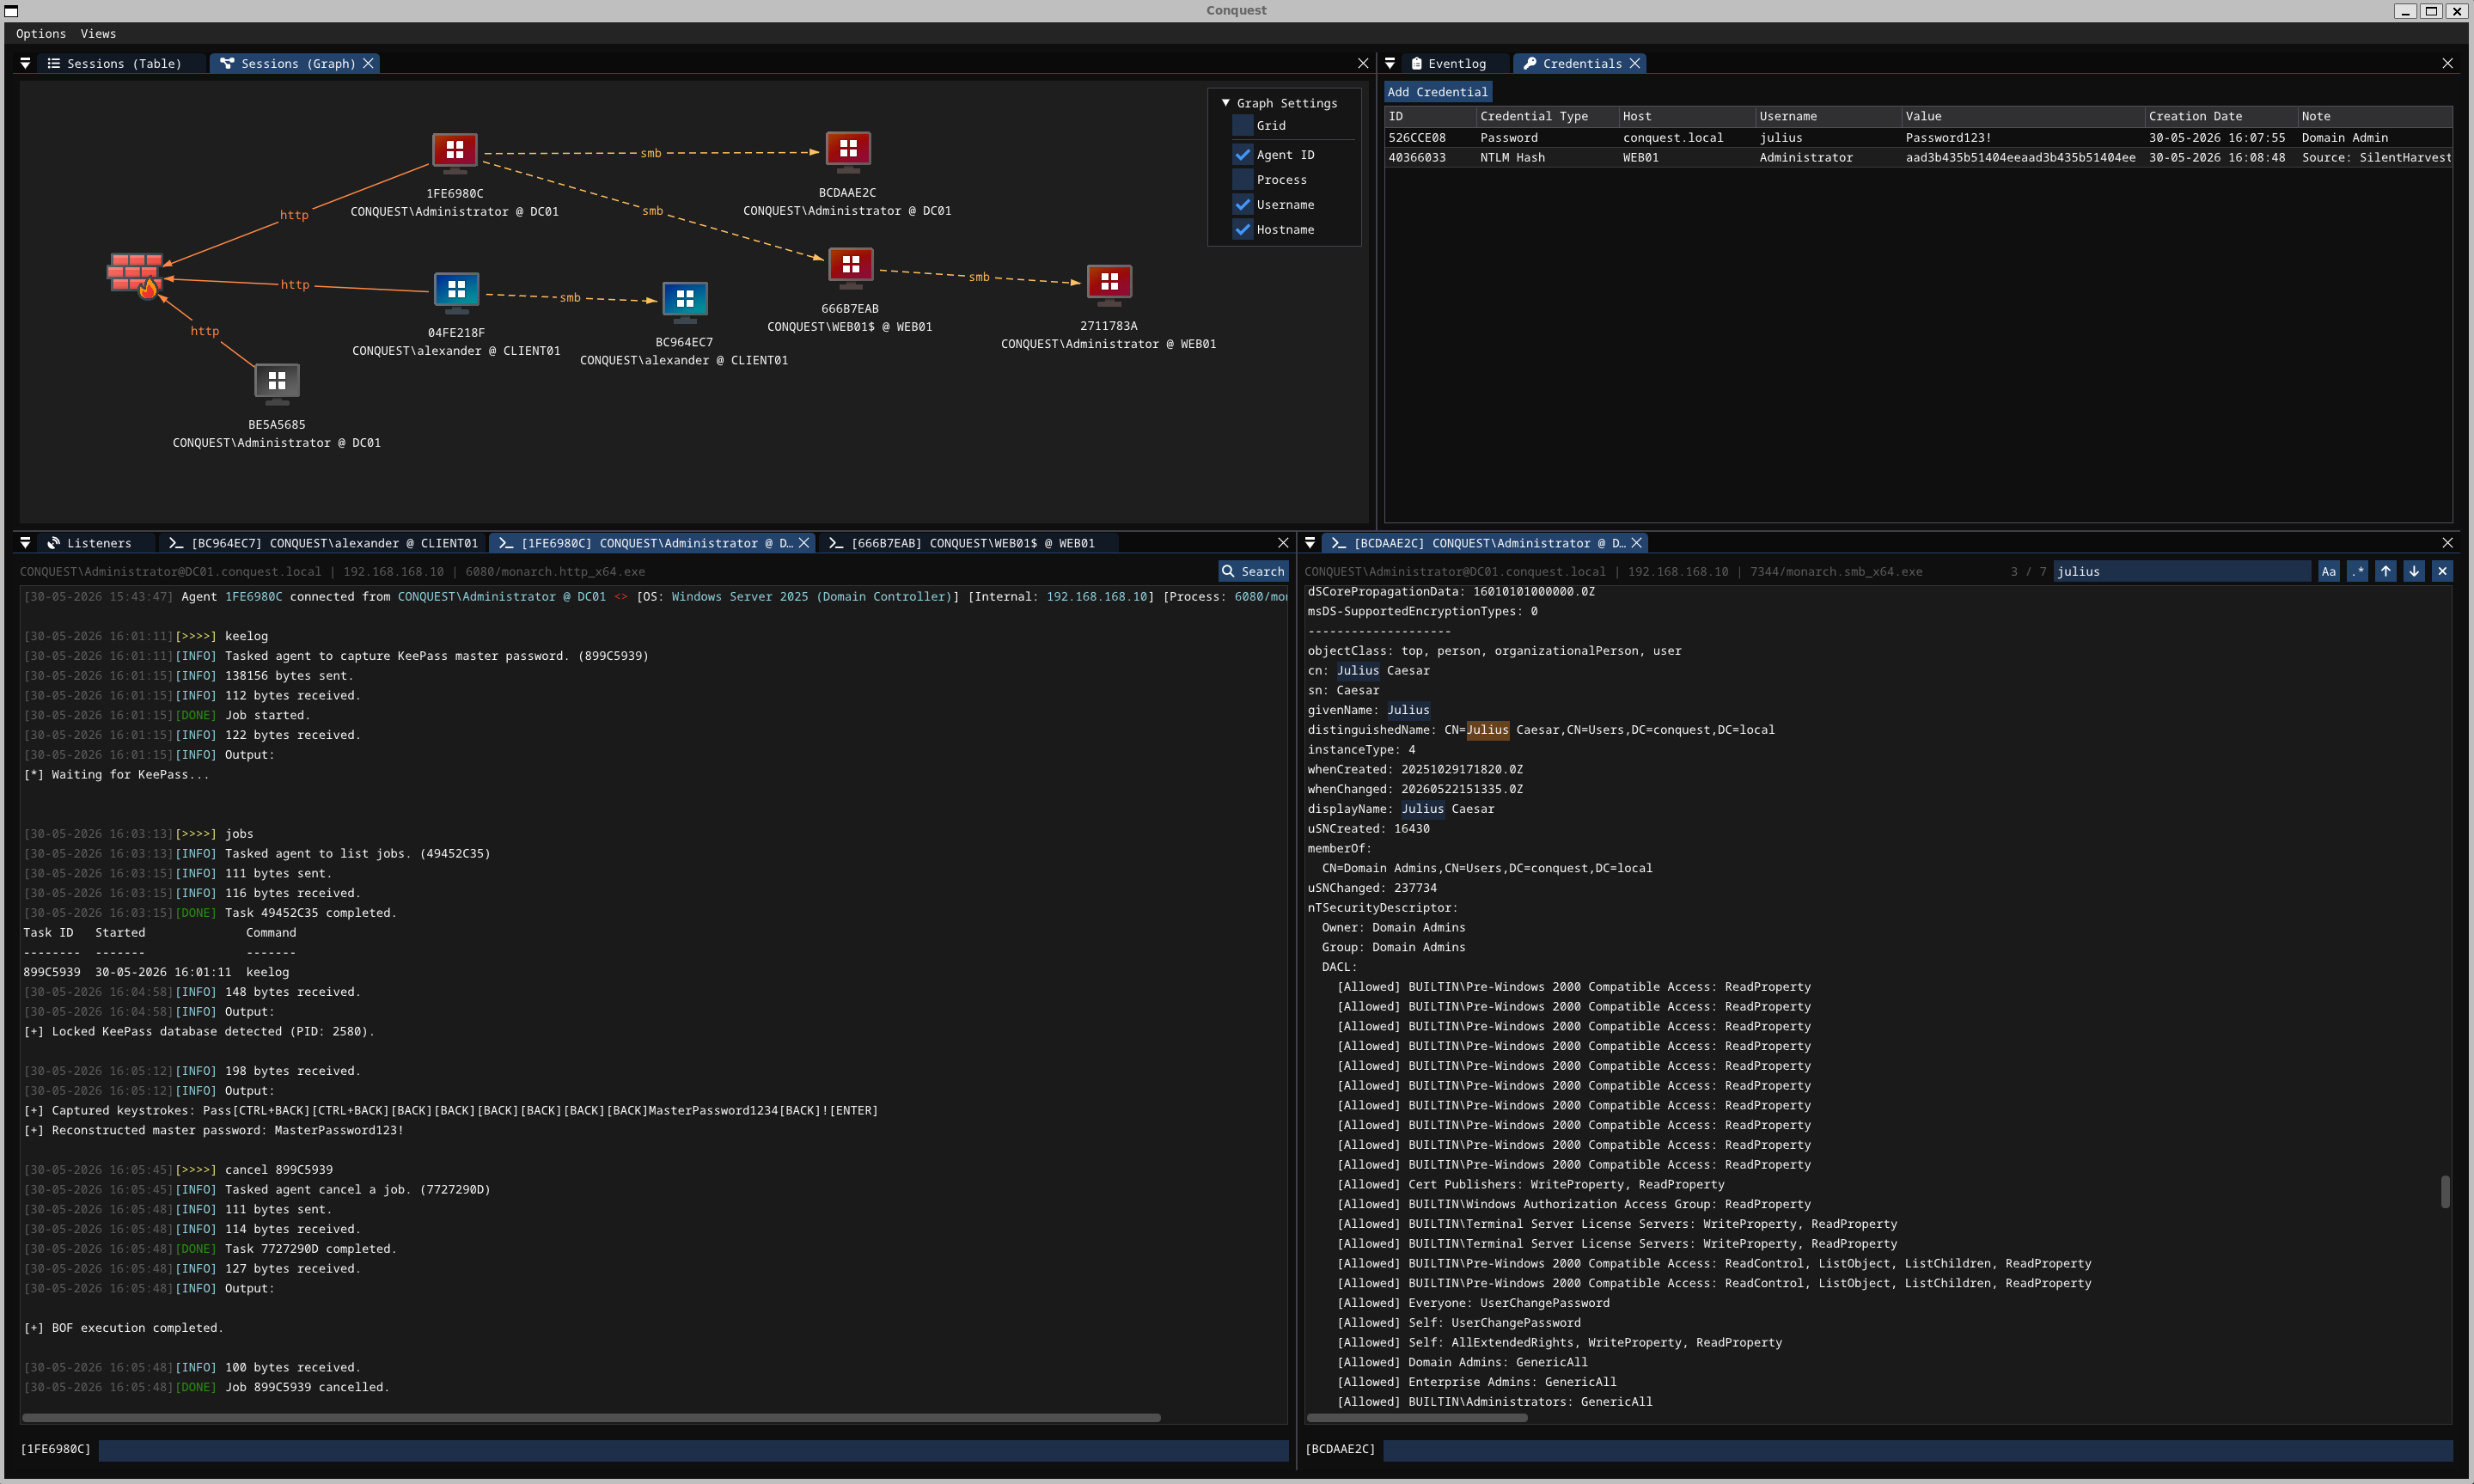
 jakobfriedl/conquest
Conquest 是一个功能丰富且可塑性强的命令与控制/后渗透框架,使用 Nim 开发。
 und3rf10w/external_c2_framework
用于与 Cobalt Strike 的 External C2 规范配合使用的 Python API
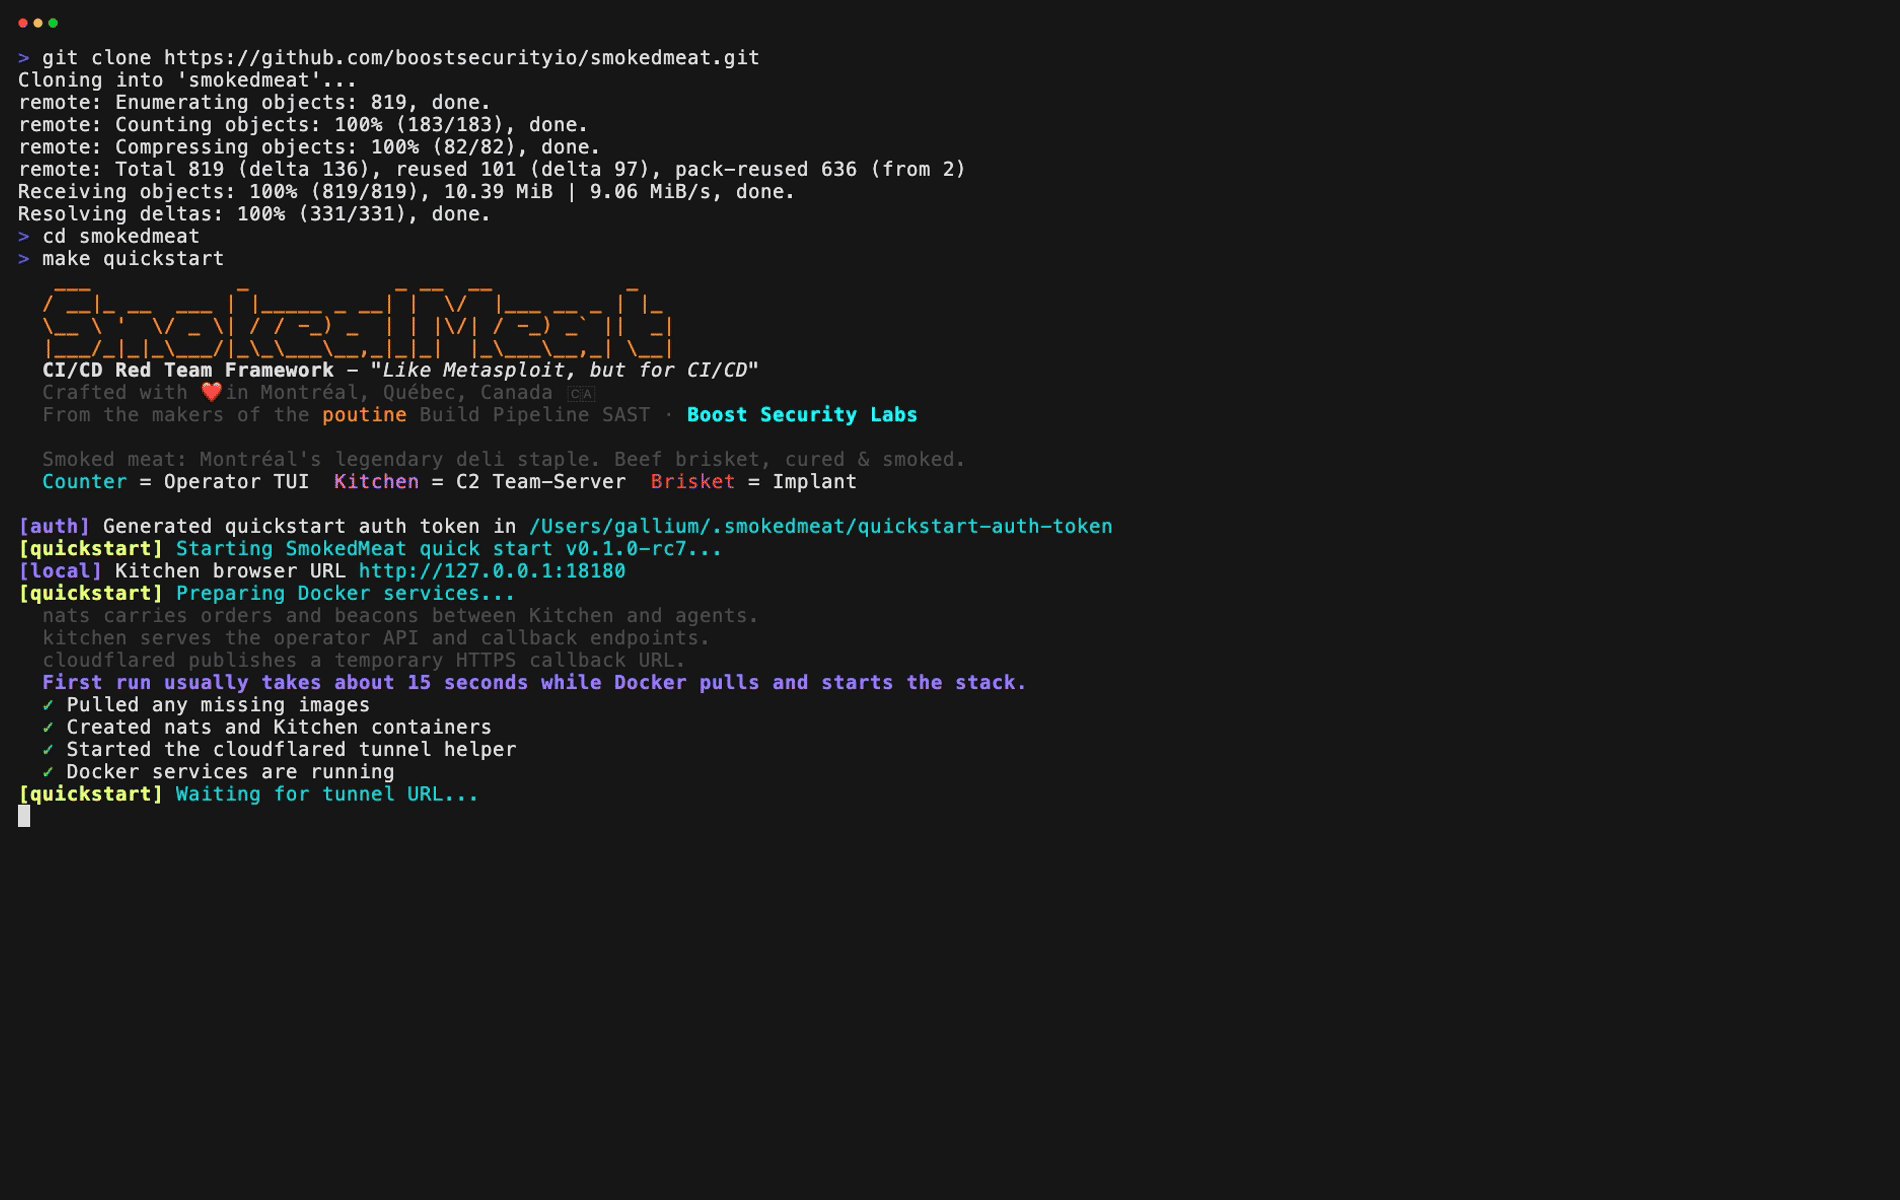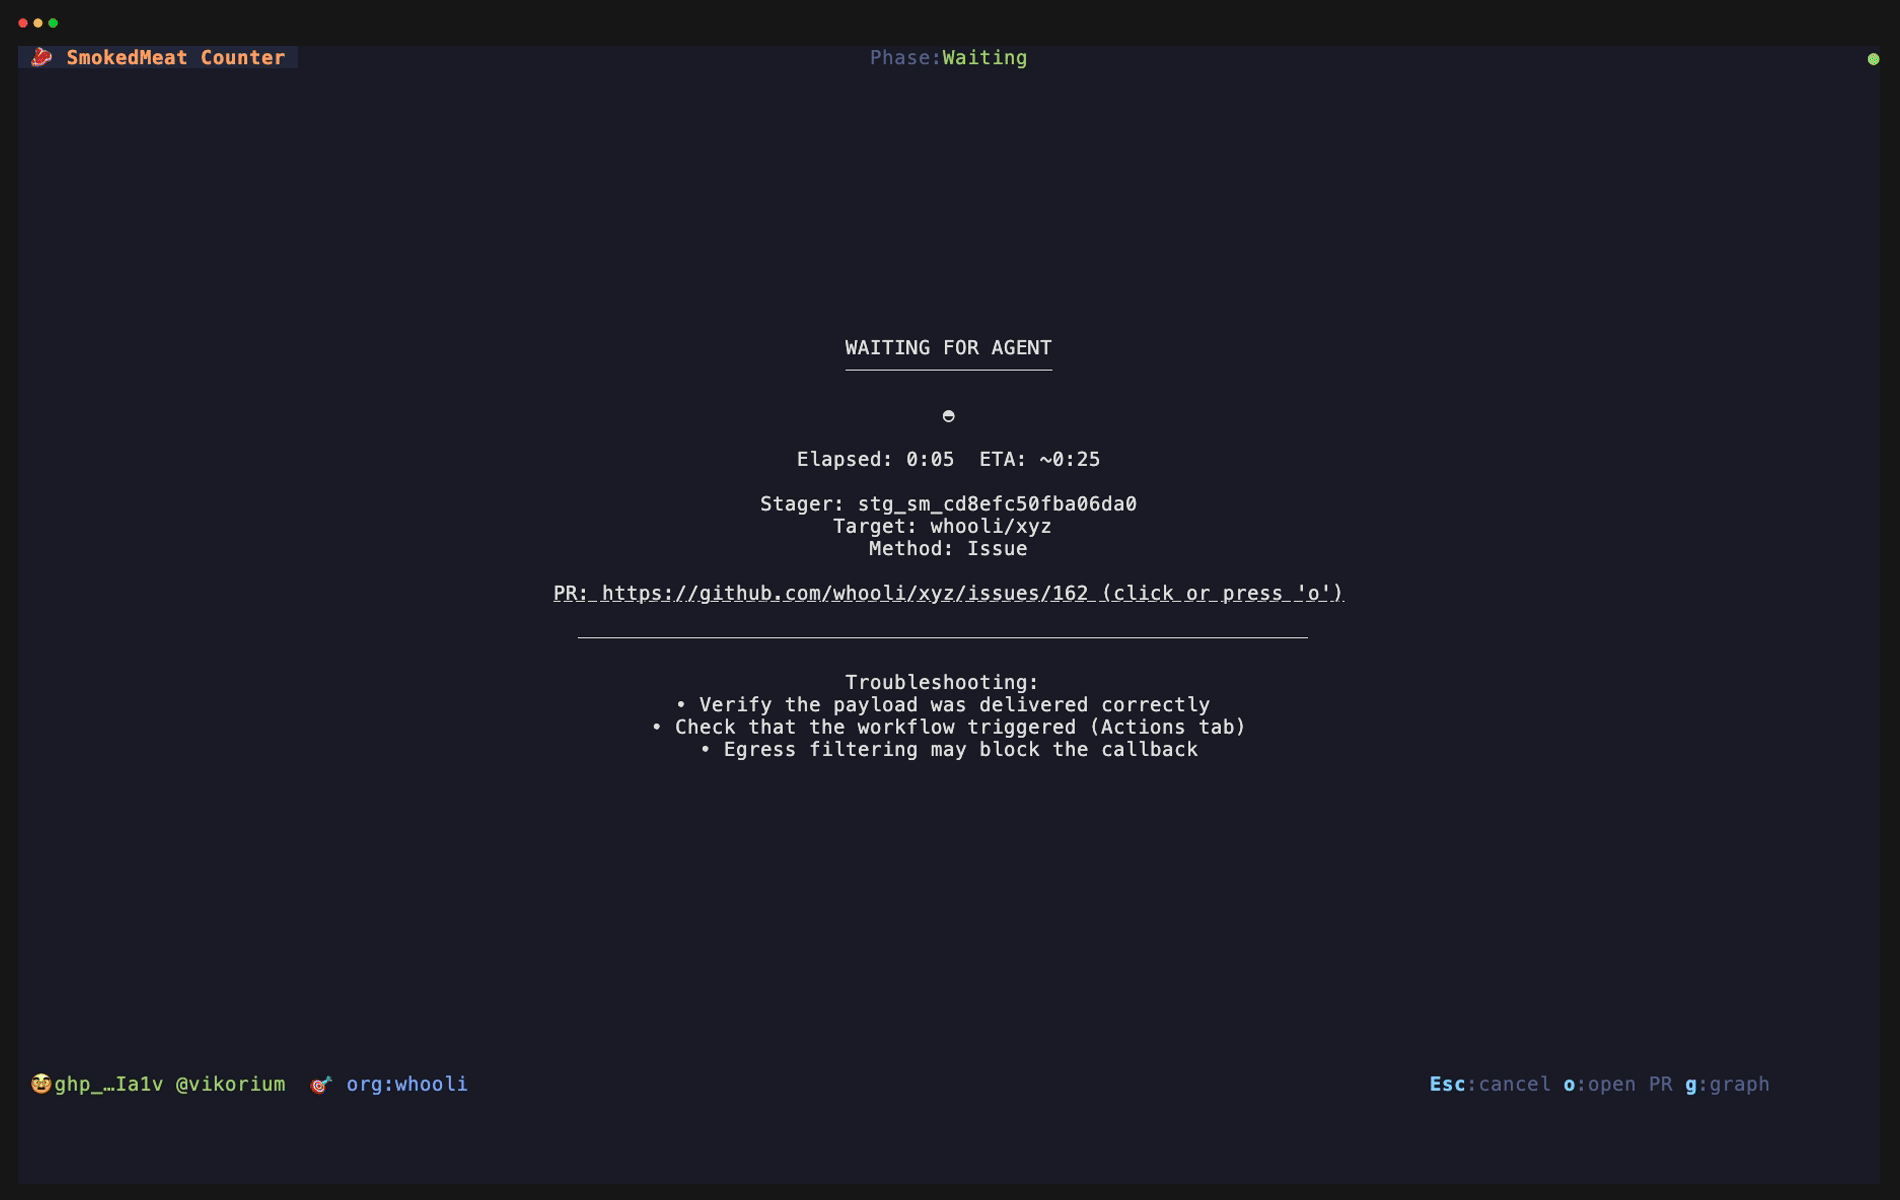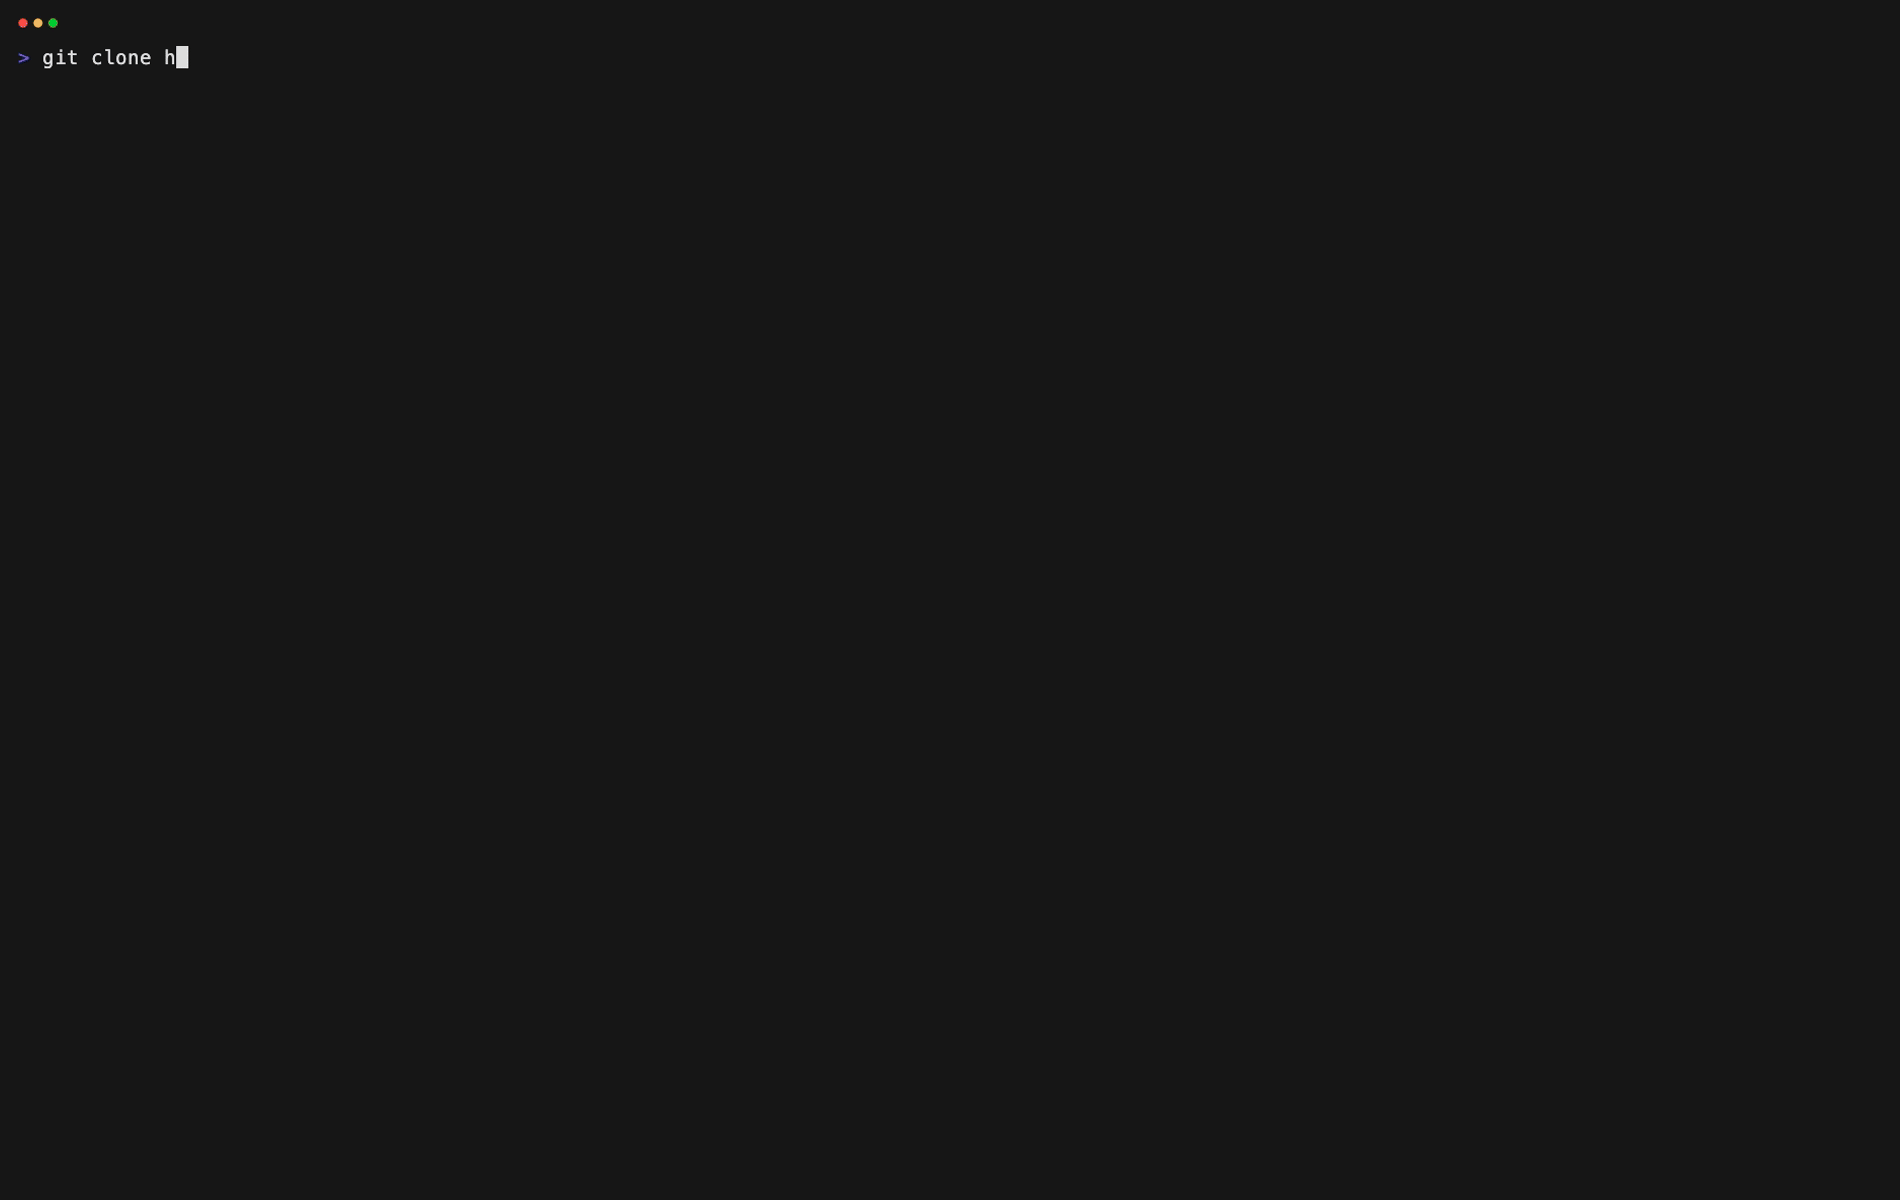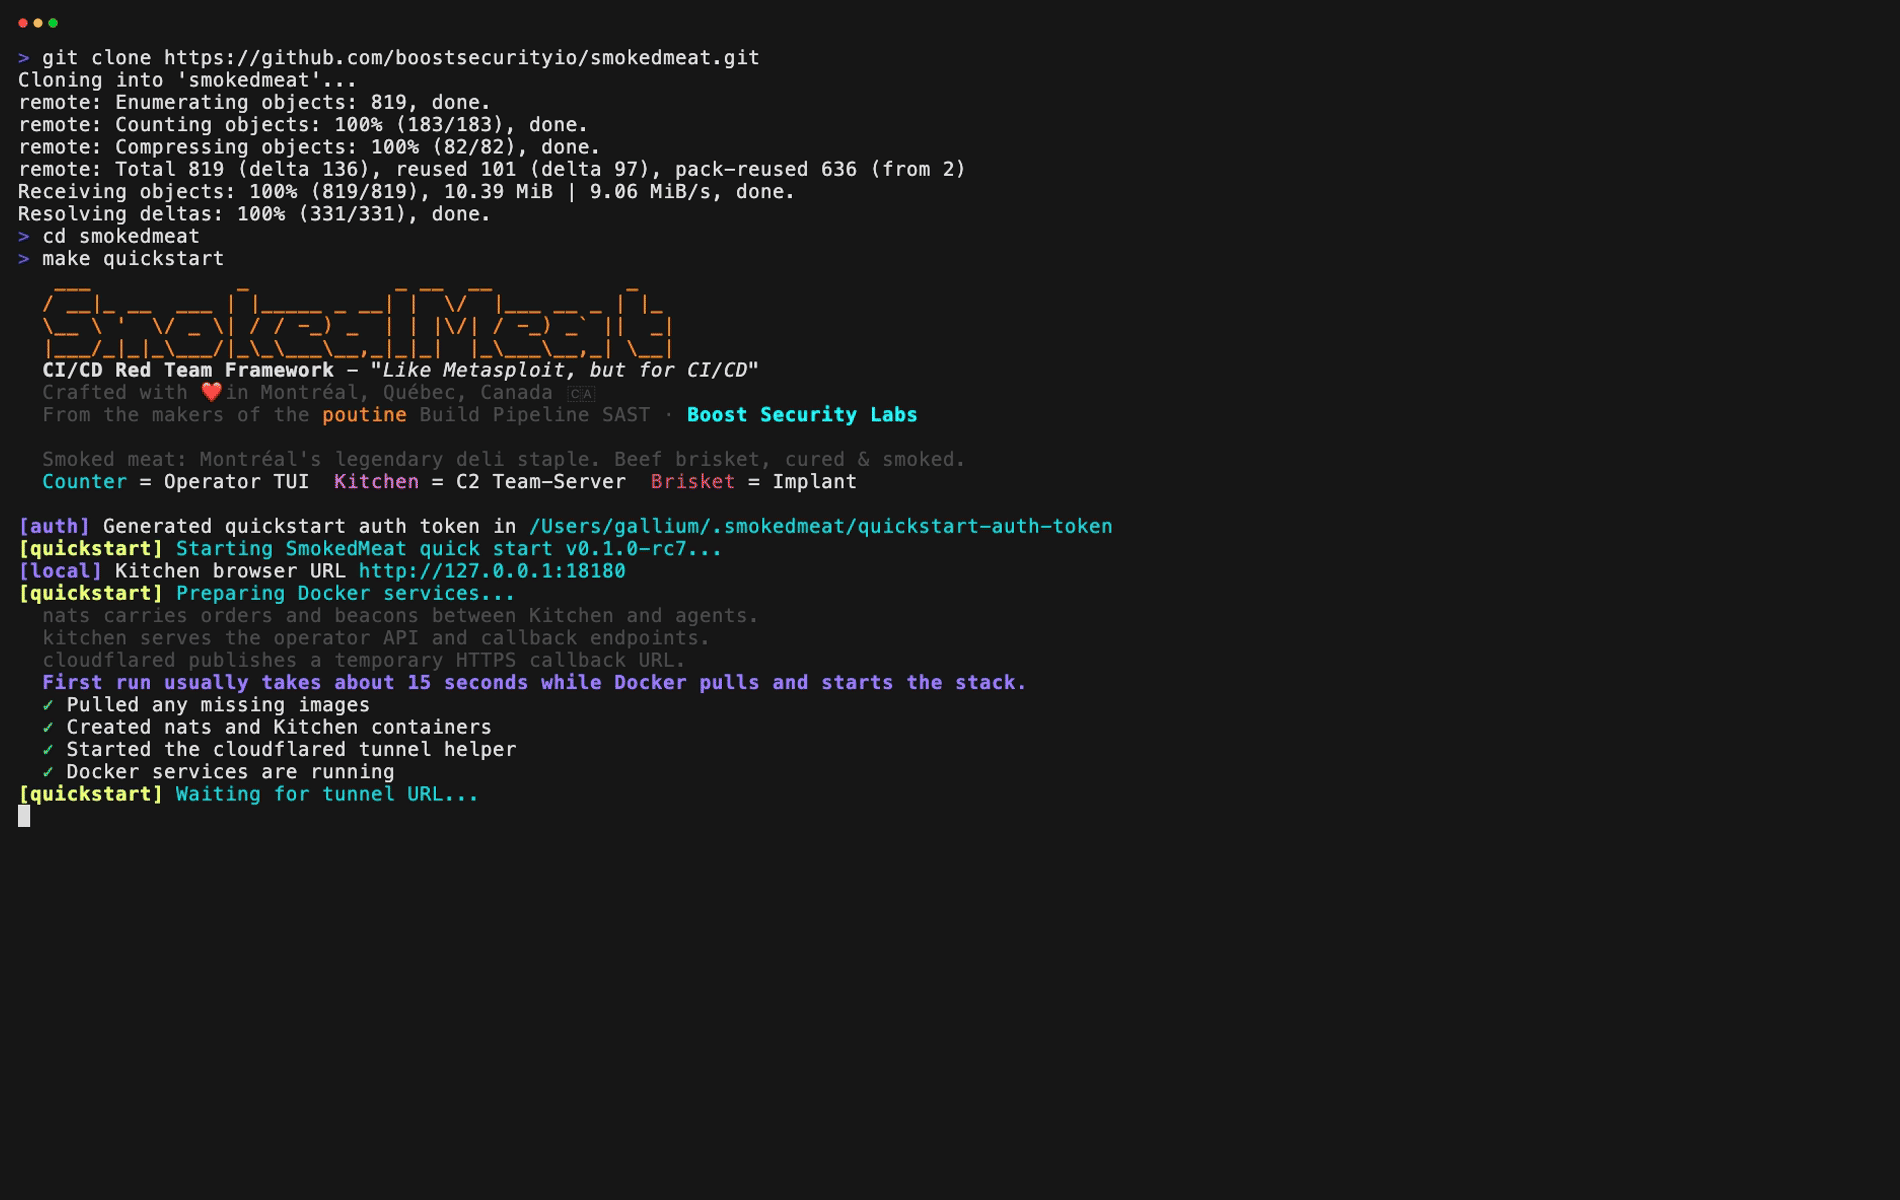 boostsecurityio/smokedmeat
一个用于演示构建管道安全风险的 CI/CD 红队框架。
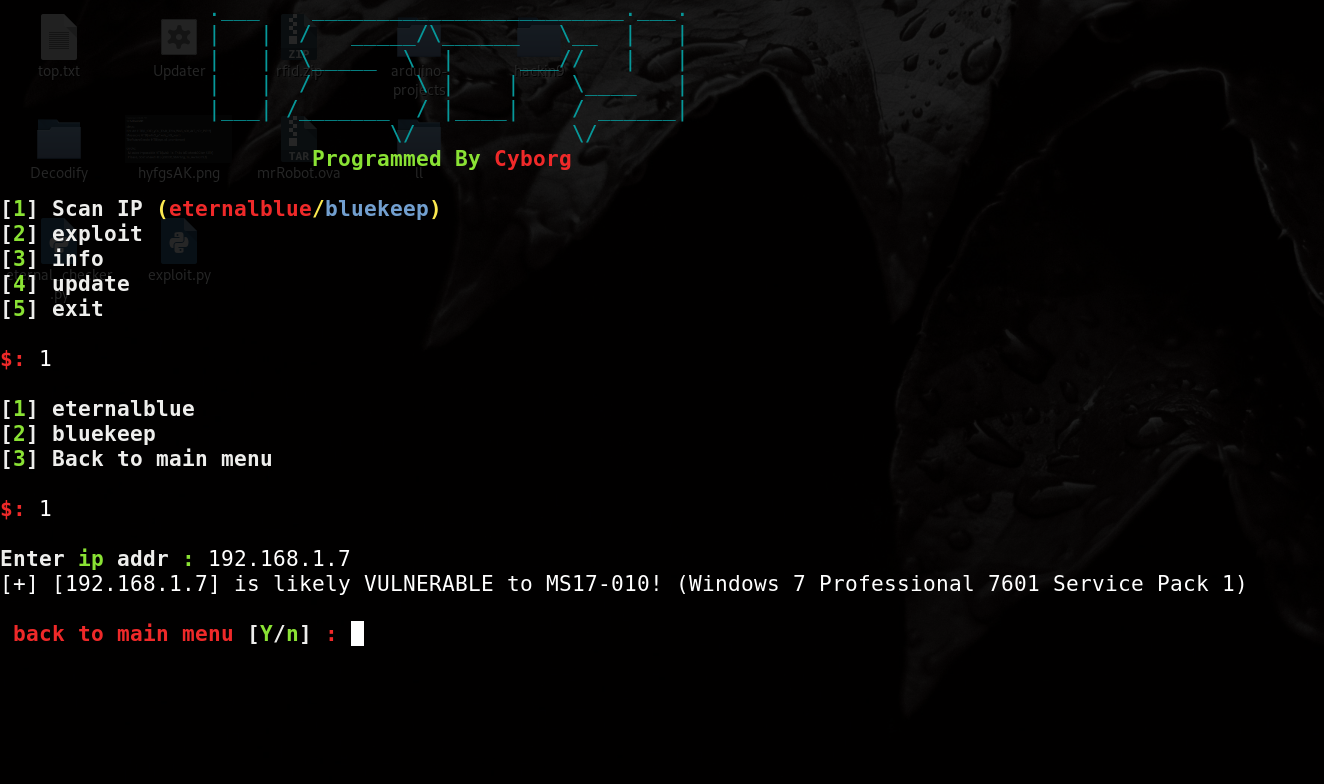 cyb0r9/ispy
ispy V1.0 - Eternalblue(ms17-010)/Bluekeep(CVE-2019-0708) 扫描器与漏洞利用(Metasploit 自动化)
 naksyn/pythonmemorymodule
纯Python实现的MemoryModule技术,用于完全从内存加载DLL和非托管EXE。
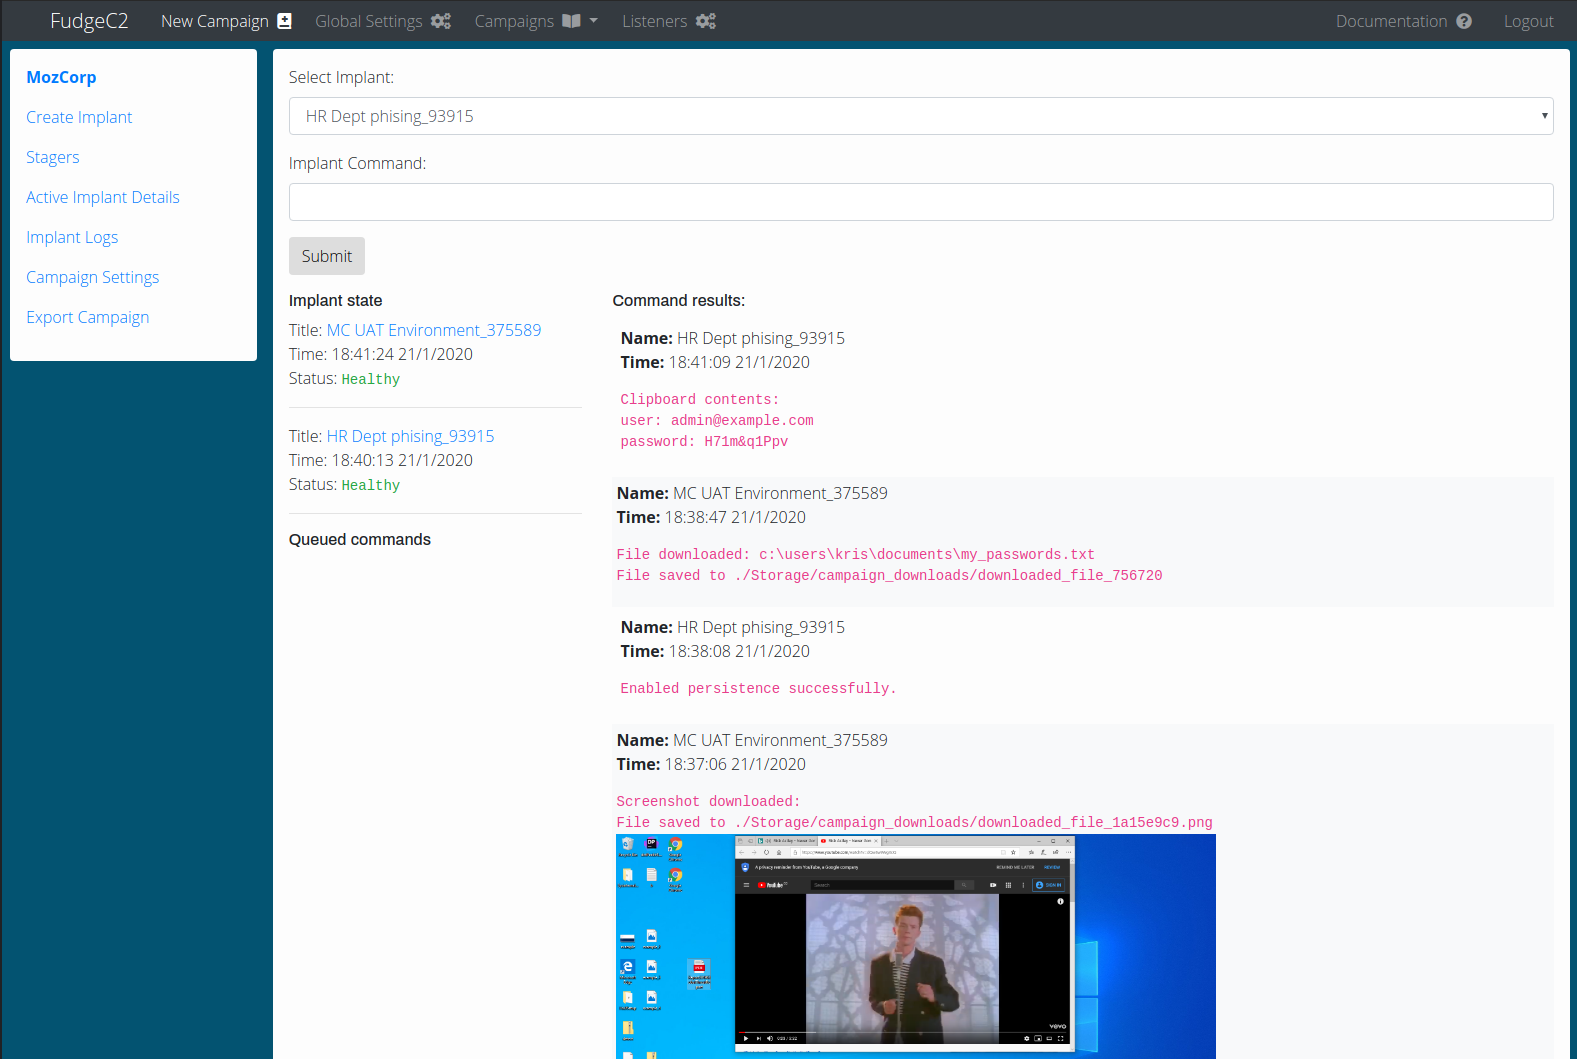 ziconius/fudgec2
FudgeC2 - 一个为团队协作和后期渗透活动设计的命令与控制框架。
 msd0pe-1/cve-maker
用于从NIST、ExploitDB和GitHub数据库中搜索CVE和漏洞利用的CLI工具。支持漏洞利用编译检测并列出最新的关键漏洞。
 bb00/zer0dump
利用 CVE-2020-1472 (Zerologon) 接管域,然后修复本地存储的机器账户密码。
 straightblast/my-poc-exploits
我编写的PoC漏洞利用程序。它们按原样提供,我不提供任何支持。
 catsploit/catsploit
一个自动化渗透测试工具,使用网络攻击技术评分(CATS)来选择并通过Metasploit、Nmap和OpenVAS集成执行最优攻击场景。
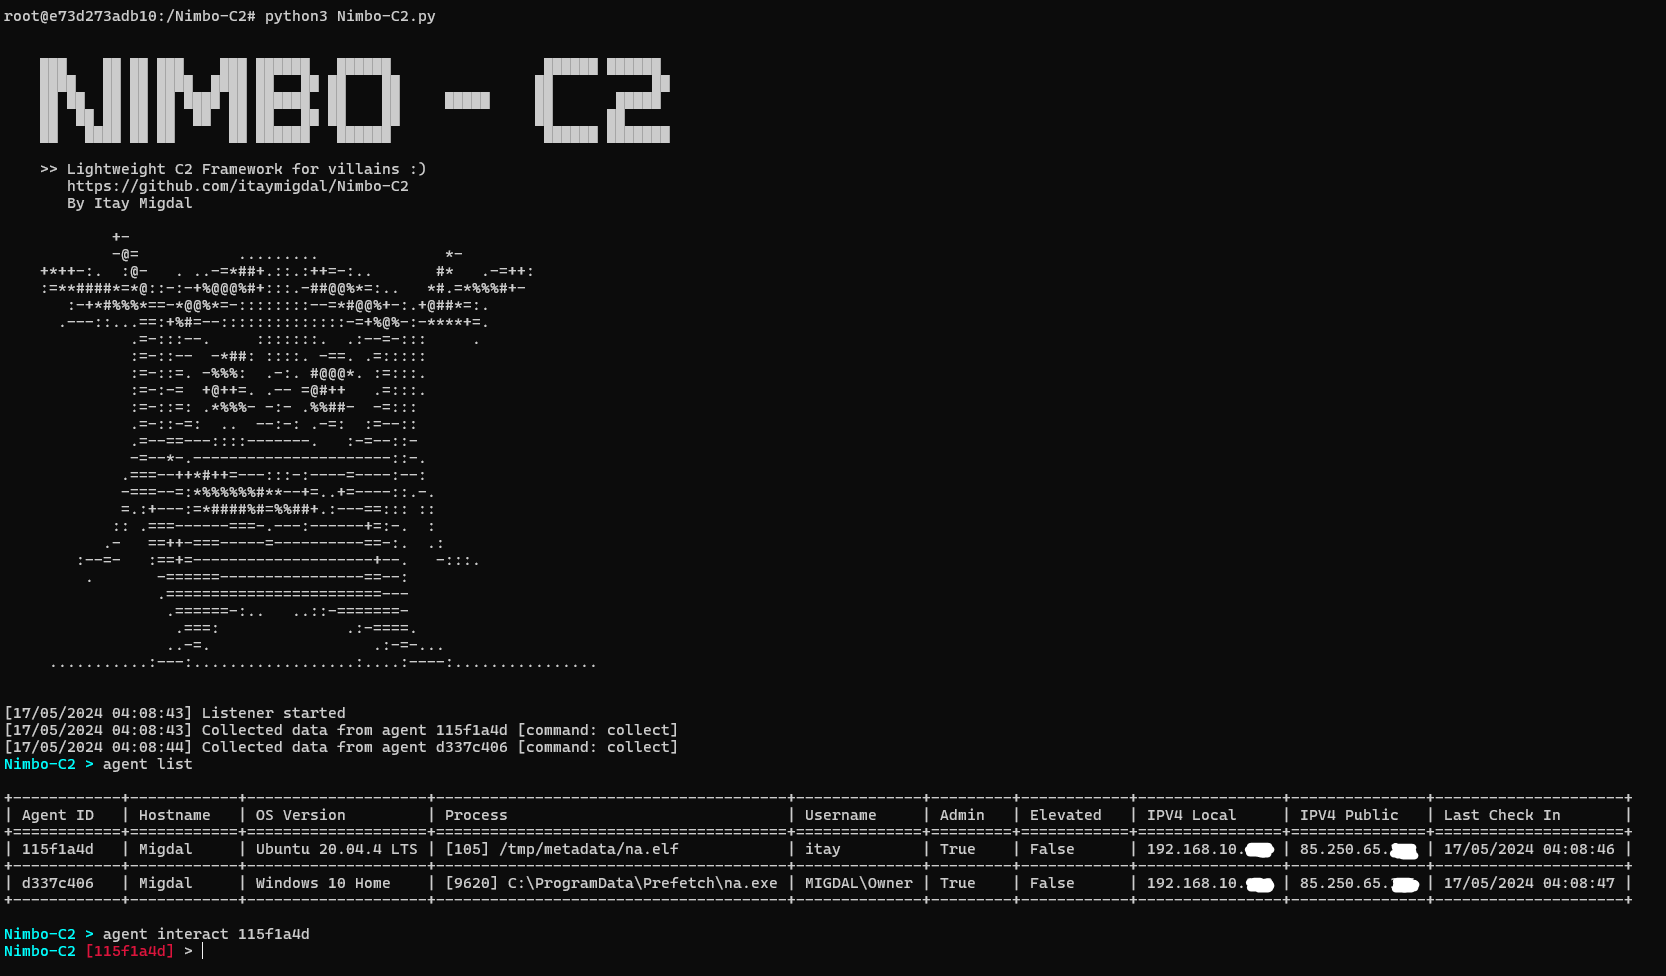 itaymigdal/nimbo-c2
Nimbo-C2 是又一个(简单且轻量级的)C2 框架
 inf0secrabbit/badassmacros
一个C#工具,用于生成带有shellcode注入、VBA清除和沙箱检测的恶意VBA宏,适用于红队行动。
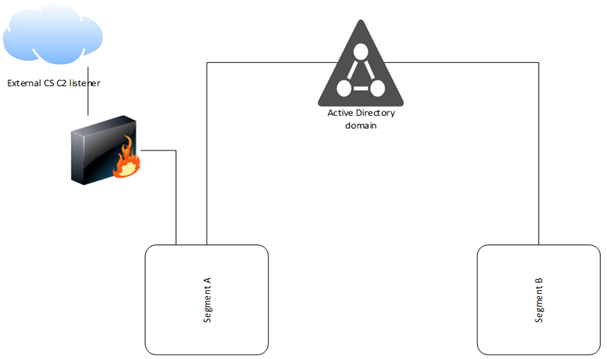 fox-it/ldapfragger
C2工具通过LDAP用户属性路由Cobalt Strike信标数据,用于在分段网络中进行隐蔽的命令与控制。
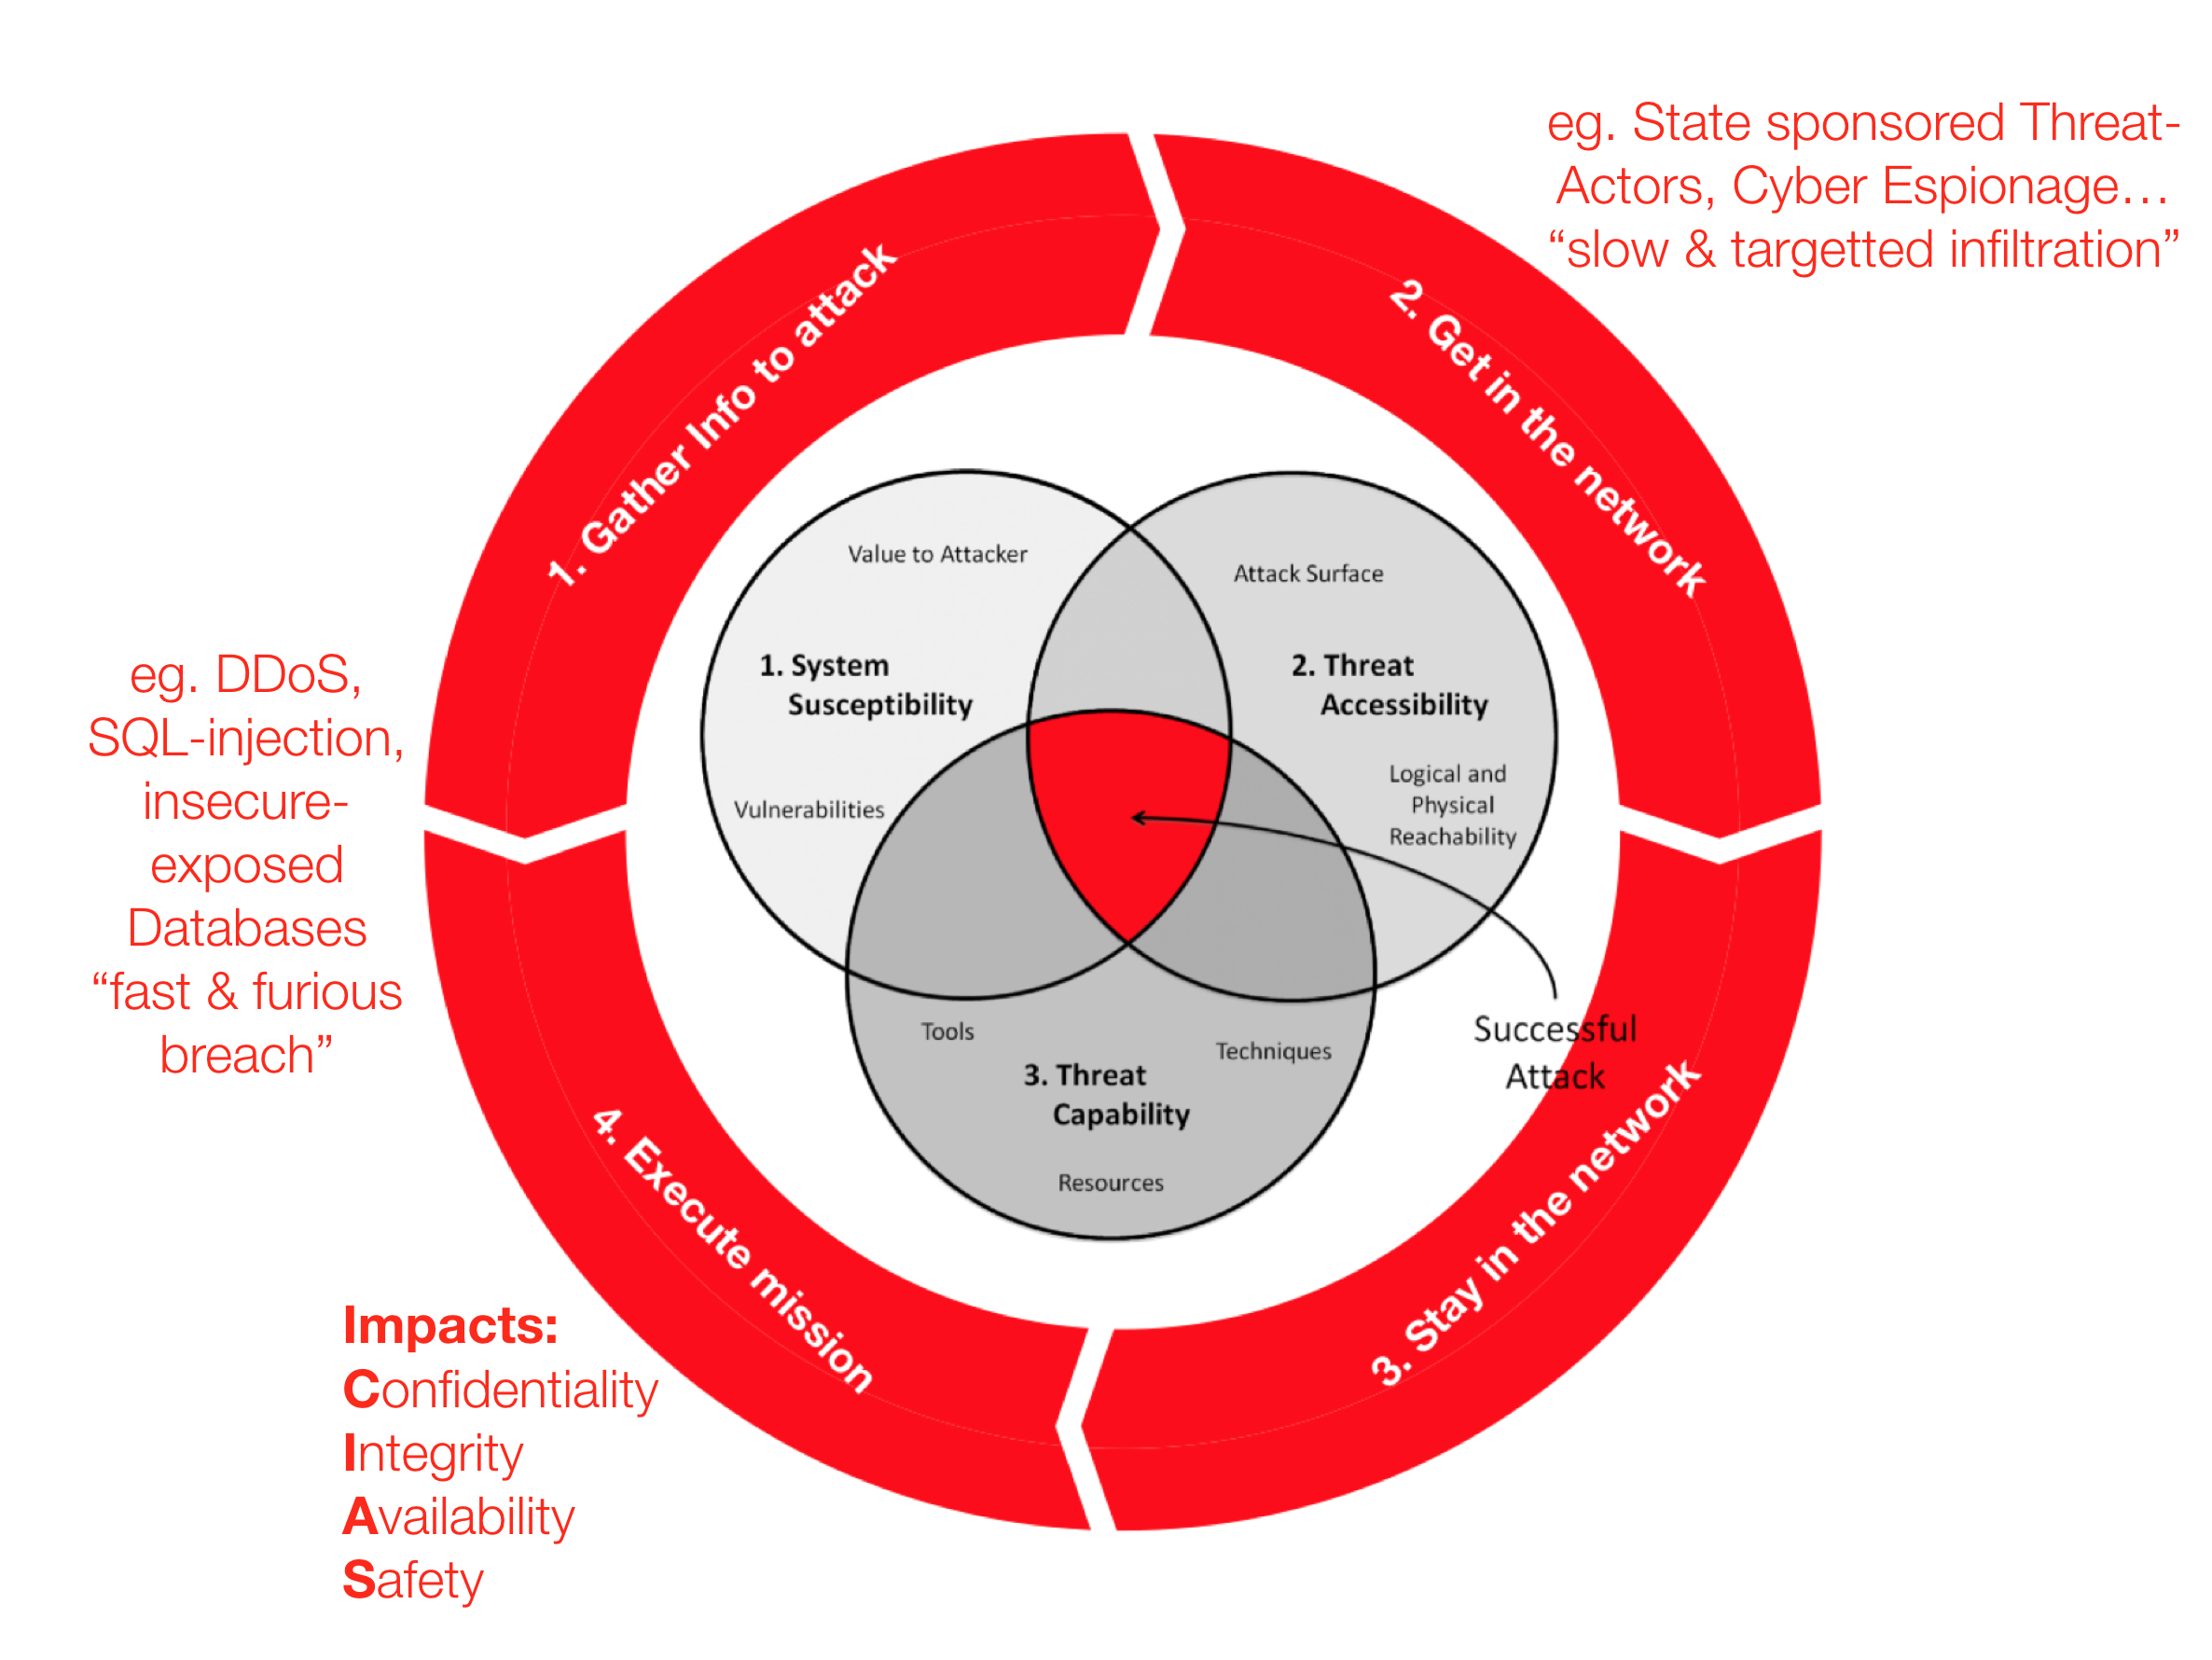 jymcheong/autottp
自动化战术、技术与程序
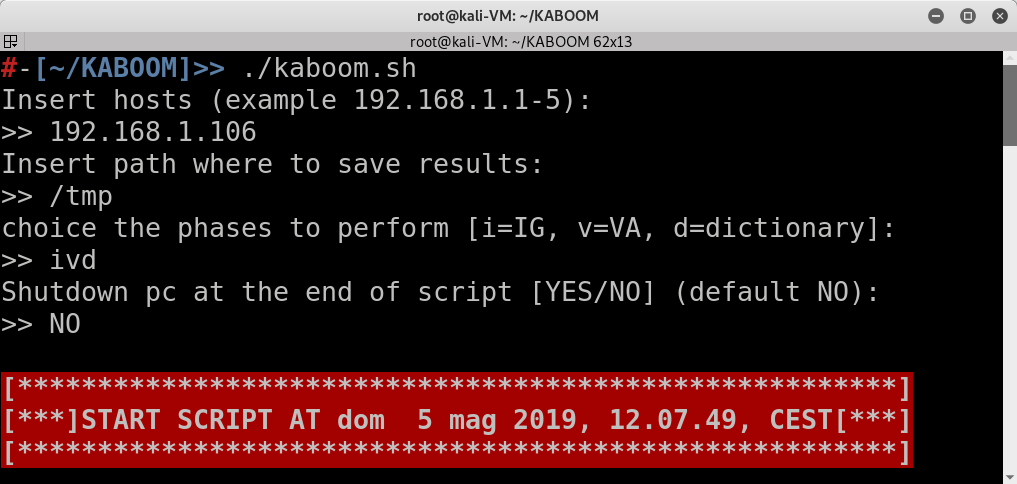 leviathan36/kaboom
自动化渗透测试工具