 #1
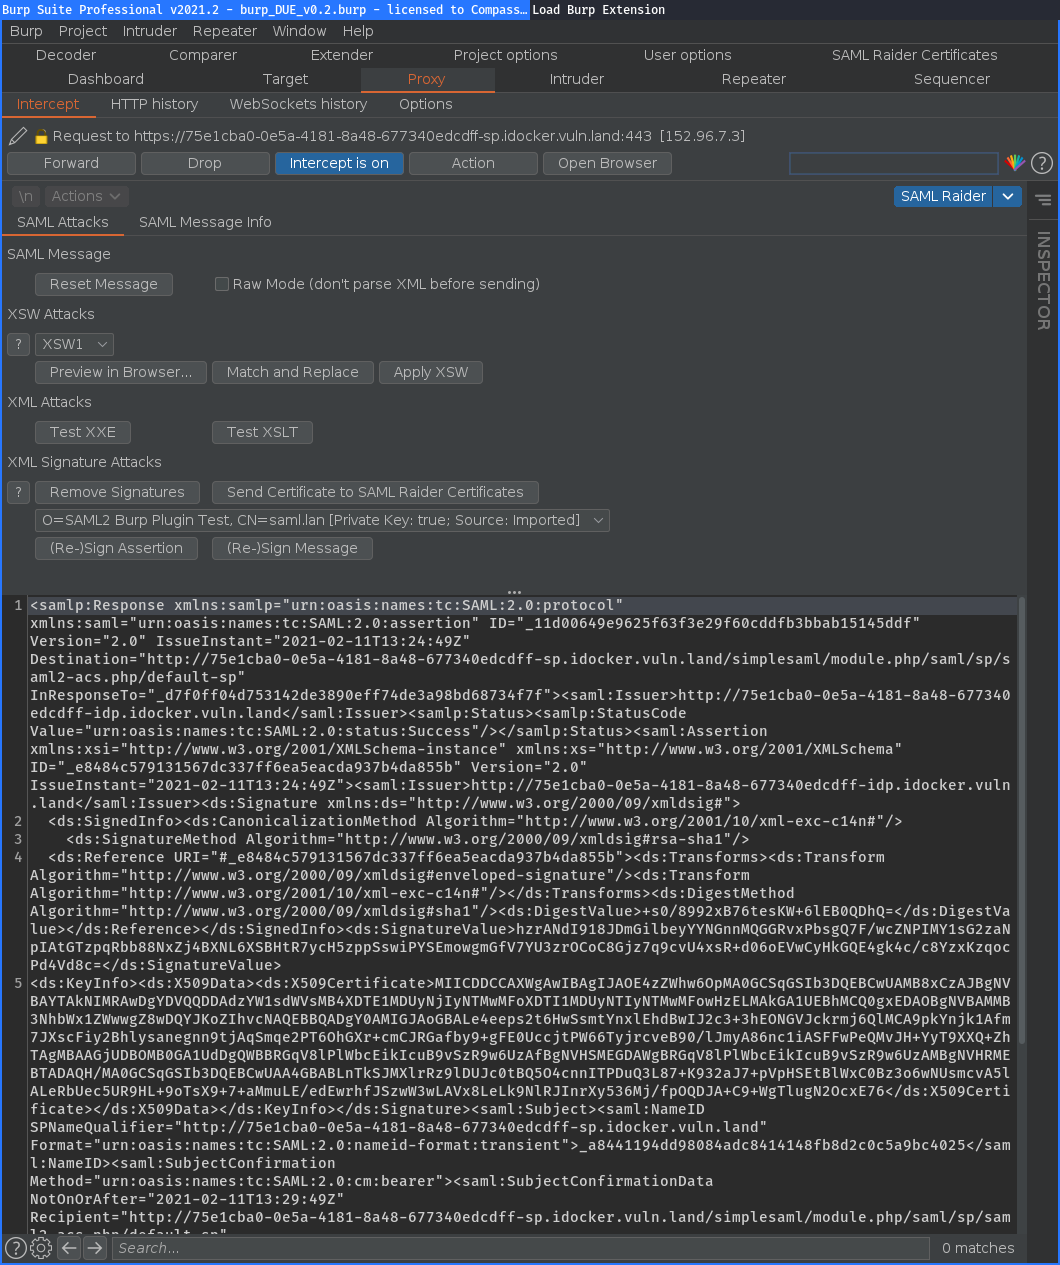
 compasssecurity/samlraider
SAML2 Burp 扩展
 wack0/cve-2022-21894
baton drop (CVE-2022-21894):安全启动安全功能绕过漏洞
 sslmate/go-pkcs12
用于编码和解码 PKCS#12 文件的 Go 库
 mwielgoszewski/python-paddingoracle
一个可移植的填充预言机(Padding Oracle)漏洞利用API
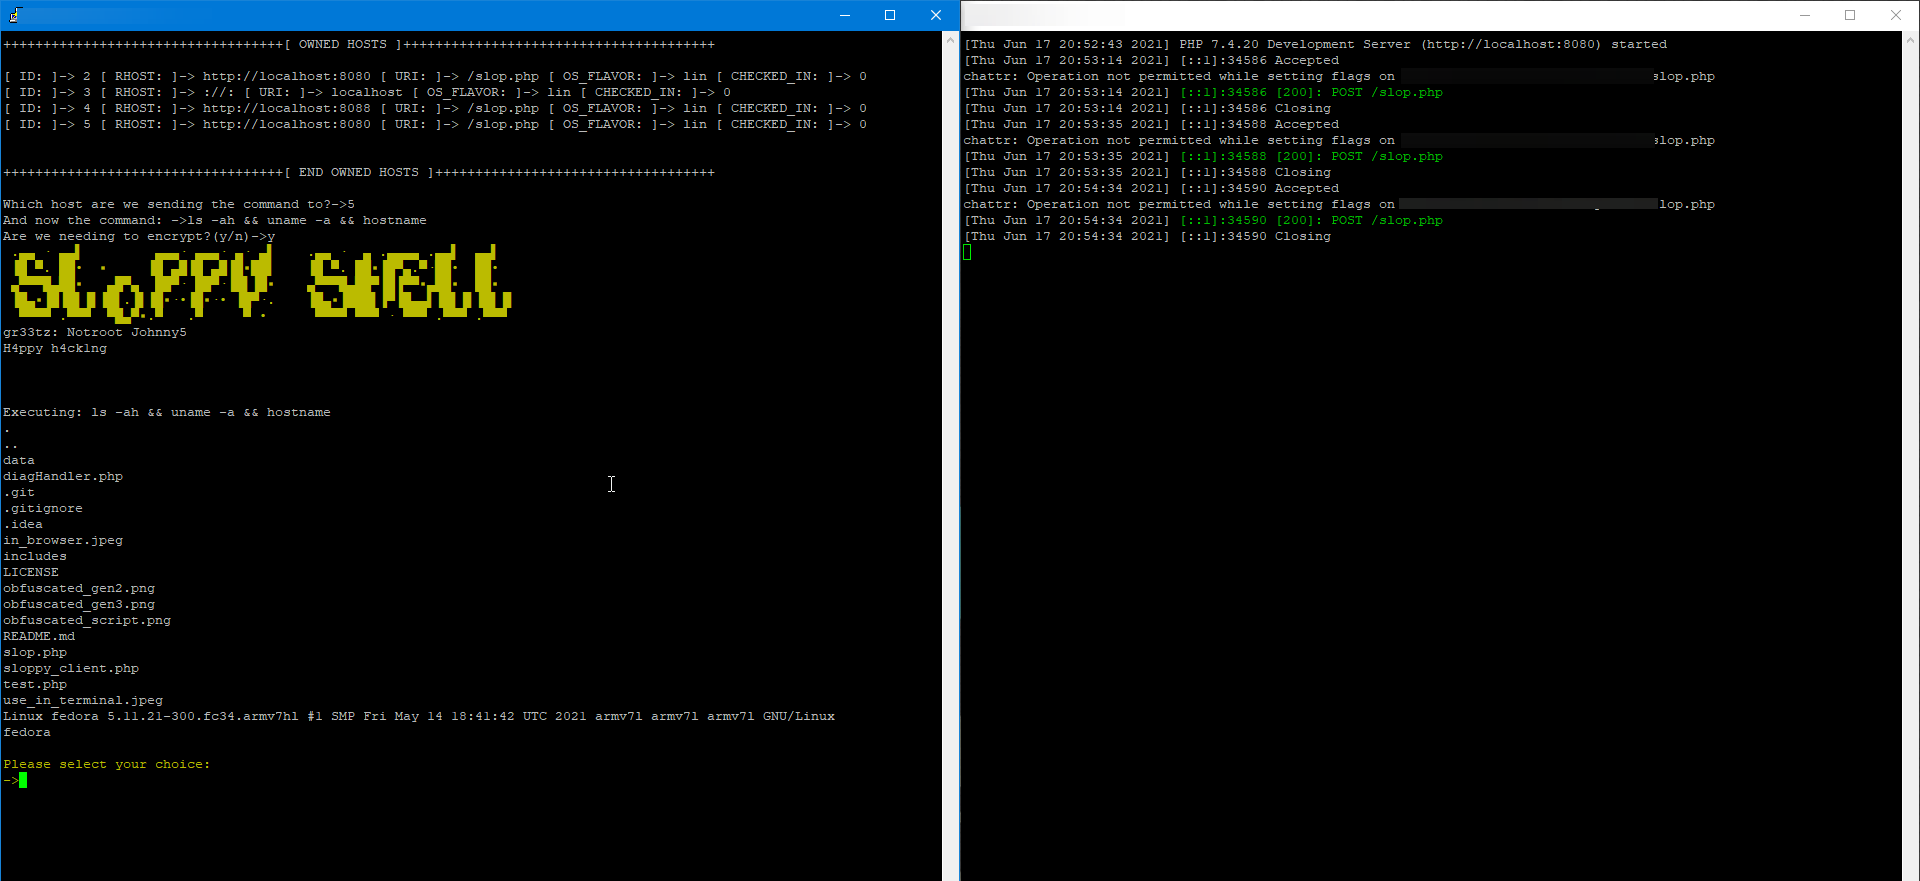 oldkingcone/slopshell
你唯一需要的PHP webshell。
 ugzv/ublockdnsclient
适用于 uBlockDNS 的跨平台系统 DNS 客户端,支持设备级广告和跟踪器拦截以及实时过滤器更新。
 querylab/lazywarden
Bitwarden 保险库自动备份工具,具有 AES-256 加密、Argon2 密钥派生、多云上传支持,以及通过 Discord、Telegram 和 Slack 发送的实时通知。
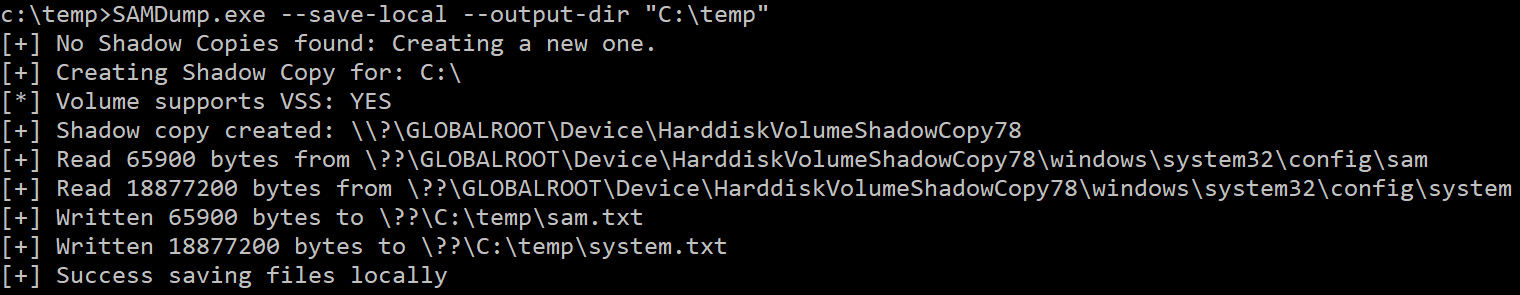 ricardojoserf/samdump
提取 SAM 和 SYSTEM 配置单元,使用卷影复制(VSS)API。支持数据外传和 XOR 混淆选项。支持 C#、C++、Crystal、Python、Rust、Golang、Nim 和 Deno(JavaScript)语言。
 rxwx/chlonium
克隆并导入Chromium的cookies和密码,跨浏览器,通过离线DPAPI状态密钥解密,支持AES-256 GCM加密的数据库,用于红队操作。
 cerbersec/ares
Project Ares 是一个概念验证 (PoC) 加载器,使用 C/C++ 编写,基于事务性空洞技术
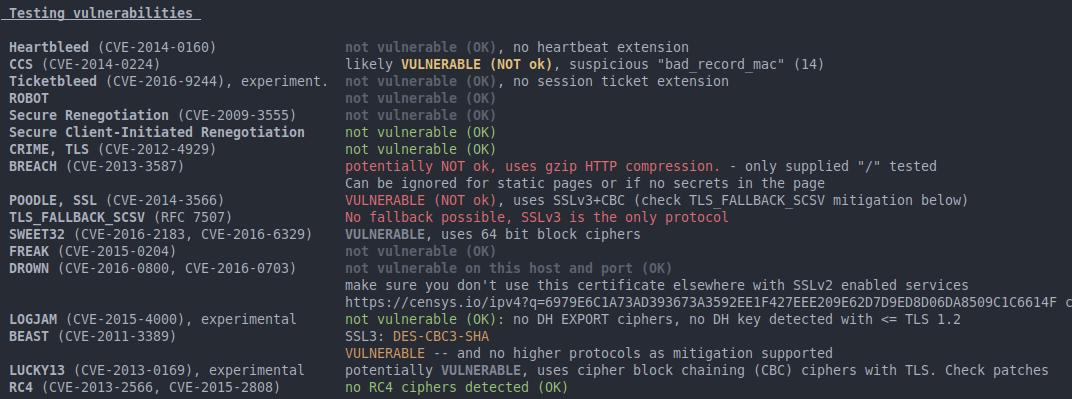 mpgn/poodle-poc
:poodle: Poodle(针对降级旧版加密的填充预言机)攻击 CVE-2014-3566 :poodle:

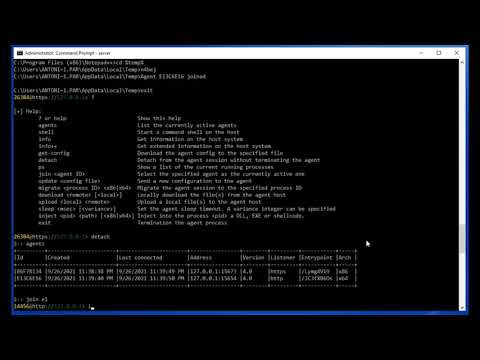 enkomio/alanframework
一个 C2 后渗透框架
 fjrevoredo/mini-diarium
一款仅限本地的日记应用,具备严格的加密保护。免费、开源,且永不连接互联网。
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 barghest-ngo/mesh
加密的点对点网状VPN,用于远程移动取证,支持无线ADB和libimobiledevice数据获取、网络监控以及跨NAT和防火墙的入侵检测。
 hfiref0x/wdextract
从vdm文件中提取Windows Defender数据库并解包