#1
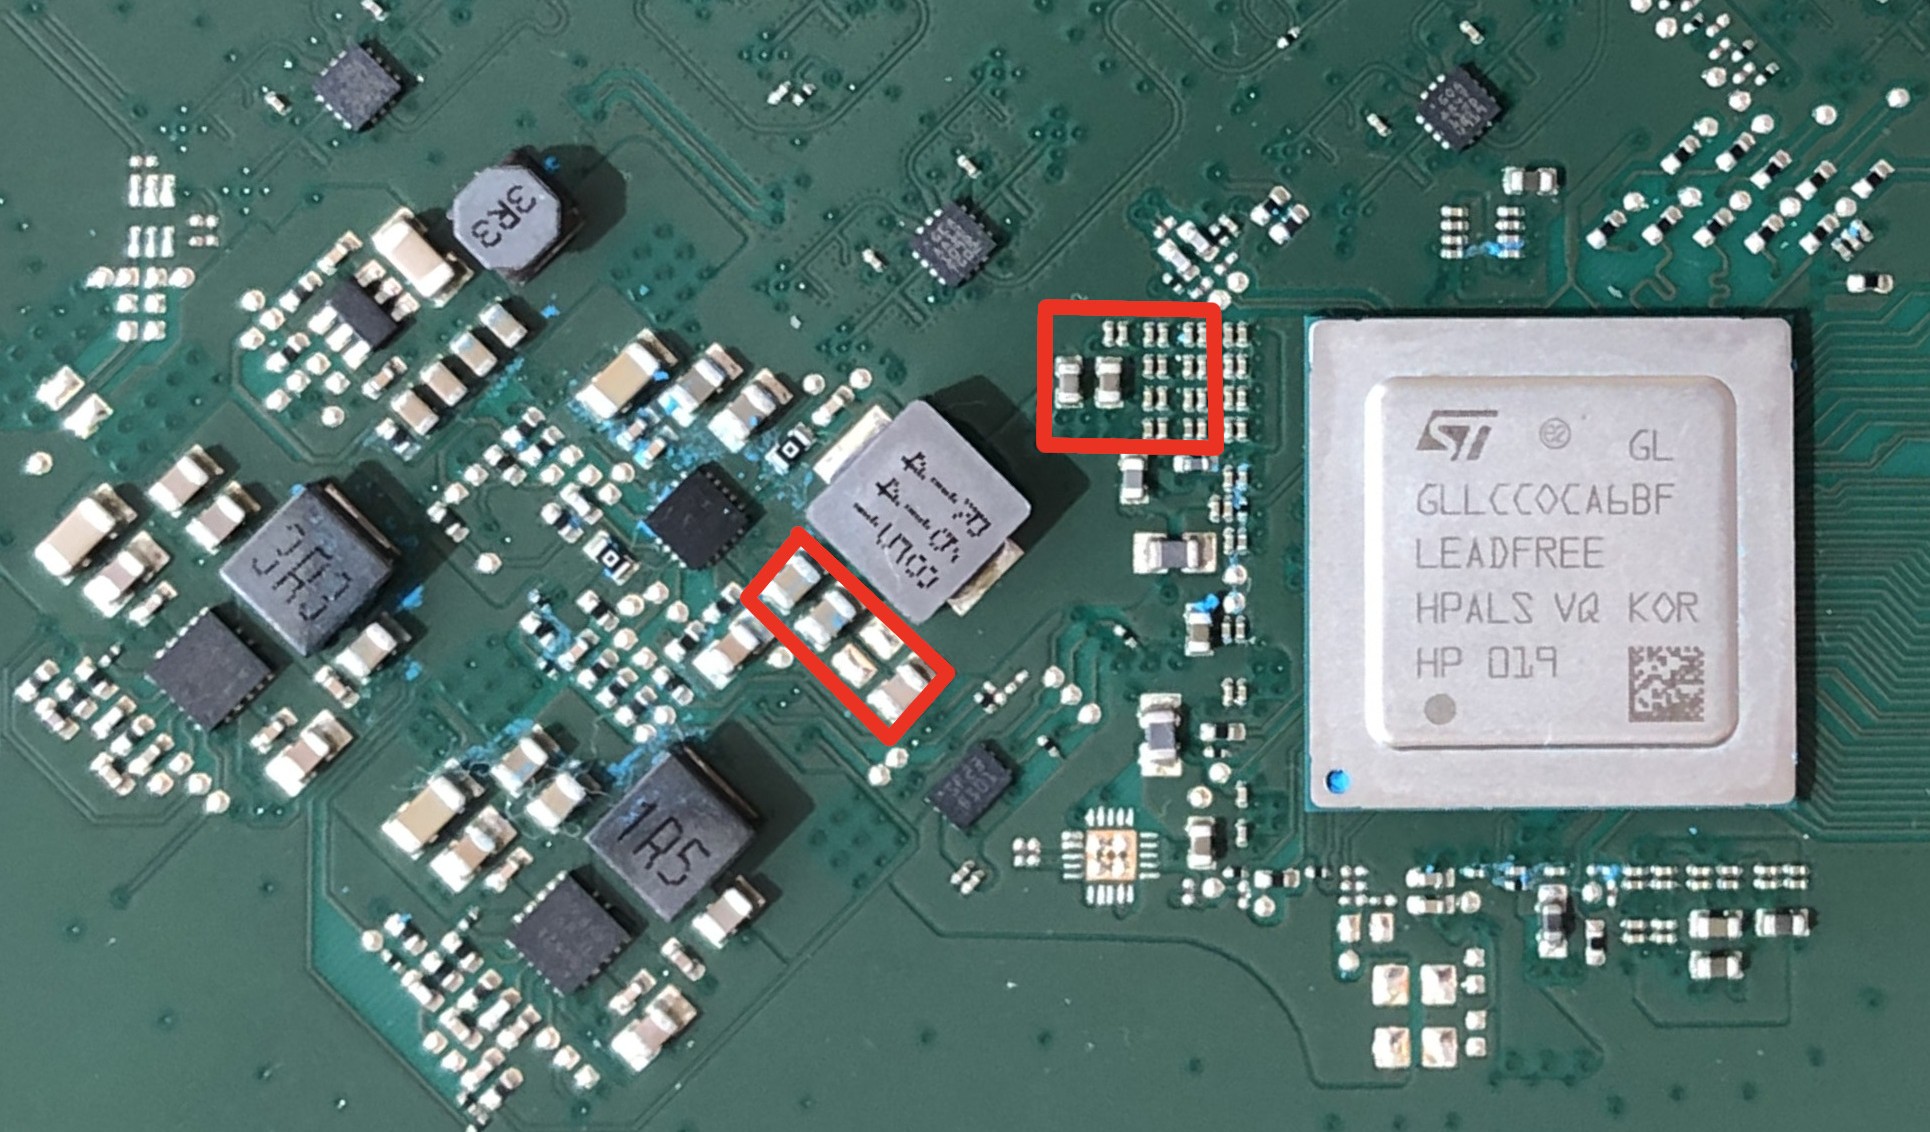
 kuleuven-cosic/starlink-fi
用于 Starlink 终端黑盒安全评估的电压故障注入改装芯片,可绕过引导加载程序签名验证以执行任意固件。
 enovella/tee-reversing
一份精选的公开 TEE 资源列表,用于学习如何对 ARM 设备进行逆向工程并实现可信代码执行。
 bignerd95/chimay-red
Vault 7 CIA 泄露中 Mikrotik 漏洞利用的工作 POC
 qmonnet/rbpf
用于eBPF程序的Rust虚拟机和JIT编译器
 o7-machinehum/phantomdrive
看似普通的USB驱动器,却隐藏着安全功能
 greatscottgadgets/facedancer
在Python中实现你自己的USB设备,由Cynthion或GreatFET等硬件外设提供支持
 wolfssl/wolfssh
Small, portable embeddable SSHv2 client and server library in C with SCP, SFTP, port forwarding, and post-quantum key exchange for embedded and IoT…
 nccgroup/sniffle
用于TI CC1352/CC26x2硬件的蓝牙5和4.x低功耗蓝牙(LE)嗅探器,支持扩展广播、所有PHY模式、MAC/RSSI过滤,以及兼容Wireshark的PCAP导出。
 nfc-tools/mfcuk
利用 DarkSide 和 nested-auth 攻击从 MiFare Classic RFID 卡中恢复加密密钥,用于 NFC/RFID 系统的安全测试。
 rampagex/firmware-mod-kit
自动从 code.google.com/p/firmware-mod-kit 导出
 pr0v3rbs/firmae
面向动态分析的大规模 IoT 固件仿真
 cryptogenic/ps4-5.05-kernel-exploit
一个针对 5.05FW 上 PS4 的完整实现的内核漏洞利用
 iceman1001/chameleonmini-rebooted
Chameleon Mini revE rebooted - Iceman Fork, ChameleonMini 是一个多功能非接触式智能卡模拟器 (NFC/RFID)
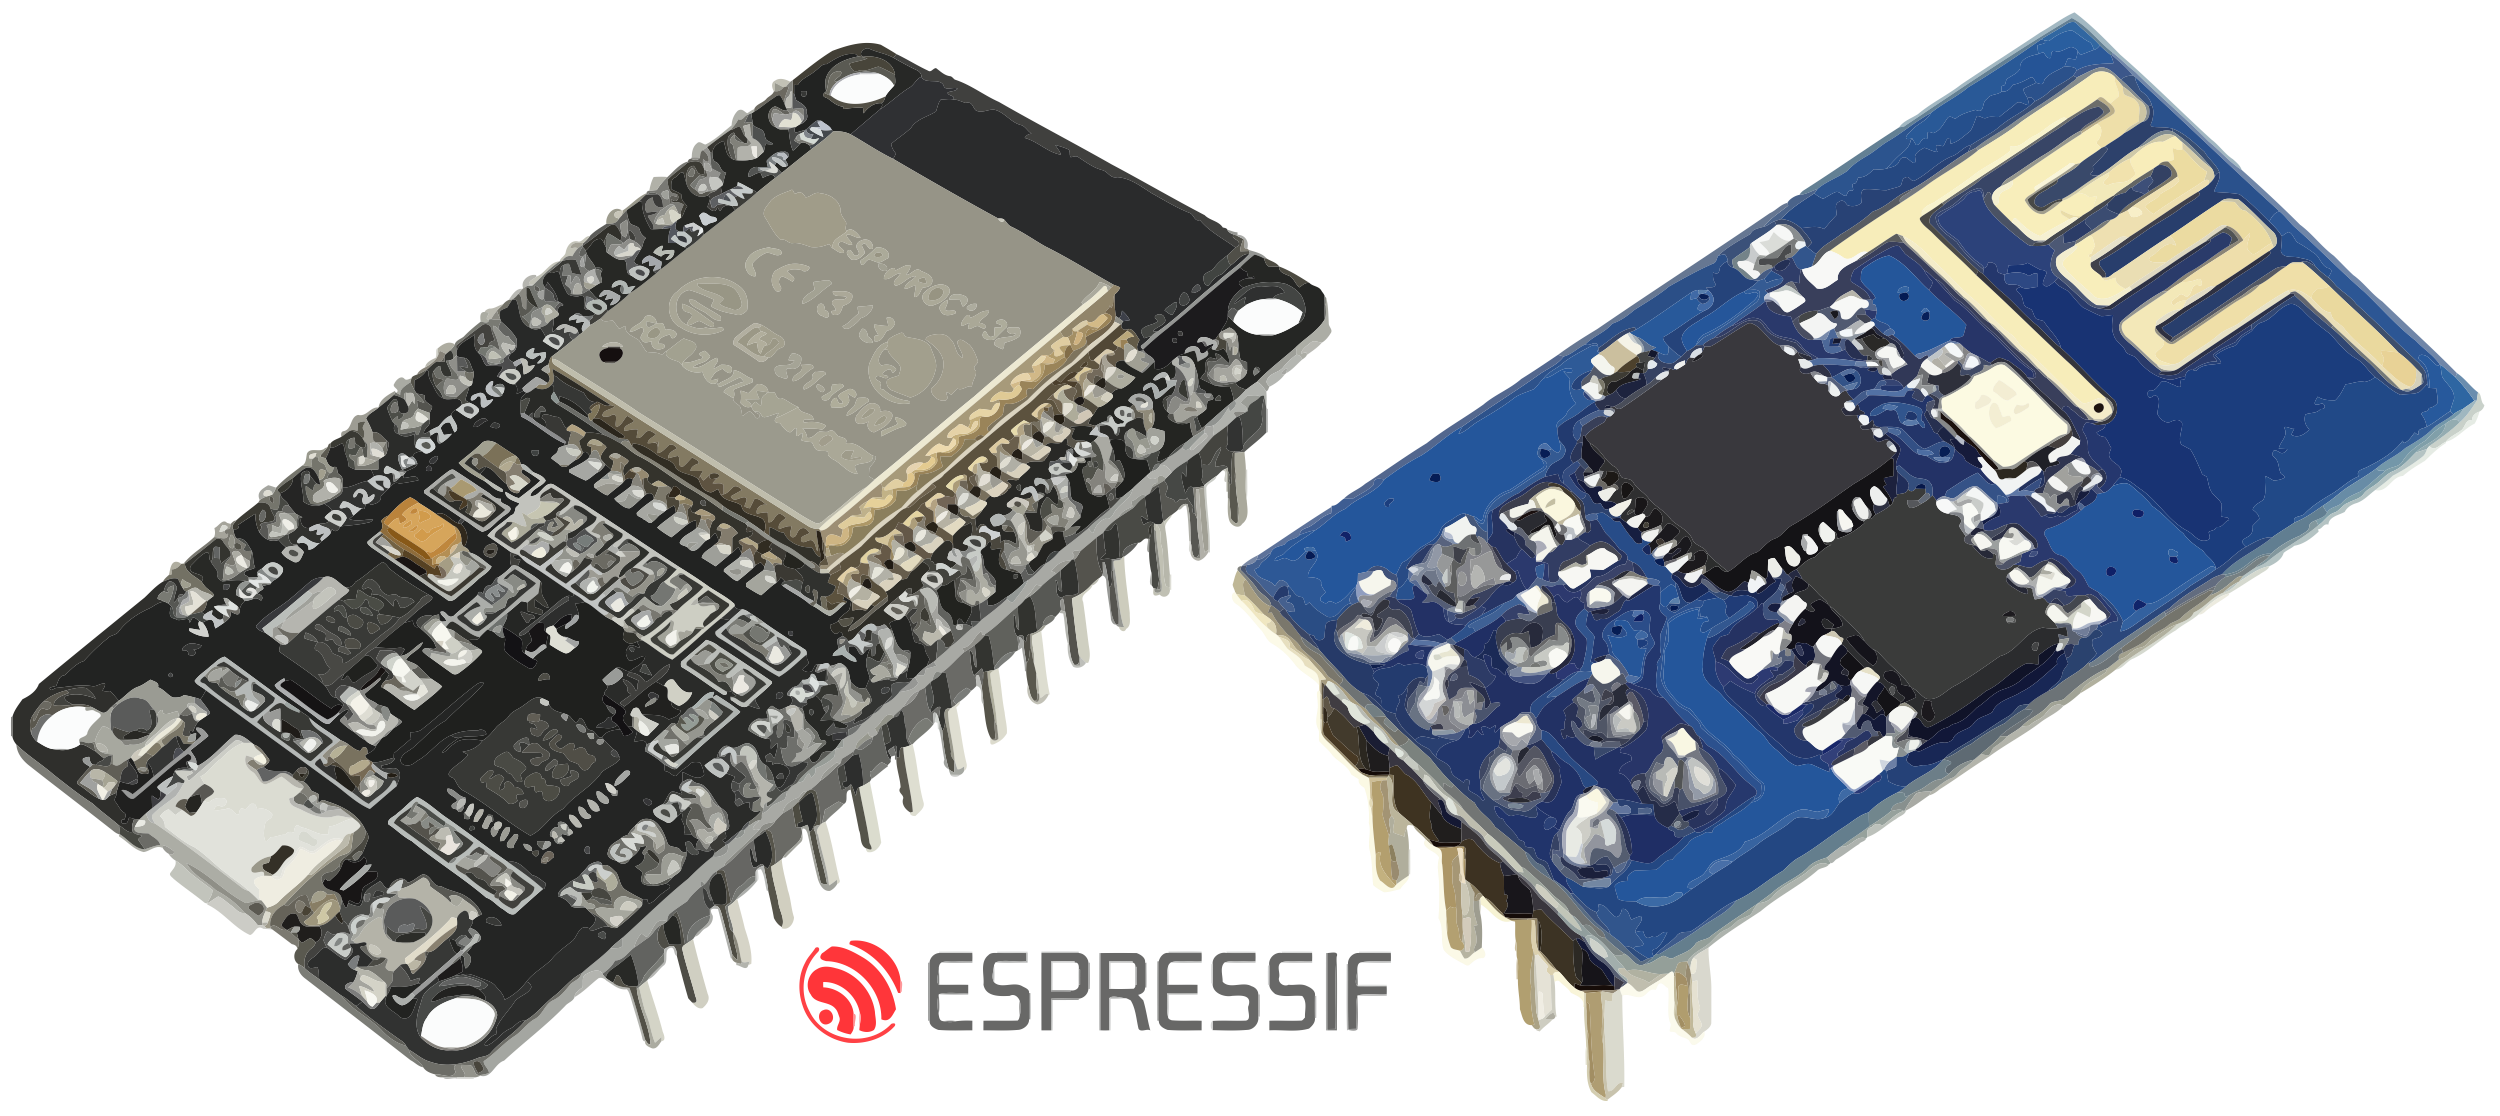 matheus-garbelini/esp32_esp8266_attacks
ESP32/8266 Wi-Fi 漏洞的概念验证(CVE-2019-12586、CVE-2019-12587、CVE-2019-12588)
 openbmc/bmcweb
一个面向 OpenBMC 的全能型 Redfish、KVM、GUI 和 DBus Web 服务器