#1
 ebux/cable-modems
对五款 ISP 线缆调制解调器/路由器网关进行黑盒安全评估,分析固件镜像,并记录 35+ 个漏洞,包括可远程利用的代码执行漏洞及无线安全缺陷。
 kpwn/ps4-5.05-kernel-exploit
适用于 PS4 5.05FW 的完整内核漏洞利用。
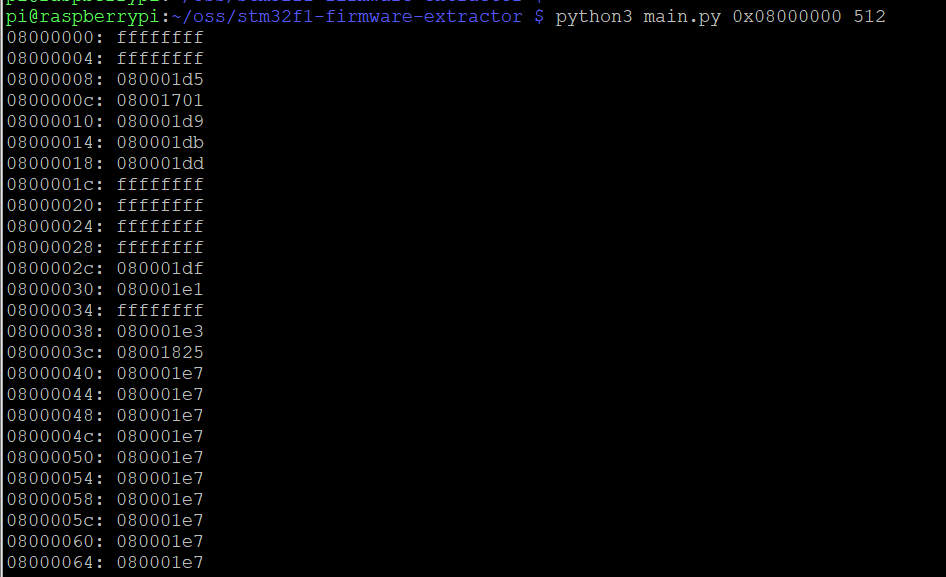 wuxx/cve-2020-8004
针对CVE-2020-8004的利用工具,目标为STM32F1微控制器,通过OpenOCD和Python脚本实现固件提取,以绕过读取保护。
 zb3/tiandy-research
该仓库包含了我2020年8月对Tiandy的IPC/NVR固件进行的研究结果。我发现了两处漏洞,可被用来远程恢复管理员密码并获取设备的root访问权限。
 userlandkernel/usbusted
Apple USB 协议研究
 leecher1337/pixma
用于分析佳能Pixma打印机固件的工具
 saimanish1/logitech-ipc-protocol
逆向工程的Logi Options+代理IPC协议。通过Unix socket(macOS)或命名管道(Windows)以编程方式切换Logitech多主机设备。
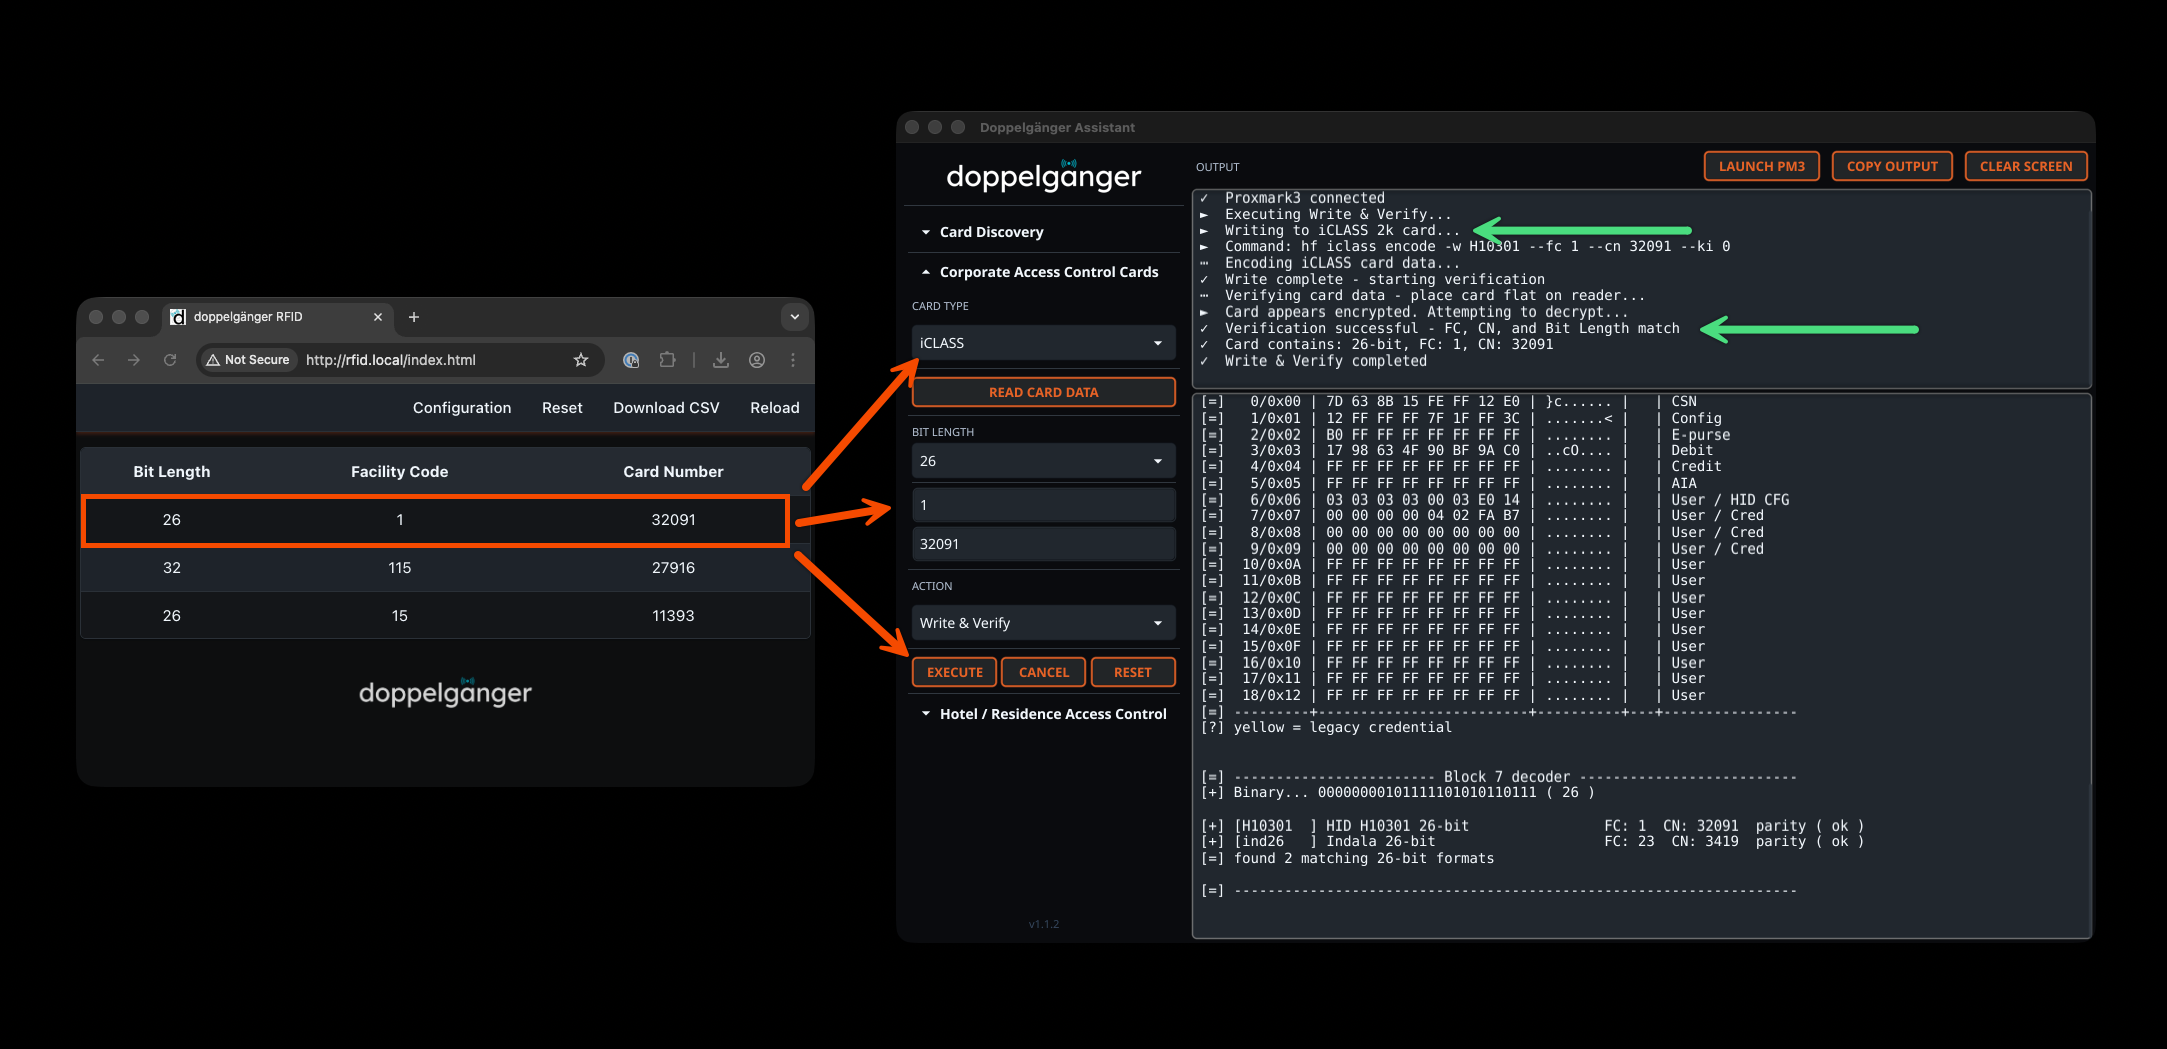 tweathers-sec/doppelganger_assistant
卡片计算器及Proxmark3插件,用于写入和/或模拟Doppelgänger Community、Pro、Stealth 和 MFAS 所支持的每一种卡类型。
 b1ack0wl/miniupnpd_poc
miniupnpd <= v2.1 的越界读取 PoC
 jatinkapilaq1/intel-me-research
直接与您的 Intel Management Engine 通信 — 零依赖的 Python 工具。发现内存泄漏、分区清单、实时 MKHI 探测。首个公开的 HECI Spy。
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 GhostLock 针对 Chromecast with Google TV (sabrina) 的 root 漏洞利用
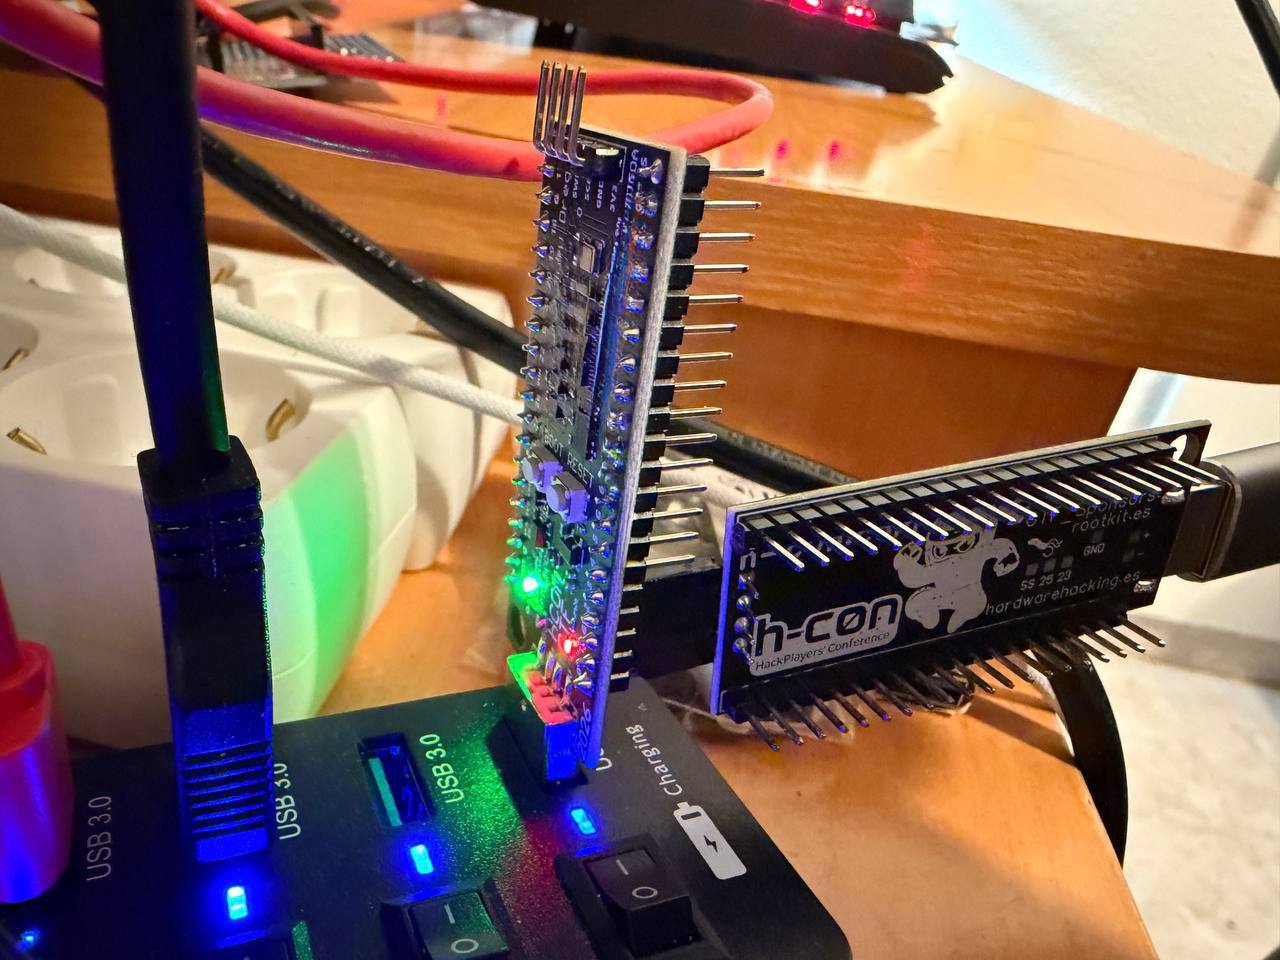 therealdreg/hcon2026hwctf
硬件黑客CTF hcon2026hwctf - RISCV Hazard3(@Wren6991)由@b1n4ri0 @antoniovazquezblanco和@therealdreg利用
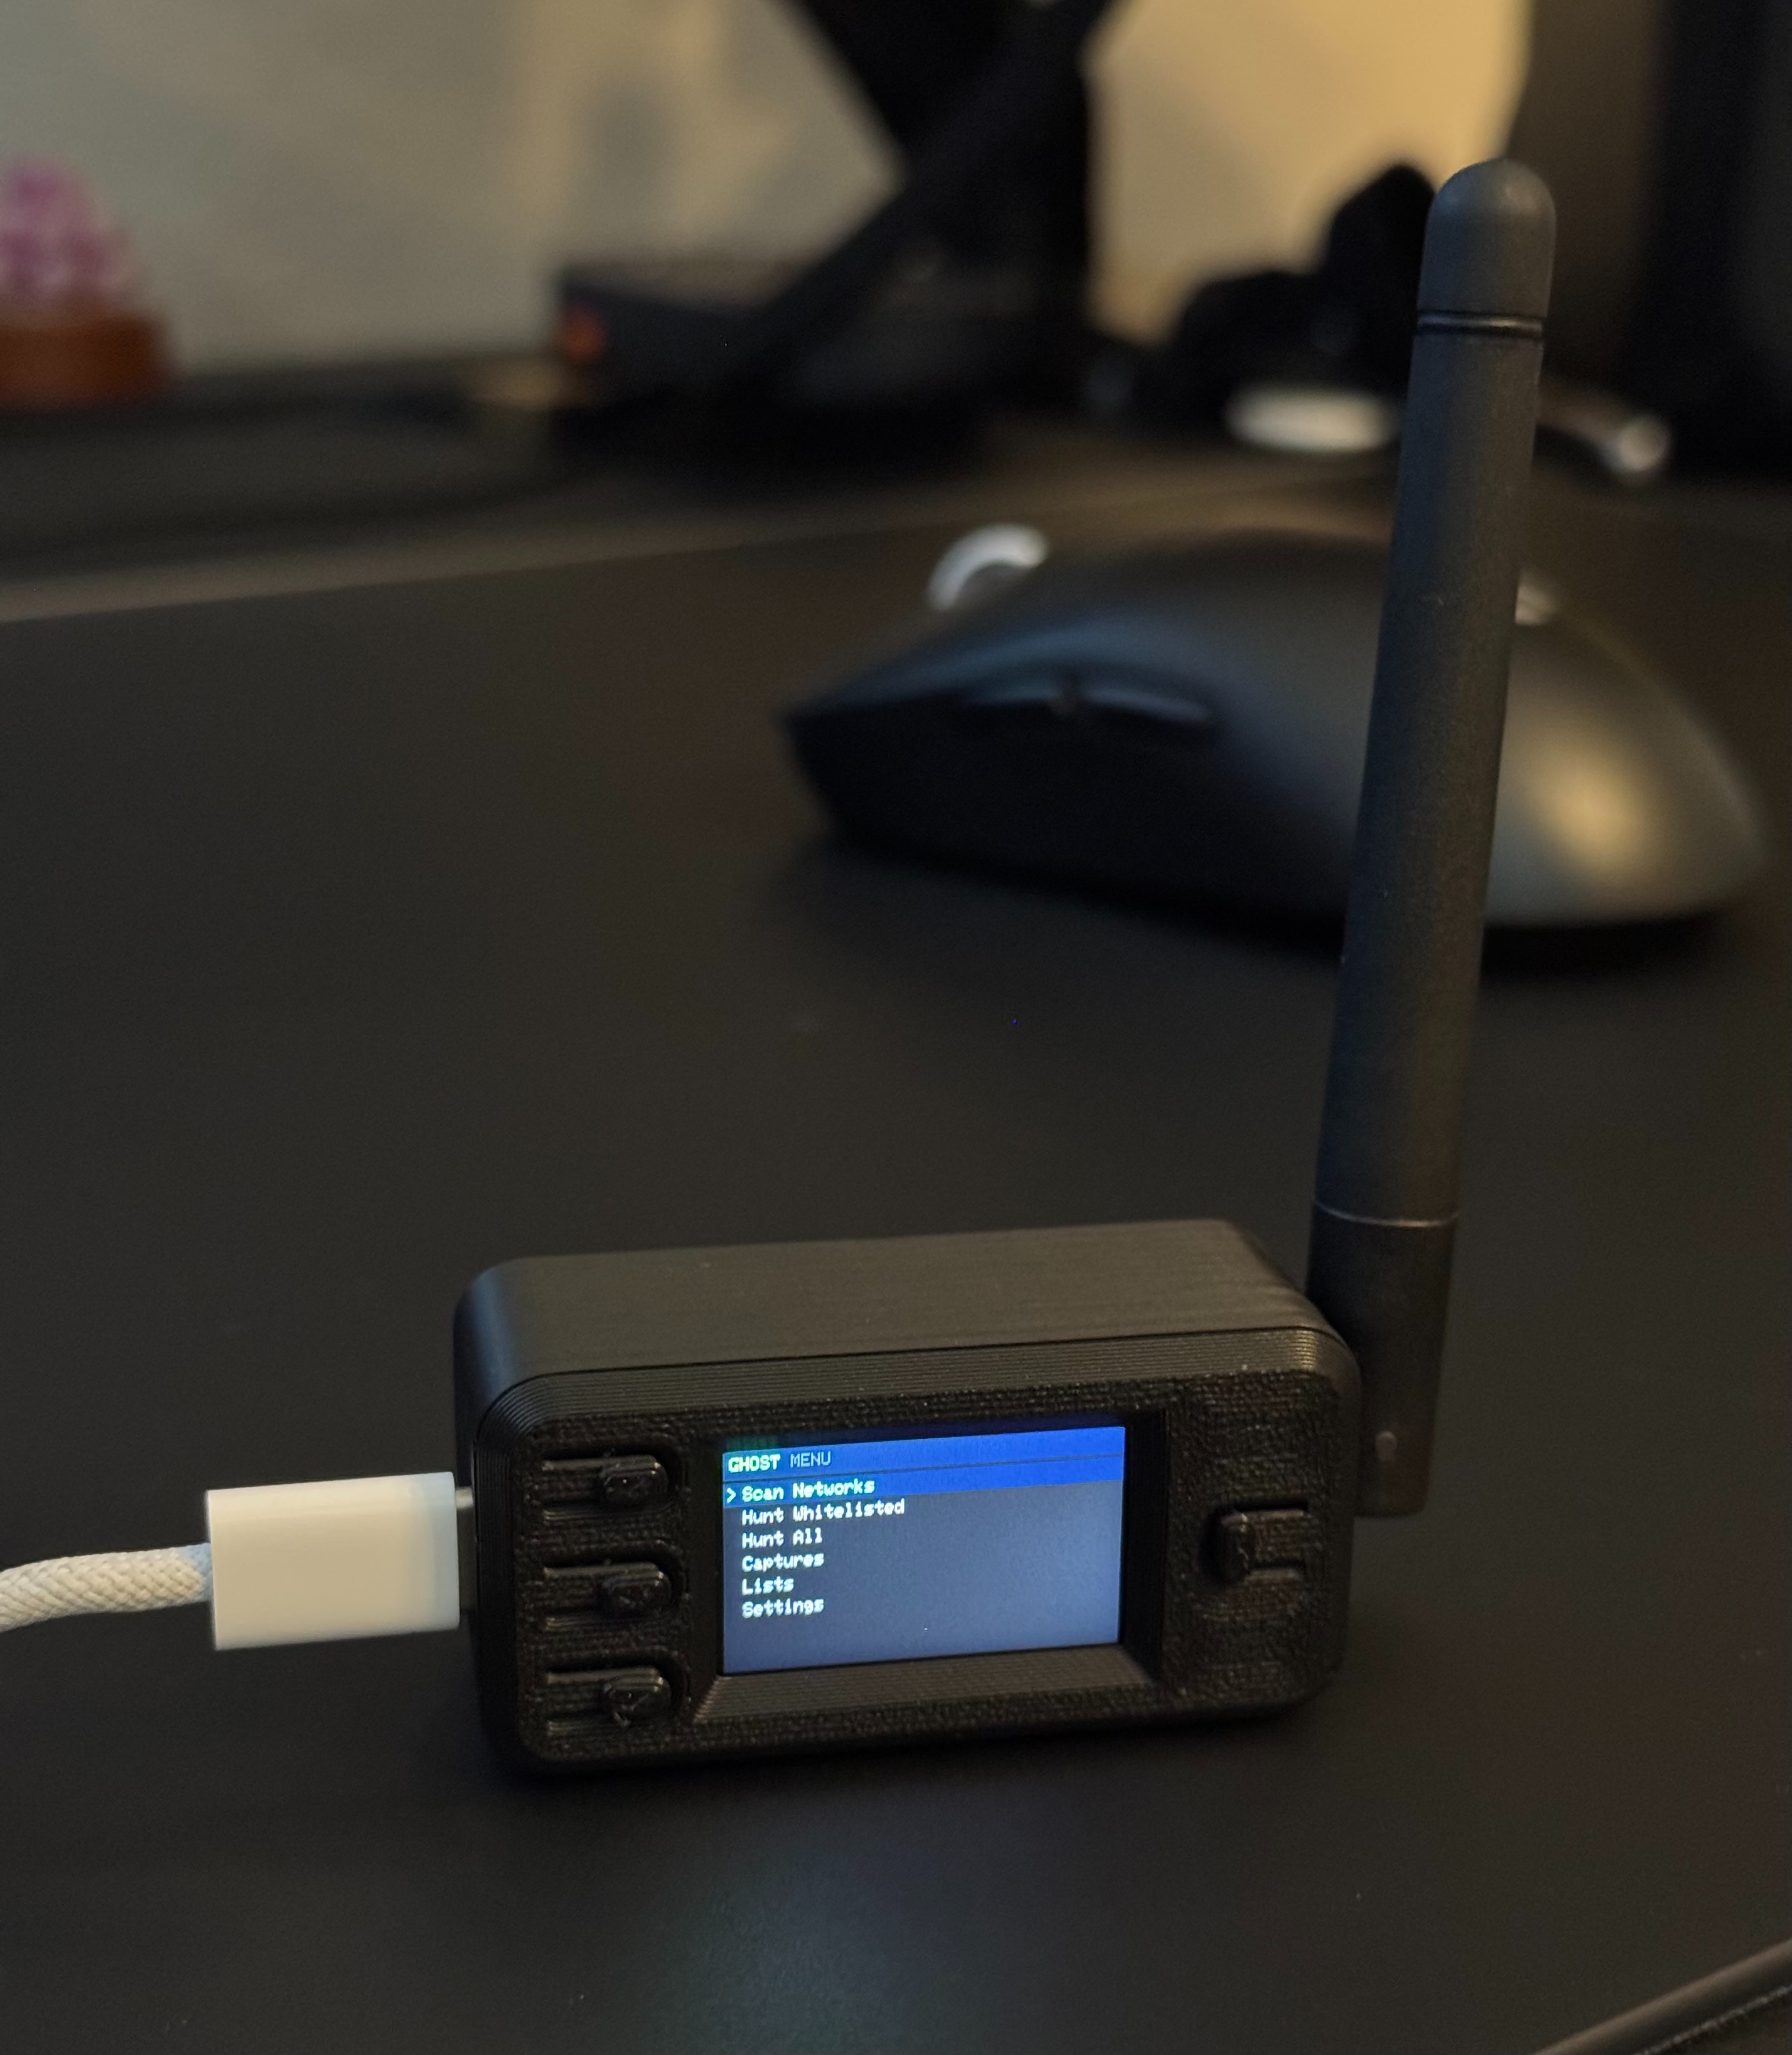 razkom/ghost
用于独立 WPA/WPA2 握手捕获及通过 TFT UI 进行去认证测试的 ESP32-S3 固件,支持通过 WiFi AP 下载 pcap 文件。
 tothi/kali-rpi-luks-crypt
在树莓派上使用 LUKS 为 Kali 实现全盘加密
 fullspectrumdev/rancidcrisco
针对 CVE-2023-20126 的概念验证利用,目标为 Cisco SPA 电话适配器。上传恶意固件以通过 telnetd 在 23000/tcp 端口获取 root shell。