#1
 jasondoyle/google-nest-cam-bug-disclosures
面向消费级物联网摄像头的 PoC 漏洞披露,详述了可致设备离线的 BLE 缓冲区溢出与 WiFi 解除关联攻击。
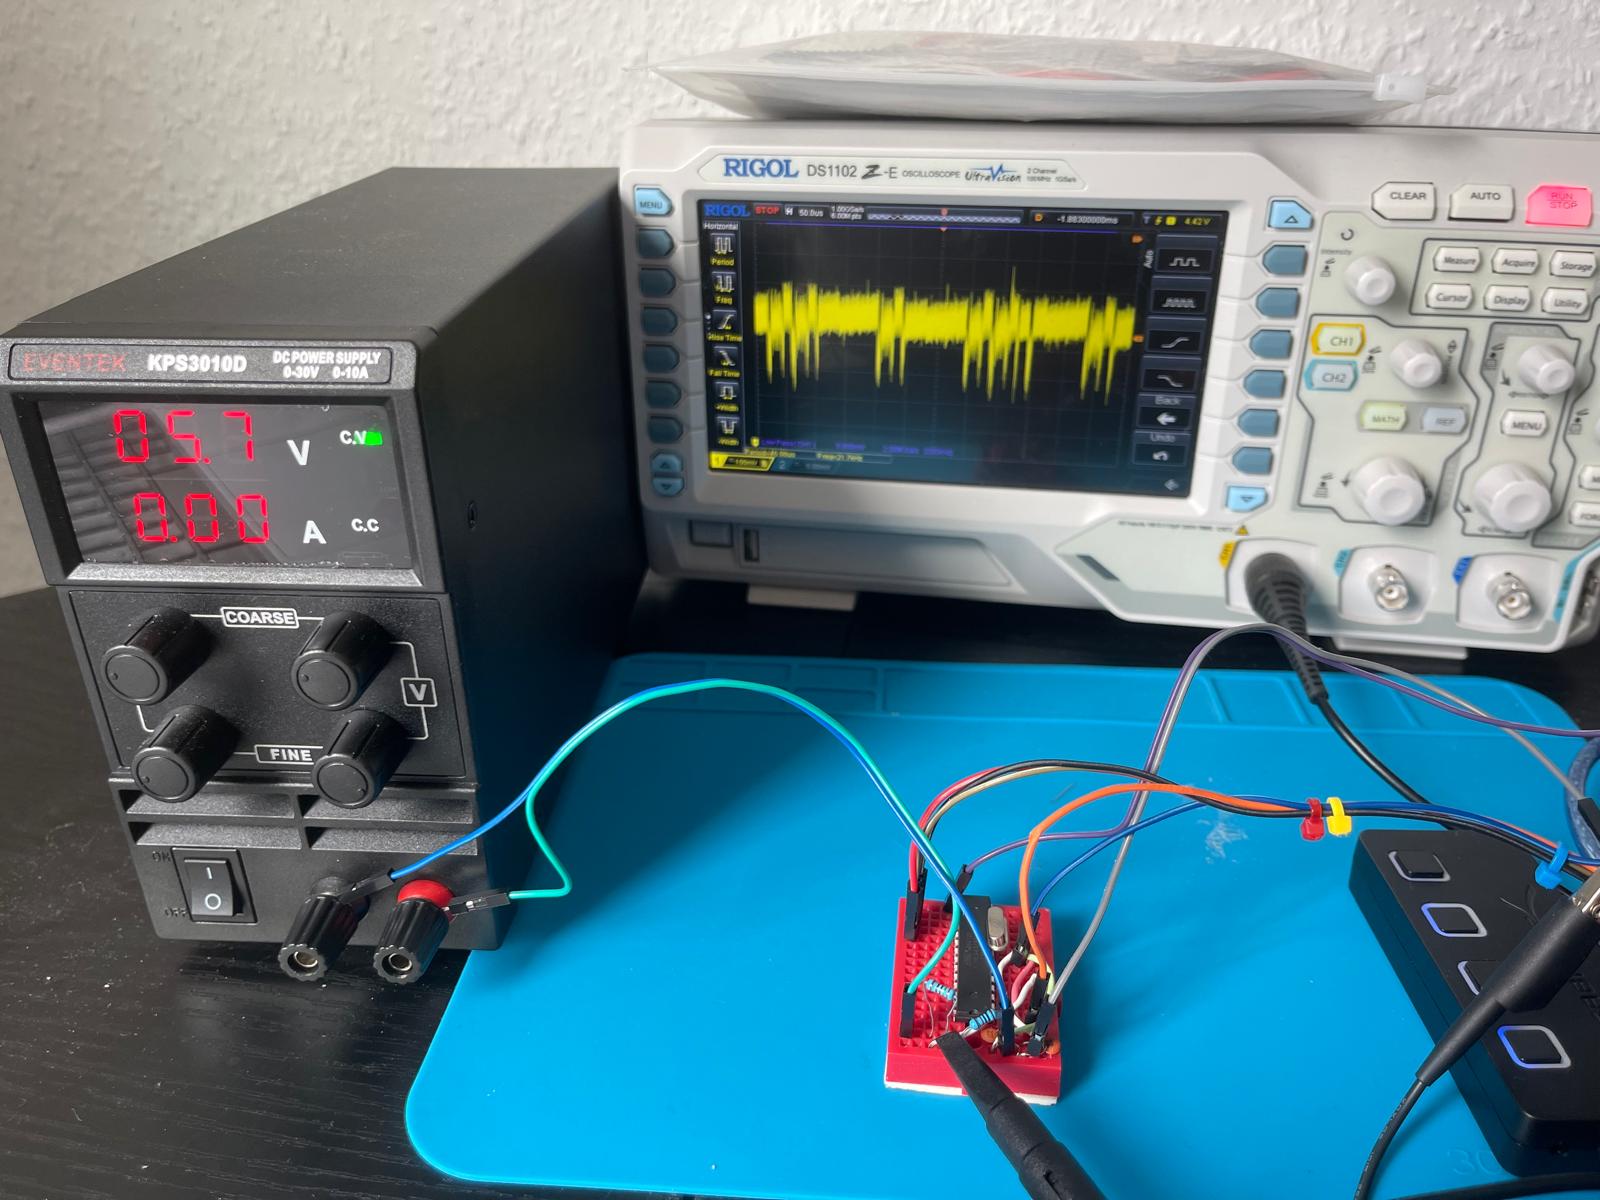 lord-feistel/power_analysis
概念验证,演示针对Arduino (Atmega328P)上脆弱RSA实现的功耗分析侧信道攻击,包含详细的硬件设置和测量方法。
 baiyibai/pico-usb-wifi
为Raspberry Pi Pico W设计的固件,可创建一个免驱动的USB Wi-Fi适配器,具有透明二层桥接、WPA2/WPA3认证和带外管理控制台功能。
 fundacion-sadosky/vbox_cve_2017_10235
[CVE-2017-10235] VirtualBox E1000设备缓冲区溢出的描述和PoC
 vulncheck-oss/cisco-ios-xe-implant-scanner
基于Go的扫描器,通过发送精心构造的HTTP请求来检测被植入后门的Cisco IOS XE系统,以识别受感染的设备和存在漏洞的版本。
 synacktiv/cve-2021-27246_pwn2own2020
针对TPLink Archer路由器的CVE-2021-27246利用代码,曾在Pwn2Own 2020 Tokyo上进行演示。包含针对嵌入式设备远程代码执行的概念验证。
 kraxel/virt-firmware
用于解码、检查及修改 UEFI 固件卷和变量存储的工具包。支持安全启动证书注册、PE 二进制签名分析以及虚拟化环境中的 EFI 变量管理。
 nccgroup/cecster
一款基于GUI的工具,用于对HDMI CEC(消费电子控制)和HEC(HDMI以太网通道)协议进行安全测试。
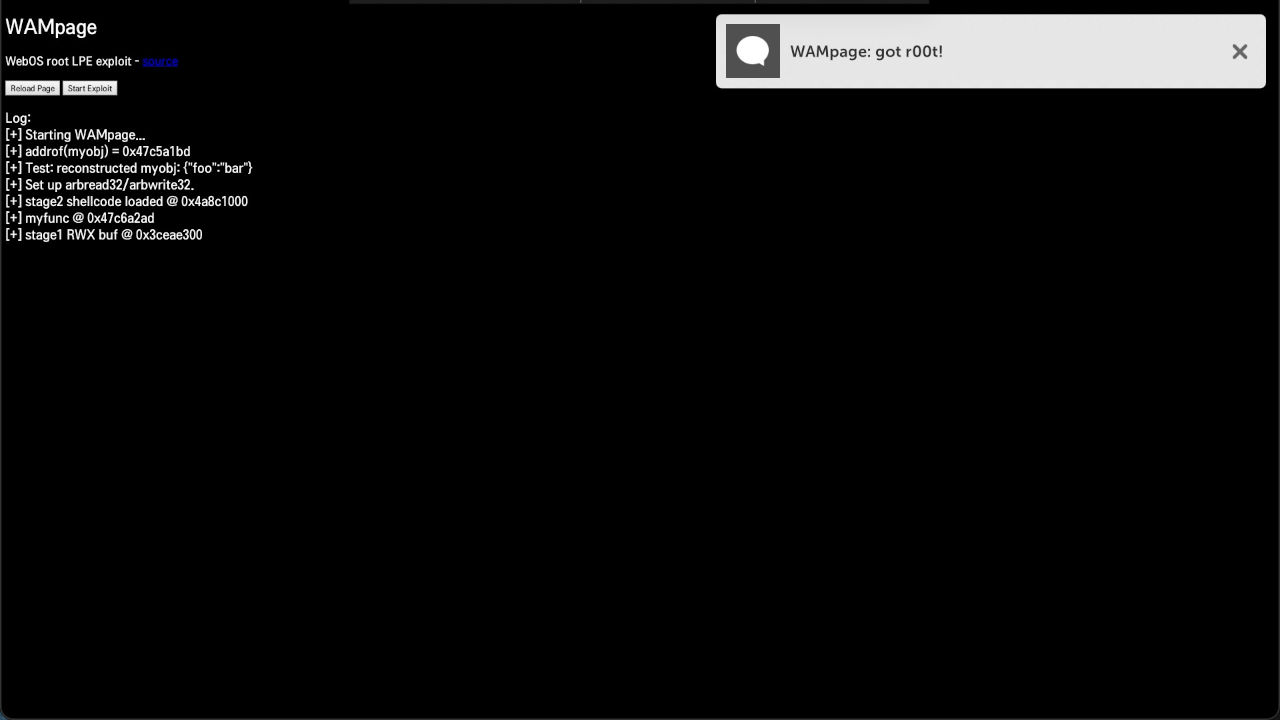 davidbuchanan314/wampage
WAMpage - 一个WebOS root权限本地提权漏洞利用链(CVE-2022-23731)
 m4cs/digiduck-framework
用于运行ATTiny85处理器和micronucleus引导加载程序的Digiduck开发板的框架!
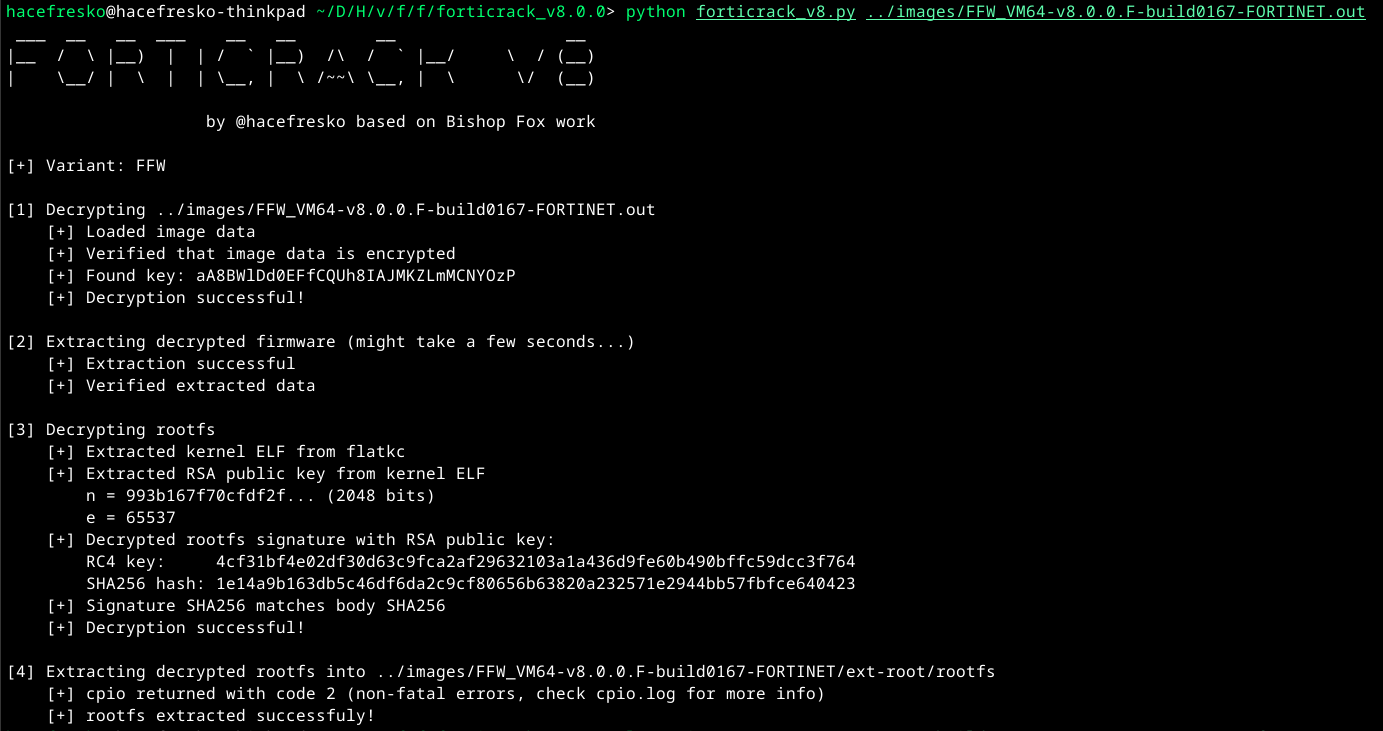 hacefresko/forticrack_v8
解密并提取 FortiOS 8.0.0 固件镜像。
 blasty/printer-cracktro
在被入侵的佳能(Canon)和利盟(Lexmark)打印机上显示老式破解开场动画,提供 SDL2 和 WebAssembly 构建版本,便于移植与研究。
 momalab/icsfuzz
面向基于 PLC 的 ICS 控制应用的插桩模糊测试器,针对 Wago 控制器上的 Codesys 运行时,旨在发现内存破坏和引发崩溃的输入。
 psycostea/pi-zero-2w-bad-usb
将你的 Pi Zero 2W 配置为 BadUSB
 synacktiv/canon-mf644
针对 Canon MF644 打印机漏洞的漏洞利用与固件分析工具包,包含 Python 漏洞利用、ARM shellcode 以及用于静态分析的 IDA Pro 加载器脚本。
 synacktiv/yealink_tools
用于提取 Yealink VOIP 升级文件的逆向工程脚本
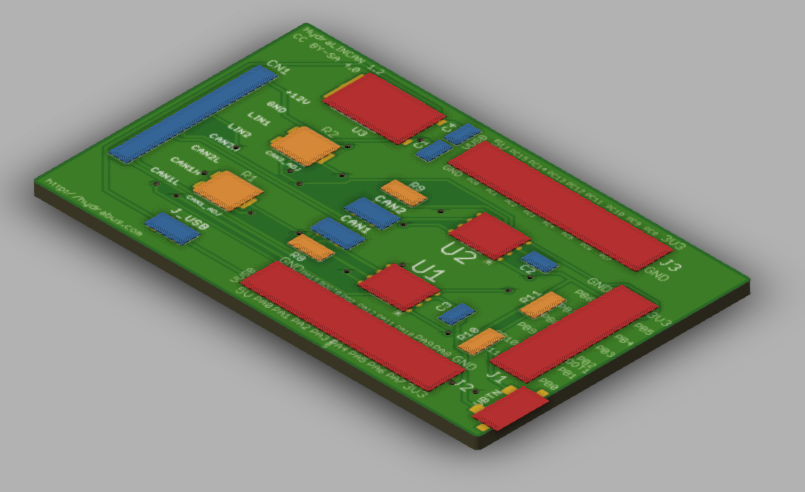 smillier/hydralincan
用于 LIN 和 CAN 总线的 Hydrabus Shield