#1
 nccgroup/frisbeelite
一款基于 GUI 的 USB 设备模糊测试工具
 arthastang/router-exploit-shovel
针对无线路由器栈溢出类型的自动化应用程序生成
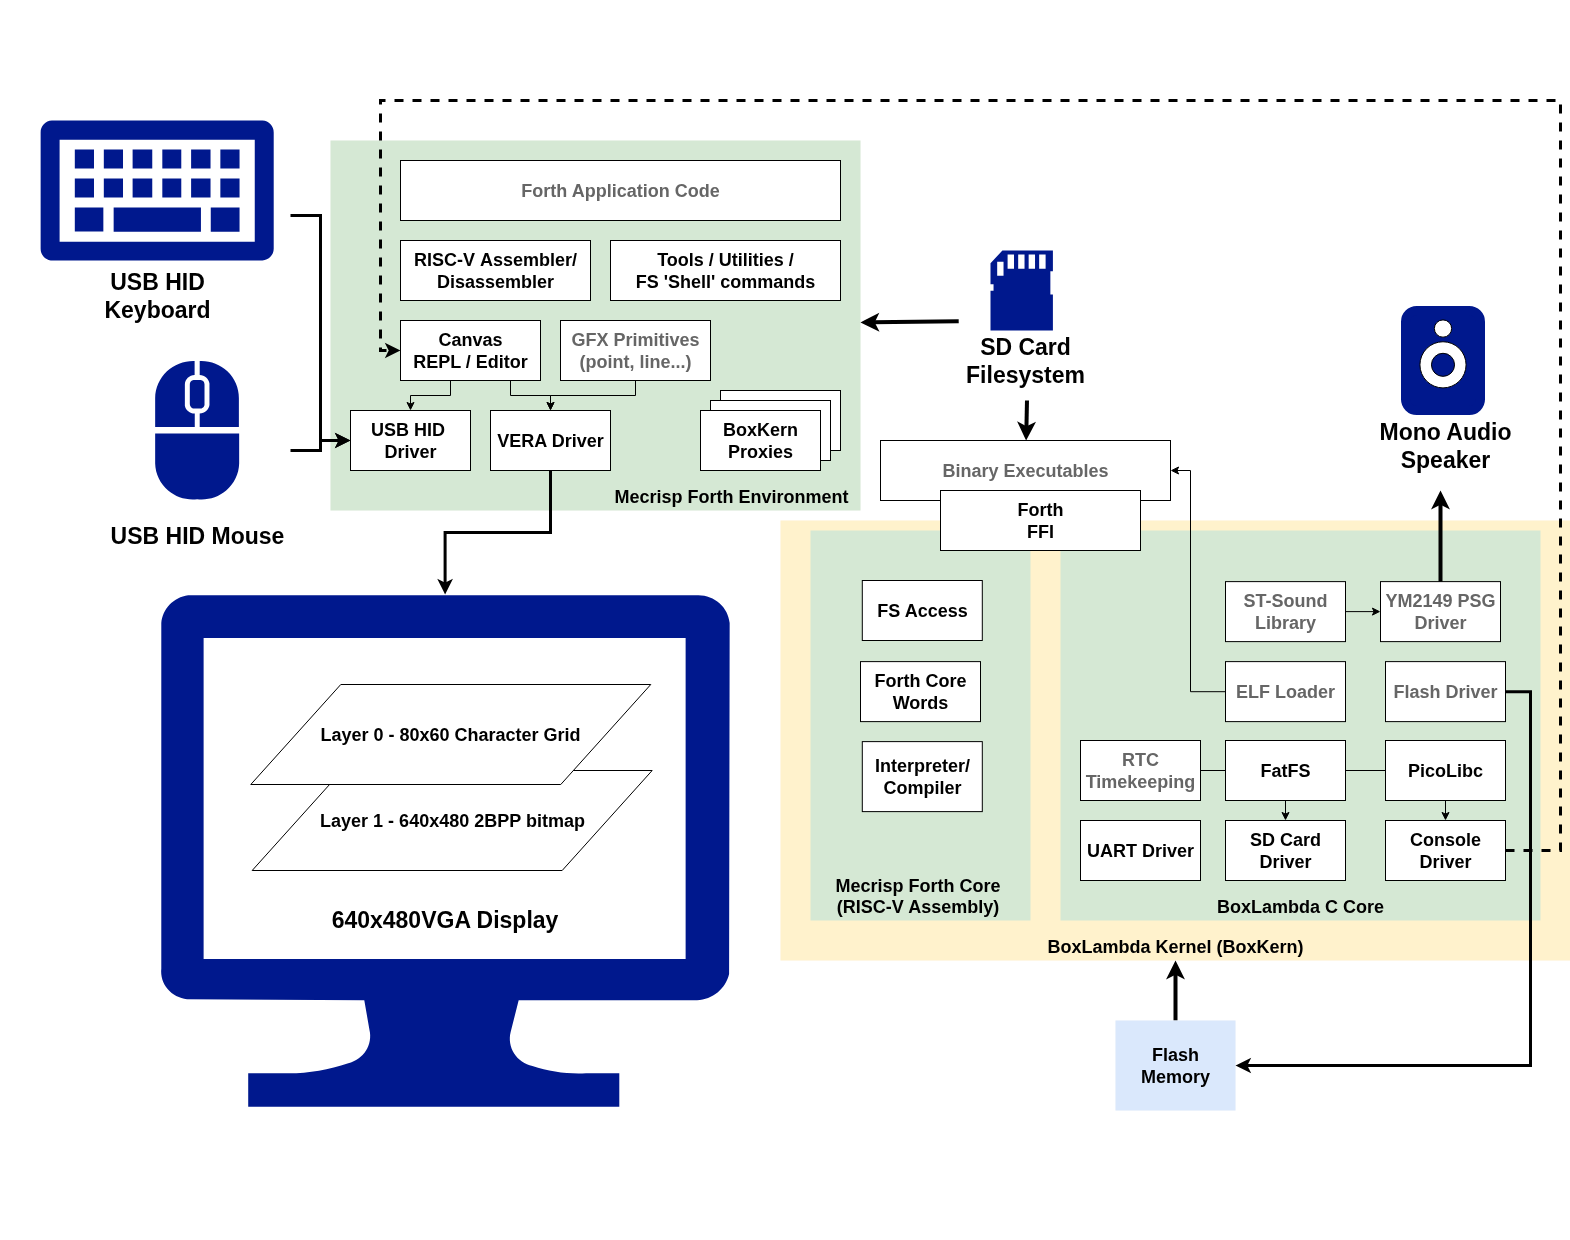 epsilon537/boxlambda
基于FPGA的微型计算机沙箱,用于软件和RTL实验
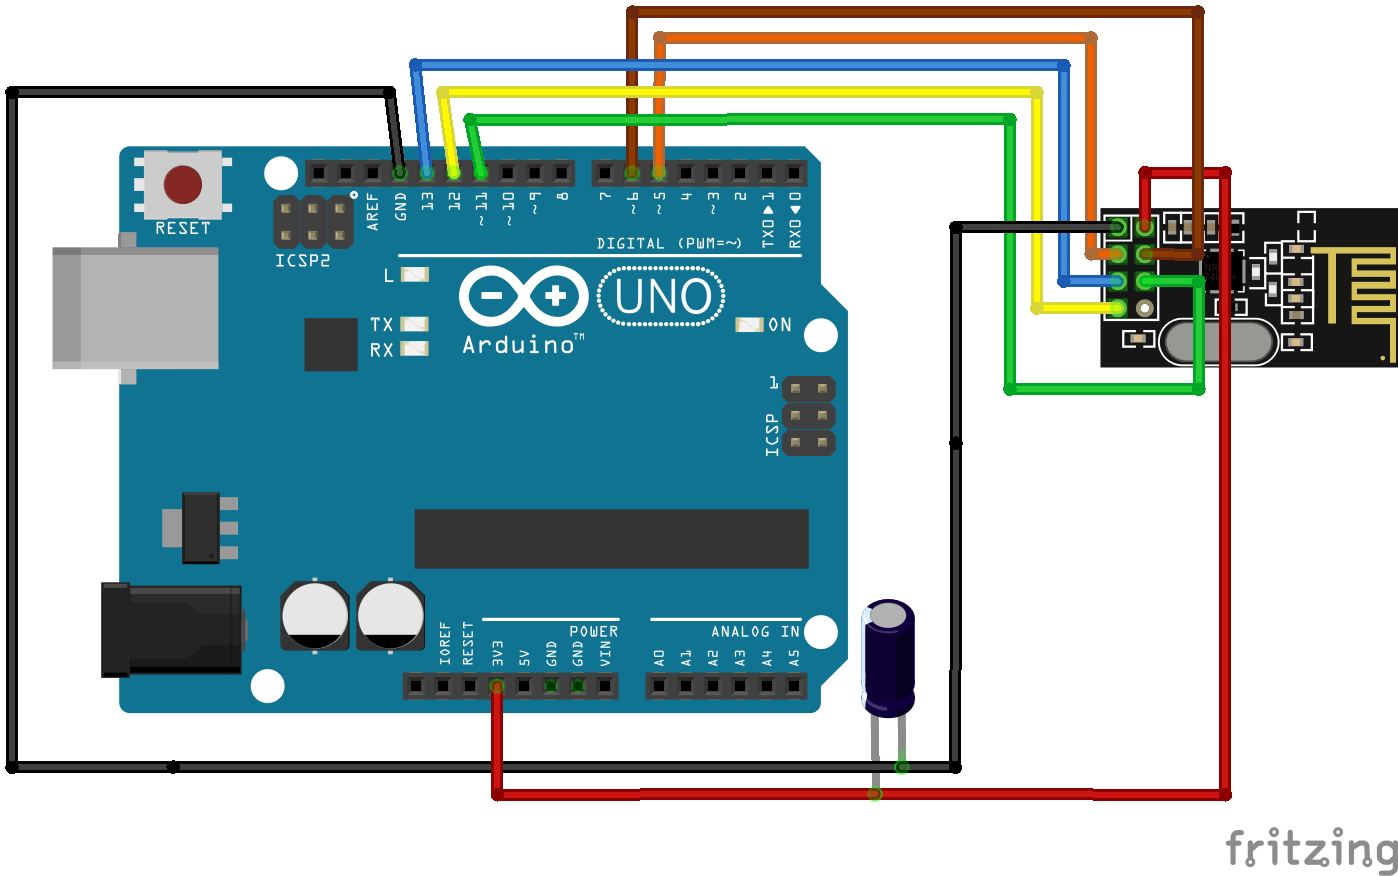 dnatividade/arduino_mousejack
用于 Arduino UNO 的 Mousejack
 mrhenrike/embedxpl-forge
嵌入式设备安全评估框架 — 700 个模块、350 个 CVE、55 家厂商、APT 组织引擎。覆盖路由器、IP 摄像头、GPON ONT、ISP CPE、IoT/嵌入式边缘设备。
 watchfulip/tp-link-decrypt
解密 TP-Link 固件
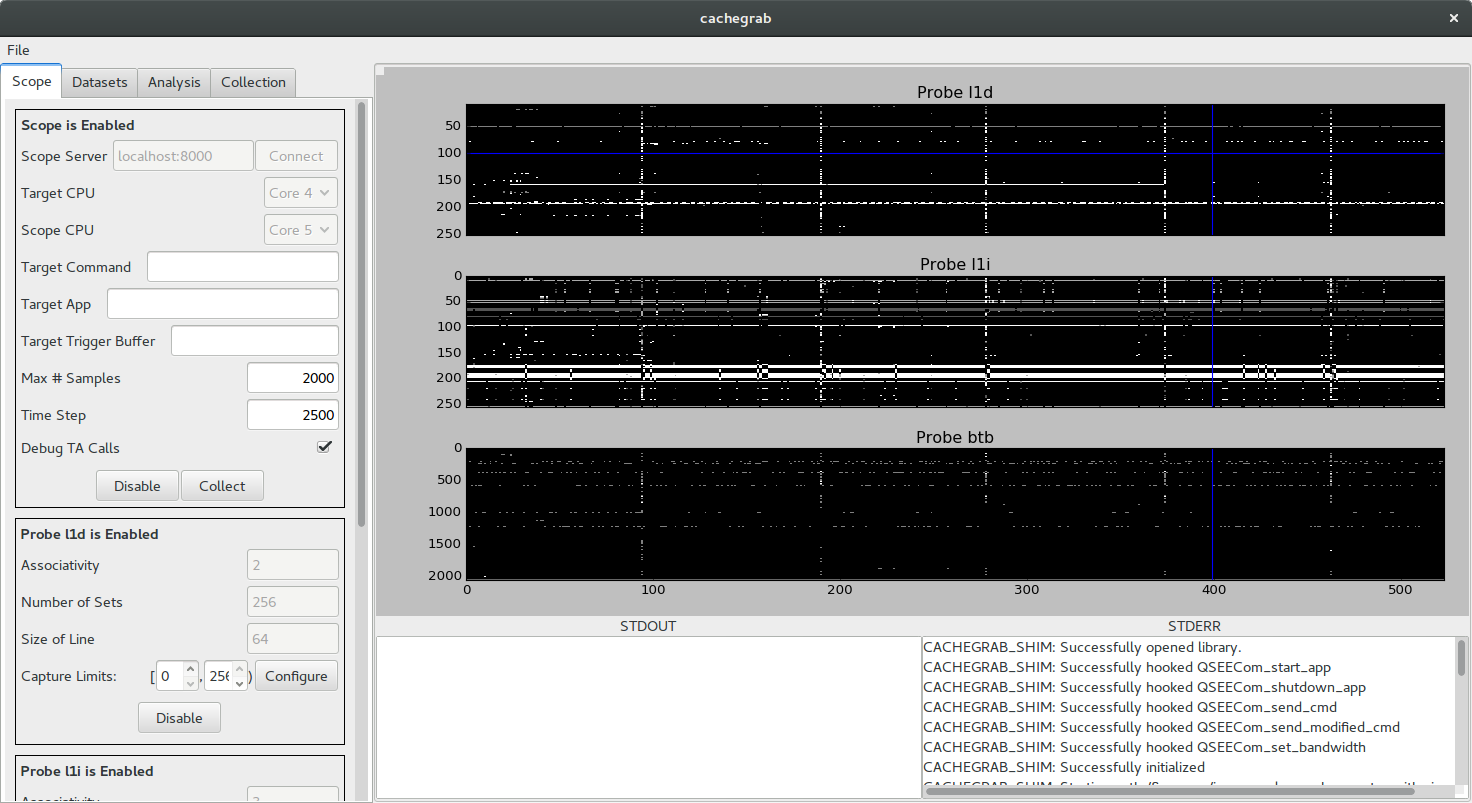 nccgroup/cachegrab
一款旨在帮助针对支持 TrustZone 的 ARMv8 内核安全世界中的软件执行和可视化踪迹驱动缓存攻击的工具
 0ldev/politician
用于ESP32的现代WiFi审计库,使用先进的802.11技术。通过PMKID提取和CSA注入(绕过PMF)捕获WPA/WPA2/WPA3握手。收集企业凭据,支持双频(ESP32-C6上的2.4GHz/5GHz),导出到PCAPNG/Hashcat。干净的C++ API,包含9个示例。
 marcnewlin/presentation-clickers
无线演示翻页笔中的按键注入漏洞
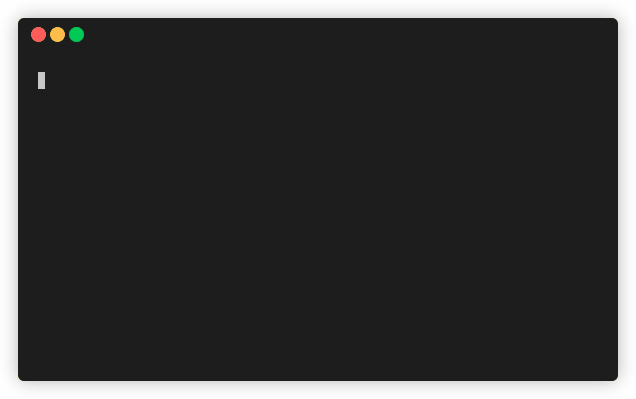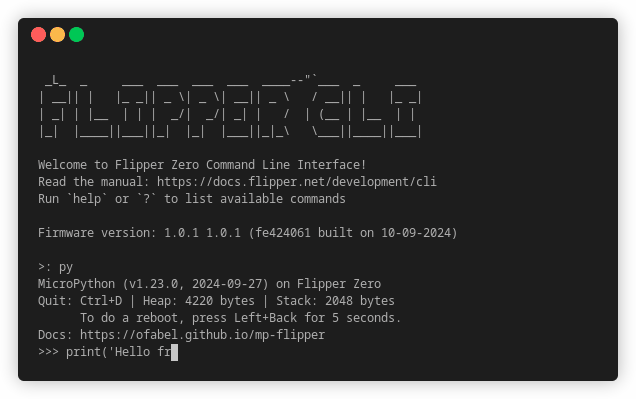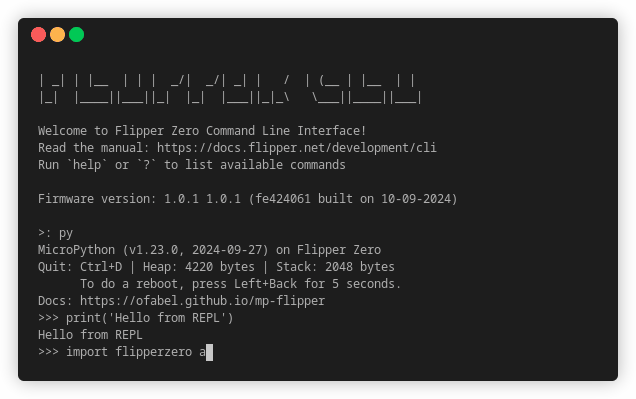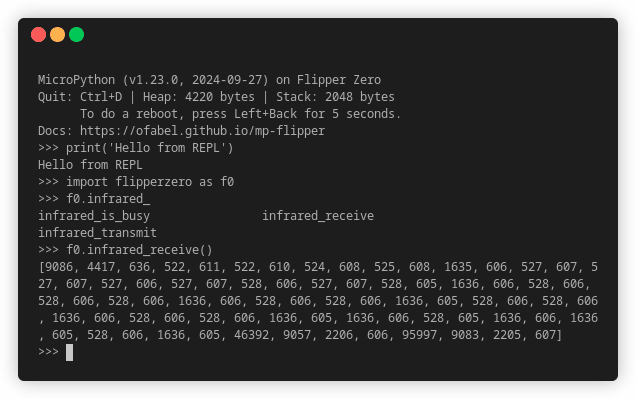 ofabel/mp-flipper
Python 对 Flipper Zero 的支持
 bunnie/dc34-vault
DC34 徽章的 Vault 应用
 xh4h/satellian-cve-2020-7980
演示 Intellian 卫星控制器 RCE 漏洞的 PoC 脚本
 m-gsch/s5late
iPod Nano 7G bootrom 漏洞利用,有点太晚了
 yeet-src/usbsnoop
基于eBPF的实时、全系统USB传输嗅探器——通过两个通用的URB钩子内联解码USB流量(控制SETUP、SCSI、HID)。无需usbmon,无需硬件嗅探器。CO-RE可移植。
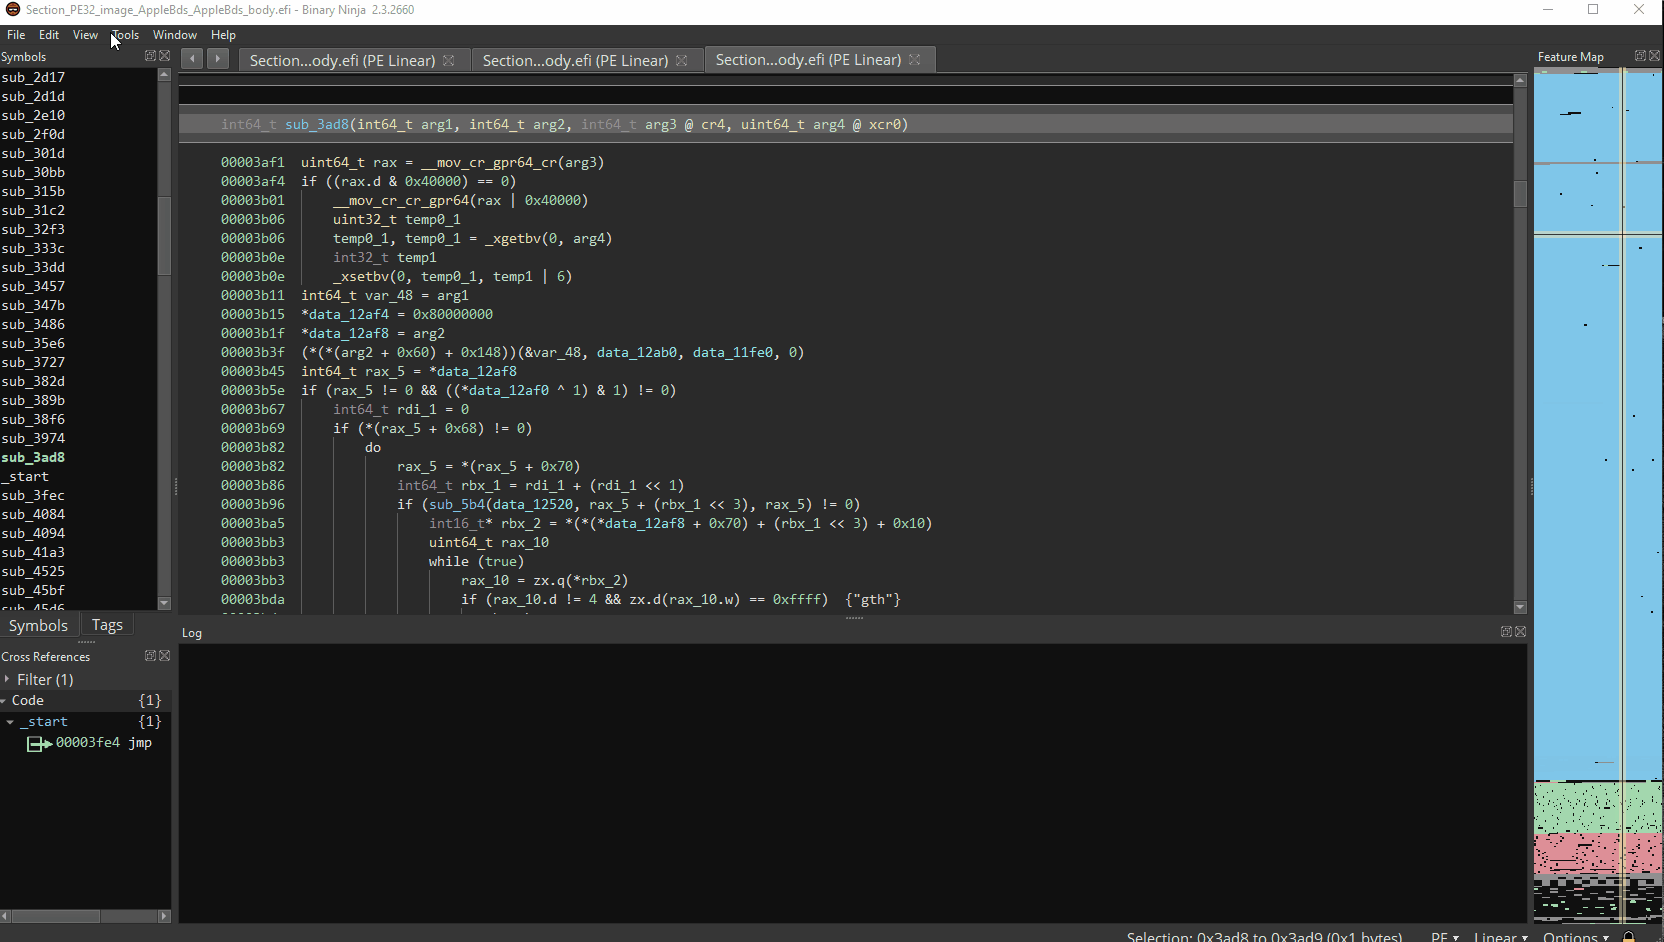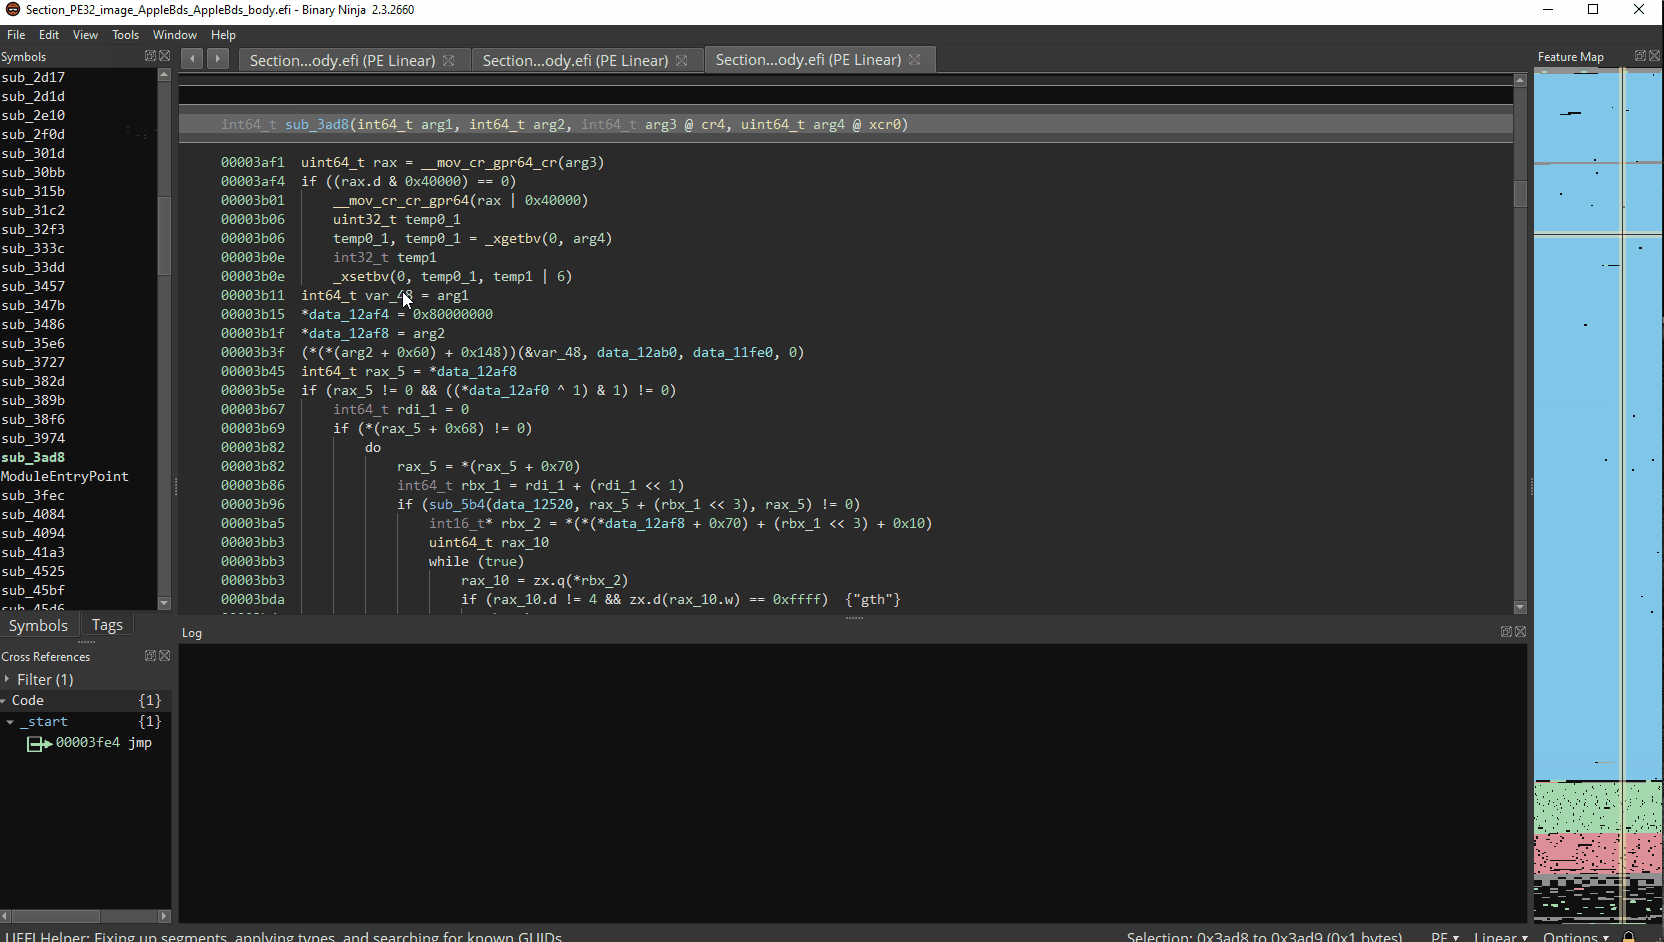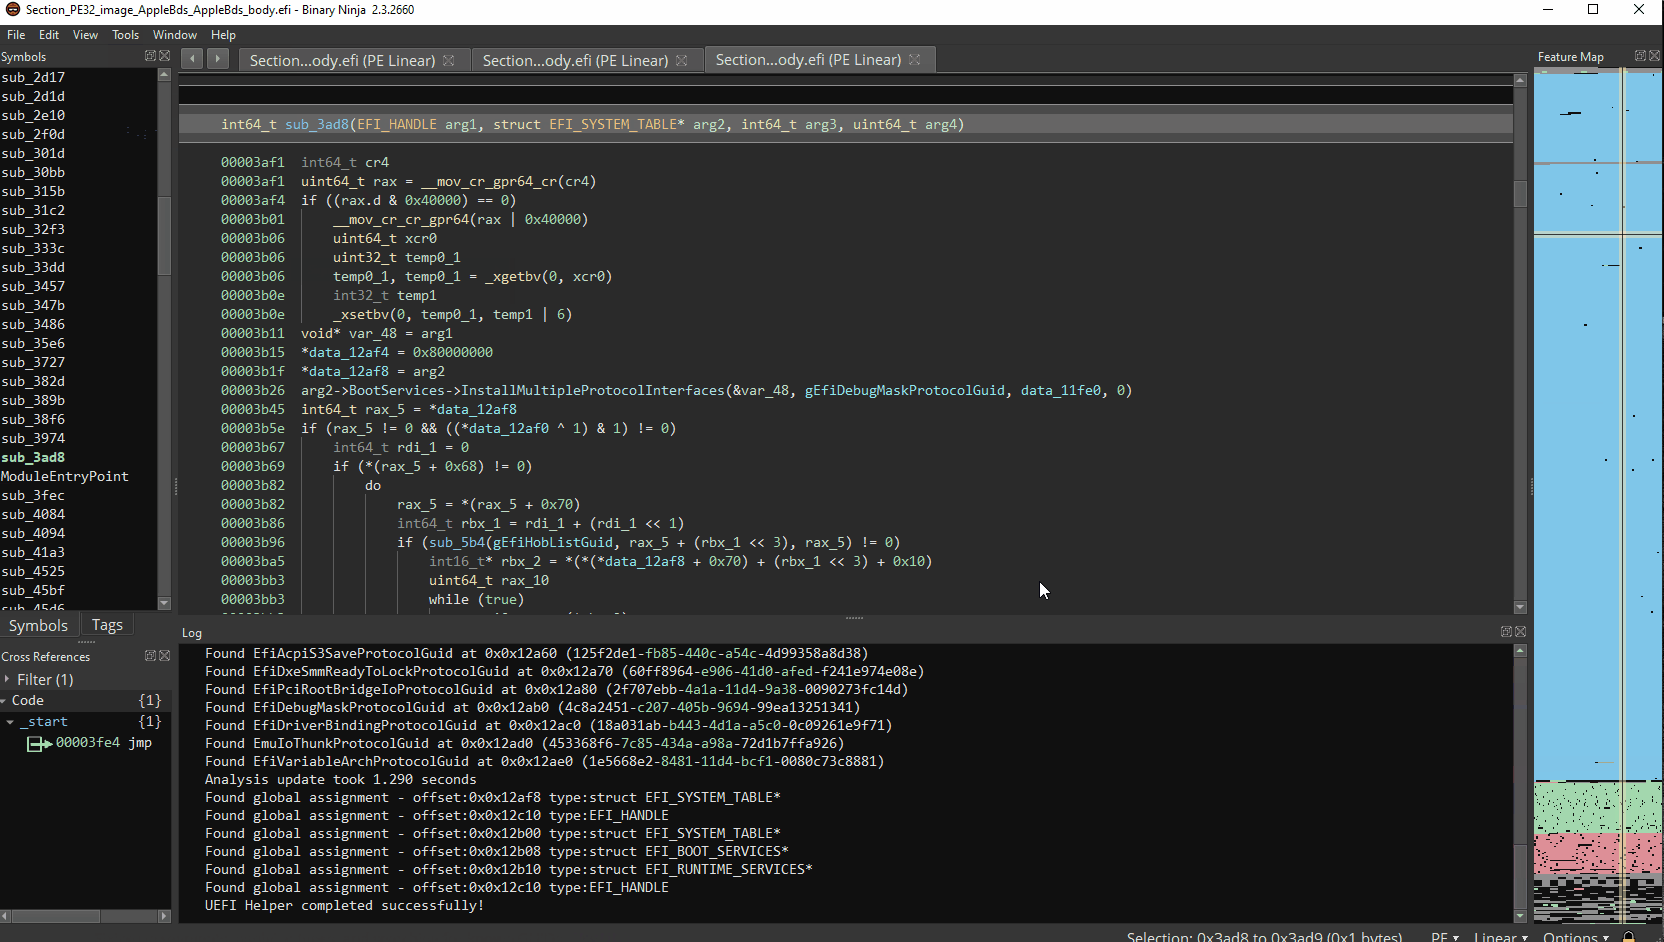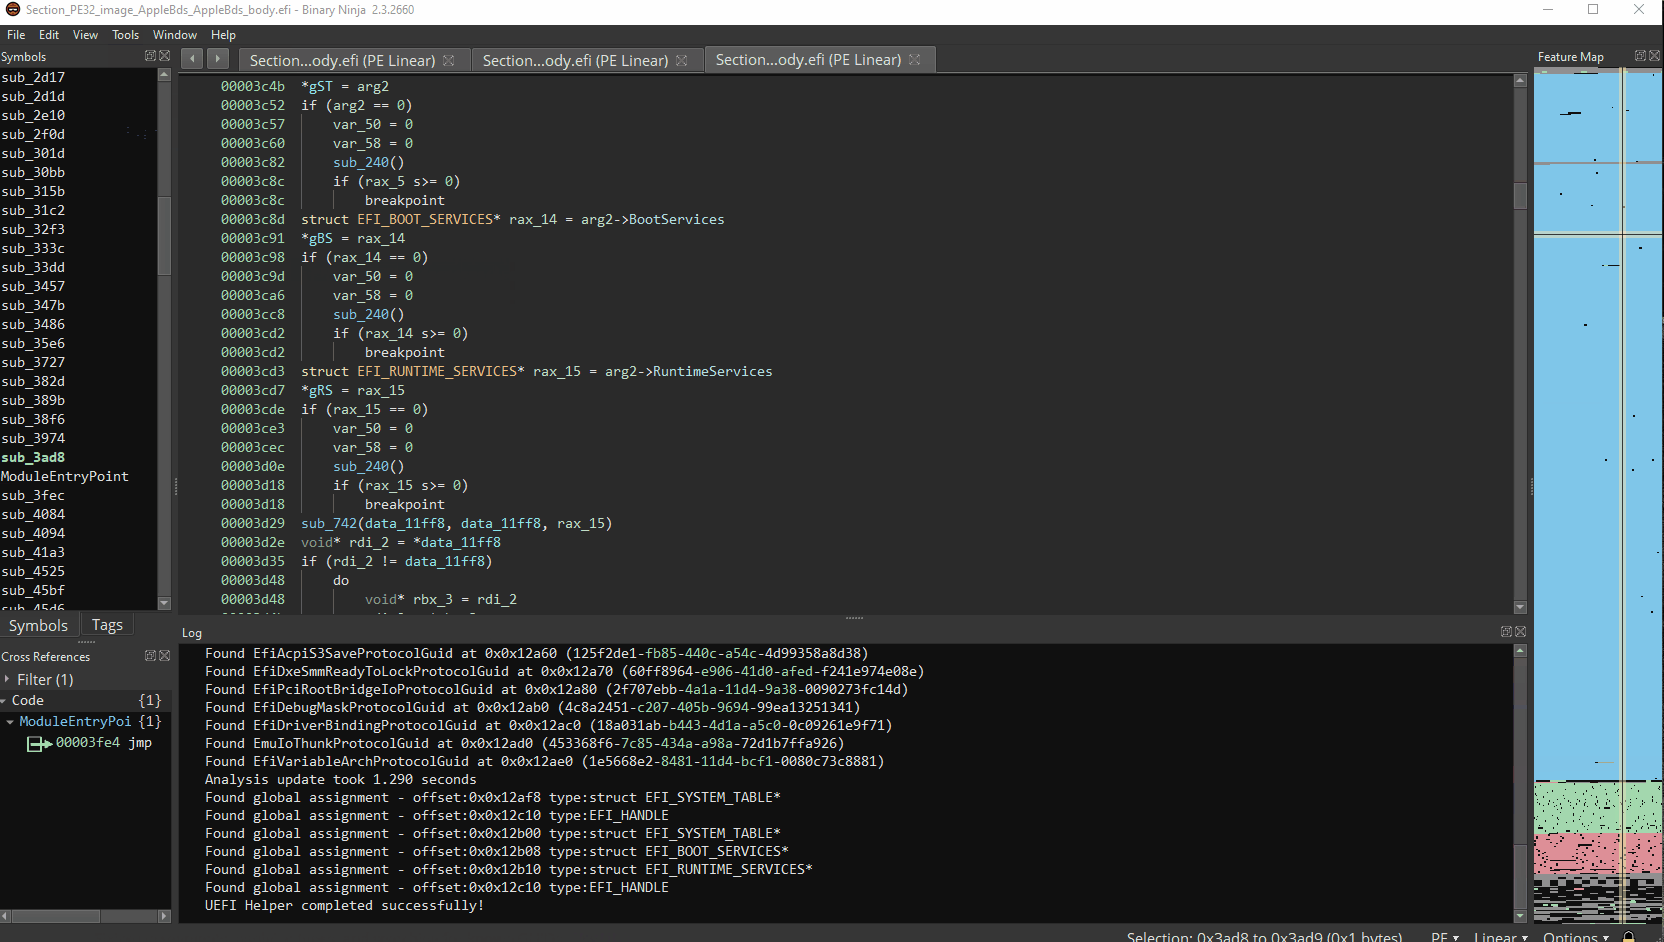 zznop/bn-uefi-helper
用于分析UEFI固件的辅助插件
 trou/cpu_rec_rs
确定二进制文件中使用的CPU架构。
 nishantjoshi00/flipper-template
Flipper Zero的Zig开发模板,具备自动化构建流水线、SDK集成以及针对ARM Cortex-M4的交叉编译功能。支持Sub-GHz、NFC、RFID和红外协议。