#1
 ndureiss/e1000_vulnerability_exploit
利用 VirtualBox 漏洞(https://nvd.nist.gov/vuln/detail/CVE-2018-3295)
 kaleth4/cve-2025-0690
CVE-2025-0690 的技术分析:GRUB2 的 read 命令中的整数溢出导致堆越界写入、任意代码执行以及安全启动绕过。包括根本原因、CVSS 指标和供应商补丁指导。
 kaleth4/cve-2019-7711
CVE-2019-7711的技术文档和概念验证,这是一个影响Green Hills INTEGRITY RTOS Telnet服务器的格式字符串漏洞,可实现远程内存泄漏和ASLR绕过。
 pro-me3us/cve_2022_46395_gazelle
CVE-2022-46395 针对 FireTV 第3代 Cube(gazelle)的 POC
 synacktiv/shannon-dbg
Shannon Baseband 的调试器
 mavlevin/d-link-cve-2021-27342-exploit
CVE-2021-27342 漏洞的利用工具(telnet 认证暴力破解防护绕过)
 manucuf/cve202015808
针对STM32F4 Discovery开发板上的CVE-2020-15808漏洞利用的概念验证
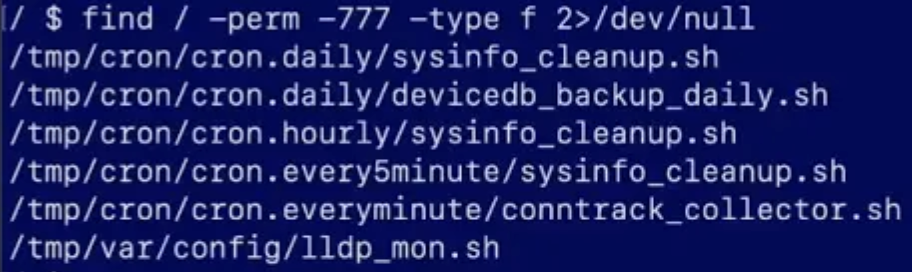 ivanglinkin/cve-2024-36821
包含 CVE-2024-36821 所涵盖漏洞的最低要求信息的公共参考
 0xblackash/cve-2026-11499
CVE-2026-11499
 nickstephens/cve-2016-5345
CVE-2016-5345 的 PoC
 yanissec/cve-2018-7849
CVE-2018-7849
 mbanyamer/rtos-f-16-exploit---cve-2019-7711
CVE-2019-7711 的概念验证漏洞利用程序,该漏洞是 Green Hills INTEGRITY RTOS 中的一个格式字符串漏洞。演示了在 F-16 航空电子地面维护场景中,包含内存泄漏、任意写入和控制流劫持的完整攻击链。
 xernary/cve-2025-63820
Totolink A720R 路由器中发现的漏洞的概念验证
 shaikusaf/frameworks_av_aosp10_r33_cve-2021-0520
AOSP 10 r33 上 Android 媒体框架(frameworks/av)中 CVE-2021-0520 的漏洞利用或分析,针对音频/视频处理中的漏洞。
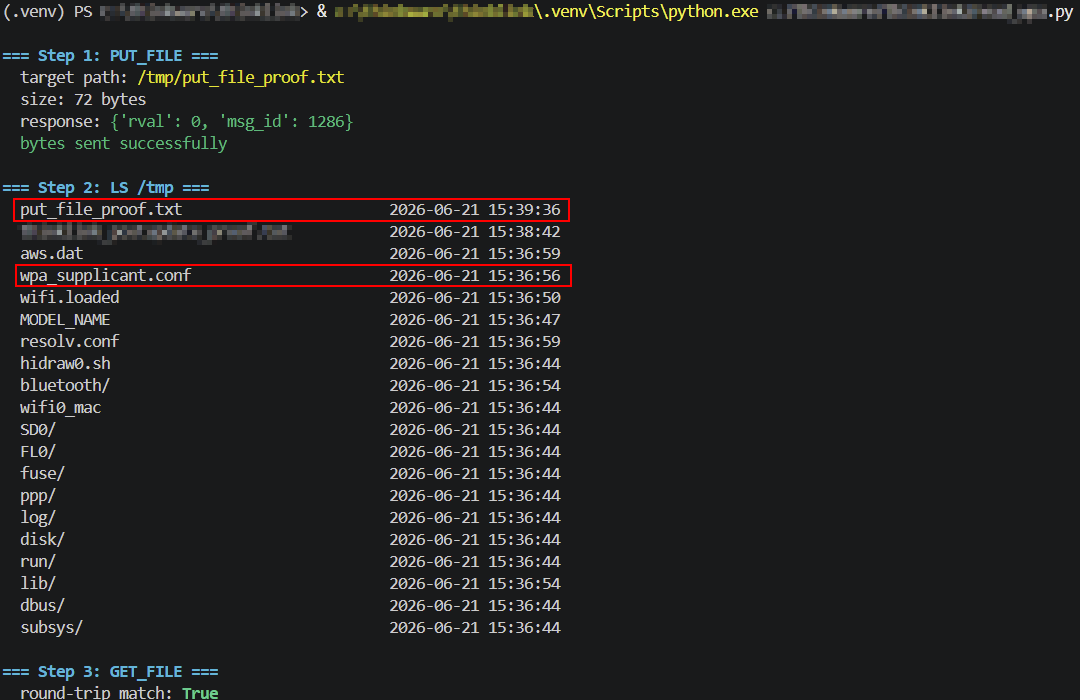 turretsec/disclosure-thinkware-u3000
Thinkware U3000 行车记录仪本地 WiFi 控制协议中存在三个未认证漏洞:任意文件写入、任意文件读取以及明文 WiFi 凭据泄露。CVE-2026-101053、CVE-2026-101054、CVE-2026-101055。
 nullze/cve-2020-10558
特斯拉黑客攻击所有车辆拒绝服务信息娱乐触摸屏界面CVE-2020-10558
 0xkol/ripple20-digi-connect-exploit
针对Digi Connect ME 9210的CVE-2020-11896(Ripple20 IP-in-IP堆溢出漏洞)远程代码执行利用程序