#1
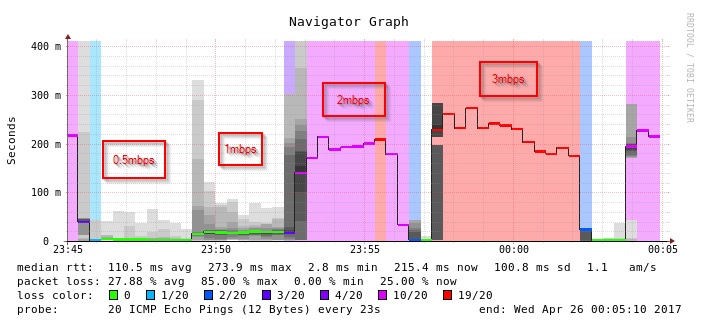
 lunnova/puma6fail
CVE-2017-5693 Puma 6 调制解调器中的拒绝服务漏洞
 retr0reg/tenda-ac8v4-rop
针对 Tenda Ac8v4 基于栈的溢出漏洞,通过 Mipsel Ropping 实现远程代码执行的漏洞利用 (CVE-2023-33669 - CVE-2023-33675)
 luismirandaacebedo/cve-2025-65857
雄迈 XM530 网络摄像头硬编码 RTSP 凭据暴露
 cyberaz0r/gl.inet-multiple-vulnerabilities
针对 GL.iNet CVE-2023-46454、CVE-2023-46455 和 CVE-2023-46456 的漏洞利用
 fomovet/cve-2025-29384
CVE-2025-29384的POC
 pazhanivel07/frameworks_av-cve-2020-0242_cve-2020-0243
针对 Android 媒体服务器漏洞 CVE-2020-0242 和 CVE-2020-0243 的利用代码,演示了 frameworks/av 组件中的二进制利用。
 satheesh575555/frameworks_av_aosp10_r33_cve-2020-0245
带有针对 CVE-2020-0245(媒体框架中的一个漏洞)修改的 Android frameworks_av 模块。提供适用于 AOSP 10 r33 的补丁源代码。
 fullmetal5/str2hax
一个针对任天堂Wii的CVE-2009-0689实现。
 synacktiv/cve-2021-27246_pwn2own2020
针对TPLink Archer路由器的CVE-2021-27246利用代码,曾在Pwn2Own 2020 Tokyo上进行演示。包含针对嵌入式设备远程代码执行的概念验证。
 nat-lab/cve-2018-5951
MikroTik RouterOS 拒绝服务漏洞
 code-byter/cve-2022-28113
Fantec MWiD25-DS 未经认证的 RCE 漏洞利用
 voltaireyoung/cve-2024-31719----ami-aptio-5-vulnerability
演示了 AMI Aptio 5 NvLock 模块中的本地访问控制绕过,允许修改包括管理员密码在内的 NVRAM 变量,并附有概念验证视频。
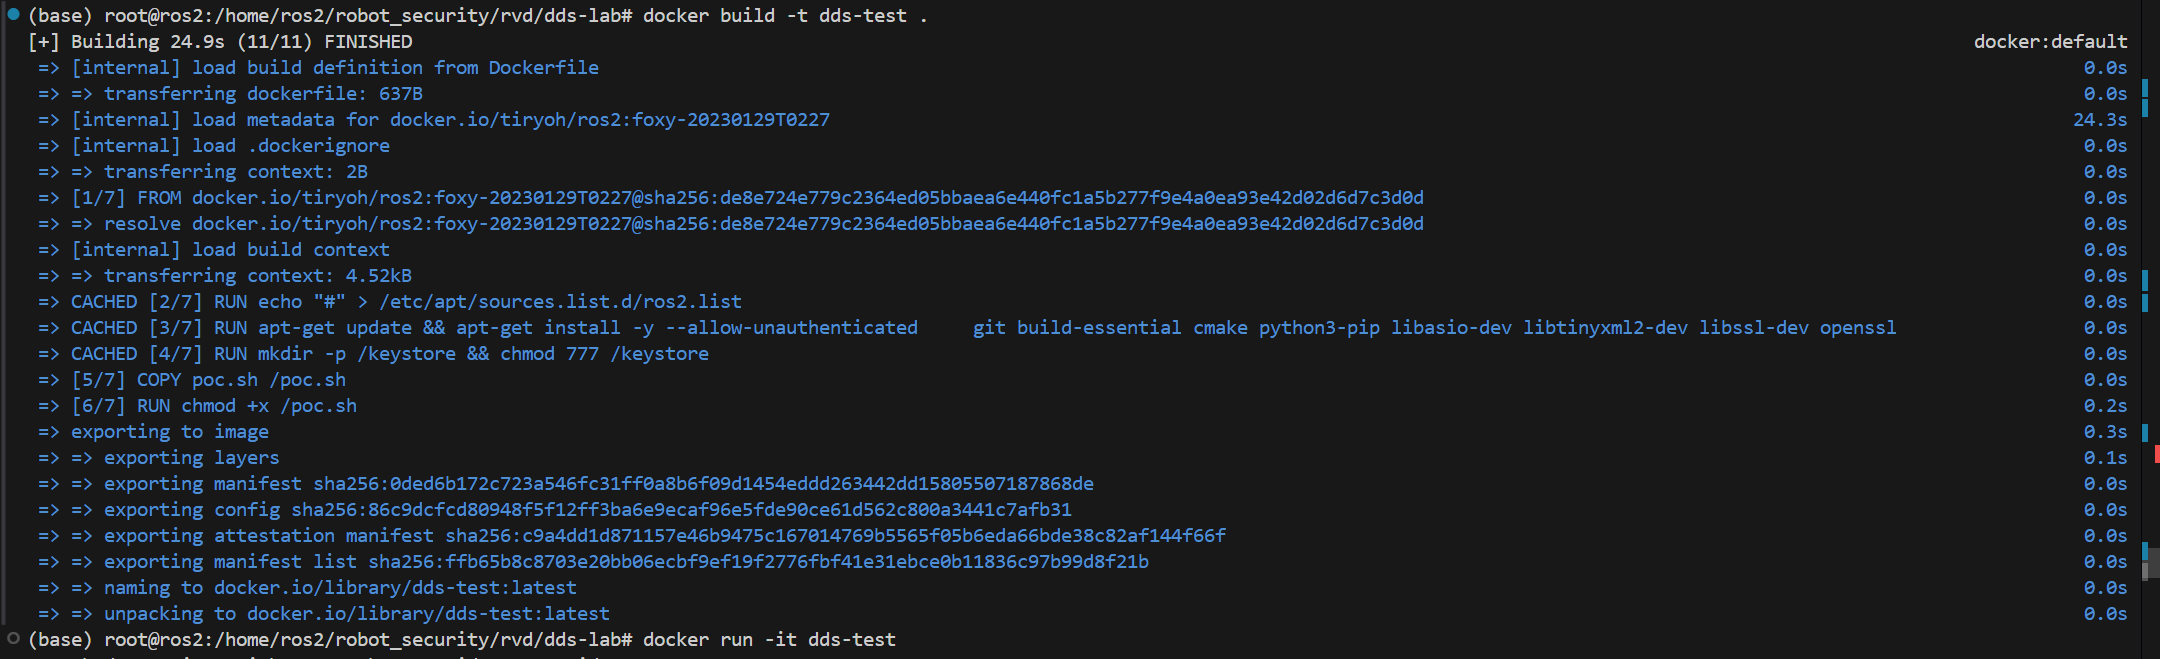 safelock-d2e/quiksand-cve-2023-24012
概念验证,演示 ROS 2 SROS2 安全框架中的权限绕过,允许通过修改后的权限文件进行未授权主题订阅。
 yanissec/cve-2018-7849
CVE-2018-7849
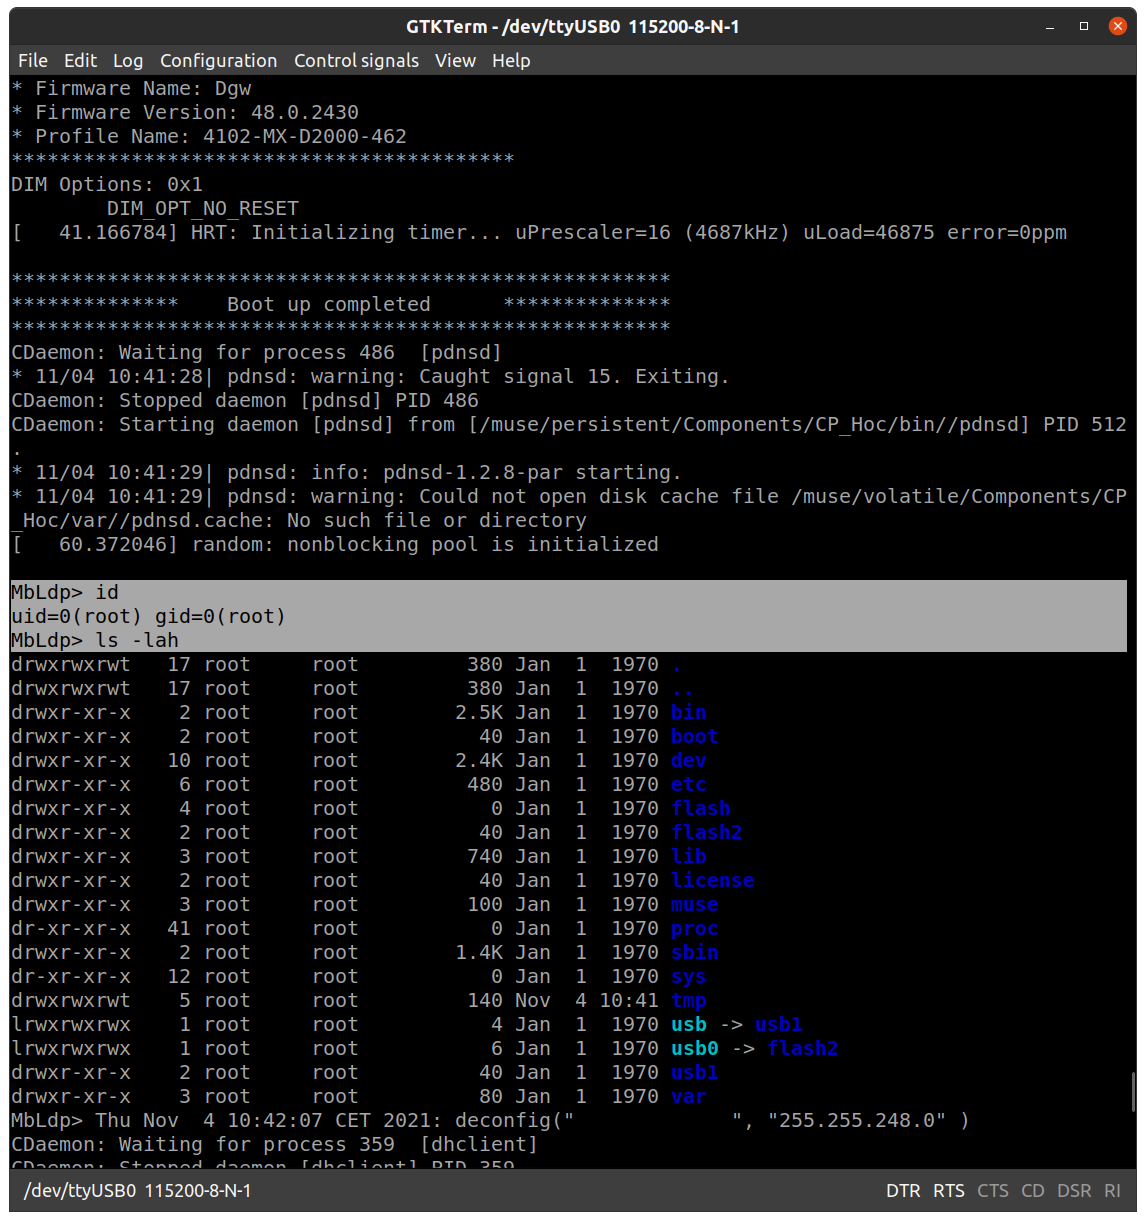 proxystaffy/mediatrix-cve-2022-43096
CVE-2022-43096的概念验证漏洞利用,演示了在Mediatrix 4102设备(v48.5.2718之前)上通过UART端口获得本地root访问权限。
 chrisl0tus/cve-2023-34924
针对H3C Magic B1STW路由器SetAPInfoById函数中缓冲区溢出漏洞的概念验证利用,可导致Web服务崩溃并可能获取Shell访问权限。
 darkspoook/cve-2025-67445
CVE-2025-67445的概念验证