
 #1

 pbnj/infosec-interview-questions
🗒️ 一份 [持续更新中] 的信息安全岗位面试问题合集
 huntandhackett/concealed_code_execution
描述在Windows上隐藏代码执行的攻击技术的工具和技术文章
 projectdiscovery/nuclei-templates-labs
漏洞环境搭配即用型 Nuclei 模板,用于安全测试和学习!🚀
 asaotomo/hx0-hawkeye
一个轻量级浏览器抓包与安全分析扩展,在浏览器侧边栏中即可完成抓包、拦截、修改、重放、规则检测与AI辅助分析的完整工作流。(A lightweight browser extension for traffic capture and security analysis, enabling…
 naksyn/processstomping
ProcessOverwriting 的一种变体,用于在可执行文件的节区执行 shellcode。
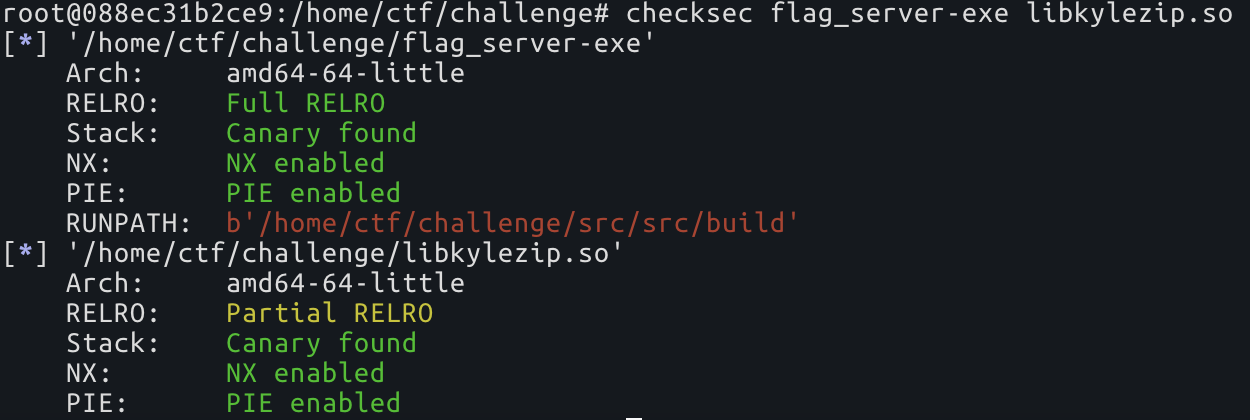 nick0ve/how-to-bypass-aslr-on-linux-x86_64
ASLR 绕过,无需信息泄露
 spectrixdev/diy_whisperpair
利用Google Fast Pair劫持蓝牙配件:WhisperPair CVE-2025-36911参考实现与漏洞验证工具包
 payatu/cve-2015-6086
CVE-2015-6086 的 PoC
 gobysec/weblogic
WebLogic 漏洞利用从入门到精通。
 jm00nj/phantom-evasion-loader
基于 SROP 和零拷贝注入的 x64 汇编注入引擎,用于绕过 EDR/XDR 及内核监控。通过 XOR 加密的载荷实现最小的检测面。
 bjrjk/cve-2022-4262
关于CVE-2022-4262的全链条分析,这是V8中一个非平凡的反馈槽类型混淆漏洞。
 k0keoyo/my_vulnerabilities
作者所报告漏洞的概念验证(PoC)利用代码集合,展示了漏洞利用技术与漏洞分析方法。
 fortra/cve-2024-30051
针对 CVE-2024-30051 的详细技术分析与概念验证(PoC)漏洞利用代码。该漏洞是 Windows DWM 核心库中的堆缓冲区溢出漏洞,可导致本地权限提升至系统完整性级别。
 bi7s/cves
包含与常见漏洞和披露(CVE)相关的数据和工具的仓库,用于漏洞分析与威胁情报。
 pathtofile/pplrunner
构建一个 ELAM 驱动和服务,在 Windows 上以反恶意软件受保护进程轻量级(PPL)方式启动已签名的子进程,用于安全研究。
 cado-security/dfir_resources_revil_kaseya
面向应对REvil勒索软件Kaseya供应链攻击的DFIR专业人员的资源









