
 #1

 dorkerdevil/remote-desktop-services-remote-code-execution-vulnerability-cve-2019-0708-
针对 CVE-2019-0708(BlueKeep)在 Windows 远程桌面服务中的远程代码执行漏洞利用工具,旨在与 pocsuite3 框架集成,用于自动化漏洞测试。
 bcapptain/dockernymous
一个用于创建类似Whonix的网关/工作站环境(使用Docker容器)的脚本。
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock(CVE-2026-43499)漏洞利用适配
 yardenshafir/cve-2020-1034
演示使用 cve-2020-1034 进行权限提升的 PoC
 mzer0one/cve-2020-7961-poc
针对 CVE-2020-7961 的概念验证利用,这是 Liferay Portal 中的反序列化漏洞,可实现未认证的远程代码执行。用于安全测试和教育用途。
 ultrasina/androidreverse
Android 逆向工程完全在设备上进行。Radare2 二进制分析,8 个 Java 反编译器,Flutter 与 Unity il2cpp 支持。
 hackerschoice/team-teso
TESO 的历史漏洞利用代码与工具存档,包含远程漏洞利用、DDoS 代理以及用于教育性安全研究的开发工具。

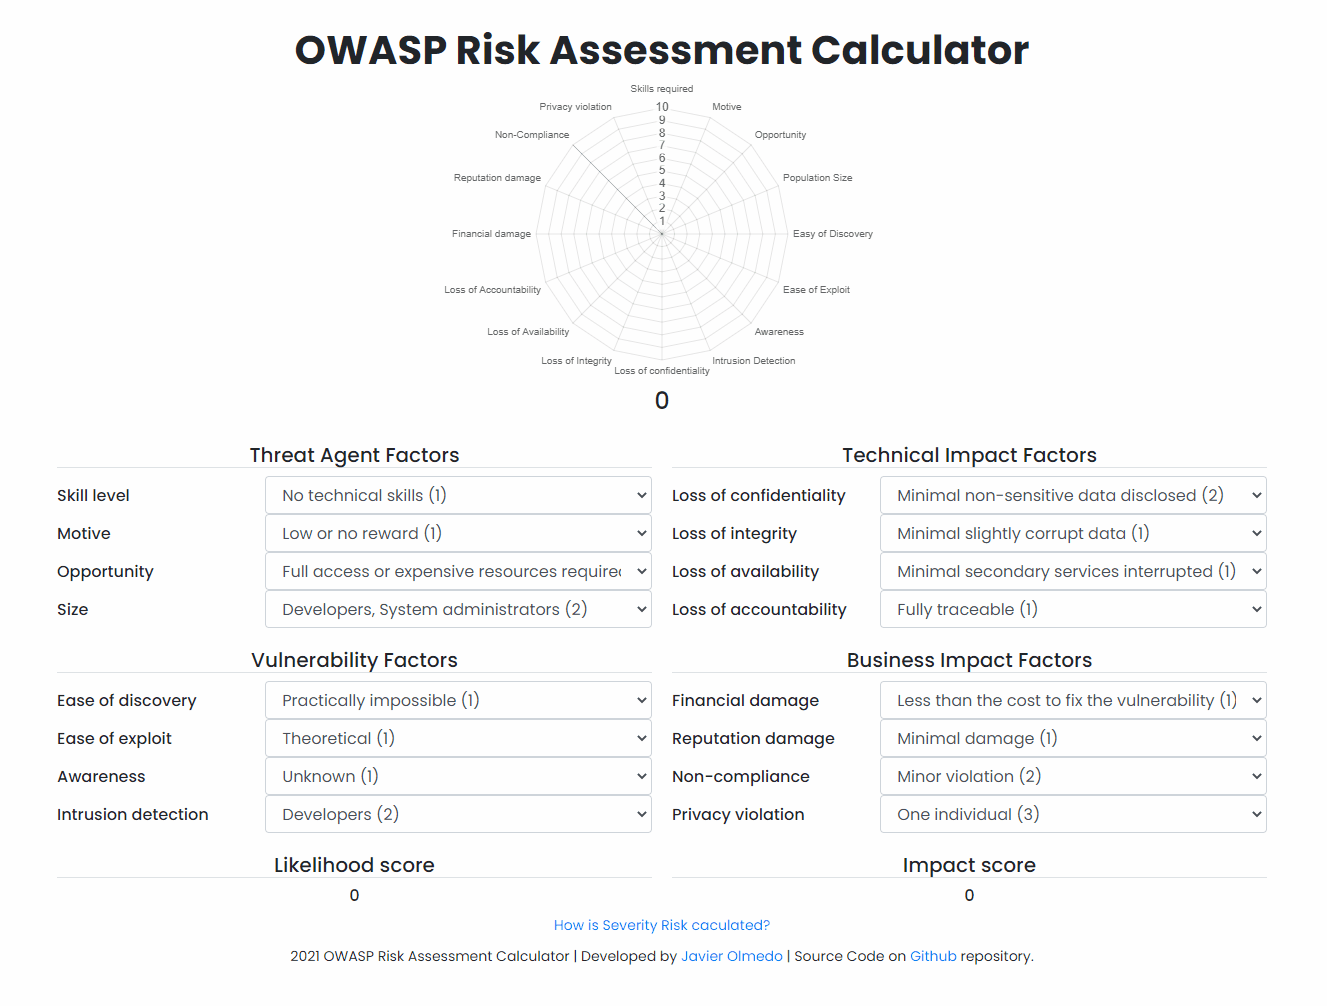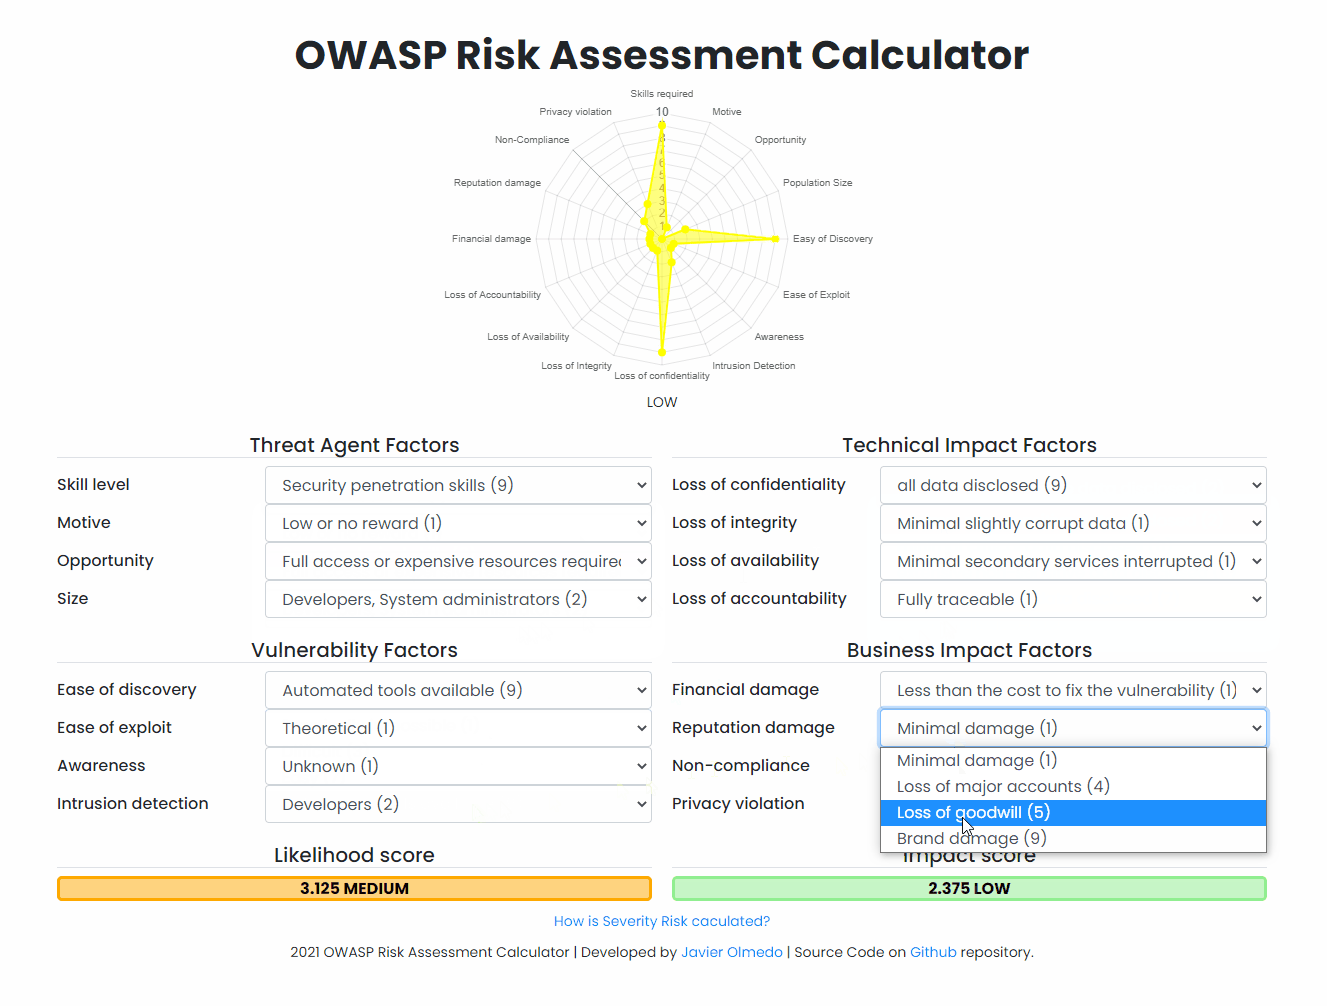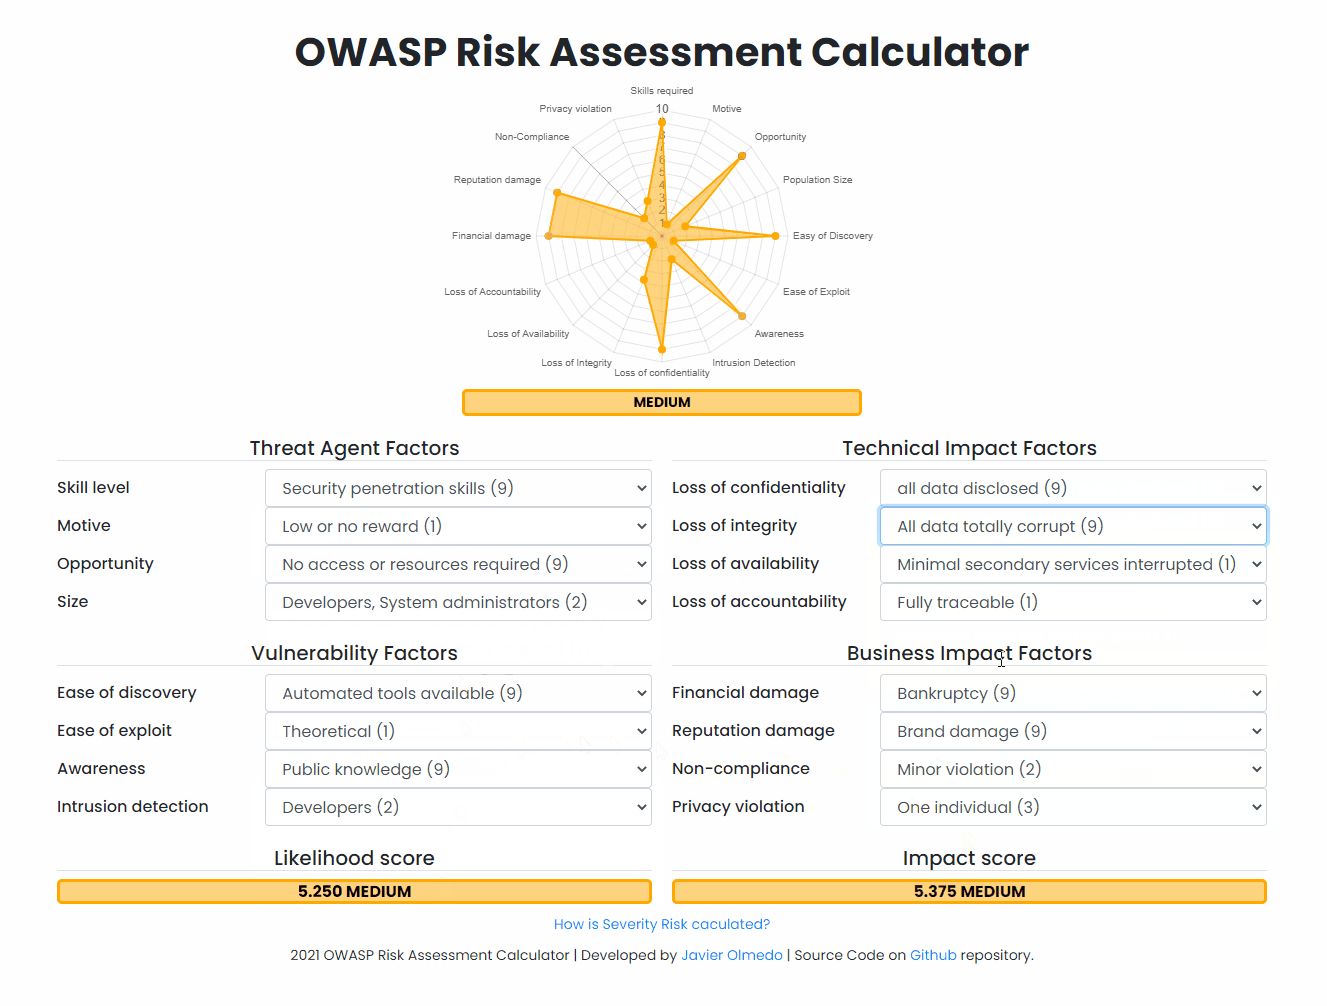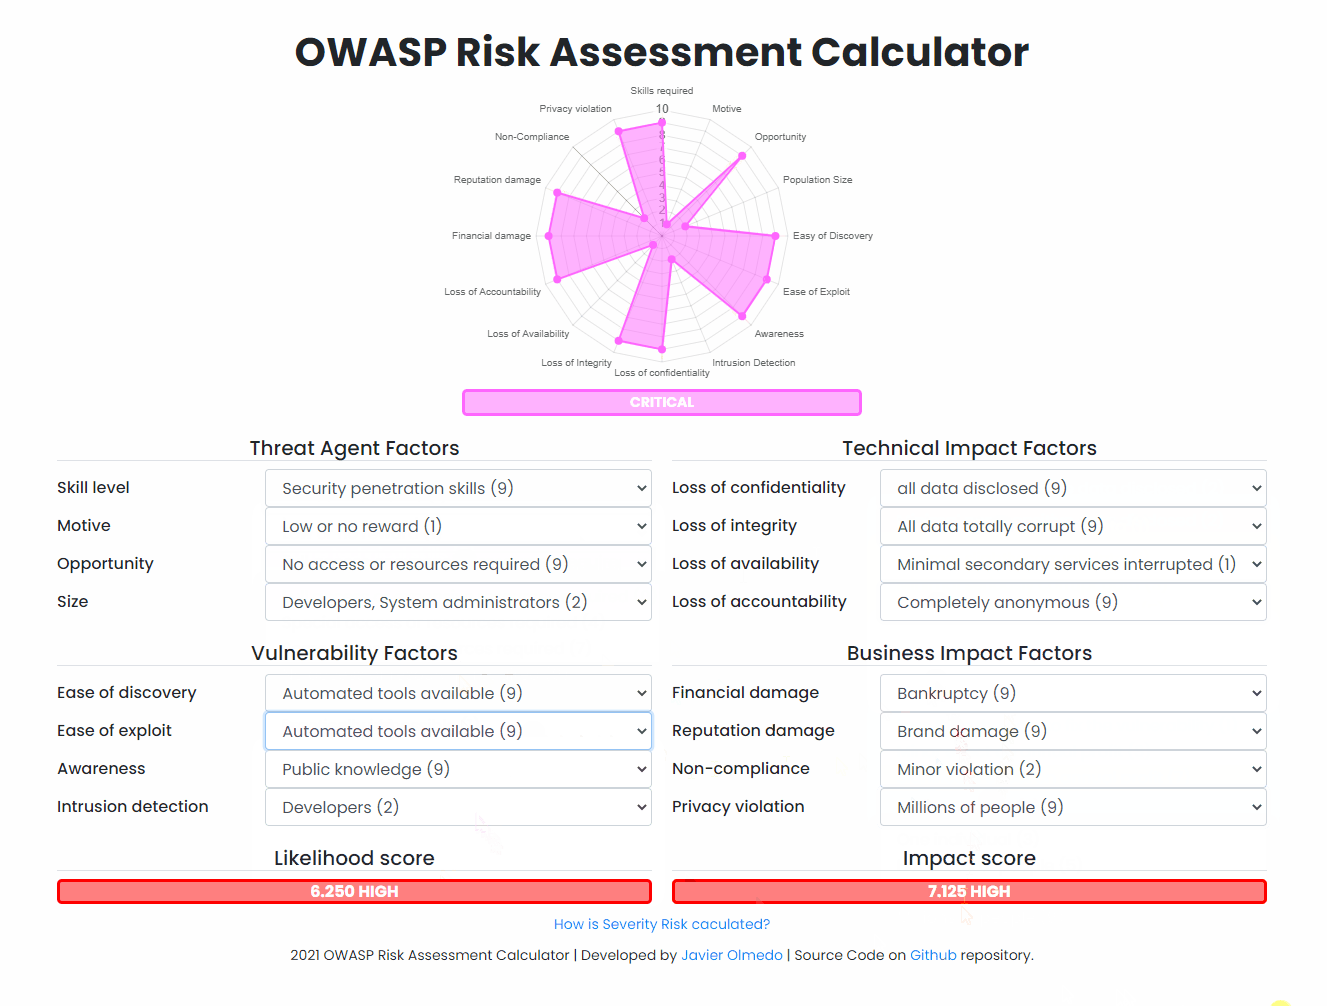 javierolmedo/owasp-calculator
🧮 一个基于 OWASP 风险评估的在线计算器,用于评估 Web 漏洞的风险。
 xoreaxeaxeax/schrodingers-toctou
检测编译器引入的内存加载,它们会将安全的C代码转变为TOCTOU漏洞。包括自动化源码审计、基于Unicorn的二进制分析,以及对100多个项目进行的编译器/架构/编译选项遍历扫描。

 nccgroup/goatcasino
这是一个故意存在漏洞的智能合约 Truffle 部署,旨在让对智能合约安全感兴趣的人士能够在安全的环境中利用各种各样的漏洞。
 aloshdenny/reverse-synthid-text
对文本版SynthID的逆向工程
 doyensec/csptplayground
CSPTPlayground 是一个开源游乐场,用于发现和利用客户端路径遍历(CSPT)漏洞。
 movemaverick/move-vulnerability-database
Move 漏洞数据库
 mistymntncop/cve-2023-3079
针对 CVE-2023-3079 的概念验证漏洞利用,该漏洞是 Chrome V8 中的类型混淆漏洞,附带了精选的分析文章和根本原因分析资源。
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — PHP session.upload_progress 预认证 RCE。漏洞利用研究:远程 ASLR 链、PoC 与补丁分析。









