#1
 bugcrowd/hunt
通过被动式 Burp/ZAP 扫描来标记通常与注入、SSRF、路径遍历、IDOR 和 SSTI 相关的参数;同时还整理手动测试方法。

 user1342/awesome-android-reverse-engineering
精选的 Android 逆向工程培训、资源和工具列表。
 owasp/nodegoat
OWASP NodeGoat 项目提供了一个环境,用于学习 OWASP Top 10 安全风险如何适用于使用 Node.js 开发的 Web 应用程序,以及如何有效应对这些风险。
 mr-un1k0d3r/edrs
用于EDR规避的红队工具:动态解析syscall ID、修补ntdll存根、解除IAT钩子,并列出主要EDR厂商挂钩的API。
 attify/firmware-analysis-toolkit
固件安全研究平台,结合二进制分析、污点追踪与仿真技术,覆盖物联网、边缘AI、移动设备及机器人领域。
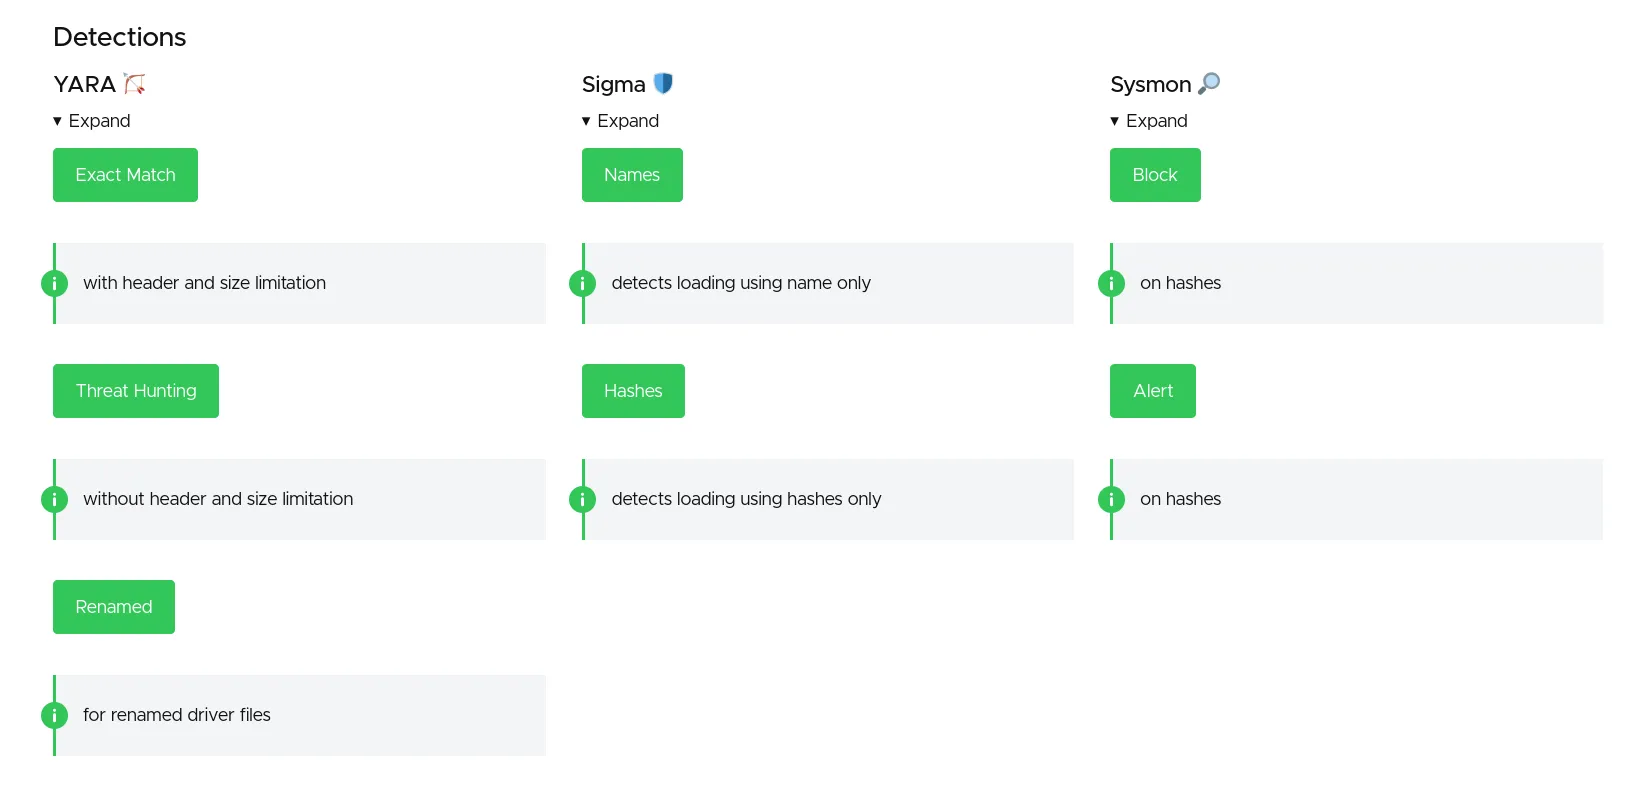 magicsword-io/loldrivers
精心策划的易受攻击和恶意Windows驱动程序数据库,包含YARA、Sigma、ClamAV和Sysmon检测规则,用于主动威胁狩猎和事件响应。
 tom0li/collection-document
Collection of quality safety articles. Awesome articles.
 bittentech/bug-bounty-beginner-roadmap
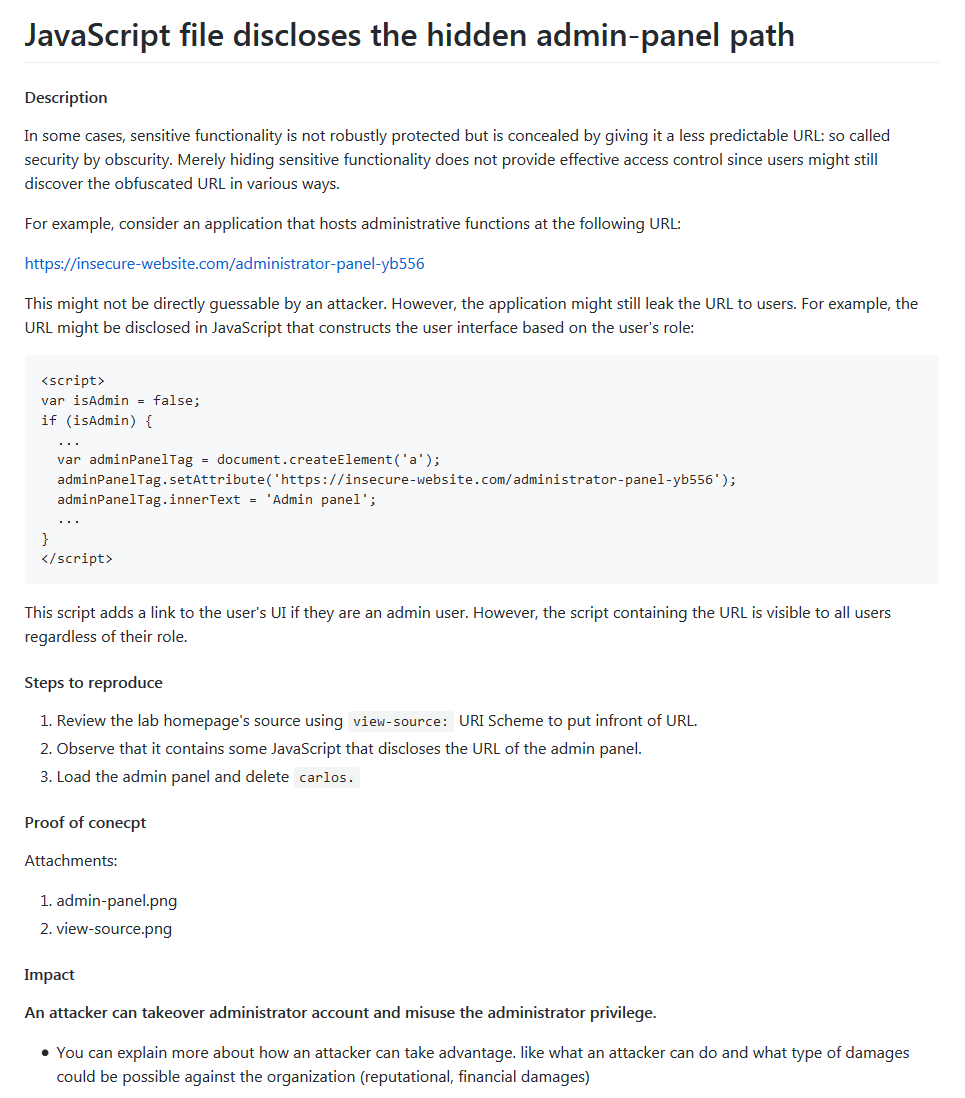
这是一个资源工厂,适合任何希望开始漏洞挖掘并需要初学者指导的人。
 subat0mik/misconfiguration-manager
Misconfiguration Manager 是一个集中式知识库,收录了所有已知的 Microsoft Configuration Manager 攻防技术与相关的防御及加固指南。
 eonraider/blackhat-python3
《Black Hat Python》一书(作者Justin Seitz)的源代码。代码已完全转换为Python 3,按照PEP8标准重新格式化,并重构以消除涉及已弃用库实现的依赖问题。

 alphaseclab/awesome-rat
RAT And C&C Resources. 250+ Open Source Projects, 1200+ RAT/C&C blog/video.
 trusted-ai/aif360
一套全面的数据集和机器学习模型公平性度量指标、这些指标的说明,以及用于缓解数据集和模型中偏差的算法。
 sheeki03/tirith
为开发者和AI代理提供终端安全。拦截同形异义URL、管道到shell、ANSI注入、混淆载荷、数据外泄以及恶意AI技能/配置,在它们执行之前。